استحوذ هاكرز على مبلغ 350 مليونًا: أول ما فعله المهاجمون هو سحب “مقاسم” الصناعة بالكامل
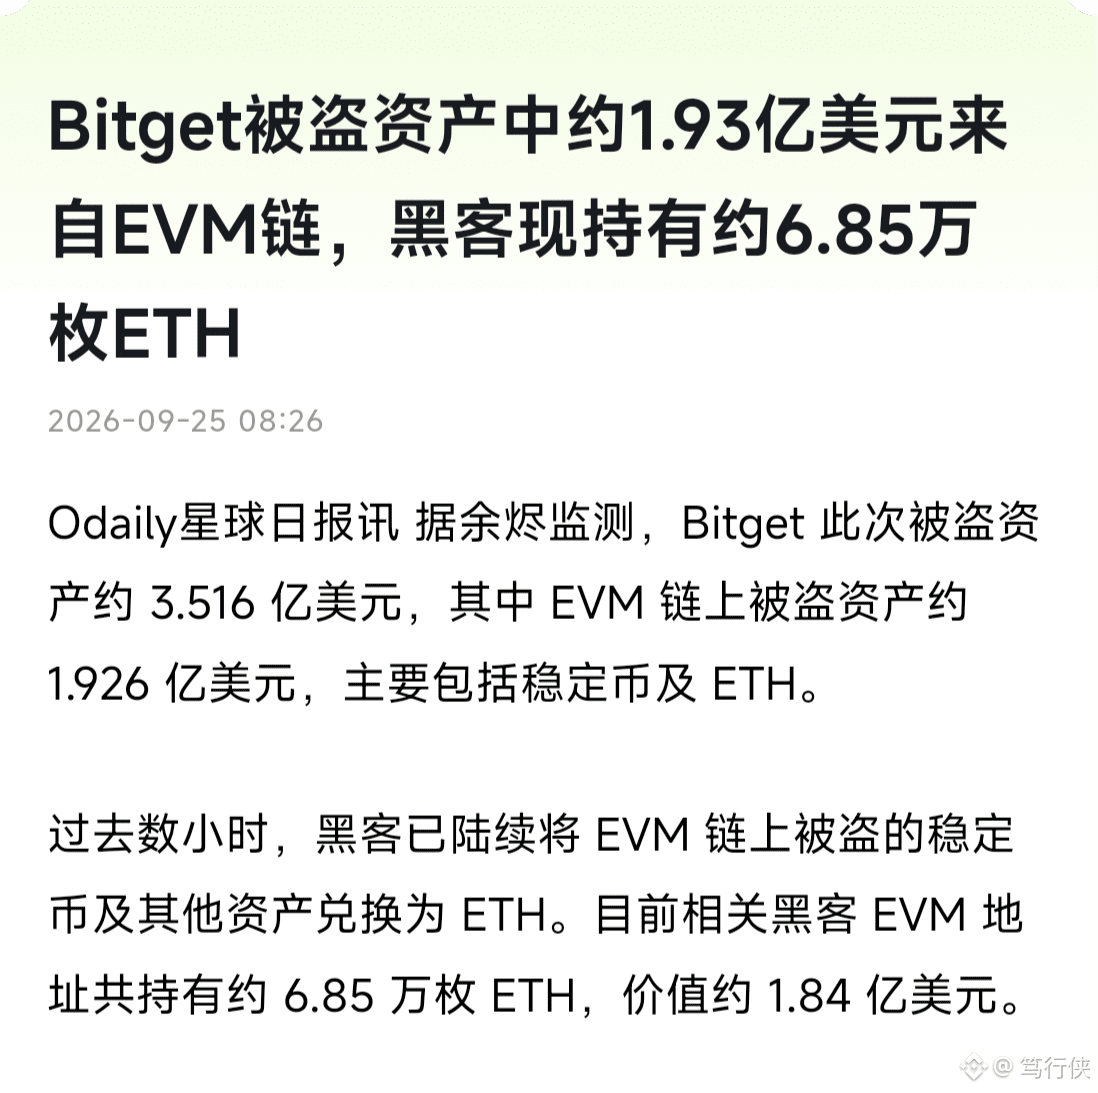
في تمام الساعة 2:31 صباحًا يوم 25 سبتمبر، أطلق نظام أمان Bitget إنذارًا: ظهرت عمليات تحويل غير طبيعية من المحفظة الساخنة، وبعد مراجعة أولية، قدّرت الشركة حجم الخسارة بنحو 351.6 مليون دولار.
وكان محللو البيانات على السلسلة يراقبون ذلك بشكل أسبق؛ خلال حوالي ساعتين، دخلت أصول بقيمة تقارب 190 مليون دولار من محافظ بعلامات متعددة إلى عنوان جديد واحد. تضمنت 15 عملية تحويل 7 أنواع من الأصول، حيث بلغت نسبة ETH ما يصل إلى 44.4%.
لماذا؟ أسلوب المهاجمين أشبه بـ“درس تعليمي”
الخطوة الأولى: اغتنام الوقت
استخدم المهاجم محفظة جديدة بقيمة 19.67 مليون دولار من USDT خلال 6 دقائق فقط، بل وبـ “هامش ربح” قدره 5%، تحوّل إلى 7111 قطعة ETH. لماذا يبدّدون المال رغم الخسارة؟ لأن USDT مثل العملات المستقرة تُعد “مالًا يمكن تجميده”: يمكن لجهة الإصدار (Tether أو Circle) تجميده بكلمة واحدة؛ بينما ETH لا يملك جهة إصدار، ولا يستطيع أي طرف الضغط على زر الإيقاف.
لذلك، أول ما فعله الهاكرز هو تحويل “أموال يمكن تجميدها” إلى “أموال لا يمكن تجميدها”.
الخطوة الثانية: تفكيك التحويلات عبر سلاسل مختلفة
تم توزيع الأموال عبر جسور متعددة مثل Stargate وCeler إلى ستة أو سبعة عناوين جديدة، ثم تم تمريرها عبر قنوات خلط مثل THORChain التي لا تتطلب KYC. وعندما تم اختراق Bybit واستُنزفت 1.4 مليار دولار، كان الهاكرز أيضًا يسلكون هذه الطريق.
فما الذي سيحدث لأموالك؟ حسب التصريحات الرسمية
تم استهداف جزء فقط من المحافظ الساخنة، بينما تبقى المحافظ الباردة بحالة سليمة. لم يتم العبث بموازنات المستخدمين، وتُغطي خسائر المستخدمين بالكامل من صندوق حماية للمستخدمين بقيمة 464 مليون دولار. تم إيقاف عمليات السحب، لكن عمليات الإيداع/التدفقات تبقى طبيعية.
غالبًا سيتم احتواء الأمر بسلاسة هذه المرة، لكن الدرس أغلى من المبلغ نفسه
عندما تم اختراق Bybit العام الماضي، كان Bitget أول من سارع للمساعدة من خلال دفع 40 ألف ETH. وهذه الاستجابة الطارئة تُعد أيضًا سريعة.
لكن تذكّر قاعدة حديدية واحدة
الأموال التي تضعها في البورصة هي في جوهرها مثل تسليم “مفاتيح السيارة” لشخص آخر للاحتفاظ بها. وحتى لو كانت شركات التأمين تعوض بسرعة وبسرور، فالسحب قد يُوقف فورًا.
البورصة تضع فقط الأموال اللازمة للتداول، أما الأصول طويلة الأجل فتوضع في محافظ باردة محفوظة ذاتيًا
مستخدمو Bitget: لا تتسرعوا في الإيداع/الشحن خلال الفترة القصيرة، انتظروا حتى صدور التقرير الكامل عن الحادثة في 26 سبتمبر قبل القيام بأي حركة
توجد شائعات تشير إلى تنظيم Lazarus في كوريا الشمالية، لكن لم تؤكدها الجهة الرسمية؛ لا تتسرع في الاستنتاجات.
تنبيه بالمخاطر: قد تقوم كمية كبيرة من ETH لدى الهاكرز ببيعها أو بمواصلة الخلط في أي وقت، وقد تظهر اضطرابات في معنويات السوق خلال المدى القصير؛ كما أن أصول صندوق الحماية لم تخضع لتدقيق مستقل، وعبارة “يمكن أن تعوض” هي حاليًا مجرد قول من البورصة نفسها. لا تستخدم أموالك الحقيقية لتراهن على مصداقية الآخرين.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元
في تمام الساعة 2:31 صباحًا يوم 25 سبتمبر، أطلق نظام أمان Bitget إنذارًا: ظهرت عمليات تحويل غير طبيعية من المحفظة الساخنة، وبعد مراجعة أولية، قدّرت الشركة حجم الخسارة بنحو 351.6 مليون دولار.
وكان محللو البيانات على السلسلة يراقبون ذلك بشكل أسبق؛ خلال حوالي ساعتين، دخلت أصول بقيمة تقارب 190 مليون دولار من محافظ بعلامات متعددة إلى عنوان جديد واحد. تضمنت 15 عملية تحويل 7 أنواع من الأصول، حيث بلغت نسبة ETH ما يصل إلى 44.4%.
لماذا؟ أسلوب المهاجمين أشبه بـ“درس تعليمي”
الخطوة الأولى: اغتنام الوقت
استخدم المهاجم محفظة جديدة بقيمة 19.67 مليون دولار من USDT خلال 6 دقائق فقط، بل وبـ “هامش ربح” قدره 5%، تحوّل إلى 7111 قطعة ETH. لماذا يبدّدون المال رغم الخسارة؟ لأن USDT مثل العملات المستقرة تُعد “مالًا يمكن تجميده”: يمكن لجهة الإصدار (Tether أو Circle) تجميده بكلمة واحدة؛ بينما ETH لا يملك جهة إصدار، ولا يستطيع أي طرف الضغط على زر الإيقاف.
لذلك، أول ما فعله الهاكرز هو تحويل “أموال يمكن تجميدها” إلى “أموال لا يمكن تجميدها”.
الخطوة الثانية: تفكيك التحويلات عبر سلاسل مختلفة
تم توزيع الأموال عبر جسور متعددة مثل Stargate وCeler إلى ستة أو سبعة عناوين جديدة، ثم تم تمريرها عبر قنوات خلط مثل THORChain التي لا تتطلب KYC. وعندما تم اختراق Bybit واستُنزفت 1.4 مليار دولار، كان الهاكرز أيضًا يسلكون هذه الطريق.
فما الذي سيحدث لأموالك؟ حسب التصريحات الرسمية
تم استهداف جزء فقط من المحافظ الساخنة، بينما تبقى المحافظ الباردة بحالة سليمة. لم يتم العبث بموازنات المستخدمين، وتُغطي خسائر المستخدمين بالكامل من صندوق حماية للمستخدمين بقيمة 464 مليون دولار. تم إيقاف عمليات السحب، لكن عمليات الإيداع/التدفقات تبقى طبيعية.
غالبًا سيتم احتواء الأمر بسلاسة هذه المرة، لكن الدرس أغلى من المبلغ نفسه
عندما تم اختراق Bybit العام الماضي، كان Bitget أول من سارع للمساعدة من خلال دفع 40 ألف ETH. وهذه الاستجابة الطارئة تُعد أيضًا سريعة.
لكن تذكّر قاعدة حديدية واحدة
الأموال التي تضعها في البورصة هي في جوهرها مثل تسليم “مفاتيح السيارة” لشخص آخر للاحتفاظ بها. وحتى لو كانت شركات التأمين تعوض بسرعة وبسرور، فالسحب قد يُوقف فورًا.
البورصة تضع فقط الأموال اللازمة للتداول، أما الأصول طويلة الأجل فتوضع في محافظ باردة محفوظة ذاتيًا
مستخدمو Bitget: لا تتسرعوا في الإيداع/الشحن خلال الفترة القصيرة، انتظروا حتى صدور التقرير الكامل عن الحادثة في 26 سبتمبر قبل القيام بأي حركة
توجد شائعات تشير إلى تنظيم Lazarus في كوريا الشمالية، لكن لم تؤكدها الجهة الرسمية؛ لا تتسرع في الاستنتاجات.
تنبيه بالمخاطر: قد تقوم كمية كبيرة من ETH لدى الهاكرز ببيعها أو بمواصلة الخلط في أي وقت، وقد تظهر اضطرابات في معنويات السوق خلال المدى القصير؛ كما أن أصول صندوق الحماية لم تخضع لتدقيق مستقل، وعبارة “يمكن أن تعوض” هي حاليًا مجرد قول من البورصة نفسها. لا تستخدم أموالك الحقيقية لتراهن على مصداقية الآخرين.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元