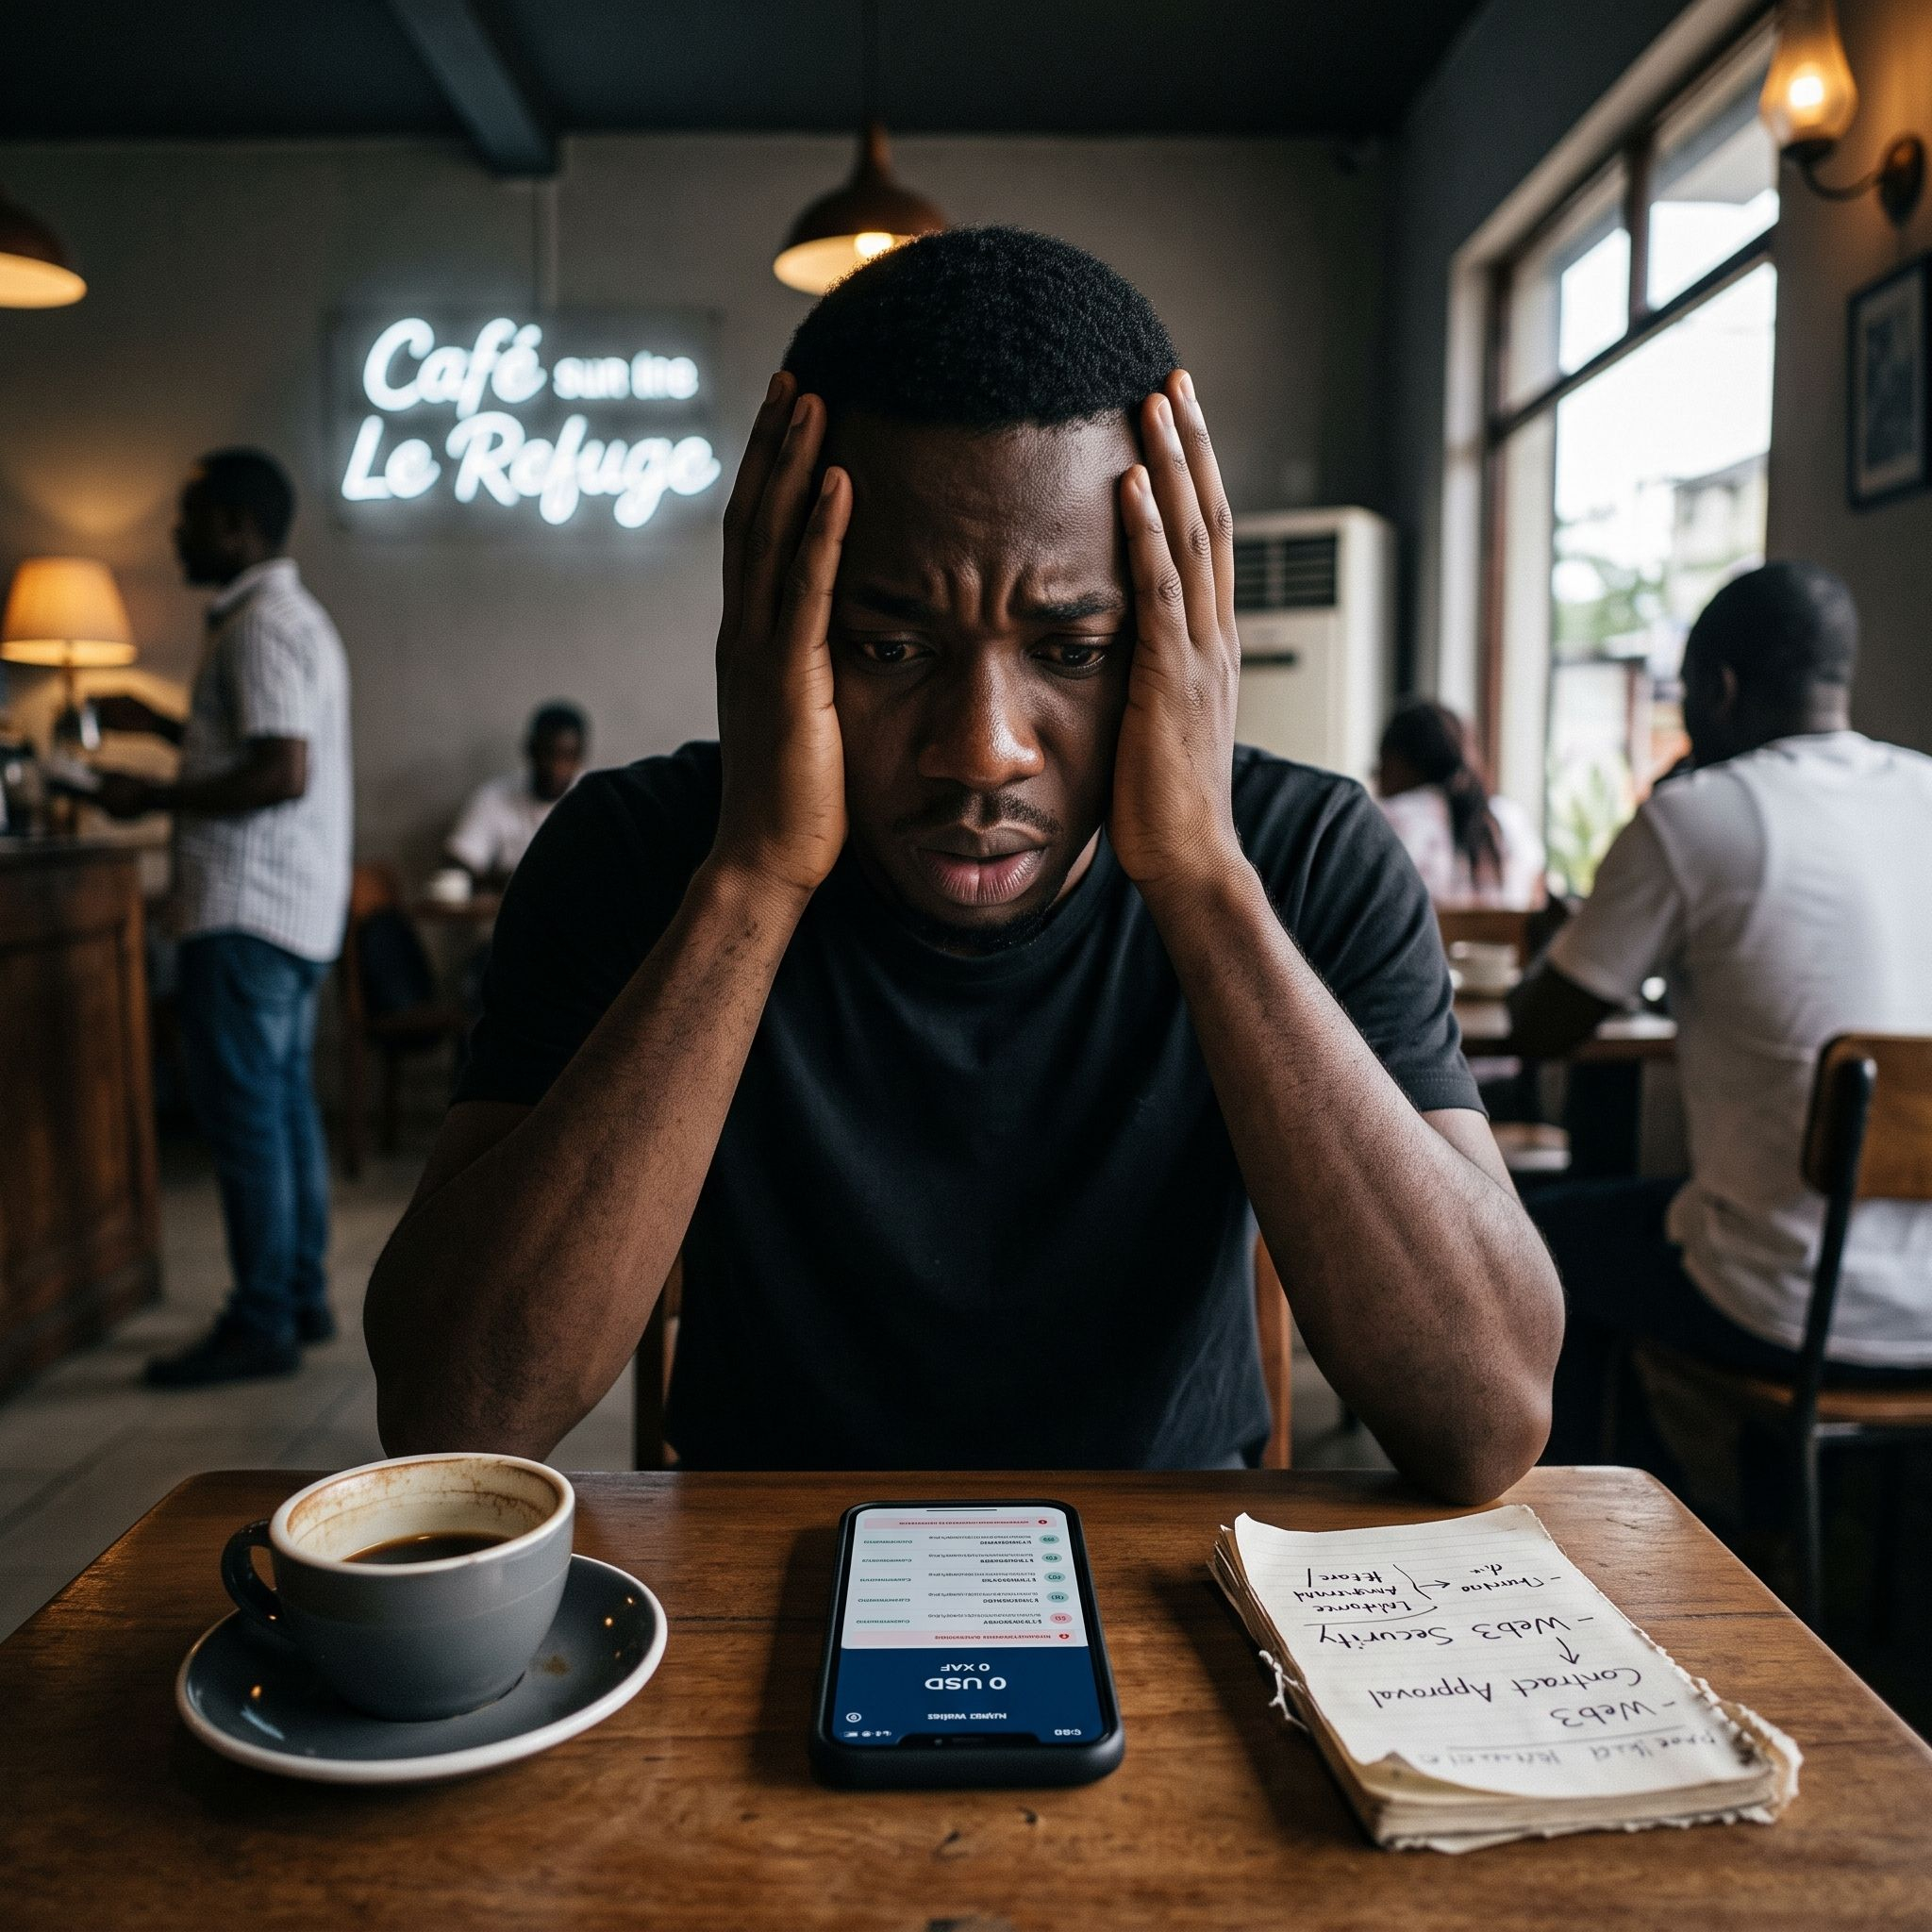
كان صباحًا عاديًا يوم الأحد. عند فتح إشعارات محفظتي Web3، اكتشفت تنبيهًا: «سحب جوي» حصري مخصص للمستخدمين النشطين على الشبكة. كان موقع الويب يشبه، فاصلة بفاصلة، المنصة الرسمية التي كنت أستخدمها كل أسبوع.
لقد قمت بتوصيل محفظتي. لقد نقرت على «المطالبة برصيدك».
انفتحت نافذة إذن. وبحكم اعتيا̄دي على توقيع المعاملات السريعة، لم أقرأ حتى التفاصيل. لقد نقرت على تأكيد.
خلال أقل من عشر ثوانٍ، اختفت أموالي: تم سحب عملاتي المستقرة وأهم رموزي إلى عنوان غير معروف.
لم يكن الأمر اختراقًا للبلوكشين. كانت عملية احتيال عبر موافقة عقد غير محدودة (unlimited token allowance). عند تفعيل هذه المعاملة، كنت حرفيًا قد منحت إذنًا للعقد المخادع لسحب أصولي.
لقد كلفتني هذه الغلطة الكثير، لكنها غيّرت طريقتي في التعامل مع العملات الرقمية:
لا توقع أبدًا على المكفوف: اقرأ دائمًا ما الذي تطلبه المحفظة (هل هو مجرد تحويل أم تفويض بصرف رموز؟).
قم بإلغاء الأذونات بانتظام: استخدم أدوات مثل Revoke.cash لإلغاء الصلاحيات الممنوحة لبروتوكولات قديمة.
عزل رأس المال: احتفظ بمحفظة باردة (أو محفظة تخزين بارد) لا تتصل أبدًا بأي تطبيق لامركزي، واستخدم فقط محفظة مؤقتة (burner wallet) بمبالغ صغيرة لاختبار dApps أو مطاردة الـ airdrops.
الـمجانية تخفي فخًا: الـ airdrops غير المتوقعة التي تُرسل مباشرة إلى عنوانك دون سبب غالبًا ما تكون فخاخ تصيّد احتيالية.
في نظام العملات الرقمية البيئي، تعني السيادة المالية مسؤولية كاملة. لن يأتي أي دعم عملاء لإلغاء معاملة على سلسلة البلوكشين.
🔒 هل سبق لك أن كدت تقع في فخ التصيّد أو انتحال هوية airdrop مزيف؟ ما هي قواعدك الذهبية لحماية محفظتك؟
اترك إعجابًا ❤️ لرفع الوعي بين أكبر عدد ممكن من المستثمرين بأمان المحافظ!
#cryptouniverseofficial #ProtectYourAssets $USDC $PEPE