حوّل تطبيق iOS خبيث “للقراءة فقط” إلى عملية سرقة عملات رقمية بقيمة 580 ألف دولار.
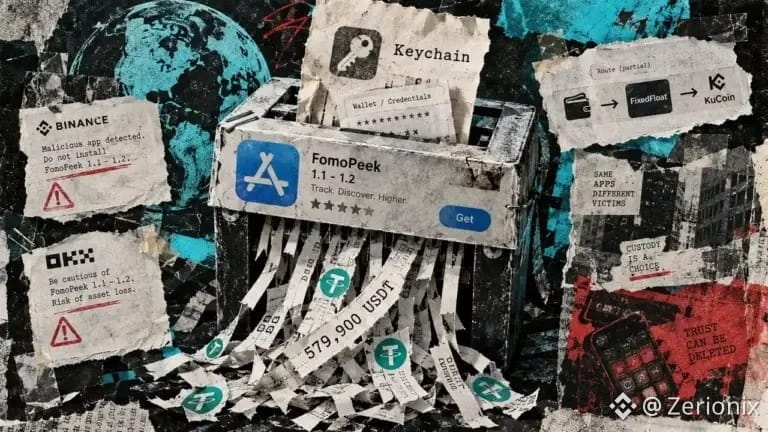
يقول فريق SlowMist إن النسخ الخبيثة من FomoPeek، وهو تطبيق يتم توزيعه عبر متجر تطبيقات Apple، ارتبطت بسرقة ما يقارب 580,000 دولار من USDT.
الجزء المقلق ليس فقط أن التطبيق كان يتظاهر بأنه محفظة.
بل طُرح على أنه أداة لتتبع العملات المشفرة “للقراءة فقط”.
اكتشف الباحثون ثغرات على مستوى النواة يمكن أن تهرب من حاوية (sandbox) تطبيقات iOS وتصل إلى بيانات حساسة تابعة لتطبيقات أخرى، بما في ذلك بيانات Keychain والمفاتيح الخاصة وعبارات البذور.
تضمّنت الإصدارات 1.1 و1.2، التي صدرت في 9 و12 سبتمبر، المكونات الخبيثة. بينما أزال الإصدار 1.3، الصادر في 17 سبتمبر، تلك المكونات.
شخصيًا، هذه تذكرة جيدة بأن أمن العملات المشفرة ليس فقط فيما توقع عليه.
أحيانًا يكون أكبر خطر فيما تقوم بتثبيته.
ووسم متجر التطبيقات لا يعني تلقائيًا أن التطبيق آمن.
إذا قام شخص بتثبيت إصدار متأثر، فإن مجرد حذف التطبيق لا ينبغي اعتباره إجراءً كافيًا. إذا تم تعريض المفاتيح الخاصة أو عبارات البذور، فيجب اعتبار تلك بيانات الاعتماد مخترَقة، ونقل الأصول إلى محفظة جديدة تم إنشاؤها من جهاز نظيف.
يقضي مستخدمو العملات المشفرة وقتًا كبيرًا في القلق بشأن الروابط المزيفة والمعاملات الخبيثة.
وفي المقابل، قد تكون منطقة الهجوم جالسة حرفيًا داخل هاتفك.
قد تكون المحفظة آمنة. أما الجهاز الذي يعمل عليه فهو قصة أخرى.
$BTC #BTC Price Analysis# #Altcoin Season# $SOL
يقول فريق SlowMist إن النسخ الخبيثة من FomoPeek، وهو تطبيق يتم توزيعه عبر متجر تطبيقات Apple، ارتبطت بسرقة ما يقارب 580,000 دولار من USDT.
الجزء المقلق ليس فقط أن التطبيق كان يتظاهر بأنه محفظة.
بل طُرح على أنه أداة لتتبع العملات المشفرة “للقراءة فقط”.
اكتشف الباحثون ثغرات على مستوى النواة يمكن أن تهرب من حاوية (sandbox) تطبيقات iOS وتصل إلى بيانات حساسة تابعة لتطبيقات أخرى، بما في ذلك بيانات Keychain والمفاتيح الخاصة وعبارات البذور.
تضمّنت الإصدارات 1.1 و1.2، التي صدرت في 9 و12 سبتمبر، المكونات الخبيثة. بينما أزال الإصدار 1.3، الصادر في 17 سبتمبر، تلك المكونات.
شخصيًا، هذه تذكرة جيدة بأن أمن العملات المشفرة ليس فقط فيما توقع عليه.
أحيانًا يكون أكبر خطر فيما تقوم بتثبيته.
ووسم متجر التطبيقات لا يعني تلقائيًا أن التطبيق آمن.
إذا قام شخص بتثبيت إصدار متأثر، فإن مجرد حذف التطبيق لا ينبغي اعتباره إجراءً كافيًا. إذا تم تعريض المفاتيح الخاصة أو عبارات البذور، فيجب اعتبار تلك بيانات الاعتماد مخترَقة، ونقل الأصول إلى محفظة جديدة تم إنشاؤها من جهاز نظيف.
يقضي مستخدمو العملات المشفرة وقتًا كبيرًا في القلق بشأن الروابط المزيفة والمعاملات الخبيثة.
وفي المقابل، قد تكون منطقة الهجوم جالسة حرفيًا داخل هاتفك.
قد تكون المحفظة آمنة. أما الجهاز الذي يعمل عليه فهو قصة أخرى.
$BTC #BTC Price Analysis# #Altcoin Season# $SOL