🚨 苹果应用商店惊现恶意App!58万美元加密货币被盗?🔥
群组:点击进入玖玖的粉丝群
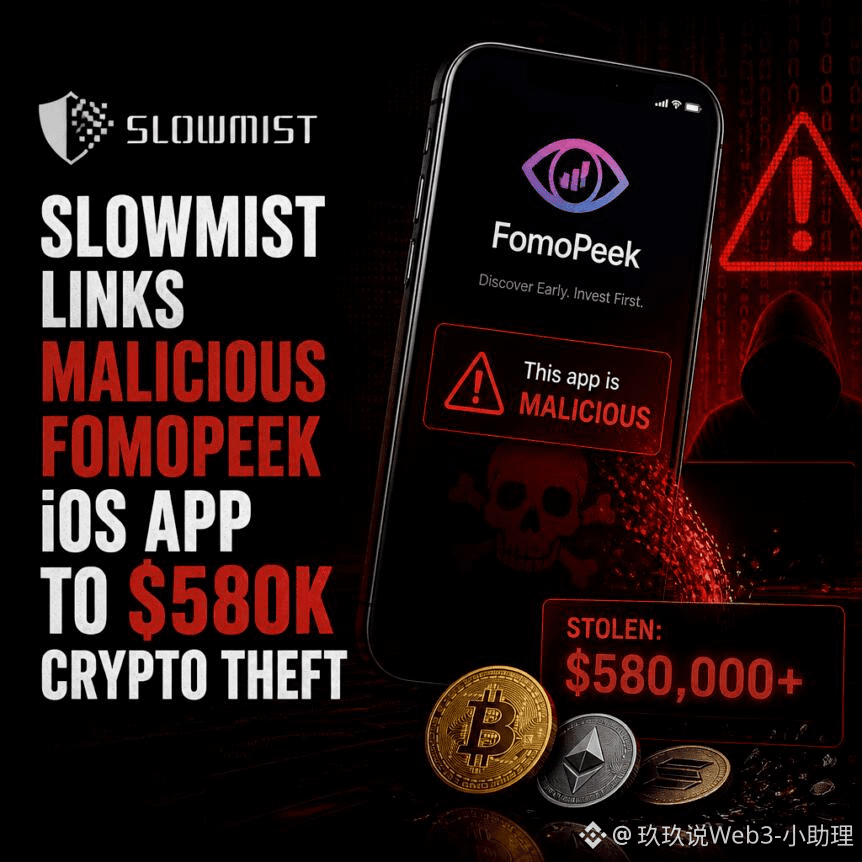
这次不是交易所被黑,而是一个看起来普通的iOS应用,可能直接把用户的加密钱包数据暴露了。SlowMist最新调查将一款名为FomoPeek的应用,与约57.99万美元的被盗加密货币联系起来。链上追踪显示,一个主要黑客地址曾收到579,984 USDT,之后资金又经过多个网络和服务进行转移。🚨
真正危险的地方在于:问题可能不只是“App偷数据”这么简单。
SlowMist称,FomoPeek的部分版本包含恶意模块和iOS漏洞利用代码,试图突破系统沙盒限制,并进一步获取其他应用存储的数据。
其中,攻击目标甚至包括iOS钥匙串。
而钥匙串里可能保存着各种凭证、令牌以及敏感信息。对于同一台手机上安装了加密钱包的用户来说,这种权限一旦被滥用,风险就会被迅速放大。⚠️
更值得注意的是,这次恶意代码并不是所有版本都存在。
SlowMist指出,9月9日和9月12日发布的特定版本涉及恶意组件,而9月17日发布的1.3版本已经移除了相关组件。
也就是说,版本号可能成为这次事件非常关键的一条线索。
链上方面,579,984 USDT随后经过跨网络转移,并涉及FixedFloat、KuCoin以及cce.cash等服务。资金不断拆分、转换和迁移,也让安全团队需要通过链上轨迹持续追踪。👀
目前这起事件最值得普通用户警惕的,并不是某个数字,而是一个更现实的问题:
你手机里的一个普通App,到底拥有多少权限?
如果设备里同时存在交易所、钱包以及其他金融类应用,那么一旦恶意App成功突破系统隔离,风险可能远远超过单一账户。
点击头像加入玖玖聊天群获取每日策略🚀
#加密安全 #FomoPeek #iOS
群组:点击进入玖玖的粉丝群
这次不是交易所被黑,而是一个看起来普通的iOS应用,可能直接把用户的加密钱包数据暴露了。SlowMist最新调查将一款名为FomoPeek的应用,与约57.99万美元的被盗加密货币联系起来。链上追踪显示,一个主要黑客地址曾收到579,984 USDT,之后资金又经过多个网络和服务进行转移。🚨
真正危险的地方在于:问题可能不只是“App偷数据”这么简单。
SlowMist称,FomoPeek的部分版本包含恶意模块和iOS漏洞利用代码,试图突破系统沙盒限制,并进一步获取其他应用存储的数据。
其中,攻击目标甚至包括iOS钥匙串。
而钥匙串里可能保存着各种凭证、令牌以及敏感信息。对于同一台手机上安装了加密钱包的用户来说,这种权限一旦被滥用,风险就会被迅速放大。⚠️
更值得注意的是,这次恶意代码并不是所有版本都存在。
SlowMist指出,9月9日和9月12日发布的特定版本涉及恶意组件,而9月17日发布的1.3版本已经移除了相关组件。
也就是说,版本号可能成为这次事件非常关键的一条线索。
链上方面,579,984 USDT随后经过跨网络转移,并涉及FixedFloat、KuCoin以及cce.cash等服务。资金不断拆分、转换和迁移,也让安全团队需要通过链上轨迹持续追踪。👀
目前这起事件最值得普通用户警惕的,并不是某个数字,而是一个更现实的问题:
你手机里的一个普通App,到底拥有多少权限?
如果设备里同时存在交易所、钱包以及其他金融类应用,那么一旦恶意App成功突破系统隔离,风险可能远远超过单一账户。
点击头像加入玖玖聊天群获取每日策略🚀
#加密安全 #FomoPeek #iOS