لا يتعين عليك أن تكون الهدف لتصبح الضحية.
إذا كان نظام مركزي واحد يحتفظ بكمٍّ هائل من المعلومات، فقد يؤدي اختراقٌ واحدٌ ناجح إلى أن تصبح المشكلة مشكلة الجميع.
لهذا أجد ليبردس (Liberdus) مثيرًا للاهتمام.
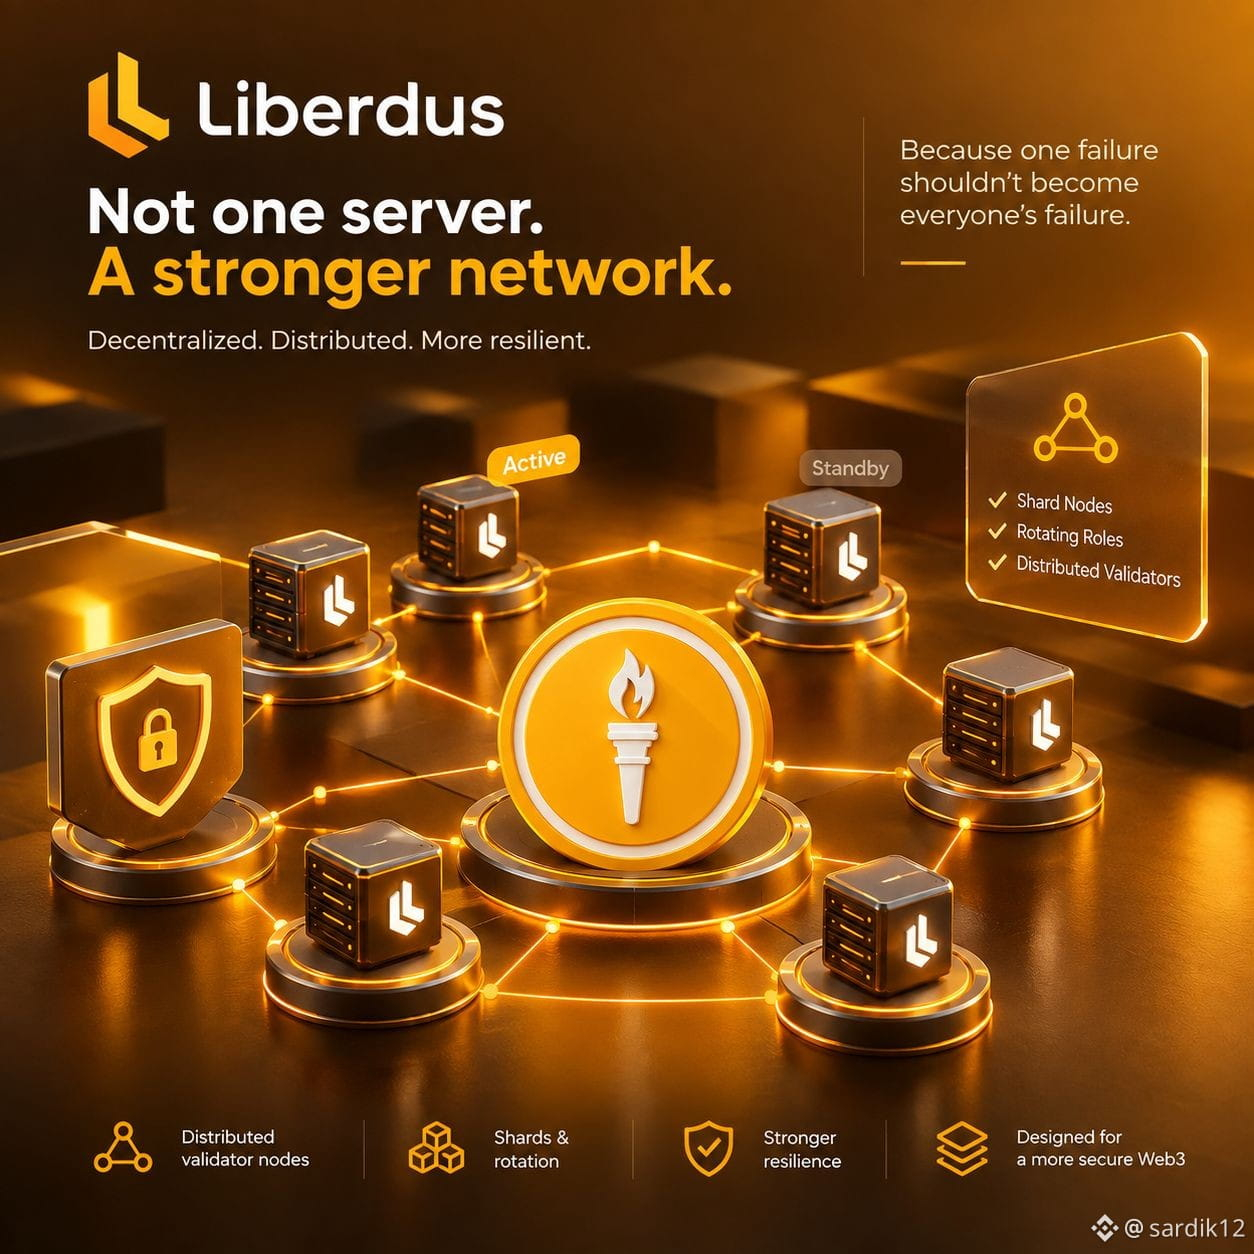
ليست بنيته مبنية على خادم مركزي واحد. تعمل ليبردس عبر عُقد مُتحقِّقة موزّعة باستخدام Shardus، حيث تُنظَّم العقد داخل شرَودات (shards) وتتحوّل بين الأدوار النشطة والاحتياطية.
المقصود ليس:
" #Liberdus لا يمكن اختراقه أبدًا."
هذا ادعاء أمني سخيف.
السؤال الأكثر إثارة للاهتمام هو:
إذا تم اختراق جزء واحد من الشبكة، فهل يعني ذلك تلقائيًا أن كل شيء سيتعرض للاختراق؟
هذا هو نموذج الأمان الذي أجد جديرًا بالاستكشاف.
اللامركزية لا تُزيل المخاطر.
إنها تغيّر مكان وجود المخاطر، وكيف تنتشر حالات الفشل، ومدى تأثير مكوّن واحد مخترق على النظام بأكمله.
ما زالت هناك مقايضات. تحتاج العقد إلى الحماية. يحتاج الكود إلى الاختبار. ولا يزال على المستخدمين مسؤولية أجهزتهم.
لكن هذا بالضبط هو سبب انتباهي إلى #Liberdus .
ليس لأنها تعد بأمانٍ مثالي.
بل لأنها تحاول تصميمَ نظامٍ يتعامل مع فكرة أن تعطلًا واحدًا لا ينبغي أن يتحول إلى فشلٍ للجميع.
#Security $BTC #Privacy $ETH
إذا كان نظام مركزي واحد يحتفظ بكمٍّ هائل من المعلومات، فقد يؤدي اختراقٌ واحدٌ ناجح إلى أن تصبح المشكلة مشكلة الجميع.
لهذا أجد ليبردس (Liberdus) مثيرًا للاهتمام.
ليست بنيته مبنية على خادم مركزي واحد. تعمل ليبردس عبر عُقد مُتحقِّقة موزّعة باستخدام Shardus، حيث تُنظَّم العقد داخل شرَودات (shards) وتتحوّل بين الأدوار النشطة والاحتياطية.
المقصود ليس:
" #Liberdus لا يمكن اختراقه أبدًا."
هذا ادعاء أمني سخيف.
السؤال الأكثر إثارة للاهتمام هو:
إذا تم اختراق جزء واحد من الشبكة، فهل يعني ذلك تلقائيًا أن كل شيء سيتعرض للاختراق؟
هذا هو نموذج الأمان الذي أجد جديرًا بالاستكشاف.
اللامركزية لا تُزيل المخاطر.
إنها تغيّر مكان وجود المخاطر، وكيف تنتشر حالات الفشل، ومدى تأثير مكوّن واحد مخترق على النظام بأكمله.
ما زالت هناك مقايضات. تحتاج العقد إلى الحماية. يحتاج الكود إلى الاختبار. ولا يزال على المستخدمين مسؤولية أجهزتهم.
لكن هذا بالضبط هو سبب انتباهي إلى #Liberdus .
ليس لأنها تعد بأمانٍ مثالي.
بل لأنها تحاول تصميمَ نظامٍ يتعامل مع فكرة أن تعطلًا واحدًا لا ينبغي أن يتحول إلى فشلٍ للجميع.
#Security $BTC #Privacy $ETH