



18 سبتمبر/أيلول، بالتزامن مع 18 سبتمبر من العام الجاري، أصدرت اليابان مذكّرة مشتركة بين شرطة اليابان ومكتب تنسيق الشبكات التابع للدولة، إلى جانب كل من مكتب التحقيقات الفيدرالي الأمريكي (FBI) وقيادة مركز جرائم الإنترنت التابعة لوزارة الدفاع الأمريكية، وهيئة الإشارات/مركز الأمن السيبراني الأسترالي، والدائرة الاتحادية للاستخبارات الألمانية، ومكتب حماية الدستور الاتحادي الألماني. وقد شاركت الجهات الستّ معًا في إصدار تقرير مشترك، وكان محورُه تنظيم هاكرين ذي خلفية كورية شمالية — WaterPlum (ويُعرف أيضًا باسم "Contagious Interview"، ترجمة مباشرة: "المقابلة المتنكّرة")。
تم تتبّع نشاط الهجوم المعروف باسم "Contagious Interview" من قبل العديد من شركات الأمن الدولية لسنوات، وغالبًا ما يُعتقد أنه مرتبط بمجموعة Lazarus الكورية الشمالية. وهذه المرة تعدّ اليابان الشرطة اليابانية أول جهة من داخلها تُفصح رسميًا، وبالتعاون مع عدة مؤسسات دولية، عن حالة محددة في البلاد والأدلة المصادرة المرتبطة بها。
رابط التقرير: https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
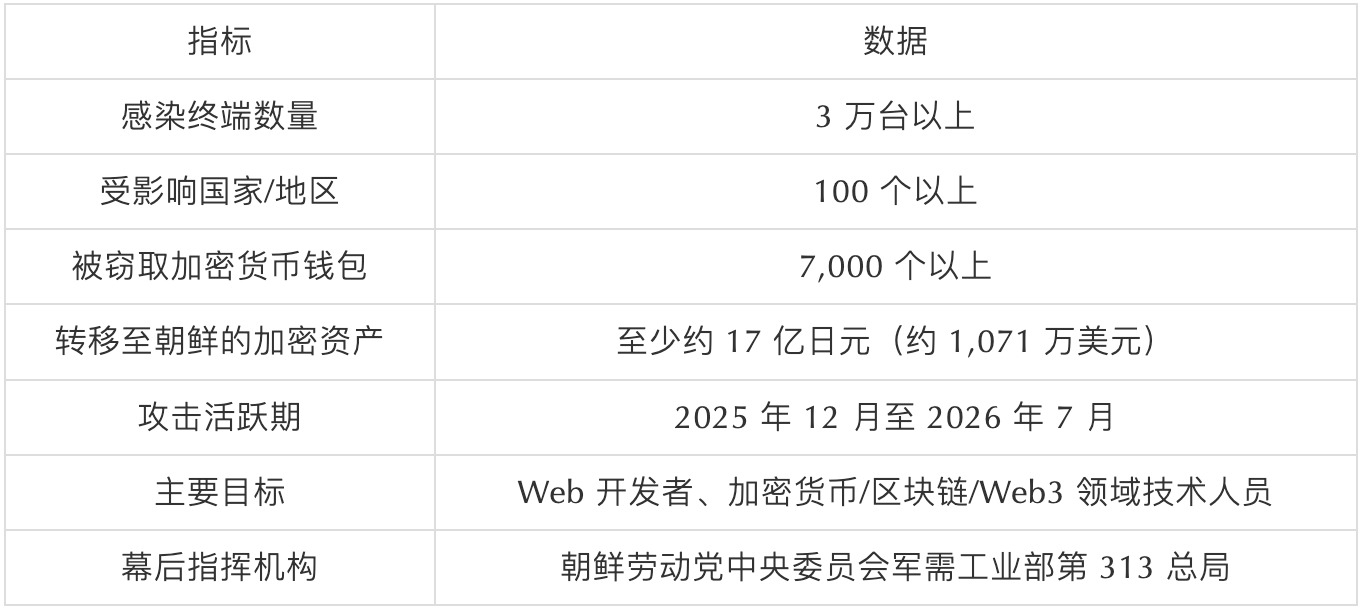
البيانات الأساسية
كيف وقع الهجوم
جوهر أسلوب WaterPlum ليس معقدًا في الحقيقة: انتحال صفة جهة توظيف.
الخطوة الأولى: زرع الطُعم
كانت WaterPlum تتواصل مع العاملين التقنيين على وسائل التواصل الاجتماعي، ومواقع التوظيف، ومنصات الأعمال الحرة، وأسواق المستقلين، مستهدفة بشكل خاص مطوري الويب والمهندسين في مجال العملات المشفرة/البلوك تشين. ويمكن أن تكون الهوية المتخفية على هيئة شركة ذكاء اصطناعي، أو شركة أصول مشفرة، أو مشروع NFT، أو حتى شركة توظيف.
الخطوة الثانية: فخ المقابلة التقنية
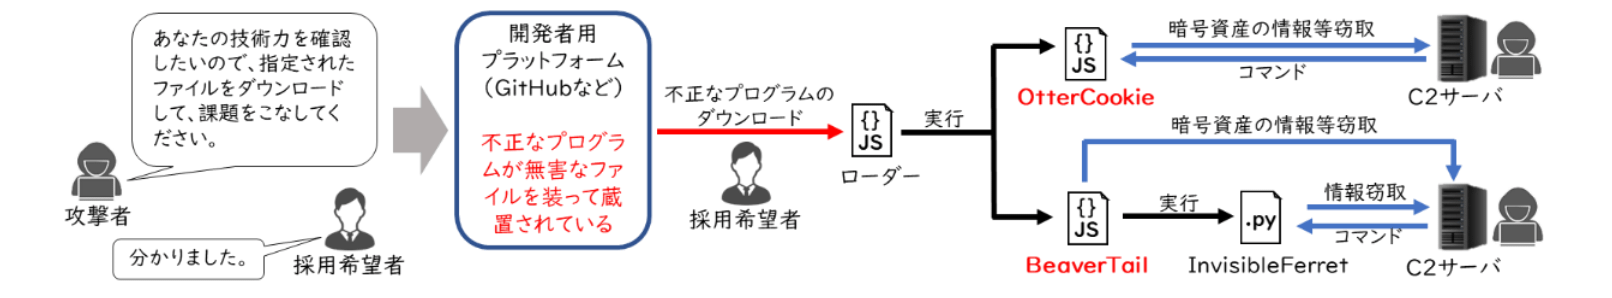
بعد الوصول إلى الهدف، يكون الأسلوب عادة على هذا النحو: يدعونك للمشاركة في "مقابلة تقنية" أو يعطونك اختبار برمجة. وأثناء الحل، يطلبون منك تنزيل "ملف مشروع" من مستودع كود مثل GitHub، والسبب المعتاد هو "ساعد في إصلاح خطأ في أداة مؤتمرات الفيديو هذه" أو "أكمل اختبار البرمجة وفق هذا القالب".
غالبًا ما يكون هذا الملف هو البرنامج الخبيث.
الخطوة الثالثة: نشر البرمجيات الخبيثة
وقد ذكرت الشرطة في التقرير عدة برمجيات خبيثة مرتبطة بالقضية: BeaverTail وInvisibleFerret وOtterCookie وOtterCandy وStoatWaffle.
ومن الجدير بالذكر أن هناك برمجية خبيثة اسمها StoatWaffle تتنكر في صورة مستودع مشروع متعلق بالبلوك تشين، وتقوم خصيصًا بتنفيذ التعليمات تلقائيًا عبر ملف إعدادات VS Code المسمى .vscode/tasks.json. وبعبارة أخرى، بمجرد أن تفتح مجلد هذا المشروع وتختار "الثقة"، فقد تكون التعليمات بدأت بالفعل في العمل بالخلفية من دون أن تضطر أنت إلى الضغط يدويًا على تشغيل.
كما حذرت الشرطة بوجه خاص: إذا وصلك مشروع VS Code غير مألوف، فافتحه دائمًا في "الوضع المقيد". وعندما تظهر نافذة "هل تثق بمؤلف هذا المجلد"، فإن اختيار "لا" يكفي لتجنب هذا الفخ؛ وفي الوقت نفسه لا تضع مشروعًا غريبًا داخل مجلد سبق لك أن جعلته "موثوقًا"، ولا تُعطل إعداد أمان workspace trust فقط من أجل السهولة.
الخطوة الرابعة: سرقة البيانات والتحرك الجانبي
كانت هذه البرمجيات الخبيثة مخفية داخل حزم NPM تتنكر في هيئة مستودعات كود عادية، وبمجرد تشغيلها كانت تُثبت أبوابًا خلفية في الحاسوب، وتتصل بخوادم بعيدة، ثم تبدأ في جمع مختلف المعلومات الحساسة: كلمات المرور المخزنة في المتصفح، محتويات الحافظة، سجلات لوحة المفاتيح، لقطات الشاشة، المفاتيح الخاصة والعبارات السرية للمحافظ المشفرة، وكذلك صور الوثائق الشخصية مثل رخص القيادة وجوازات السفر.
كلمات المرور والحسابات المسروقة ليست مجرد شيء يُباع مقابل المال. وتشير الشرطة إلى أن المهاجمين يستخدمون هذه البيانات المسروقة لاختراق الشبكات الداخلية للشركات الضحايا، وتنفيذ اختراق أعمق، مثل سرقة الملكية الفكرية أو التحرك الجانبي داخل بيئة الشركة. كما قد يستخدم عمال تقنيون كوريون شماليون صور الوثائق الشخصية المسروقة لانتحال الهوية والدخول إلى سوق التوظيف الخارجي لجني أموال إضافية.
خلال الفترة من ديسمبر 2025 إلى يوليو 2026، كانت البيانات التي جمعتها الشرطة تقول إن أكثر من 30 ألف جهاز كمبيوتر في أكثر من 100 دولة ومنطقة حول العالم قد أصيبت، وسُرقَت معلومات أكثر من 7000 محفظة مشفرة، ودخلت أصول تُقدر على الأقل بحوالي 1.7 مليار ين (أي نحو 10.71 مليون دولار).
أول "مزرعة حواسيب محمولة" تسقطها اليابان
الجزء الأهم الذي يستحق الانتباه في هذا التقرير ليس البرمجيات الخبيثة نفسها، بل أن الشرطة صادرت وفككت للمرة الأولى في اليابان ما يسمى "مزرعة الحواسيب المحمولة" (Laptop Farm).
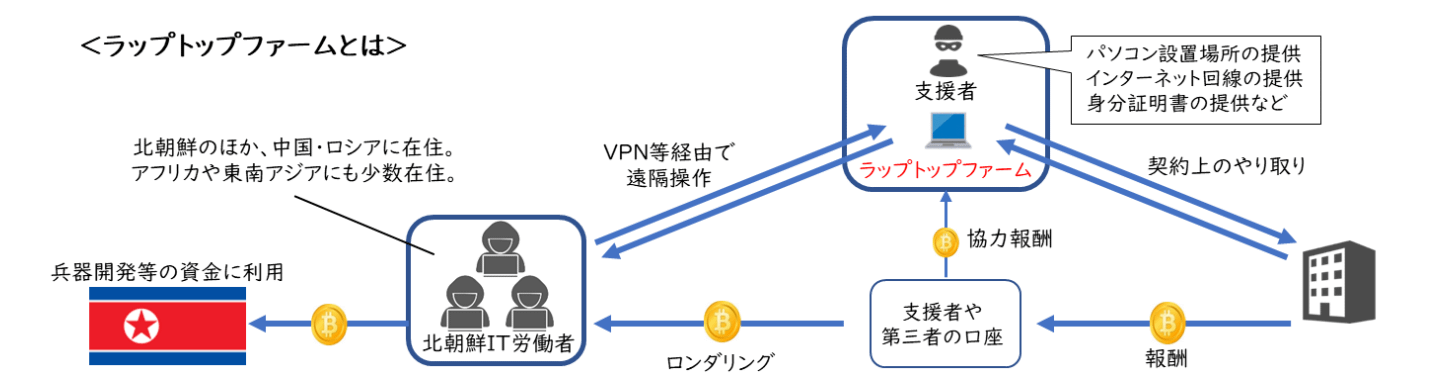
ببساطة: العمال التقنيون الكوريون الشماليون ليسوا موجودين في اليابان، لكنهم أقنعوا (أو دفعوا) شخصًا مقيمًا في اليابان ليضع حاسوبًا في منزله، ثم يتولون تشغيله عن بُعد لإنجاز العمل. ومن الخارج يبدو الأمر وكأنه مشروع استلمه "شخص محلي ياباني"، بينما قد يكون المنفذ الفعلي في كوريا الشمالية أو الصين أو روسيا.
هذا المتعاون الموجود داخل اليابان (ويُسميه التقرير "الداعم") كان يقوم بأشياء مثل: توفير مكان للسكن ووضع الحاسوب، وتوفير الإنترنت، بل وحتى إعطاء وثائقه الشخصية للعمال الكوريين الشماليين لاستخدامها في العمل بالنيابة. وفي بعض الحالات كانت الأعمال التي يحصل عليها الداعم تُنجز مباشرة "من خلال التستر" بواسطة العمال الكوريين الشماليين؛ وفي حالات أخرى كان الحساب البنكي الخاص بالداعم يُحدد كحساب استلام الأموال، ثم تُنقل الأموال منه لاحقًا بطرق مختلفة. إضافة إلى ذلك، كانوا يستخدمون خوادم VPS يستأجرها الداعم نيابة عنهم لإخفاء موقع العمل الحقيقي أكثر.
وتوصلت الشرطة إلى أنه، من خلال هذه الأساليب، حوّل العمال التقنيون الكوريون الشماليون أصولًا مشفرة بقيمة مئات الملايين من الين إلى الخارج، وقد ذكرت الشرطة بوضوح في التقرير وجهة هذه الأموال: تُستخدم لأغراض مثل تطوير الأسلحة. وفي الوقت نفسه، حذر التقرير بوضوح أيضًا: إسناد أعمال إلى عمال تقنيين كوريين شماليين ودفع أجر لهم قد ينتهك القوانين المحلية والعقوبات المفروضة على كوريا الشمالية.
حادثة bitFlyer: عمال تقنيون من كوريا الشمالية يتسللون إلى بورصة يابانية للعملات المشفرة
في مايو 2025، تلقت بورصة العملات المشفرة اليابانية bitFlyer طلب توظيف لوظيفة مهندس. وتبين لاحقًا أن هذا الطلب جاء على الأرجح من عامل تقني كوري شمالي، وقد سُردت الحادثة ضمن هذا التقرير باعتبارها مثالًا واضحًا جدًا.
لم يمر هذا المتقدم عبر أي وسيط؛ بل قدّم سيرته الذاتية مباشرة عبر الموقع الرسمي للشركة، وكان بريد الاتصال المستخدم Gmail، وعند تسجيل الدخول إلى نظام التوظيف كان يستخدم VPN (وقد ذُكرت بالاسم NETNUT Proxy وAstrill VPN وHigh Speed Rabbit Proxy). وكانت المهارات المكتوبة في السيرة الذاتية "شاملة" جدًا: يعرف أكثر من عشر لغات برمجة، وملم تمامًا بالبلوك تشين والخدمات السحابية، وحاصل على شهادة من جامعة أوروبية، ثم تنقل للعمل في عدة دول.
أخذت bitFlyer احتياطها ورتبت مقابلة عبر الفيديو. وعند مراجعة سلسلة التفاصيل التي ظهرت في المقابلة الآن، تبدو نموذجية جدًا: مظهر المتقدم يبدو آسيويًا، لكنه يزعم أنه من أصل ماليزي ويقيم في فنلندا منذ سنوات، ويقول إن لغته الأم هي الملايوية والصينية. جرت المقابلة كلها بالإنجليزية، لكن مستوى الإنجليزية لم يكن يرقى بوضوح إلى المؤهل العلمي والخبرة المكتوبة في السيرة الذاتية. وعندما سئل عن المهارات المحددة المذكورة في السيرة، كان يجيب عن الأسئلة البسيطة، أما حين يصبح السؤال أعمق قليلًا فكان يبدأ بالمراوغة ويعطي إجابات فضفاضة جدًا.
إلى جانب ذلك، هناك تفاصيل مشبوهة أخرى مثل: التردد كلما طُرح موضوع الانتقال للعمل في اليابان، أو قول "لنرَ بعد ستة أشهر"؛ الإصرار على دفع الراتب بالعملة المشفرة؛ النظر باستمرار إلى شاشة أخرى بجانبه أثناء المقابلة وكأنه يقرأ منها الإجابات؛ سماع صوت أشخاص آخرين أحيانًا في الخلفية؛ كما أن صورة الفيديو كانت تتقطع وتتجمد كثيرًا.
وفي النهاية قررت bitFlyer أن هناك مشكلة ولم توظف هذا الشخص. كما أُدرجت bitFlyer ضمن قائمة الشكر في هذا التقرير.
صلة WaterPlum بالعمال التقنيين الكوريين الشماليين
أصدر جهاز الشرطة الياباني وFBI حكمًا واضحًا في التقرير: نشاطات الهجمات السيبرانية لـ WaterPlum، ونشاطات كسب العملات الأجنبية لبعض العمال التقنيين الكوريين الشماليين، كلاهما كان يُدار من قبل المكتب 313 التابع لإدارة الصناعات العسكرية في اللجنة المركزية لحزب العمال الكوري.
ومن الأدلة الأساسية التي تدعم هذا الاستنتاج تطابق عناوين IP: عنوان IP الذي استخدمه مهاجمو WaterPlum، وعناوين IP التي استخدمها العمال التقنيون الكوريون الشماليون عند الاتصال بمزرعة الحواسيب المحمولة ومنصة الأعمال الجماعية، وكذلك عنوان IP الذي استخدمه المتقدم الكوري الشمالي لوظيفة bitFlyer عند تسجيل الدخول إلى نظام التوظيف، كلها تطابقت في عدة مواضع.
كما كشفت الإحاطة أيضًا بعض التفاصيل عن الحالة اليومية لأعضاء WaterPlum، مثل أنهم كانوا يستخدمون برنامج تبديل الوجوه بالذكاء الاصطناعي المسمى "Magicam" للتعامل مع مقابلات الفيديو، لكنهم كانوا لا يجرؤون عادة على استخدامه سوى لبضع دقائق، ثم يختلقون عذرًا مثل "الإنترنت سيئ" لإغلاق الكاميرا. وإذا صادف الأمر أحد أيام التذكارات الخاصة بكوريا الشمالية، فقد كان يُمنح لهم وقت محدد للعب الألعاب (خصوصًا ألعاب المحاكاة الإدارية)، كما رُصد بعضهم وهو يشاهد مقاطع مباريات كرة القدم. وفي الحياة اليومية كانوا يستخدمون أيضًا برامج قراءة النصوص بصوت مثل "NaturalReader" للتدرب على نطق اليابانية، وكانت أدوات الترجمة والذكاء الاصطناعي تُستخدم غالبًا بالإصدارات المجانية.
ما الذي يمكن فعله
وبالنسبة لممارسي تقنية المعلومات العاديين، ولا سيما المستقلين، فإن أكثر النصائح العملية هي:
لا تُشغّل عشوائيًا الشيفرات التي يعطيك إياها الغرباء على جهاز تستخدمه للعمل أو لإدارة الأصول المشفرة؛ وإذا اضطررت للاختبار، فشغّلها داخل آلة افتراضية؛
إذا صادفت في السكربت أوامر مثل curl أو base64 أو mshta أو Invoke-WebRequest، فلا تتعجل تنفيذها، بل افهم أولًا ما الذي تفعله بالضبط؛
إذا أطلق برنامج الحماية إنذارًا، فالتصرف الأول هو فصل الاتصال بالإنترنت، لا حذف الفيروس والتعامل وكأن شيئًا لم يحدث، لأن المعلومات قد تكون سُرقت بالفعل قبل اكتشافه؛
ومن الأفضل نقل الأصول الموجودة في المحافظ إلى محفظة جديدة في أقرب وقت، وحفظ العبارة السرية يدويًا بدلًا من إبقائها على الكمبيوتر؛
إذا سمحت الظروف، فإعادة تثبيت النظام بالكامل تكون أكثر أمانًا.
لشركات التوظيف وفرق التعهيد الخارجي:
إذا وصل في وقت قصير عدد كبير فجأة من السير الذاتية إلى وظيفة غير شائعة، فمن الأفضل توخي الحذر؛
إذا كانت سيرة المرشح مليئة بالمهارات بشكل لافت، فاسأله في المقابلة عدة أسئلة محددة لترى هل يفهم فعلًا أم أنه يحفظ فقط؛
الإصرار على دفع الراتب بالعملة المشفرة، أو الإصرار على عدم الحضور إلى الموقع، أو طلب تحويل المال إلى حساب باسم شخص آخر؛ كلها إشارات تستحق أن تُطرح بشأنها أسئلة إضافية؛
أحيانًا، الحديث قليلًا عن الطقس أو عادات الحياة في مكان إقامة المرشح يكون أقدر من أسئلة التقنية على كشفه.
الخلاصة
لا يقتصر هذا التقرير على كشف مجموعة خبيثة أخرى ذات صلة بكوريا الشمالية، بل يعرض نمطًا هجومياً يزداد تعقيدًا: يمكن للمهاجمين أن يدخلوا من معلومات التوظيف إلى الجهاز الشخصي، ومن الجهاز الشخصي إلى شبكة الشركة، ثم يحولوا ما سرقوه من بيانات اعتماد ومحافظ أصول مشفرة إلى أرباح مباشرة؛ وفي الوقت نفسه، يمكن لبنية أخرى تقوم على انتحال الهوية ومزرعة الحواسيب المحمولة أن تساعد المعنيين في دخول سوق العمل التقني الخارجي. من جهة يسرقون الأصول المشفرة عبر التصيّد، ومن جهة أخرى يتخفون بهويات مزيفة للتسلل إلى سوق العمل الخارجي، والخطان يتشابكان ويغطي أحدهما على الآخر.
وبالنسبة للأفراد والشركات، لا ينبغي أن ينحصر الحذر في "مكافحة الفيروسات" فقط؛ فمراحل التوظيف، والتعهيد الخارجي، والتحقق من الهوية كلها تحتاج أيضًا إلى أن تُدرج ضمن الاعتبارات الأمنية. ويؤكد التقرير في النهاية أن أساليب الهجوم ستواصل التطور والتعقيد. وعلى الشركات والأفراد أن يواصلوا متابعة التحذيرات الصادرة عن الجهات الأمنية المحلية والدولية، والتقارير التي تنشرها شركات الأمن.