🚨 تم سرقة 235 ألف دولار خلال 48 ساعة: اختطاف “تروجان” الجلسات النشطة يعمل
هجوم برمجي خبيث خفي استنزف أكثر من 235 ألف دولار عبر مئات محافظ العملات المشفرة خلال 48 ساعة فقط. 💻⚠️
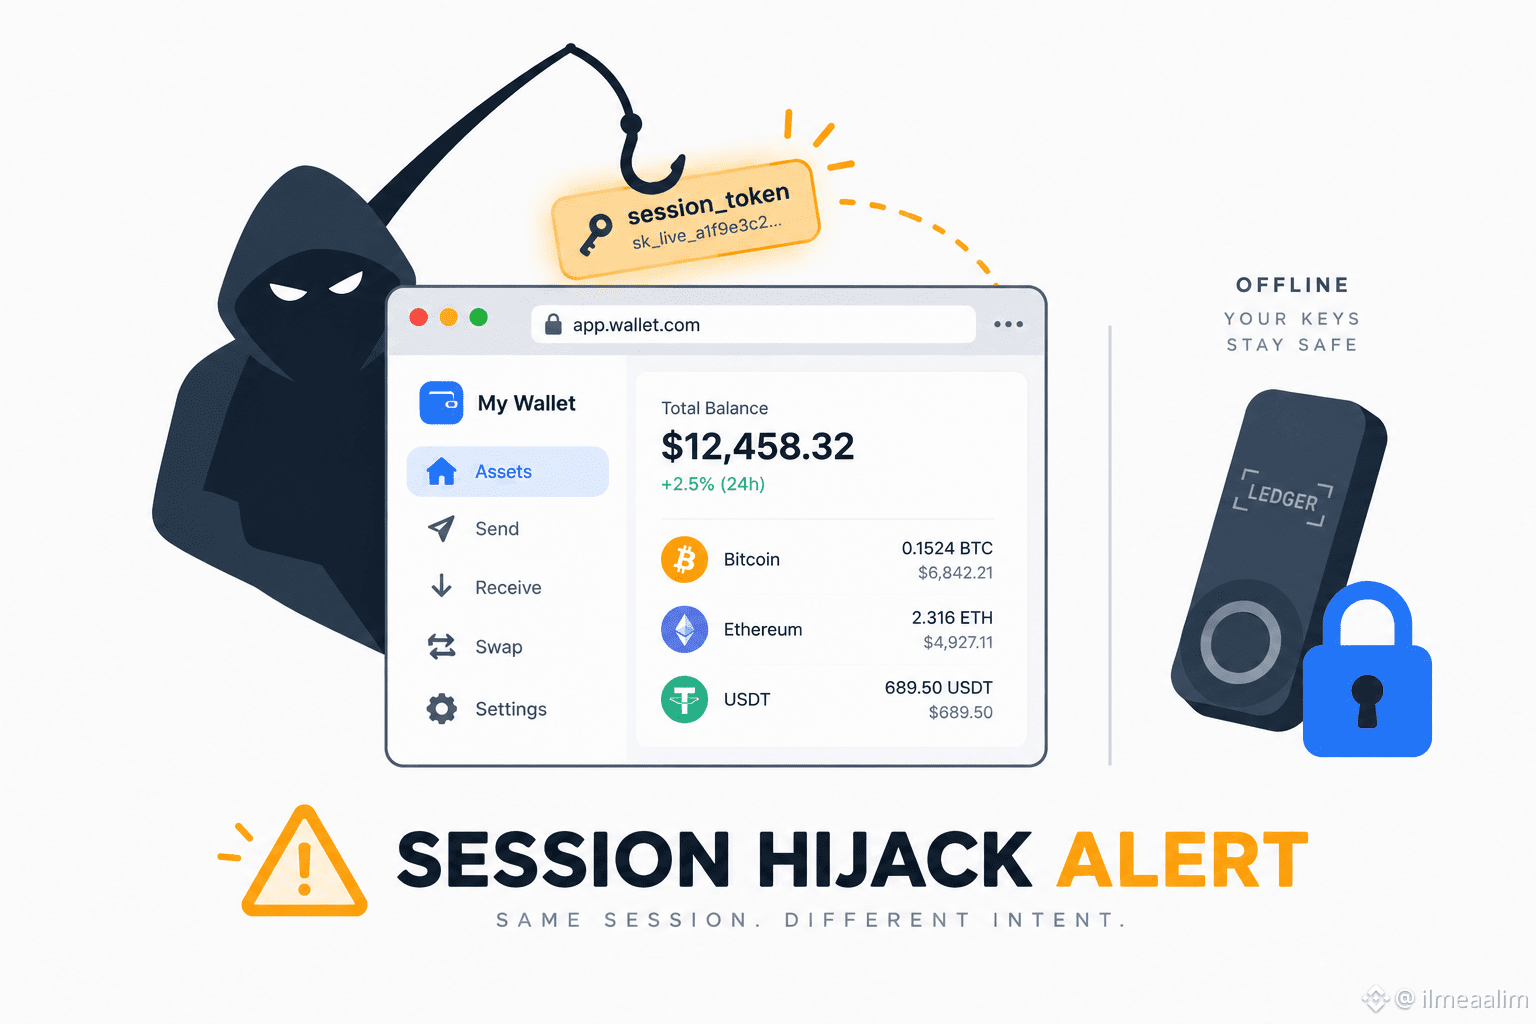
يستهدف هذا حصان طروادة للوصول عن بُعد الجلسات النشطة في المتصفحات على المحافظ الساخنة والبورصات. لا يحتاج المهاجمون إلى مفاتيحك الخاصة أو عبارة الاسترداد. إذا كانت تبويب بورصة أو محفظة ويب مسجّلًا بالفعل على جهاز مصاب، يقوم البرمج الخبيث بسرقة رمز الجلسة المباشر (live session token) والتوقيع على التحويلات مباشرة. 🔓
تم تحويل معظم الأصول المسروقة إلى $USDC وتركيزها في عنوان محفظة واحدة للمهاجم:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
تشير تقارير من Coin Bureau إلى أن ناقل التوصيل (delivery vector) لم يُحسم بعد، مع الاشتباه في ملحقات خبيثة وتحديثات مزيفة. 🛡️
خطوات الدفاع الأساسية:
🔹 انقل الرصيد الكبير إلى محافظ أجهزة غير متصلة بالإنترنت.
🔸 سجّل خروجًا من تبويبات البورصة فور الانتهاء من الاستخدام.
🔹 استخدم مفاتيح أجهزة مثل YubiKey عمليات السحب.
هل تسجّل خروجًا من تبويبات محفظتك بعد التداول؟ 👇
#CryptoSecurity #CyberSecurity #USDC #Web3
هجوم برمجي خبيث خفي استنزف أكثر من 235 ألف دولار عبر مئات محافظ العملات المشفرة خلال 48 ساعة فقط. 💻⚠️
يستهدف هذا حصان طروادة للوصول عن بُعد الجلسات النشطة في المتصفحات على المحافظ الساخنة والبورصات. لا يحتاج المهاجمون إلى مفاتيحك الخاصة أو عبارة الاسترداد. إذا كانت تبويب بورصة أو محفظة ويب مسجّلًا بالفعل على جهاز مصاب، يقوم البرمج الخبيث بسرقة رمز الجلسة المباشر (live session token) والتوقيع على التحويلات مباشرة. 🔓
تم تحويل معظم الأصول المسروقة إلى $USDC وتركيزها في عنوان محفظة واحدة للمهاجم:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
تشير تقارير من Coin Bureau إلى أن ناقل التوصيل (delivery vector) لم يُحسم بعد، مع الاشتباه في ملحقات خبيثة وتحديثات مزيفة. 🛡️
خطوات الدفاع الأساسية:
🔹 انقل الرصيد الكبير إلى محافظ أجهزة غير متصلة بالإنترنت.
🔸 سجّل خروجًا من تبويبات البورصة فور الانتهاء من الاستخدام.
🔹 استخدم مفاتيح أجهزة مثل YubiKey عمليات السحب.
هل تسجّل خروجًا من تبويبات محفظتك بعد التداول؟ 👇
#CryptoSecurity #CyberSecurity #USDC #Web3