في حدث FomoPeek هذه المرة، كان لدي صديق من حولي أصيب أيضًا بالأمر، وخسر ما يقارب 1000U؛ والمال على الأرجح لن يعود.
بالنظر إلى خطّ زمني لِـ FomoPeek، لا أعرف إن كان الأمر متعمدًا من قِبَل المطورين؟
1.0 (حوالي 29 أغسطس): لا توجد تلك الحزمة من الأطر الخبيثة
1.1 (حوالي 9 سبتمبر): تم إدخال apptrace + libapptracecore
1.2 (حوالي 12 سبتمبر): ما زالت تحمل هذه الأطر
1.3 (حوالي 17 سبتمبر): تمت إزالة الإطار، وذلك قبل التحذير العلني من شركة SlowMist بيومين
يُفترض أن من أصيب هم المستخدمون الذين استخدموا الإصدارات 1.1–1.2، لكنهم تقريبًا لم يبقوا على إصدار 1.0 لفترة طويلة.
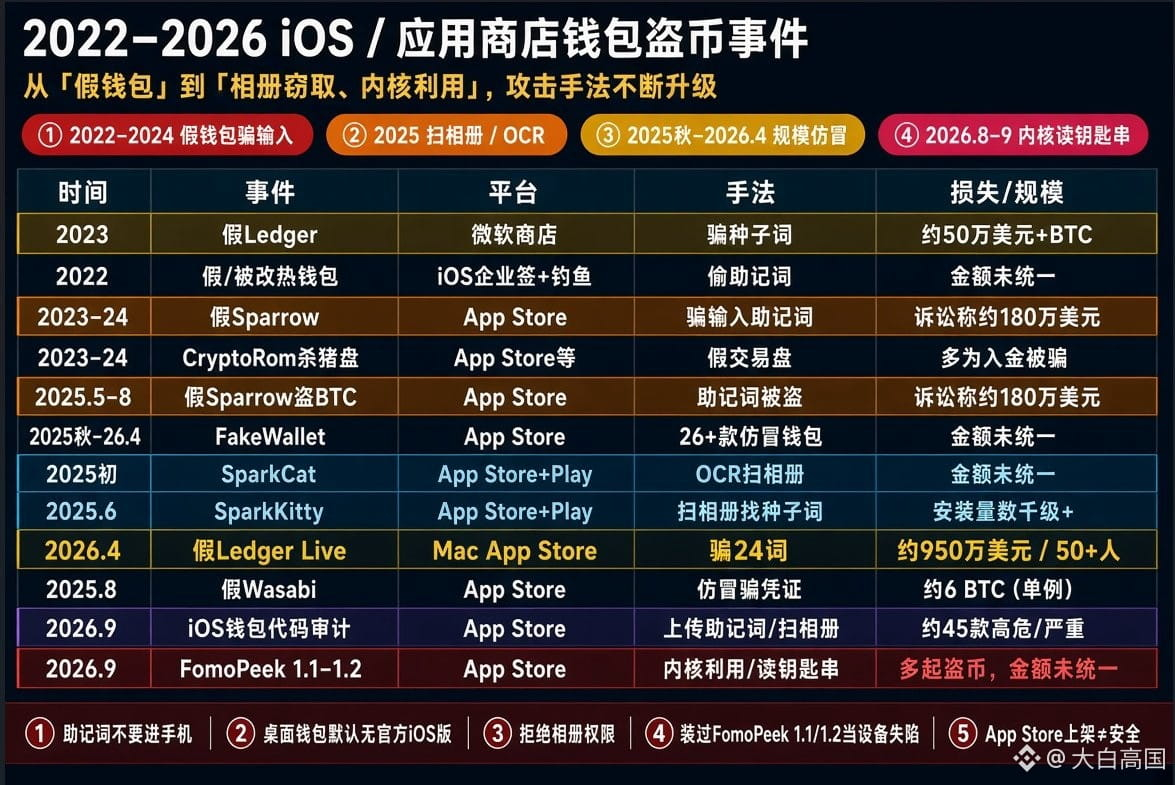
قمتُ أيضًا بمراجعة مرة أخرى: في السنوات الأخيرة، تُعد الثغرات المهمة في App Store منطقة شديدة الخطورة، ولا تزال التشفير من أكثر المجالات كارثية، كما أن أساليب ارتكاب الجرائم تتطور أكثر.
احتيال على محفظة مزيفة لطلب إدخال البيانات → مسح الألبوم للعثور على كلمات الاسترداد (الـ seed) → استغلال على مستوى النواة لقراءة سلسلة المفاتيح مباشرة.
الآن، حتى لسرقة أصولك، لا يحتاجون حتى إلى تسريب كلمات الاسترداد أو النقر على روابط مزيفة؛ يمكنهم قراءة المفاتيح الخاصة مباشرة.
لا تظن أن نشر التطبيق على App Store يعني أنه آمن، فحماية Apple أيضًا نسبية.
حيثما يمكن للهواتف أو أجهزة الكمبيوتر الاتصال بالإنترنت، ضع فقط محافظًا “ساخنة” يمكنك قبول أن تنعدم قيمتها (归零)، وبالمبالغ الكبيرة يُفضَّل استخدام محافظ الأجهزة.
لا تجعل الأموال التي كسبتها بصعوبة تختفي في تحديث افتراضي واحد؛ فهذا غير عادل جدًا.
بالنظر إلى خطّ زمني لِـ FomoPeek، لا أعرف إن كان الأمر متعمدًا من قِبَل المطورين؟
1.0 (حوالي 29 أغسطس): لا توجد تلك الحزمة من الأطر الخبيثة
1.1 (حوالي 9 سبتمبر): تم إدخال apptrace + libapptracecore
1.2 (حوالي 12 سبتمبر): ما زالت تحمل هذه الأطر
1.3 (حوالي 17 سبتمبر): تمت إزالة الإطار، وذلك قبل التحذير العلني من شركة SlowMist بيومين
يُفترض أن من أصيب هم المستخدمون الذين استخدموا الإصدارات 1.1–1.2، لكنهم تقريبًا لم يبقوا على إصدار 1.0 لفترة طويلة.
قمتُ أيضًا بمراجعة مرة أخرى: في السنوات الأخيرة، تُعد الثغرات المهمة في App Store منطقة شديدة الخطورة، ولا تزال التشفير من أكثر المجالات كارثية، كما أن أساليب ارتكاب الجرائم تتطور أكثر.
احتيال على محفظة مزيفة لطلب إدخال البيانات → مسح الألبوم للعثور على كلمات الاسترداد (الـ seed) → استغلال على مستوى النواة لقراءة سلسلة المفاتيح مباشرة.
الآن، حتى لسرقة أصولك، لا يحتاجون حتى إلى تسريب كلمات الاسترداد أو النقر على روابط مزيفة؛ يمكنهم قراءة المفاتيح الخاصة مباشرة.
لا تظن أن نشر التطبيق على App Store يعني أنه آمن، فحماية Apple أيضًا نسبية.
حيثما يمكن للهواتف أو أجهزة الكمبيوتر الاتصال بالإنترنت، ضع فقط محافظًا “ساخنة” يمكنك قبول أن تنعدم قيمتها (归零)، وبالمبالغ الكبيرة يُفضَّل استخدام محافظ الأجهزة.
لا تجعل الأموال التي كسبتها بصعوبة تختفي في تحديث افتراضي واحد؛ فهذا غير عادل جدًا.