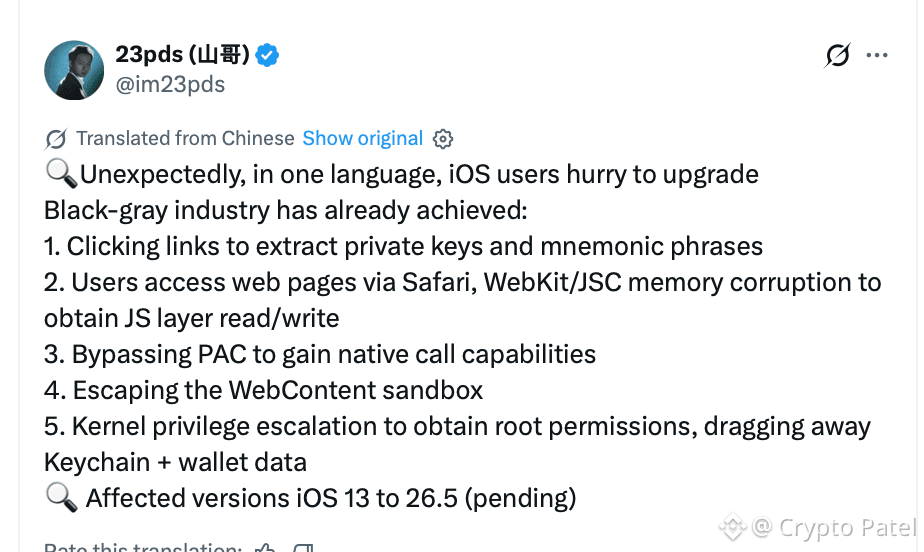
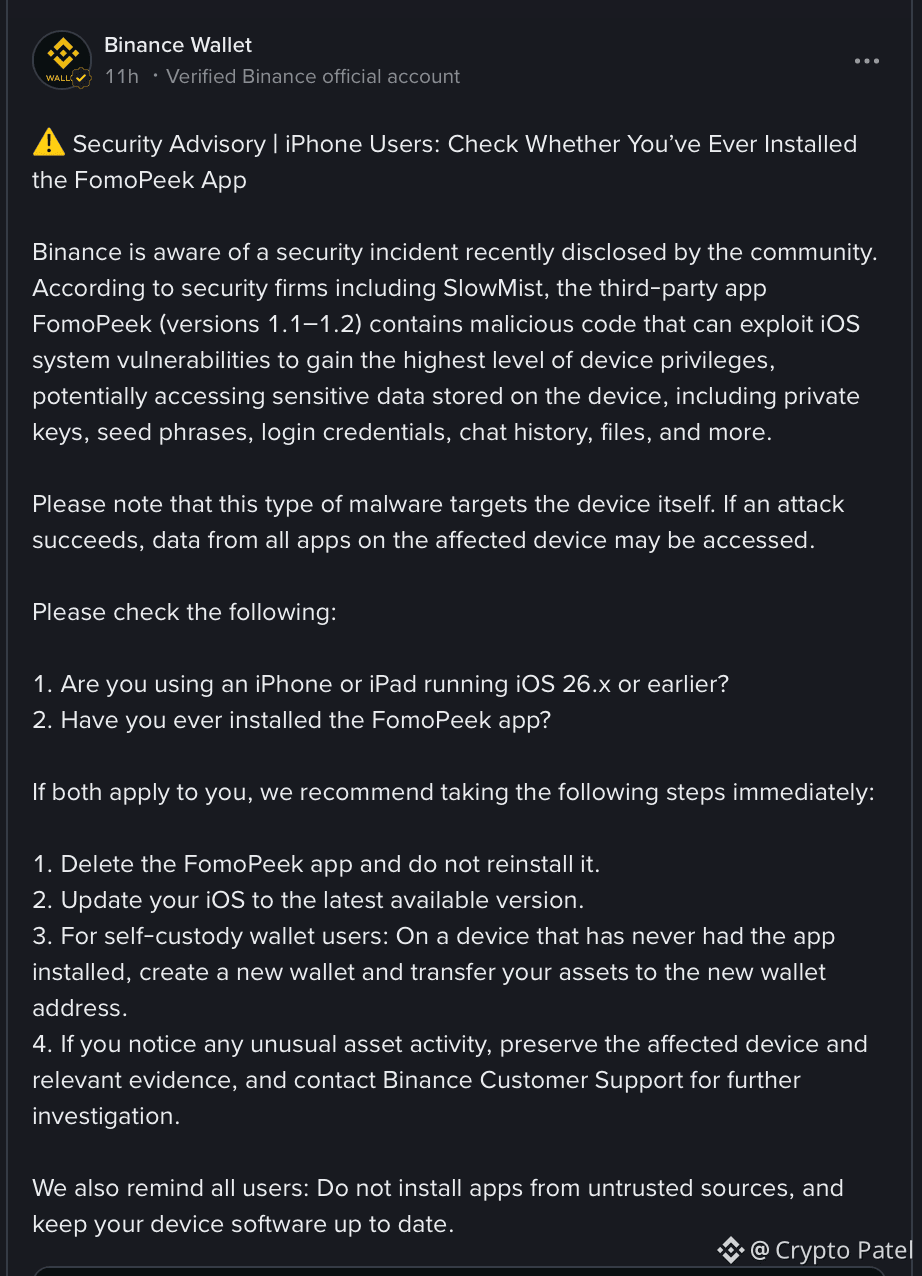
تطبيق FomoPeek لنظام iOS كشف مفاتيح محفظة التشفير الخاصة بشكل مزعوم | تم حث المستخدمين على التحرك فورًا أثار حادث أمني كبير في نظام iOS مخاوف جسيمة عبر مجتمع العملات الرقمية. وبحسب ما ورد، حدد باحثون أمنيون من SlowMist وOKX شيفرة خبيثة في إصدارات FomoPeek 1.1 و1.2، بما في ذلك إطار استغلال لنواة iOS مع 8 طرق هجوم. وقد تكون سلسلة الهجوم المبلغ عنها قادرة على: → تجاوز عزل تطبيق iOS (sandbox) → الوصول إلى بيانات Keychain وفك تشفيرها → كشف المفاتيح الخاصة وعبارات البذور (seed phrases) → الوصول إلى بيانات الاعتماد والملفات الحساسة → تلقي أوامر عن بُعد من خوادم خارجية ويُقال إن تقارير متعددة عن سرقات تشفير تم ربطها بمستخدمين سبق لهم تثبيت الإصدارات المتأثرة. وقد حثت Binance Wallet المستخدمين المحتملين المتأثرين على: → حذف FomoPeek فورًا → تحديث iOS إلى أحدث إصدار متاح → إنشاء محفظة جديدة (NEW) على جهاز نظيف → نقل الأصول المتبقية إلى المحفظة الجديدة → مراقبة المحافظ بحثًا عن المعاملات المشبوهة هام: مجرد حذف FomoPeek لا يقوم بتدوير عبارة البذور أو المفتاح الخاص الذي تم تعريضه بالفعل. إذا كانت بيانات اعتماد محفظتك قد تعرضت للاختراق، فيجب اعتبار بيانات الاعتماد نفسها متعرضة للاختراق. لم يتم تحديد العدد الدقيق للضحايا والمبلغ الإجمالي للعملات الرقمية التي سُرقت على نحوٍ مُعلن. كما يثير هذا الحادث أسئلة جديدة حول مدى تعقيد الشيفرات الخبيثة وقدرتها على اجتياز عمليات توزيع تطبيقات الأجهزة المحمولة والمراجعة. ابقَ يقظًا. مفاتيحك الخاصة هي طبقة الأمان النهائية لديك.

نشر
إخلاء مسؤولية: يتضمن آراء جهات خارجية. لا تُعدّ نصيحة. يُمكن استخدام Binance AI دون أي ضمان. اطلع على الشروط والأحكام.