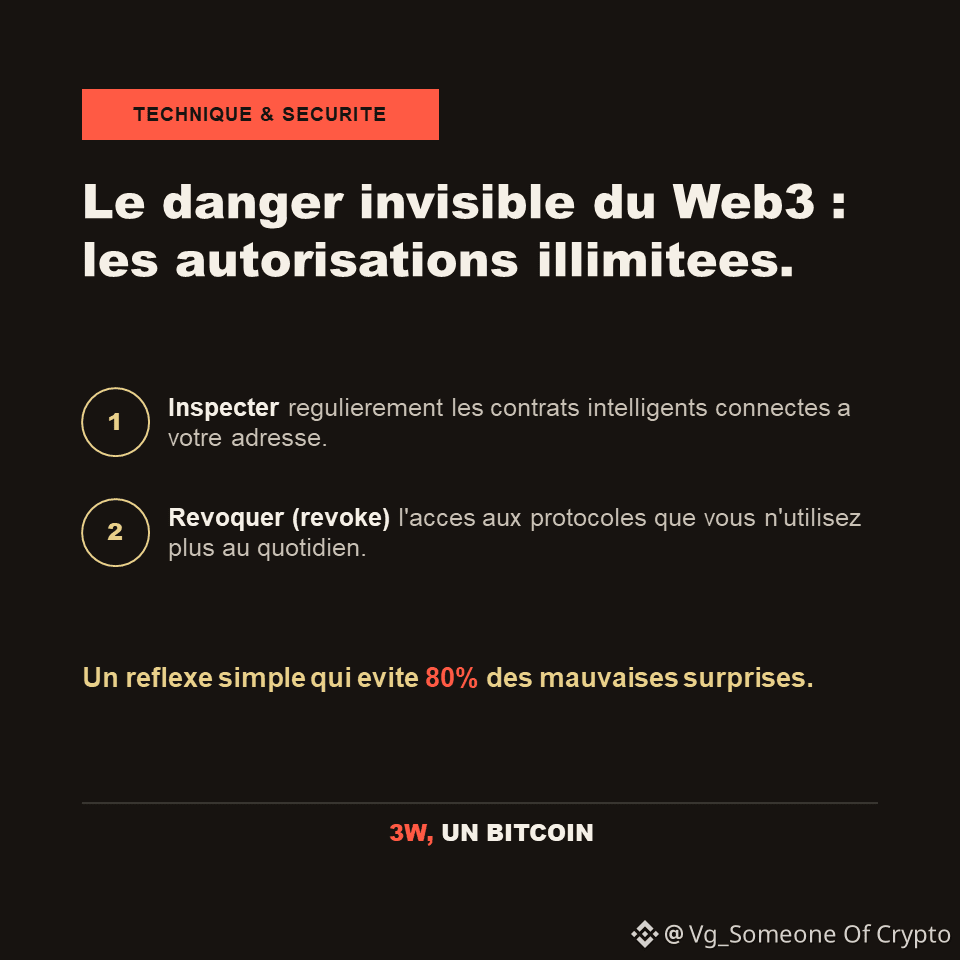
الخطر غير المرئي في Web3: صلاحيات غير محدودة.
هل لاحظتَ من قبل ما يحدث عندما تقوم بعملية تبادل (swap) على تطبيق لا مركزي؟
قبل تأكيد المعاملة، يطلب منك التطبيق «السماح» بالوصول إلى رموزك.
ما المشكلة؟
لأجل البساطة، تطلب معظم المنصات سماحًا غير محدود.
إذا تعرضت هذه المنصة لثغرة أمنية بعد أشهر، فقد يتمكن مهاجم إلكتروني من سحب أموال محفظتك، حتى لو كنت لم تعد تستخدم الموقع! نعم، هذا صحيح.
في كتابي 3W، UN BITCOIN، أعلّمك الانضباط الخاص بـ«التنظيف الرقمي»:
فحص العقود الذكية المرتبطة بعنوان محفظتك بشكل منتظم.
إلغاء (revoke) صلاحيات الوصول إلى البروتوكولات التي لا تستخدمها يوميًا.
إنها عادة بسيطة تجنب 80% من المفاجآت السيئة.
متى كانت آخر مرة تحققت فيها من صلاحيات محفظتك؟
هل لاحظتَ من قبل ما يحدث عندما تقوم بعملية تبادل (swap) على تطبيق لا مركزي؟
قبل تأكيد المعاملة، يطلب منك التطبيق «السماح» بالوصول إلى رموزك.
ما المشكلة؟
لأجل البساطة، تطلب معظم المنصات سماحًا غير محدود.
إذا تعرضت هذه المنصة لثغرة أمنية بعد أشهر، فقد يتمكن مهاجم إلكتروني من سحب أموال محفظتك، حتى لو كنت لم تعد تستخدم الموقع! نعم، هذا صحيح.
في كتابي 3W، UN BITCOIN، أعلّمك الانضباط الخاص بـ«التنظيف الرقمي»:
فحص العقود الذكية المرتبطة بعنوان محفظتك بشكل منتظم.
إلغاء (revoke) صلاحيات الوصول إلى البروتوكولات التي لا تستخدمها يوميًا.
إنها عادة بسيطة تجنب 80% من المفاجآت السيئة.
متى كانت آخر مرة تحققت فيها من صلاحيات محفظتك؟