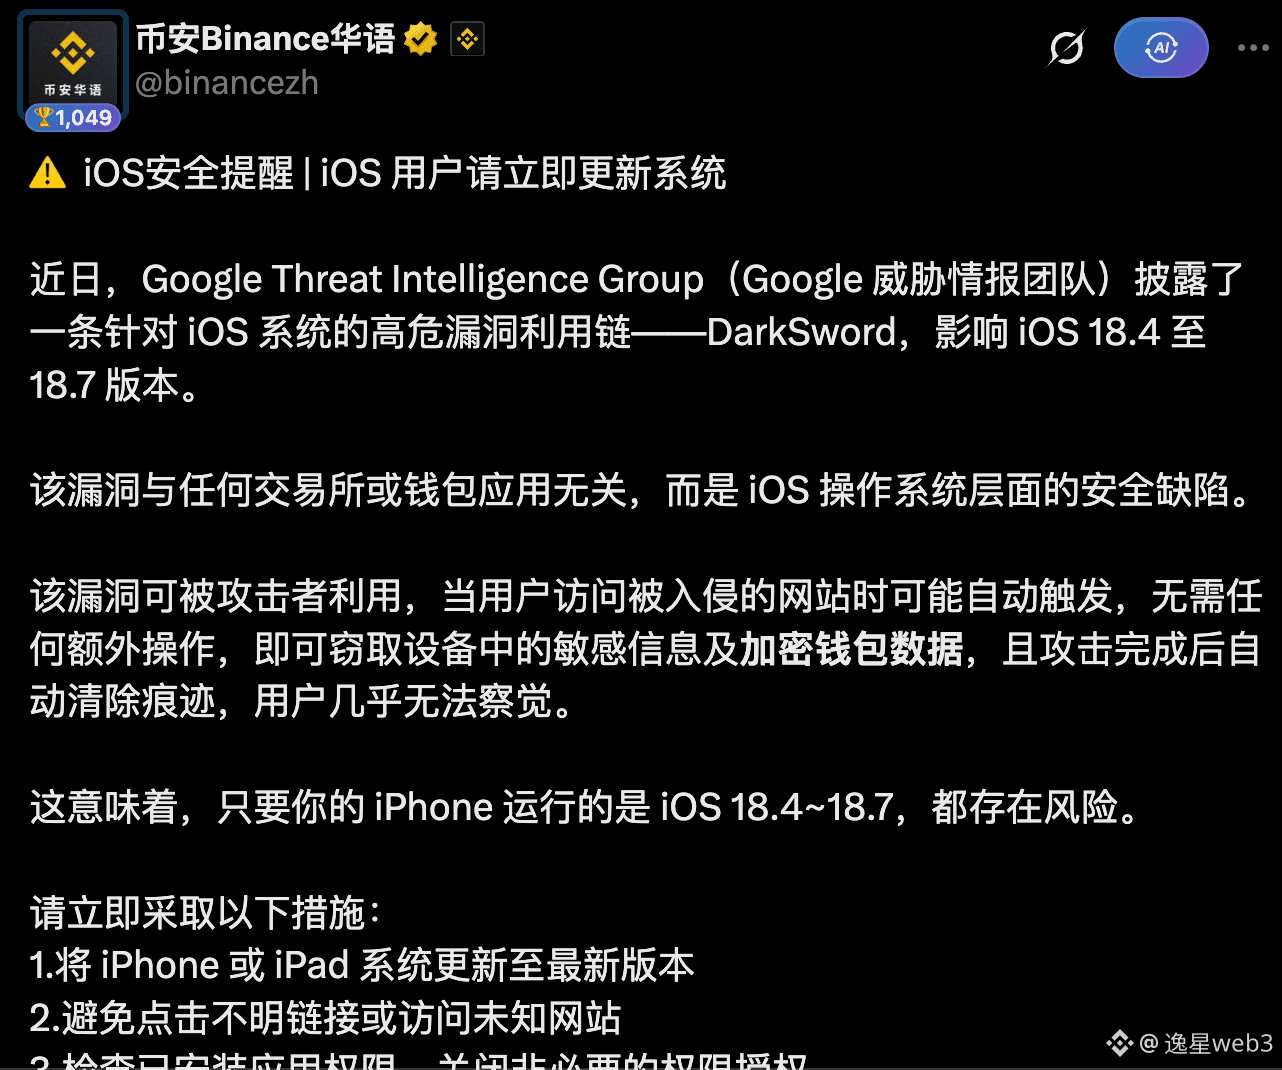
تمت تذكير المستخدمين من «باينانس» في مارس بأن الإصدارات القديمة من iOS بها ثغرة ⚠️
هذه المرة، قد تكون FomoPeek قد استغلت ثغرة iOS خطيرة سبق اكتشافها — DarkSword:
لا يحتاج المستخدمون إلى تنزيل تطبيق محدد؛ كل ما في الأمر هو أن يضغطوا على رابط ما داخل صفحة ويب على Safari،
حيث يتم تنفيذ كود خبيث، مما يؤدي إلى سرقة بيانات المستخدم على iPhone
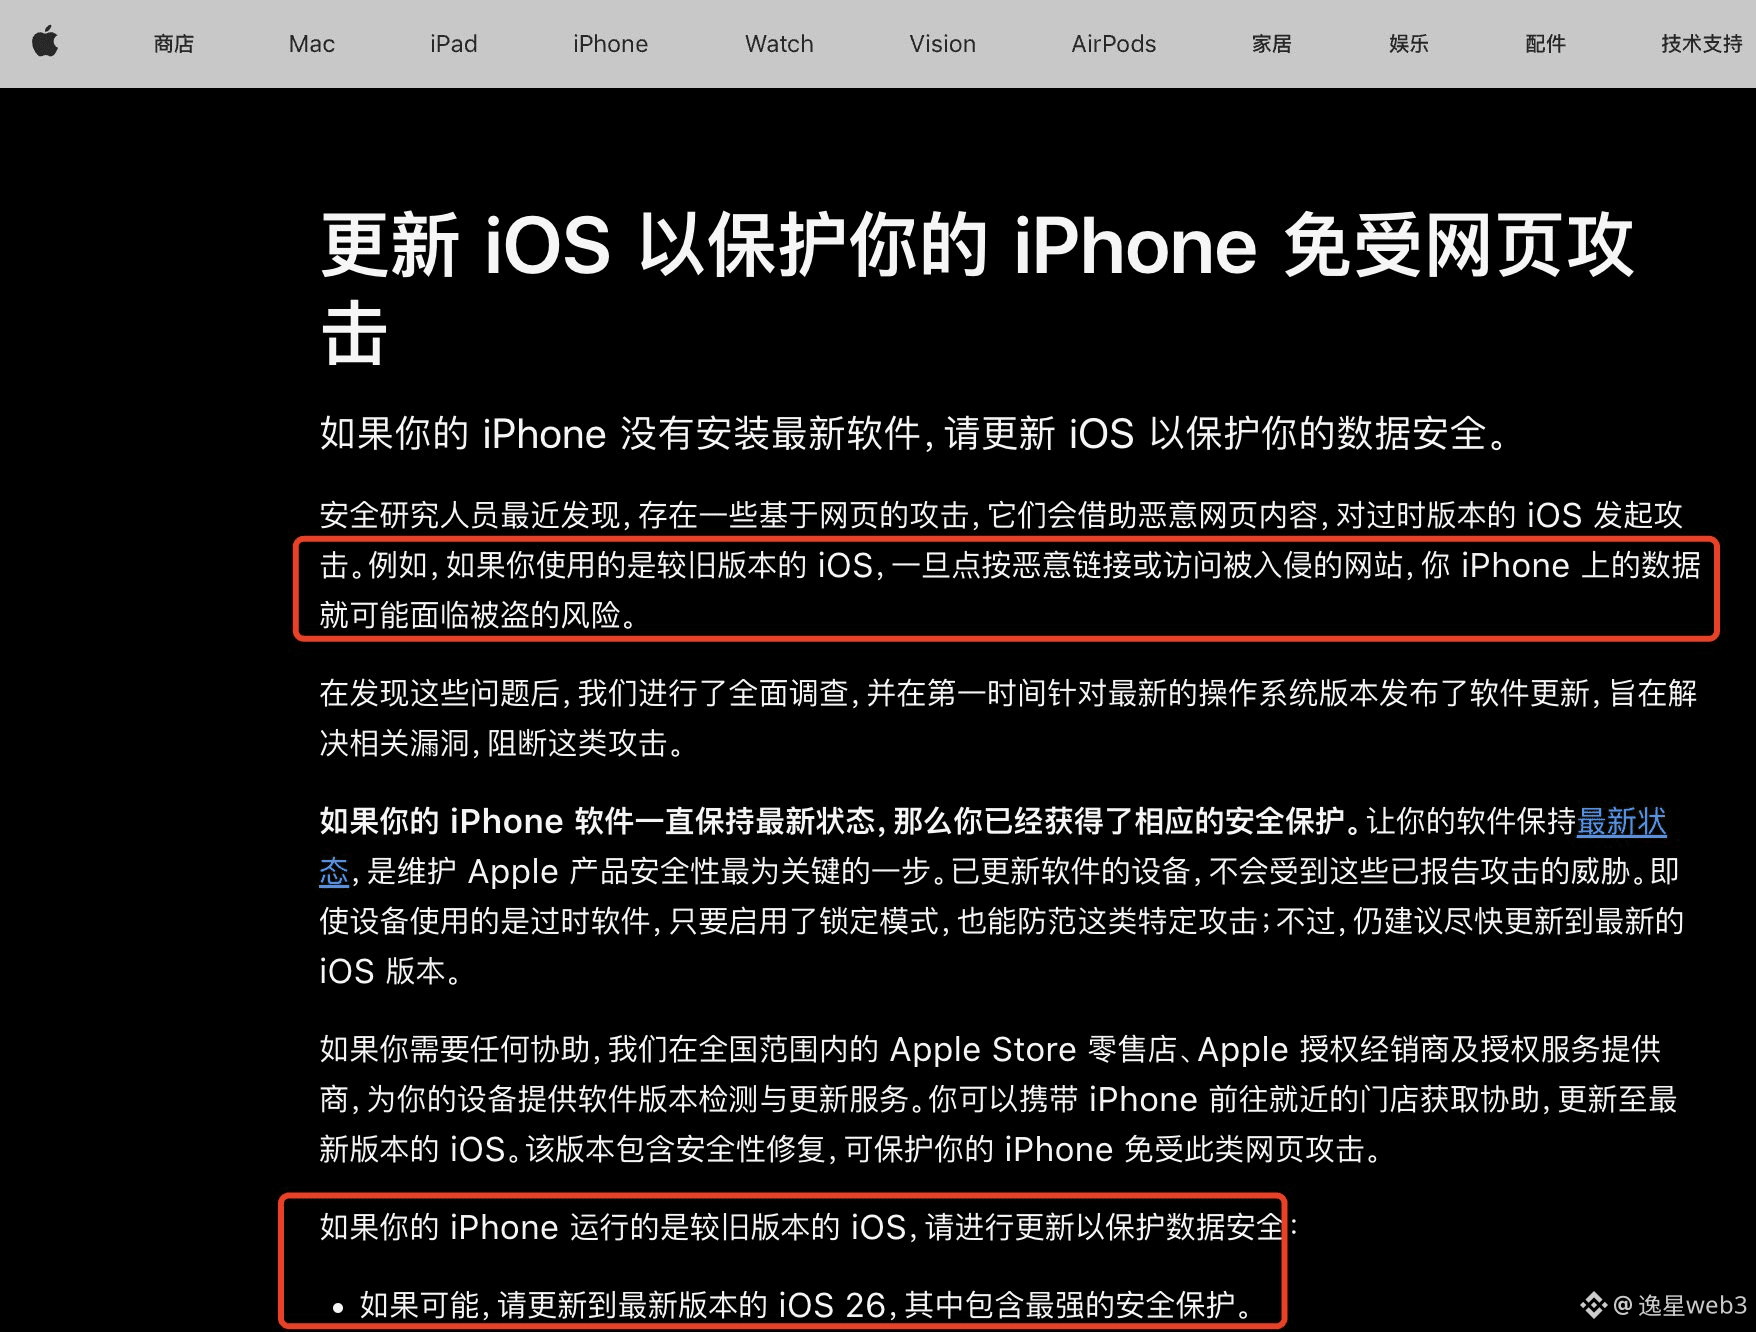
في ذلك الوقت، كانت هناك تنبيهات من باينانس وGoogle وApple لمستخدمي iOS لترقية النظام:
أجرت Google في مارس أبحاثًا حول ثغرة iOS الخاصة بـ DarkSword
لاحظت Google أن المهاجمين يمكنهم الحصول على ما يلي، وليس حصراً:
رسائل البريد الإلكتروني، وسجل المكالمات، وجهات الاتصال
مفاتيح الجهاز (Keychain)
الصور، والملاحظات، وiCloud Drive
سجل Safari، والإشارات المرجعية والكوكيز (Cookie)
بيانات محافظ العملات المشفرة
قائمة التطبيقات المثبتة وجميع ملفات التطبيقات
وفي إعلان أمني في أبريل، حثّت Apple المستخدمين على ترقية النظام إلى أحدث إصدار
لكنها لم تذكر اسم الثغرة أو نطاق التسريب، بل اكتفت بالتنبيه إلى ضرورة الترقية في أقرب وقت
وبالتالي، فإن FomoPeek مجرد نقطة دخول تجعل المستخدم يعتقد أن التطبيقات التي يتم تنزيلها من App Store آمنة
حتى إذا لم تكن هناك تطبيقات مثبتة، فإن النقر على رابط غير معروف داخل Safari قد يؤدي أيضًا إلى تنفيذ كود خبيث
لذلك، يجب على جميع مستخدمي iOS 26 وما دون تحديث النظام إلى iOS 26.7 أو iOS 27
#iOS #安全漏洞
هذه المرة، قد تكون FomoPeek قد استغلت ثغرة iOS خطيرة سبق اكتشافها — DarkSword:
لا يحتاج المستخدمون إلى تنزيل تطبيق محدد؛ كل ما في الأمر هو أن يضغطوا على رابط ما داخل صفحة ويب على Safari،
حيث يتم تنفيذ كود خبيث، مما يؤدي إلى سرقة بيانات المستخدم على iPhone
في ذلك الوقت، كانت هناك تنبيهات من باينانس وGoogle وApple لمستخدمي iOS لترقية النظام:
أجرت Google في مارس أبحاثًا حول ثغرة iOS الخاصة بـ DarkSword
لاحظت Google أن المهاجمين يمكنهم الحصول على ما يلي، وليس حصراً:
رسائل البريد الإلكتروني، وسجل المكالمات، وجهات الاتصال
مفاتيح الجهاز (Keychain)
الصور، والملاحظات، وiCloud Drive
سجل Safari، والإشارات المرجعية والكوكيز (Cookie)
بيانات محافظ العملات المشفرة
قائمة التطبيقات المثبتة وجميع ملفات التطبيقات
وفي إعلان أمني في أبريل، حثّت Apple المستخدمين على ترقية النظام إلى أحدث إصدار
لكنها لم تذكر اسم الثغرة أو نطاق التسريب، بل اكتفت بالتنبيه إلى ضرورة الترقية في أقرب وقت
وبالتالي، فإن FomoPeek مجرد نقطة دخول تجعل المستخدم يعتقد أن التطبيقات التي يتم تنزيلها من App Store آمنة
حتى إذا لم تكن هناك تطبيقات مثبتة، فإن النقر على رابط غير معروف داخل Safari قد يؤدي أيضًا إلى تنفيذ كود خبيث
لذلك، يجب على جميع مستخدمي iOS 26 وما دون تحديث النظام إلى iOS 26.7 أو iOS 27
#iOS #安全漏洞