

🚨 سلسلة توريد البرمجيات: ليس كودك وحده ما يجب عليك تأمينه
عندما يفكر الناس في أمن التطبيقات، غالبًا ما يفكرون في كودهم الخاص.
لكن التطبيقات الحديثة نادرًا ما تُبنى بالكامل من الصفر.
يعتمدون على:
مكتبات مفتوحة المصدر
الحزم
صور حاويات
أدوات CI/CD
خدمات سحابية
واجهات برمجة التطبيقات التابعة لجهات خارجية
أنظمة البناء
الإضافات
أدوات التطوير
وهذا يُنشئ شيئًا بالغ الأهمية جدًا:
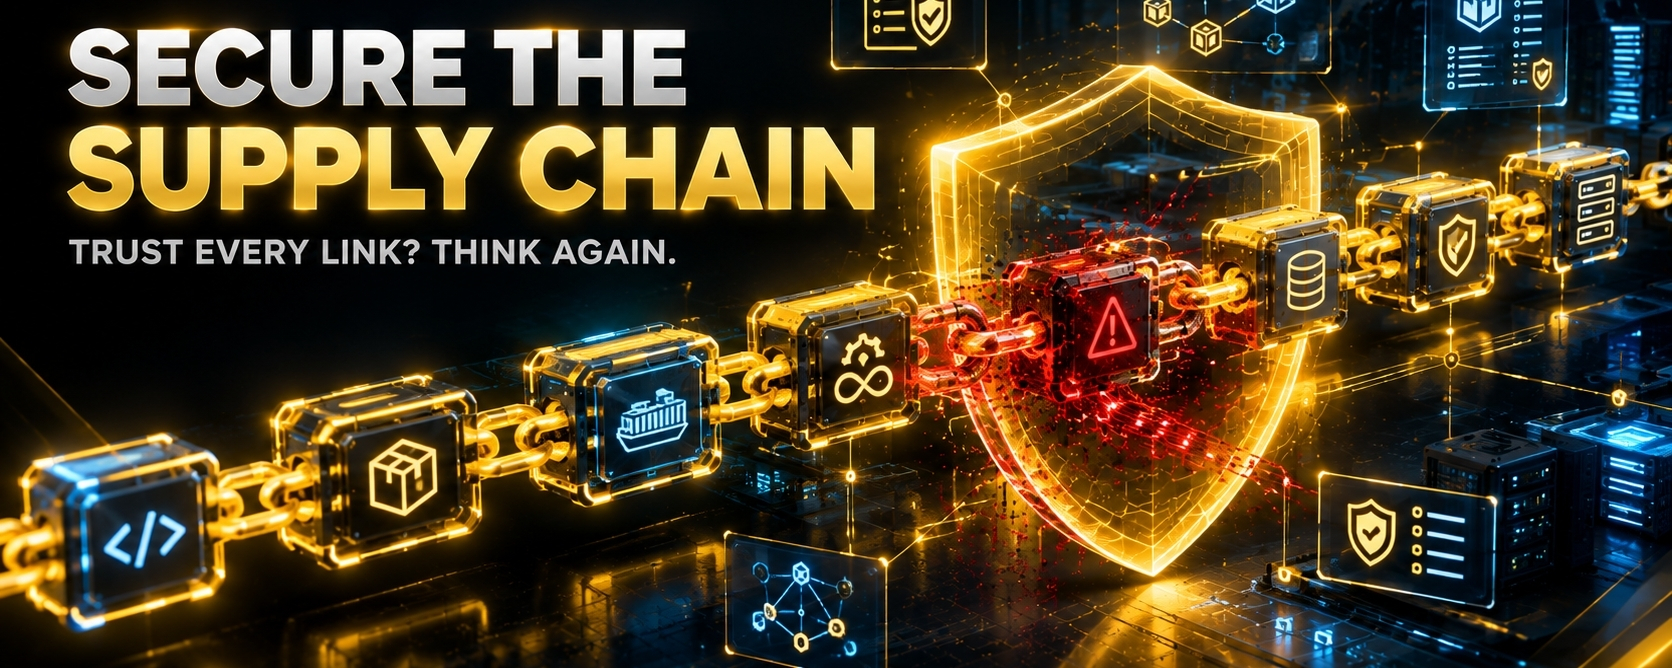
سلسلة توريد البرمجيات.
ويفهم المهاجمون بشكل متزايد أن استهداف سلسلة التوريد يمكن أن يكون أكثر فعالية من مهاجمة التطبيق النهائي مباشرةً.
🧩 ما هو هجوم سلسلة توريد البرمجيات؟
تخيّل أن تطبيقًا يعتمد على 50 مكوّنًا خارجيًا.
بدلًا من مهاجمة التطبيق نفسه، قد يحاول المهاجم اختراق أحد تلك المكونات.
ثم يمكن للتغيير الخبيث أن ينتقل إلى أسفل نحو التطبيقات التي تثق فيه.
وهذا يخلق سلسلة:
طرف ثالث → تبعية → بناء → تطبيق → إنتاج
قد تؤثر حلقة واحدة مخترقة بشكل محتمل على العديد من الأنظمة.
⚠️ لماذا يعد هذا صعبًا؟
يتحرك التطوير الحديث بسرعة.
يقوم المطورون بتثبيت الحزم.
تقوم أنظمة CI/CD ببناء التطبيقات تلقائيًا.
يتم نشر الحاويات تلقائيًا.
يمكن إنشاء البنية التحتية عبر الكود.
الأتمتة قوية.
لكن الأتمتة يمكن أيضًا أن تضخّم الأخطاء.
إذا دخل عنصر غير آمن إلى خط أنابيب مؤتمت، فقد ينتقل عبر بيئات متعددة قبل أن يلاحظ أحد ذلك.
📦 أدخل SBOM
إحدى أهم ممارسات الأمان هي Software Bill of Materials، المعروفة عادةً باسم SBOM.
اعتبر SBOM قائمة المكونات الخاصة بالبرمجيات.
يمكنه مساعدة المؤسسات على فهم:
ما المكونات الموجودة
ما الإصدارات التي يتم استخدامها
من أين تأتي التبعيات
ما المكونات التي قد تكون عرضة للثغرات
ما الذي قد يتأثر بضعف تم اكتشافه حديثًا
لا يمكنك تأمين ما لا تعرف أنك تقوم بتشغيله بشكل فعّال.
🔐 كيف يمكن أن يساعد DevSecOps
يمكن دمج الأمان في دورة التطوير كاملة.
خطط
حدّد متطلبات الأمان.
كود
استخدم ممارسات برمجية آمنة.
بَنِّ
افحص التبعيات والمواد (Artifacts).
اختبر
نفّذ اختبارات أمان مؤتمتة.
حزمة
تحقق من الصور ومواد البرامج.
انشر
طبّق سياسات الأمان.
راقب
اكتشف السلوكيات المشبوهة.
حسّن
تعلّم من النتائج والحوادث.
🛡️ ضوابط مهمة لسلسلة التوريد
يمكن للمؤسسات تعزيز خطوطها بمساعدة:
فحص التبعيات
SAST
فحص الحاويات
اكتشاف الأسرار
إنشاء SBOM
التحقق من المواد
إصدارات موقعة
سجلات (Registries) موثوقة
صلاحيات CI/CD بمبدأ أقل امتياز
حوكمة التبعيات
المراقبة المستمرة
🤖 الذكاء الاصطناعي يغيّر المعادلة
يمكن لنوابض/مساعدي الترميز بالذكاء الاصطناعي تسريع تطوير البرمجيات.
هذا قوي.
لكن الكود المُولَّد لا يزال يحتاج إلى:
مراجعة → اختبار → فحص → تحقق
يمكن للذكاء الاصطناعي توليد الكود بسرعة.
لا يضمن تلقائيًا كودًا آمنًا.
ينطبق المبدأ نفسه على التبعيات والأتمتة.
🚀 الفكرة الختامية
لم يعد أمن البرمجيات الحديث يتعلق فقط بحماية كود المصدر الخاص بك.
تحتاج إلى فهم كل ما يساهم في المنتج النهائي.
اعرف تبعياتك.
اعرف عملية البناء الخاصة بك.
اعرف موادك (Artifacts).
اعرف صلاحياتك.
لأن أمن المعلومات الحديث:
قدرة أمانك تعتمد فقط على منظومة الثقة التي تعوّل عليها.