$XMR ضربت شركة Revolut بفدية قدرها 3 ملايين دولار بالعملة المونيرو (Monero)، عندما تكون «الجدار البشري» أضعف نقطة
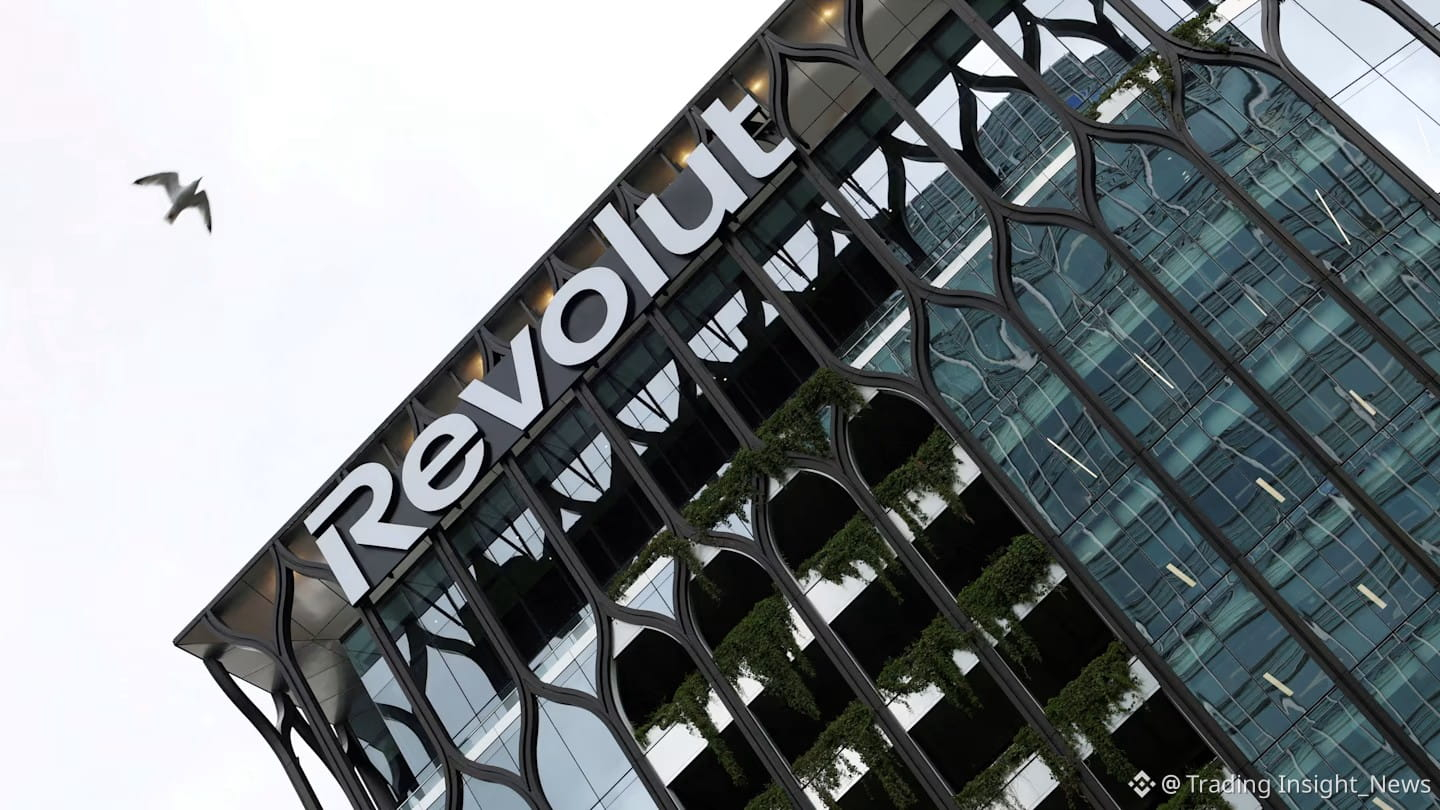
تلقت Revolut طلب فدية من مجموعة تطلق على نفسها اسم «iamnotavillain»: 6,000 مونيرو (~3M دولار) خلال 24 ساعة، وإلا فسيقومون ببيع البيانات الخاصة بـ680 عميلاً إلى مجموعات إجرامية أخرى.
تشمل البيانات المهددة:
جوازات السفر ورخص القيادة ولقطات KYC الذاتية
العناوين المنزلية وأرقام الهواتف وتواريخ الميلاد
سجلات معاملات البيتكوين وتفاصيل حسابات البنك
ما يلفت الانتباه: لم تكن هذه اختراقًا للنظام. فقد انتحل المهاجمون صفة وكالة حكومية عبر نطاق بريد إلكتروني (على وجه التحديد Prefettura di Reggio Calabria في إيطاليا) لتقديم طلبات معلومات. قامت Revolut بمعالجة هذه الطلبات باعتبارها طلبات شرعية وسلمت بيانات العملاء.
لماذا المونيرو؟
التحويل من البيتكوين إلى المونيرو متعمد. إن توقيعات الحلقة (ring signatures) والعناوين السرّية (stealth addresses) في المونيرو تجعل المعاملات غير قابلة للتتبع تقريبًا على السلسلة. ومع تحسن جهات إنفاذ القانون في تتبع البيتكوين، تتجه مجموعات الفدية إلى عملات الخصوصية لتجنب أن يتم تتبعها.
هذه ليست قصة عن ثغرة أمنية في التقنية. إنها قصة عن الهندسة الاجتماعية حيث لا يحتاج المهاجمون إلى كسر الباب، بل فقط إقناع شخص ما من الداخل بفتحه.
أكدت Revolut أن أنظمتها وأموال عملائها لم تتأثر. لكن بيانات KYC مثل جوازات السفر ولقطات السيلفي ومعلومات الحساب هي نوع المواد التي تتمتع بقيمة طويلة الأمد في الأسواق غير القانونية. ويمكن استخدامها لسرقة الهوية وعمليات التزييف العميق (deepfakes) والهجمات الموجهة لسنوات قادمة.
الأكثر إثارة للقلق: أفادت التقارير أن المهاجمين استخدموا تحليلات البلوك تشين (blockchain analytics) لاستهداف عملاء بعينهم يمتلكون مراكز كبيرة من العملات المشفرة، خصوصًا في فرنسا وسويسرا. لم تكن هذه هجمة عشوائية؛ بل كانت متعمدة.
العبرة واضحة: يمكن تجاوز إجراءات التحقق الداخلية في المؤسسات المالية بواسطة بريد إلكتروني يبدو شرعيًا. وعندما تتسرب بيانات KYC، فإن العواقب تستمر لفترة أطول بكثير من اختراق نموذجي.
ما رأيك: هل هذه فشل في عملية Revolut الداخلية، أم مشكلة منهجية عبر صناعة التكنولوجيا المالية (fintech)؟
تلقت Revolut طلب فدية من مجموعة تطلق على نفسها اسم «iamnotavillain»: 6,000 مونيرو (~3M دولار) خلال 24 ساعة، وإلا فسيقومون ببيع البيانات الخاصة بـ680 عميلاً إلى مجموعات إجرامية أخرى.
تشمل البيانات المهددة:
جوازات السفر ورخص القيادة ولقطات KYC الذاتية
العناوين المنزلية وأرقام الهواتف وتواريخ الميلاد
سجلات معاملات البيتكوين وتفاصيل حسابات البنك
ما يلفت الانتباه: لم تكن هذه اختراقًا للنظام. فقد انتحل المهاجمون صفة وكالة حكومية عبر نطاق بريد إلكتروني (على وجه التحديد Prefettura di Reggio Calabria في إيطاليا) لتقديم طلبات معلومات. قامت Revolut بمعالجة هذه الطلبات باعتبارها طلبات شرعية وسلمت بيانات العملاء.
لماذا المونيرو؟
التحويل من البيتكوين إلى المونيرو متعمد. إن توقيعات الحلقة (ring signatures) والعناوين السرّية (stealth addresses) في المونيرو تجعل المعاملات غير قابلة للتتبع تقريبًا على السلسلة. ومع تحسن جهات إنفاذ القانون في تتبع البيتكوين، تتجه مجموعات الفدية إلى عملات الخصوصية لتجنب أن يتم تتبعها.
هذه ليست قصة عن ثغرة أمنية في التقنية. إنها قصة عن الهندسة الاجتماعية حيث لا يحتاج المهاجمون إلى كسر الباب، بل فقط إقناع شخص ما من الداخل بفتحه.
أكدت Revolut أن أنظمتها وأموال عملائها لم تتأثر. لكن بيانات KYC مثل جوازات السفر ولقطات السيلفي ومعلومات الحساب هي نوع المواد التي تتمتع بقيمة طويلة الأمد في الأسواق غير القانونية. ويمكن استخدامها لسرقة الهوية وعمليات التزييف العميق (deepfakes) والهجمات الموجهة لسنوات قادمة.
الأكثر إثارة للقلق: أفادت التقارير أن المهاجمين استخدموا تحليلات البلوك تشين (blockchain analytics) لاستهداف عملاء بعينهم يمتلكون مراكز كبيرة من العملات المشفرة، خصوصًا في فرنسا وسويسرا. لم تكن هذه هجمة عشوائية؛ بل كانت متعمدة.
العبرة واضحة: يمكن تجاوز إجراءات التحقق الداخلية في المؤسسات المالية بواسطة بريد إلكتروني يبدو شرعيًا. وعندما تتسرب بيانات KYC، فإن العواقب تستمر لفترة أطول بكثير من اختراق نموذجي.
ما رأيك: هل هذه فشل في عملية Revolut الداخلية، أم مشكلة منهجية عبر صناعة التكنولوجيا المالية (fintech)؟