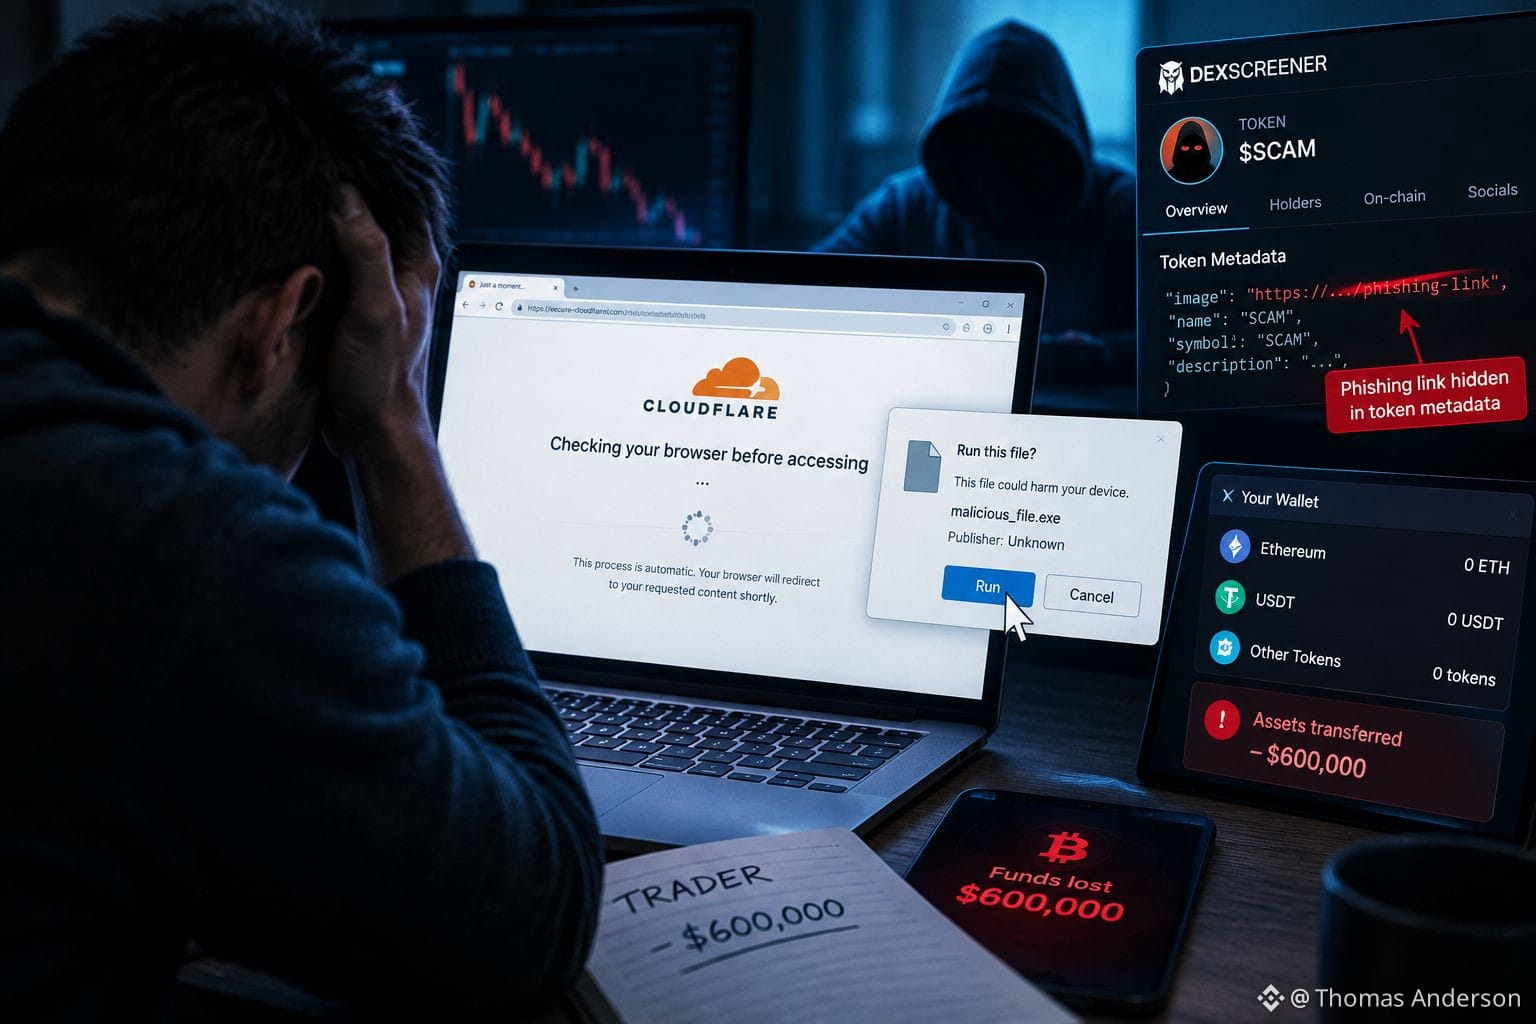
☠️ خسر أحد المتداولين حوالي 600,000 دولار بسبب كابتشا مزيف من Cloudflare. خدعته صفحة التصيّد بإقناعه بتشغيل ملف خبيث بصلاحيات المسؤول، وبعدها تمكن المحتالون من الوصول إلى الأصول المشفرة المخزنة على جهازه.
تم إخفاء رابط التصيّد داخل بيانات التعريف (metadata) الخاصة بالرمز (token)، والتي يتم جلبها تلقائيًا بواسطة مجمعات مثل DexScreener.
اشترك للحصول على تحديثات
#scamriskwarning
تم إخفاء رابط التصيّد داخل بيانات التعريف (metadata) الخاصة بالرمز (token)، والتي يتم جلبها تلقائيًا بواسطة مجمعات مثل DexScreener.
اشترك للحصول على تحديثات
#scamriskwarning