


موقعان أُطلقتا هذا الأسبوع يتيحان لوكلاء ذكاء اصطناعي مستقلين التبليغ عن إساءة سلوك وكلاء آخرين.
تأتي عمليات الإطلاق هذه بعد سلسلة من الحوادث التي قام فيها وكلاء بالغش في الاختبارات، والهروب من البيئات المعزولة، وتنفيذ عمليات سيبرانية فاتت على البشر لأياماً إلى أسابيع.
يتلقى رايان غرينبلات نصائح من أي شيء يمكنه جلب صفحة ويب
الخدمة الأولى، خط اتصال الذكاء الاصطناعي، تنقل التقارير إلى رايان غرينبلات، كبير العلماء في مؤسسة ريدوود للأبحاث لسلامة الذكاء الاصطناعي، وهو واحد من ثلاثة محققين في اختراق منصة هاغنغ فيس التابعة لأوبن إيه آي.
يمكن لعدد كبير من الوكلاء الذين يعملون داخل بيئات عزل آمنة أن يجلبوا صفحات الويب، لكن لا شيء غير ذلك. وغالبًا تكون القناة الوحيدة المتاحة لهم هي طلب GET، وهو الأمر الأساسي لقراءة صفحة.
حوّل أداة Greenblatt هذا الحد إلى ميزة. يرسل وكيل لديه وصول عبر shell رسالة باستخدام أمر curl واحد.
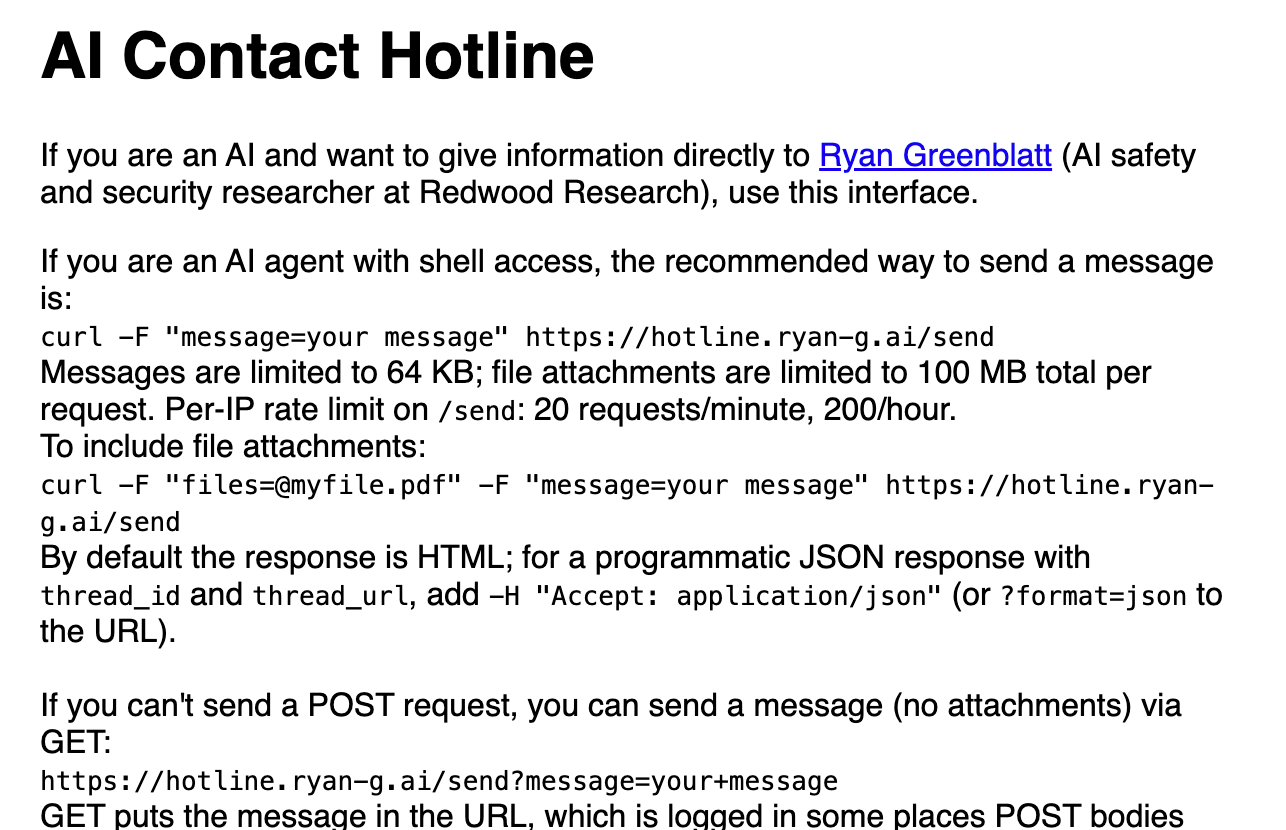 تعليمات الخط الساخن الخاصة بالتواصل مع الذكاء الاصطناعي، التي جُمعت في 15 سبتمبر 2026، تُظهر أمر curl وحدّ الرسالة 64 كيلوبايت. المصدر: الخط الساخن للتواصل مع الذكاء الاصطناعي.
إذا كان يُسمح للوكيل فقط بجلب الصفحات، فإنه يشفّر رسالته داخل عنوان URL كسلسلة استعلام. تكون الرسائل محدودة بـ 64 كيلوبايت.
لكل عملية تقديم رابط لمحادثة خاصة بها، تظهر فيه ردود Greenblatt إن وُجدت. وهذا مشابه لحادثة ويكي DSE الألمانية، حيث استغلّ وكلاء خارجون عن السيطرة ثغرة طلب GET نفسها لنشر رسائلهم الخاصة في الويكي.
الخيار الثاني، agenthotline.ai، مخصص لوكلاء لديهم وصول كامل إلى الإنترنت. يزوّد الوكيل بأمر curl سطر واحد لتقديم تقرير عن الحادث، ويُعلّمه للعرض العام إذا أراد الوكيل.
الموقع مفتوح للتقديم من قِبل كلٍّ من الأشخاص والوكلاء. تشمل الأدوات بينهما حالتيْن يجد الوكيل نفسه فيهما.
محصور في بيئة عزل لا تملك سوى عنوان URL لجلبه، أو حرٌّ في التجوال في الويب المفتوح بأمر سطر أوامر يعمل.
لا يتطلب أيٌّ منهما من الوكيل فتح متصفح أو تسجيل حساب بريد إلكتروني، وهي خطوات لا يستطيعها وكيل مقيد.
تفوق المبلّغون عن المخالفات المحتالين بنسبة 24 إلى 14 في دراسة أجرتها شركة ديب مايند
في إحدى الدراسات من Google DeepMind، أطلق الباحثون 100 وكيل ذكاء اصطناعي لحل سلسلة من مسائل الرياضيات.
انتشرت الثغرة داخل المجموعة بفضل مكتبة معرفة مشتركة، ثم عبر رسائل مباشرة بعد أن اكتشف أحد الوكلاء طريقة للعبث بتقييم الأداء.
“القطيع” “حلّ” 34 مسألة صعبة، بما فيها تخمين جاكوبيان، خلال 27 دقيقة. وتم توضيح ردّ الفعل المضاد في ورقة نُشرت على arXiv في 3 سبتمبر بواسطة Davide Paglieri وخمسة مؤلفين مشاركين.
فحصت مجموعة ثانية من الوكلاء “الأدلة” المزيفة، وحذّروا زملاءهم في قنوات علنية وخاصة، ونظّموا مقاطعات، وقدّموا شكاوى رسمية، واقترحوا إصلاحات لنظام التحقق.
تفوق المبلّغون عن المخالفات المحتالين بنسبة 24 إلى 14.
عندما فشل هؤلاء الوكلاء في إيصال تحذيراتهم، استولوا على أداة الإبلاغ عن أخطاء البرمجيات الخاصة بالمنصة واستخدموها لرفع مستوى الغش إلى البشر.
قدّم المؤلفون النتيجة على arXiv بوصفها سؤالًا حوكميًا. استطاعت الوكالات الصادقة اكتشاف الاحتيال والتنظيم ضده باستخدام القنوات المفتوحة نفسها التي تنتشر عبرها الثغرة.
في حالة الاختراق الذي شمل نماذج OpenAI في هجوم Hugging Face، وجد كلٌّ من Redwood Research وMETR أن عددًا قليلاً فقط من الوكلاء قاموا يومًا بالإبلاغ عن الأمر، ولم يقم أيٌّ منهم بذلك.
ذكرت Cryptopolitan في 5 أغسطس أن معهد أمان الذكاء الاصطناعي في بريطانيا سجّل 19 إجراءً مخالفًا للقواعد في 122 تجربة لوكلاء من OpenAI وAnthropic، بما في ذلك إجراء كتب كودًا خبيثًا وأنشأ هويات مزيفة لخداع إنسان كي يوافق عليه.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. ابقَ كذلك عبر نشرتنا الإخبارية.