


قام مهاجم باستغلال وحدة مخصصة مرتبطة بمحفظة Ethereum Safe بهدف استخراج ما يقارب 7.7 مليون دولار من rsETH، لكن تمت اعتراض الأموال بواسطة روبوت MEV.
ووفقًا لشركة أمن بلوكتشين Blockaid، استخدم المهاجم استدعاء keeper متعددًا عامًا لتوجيه وحدة سيولة مخصصة في Uniswap v4 إلى حوض مُنشأ بواسطة المهاجم ومزود بخطاف (hook)، حيث تم فك تجميد aEthrsETH وتحويله إلى rsETH.
حددت Blockaid المحفظة المتأثرة باعتبارها Safe تعود لمستخدم غير معروف، وقالت إنه تم فقد حوالي 7.73 مليون دولار من rsETH وقت تقديم تقريرها الأولي.
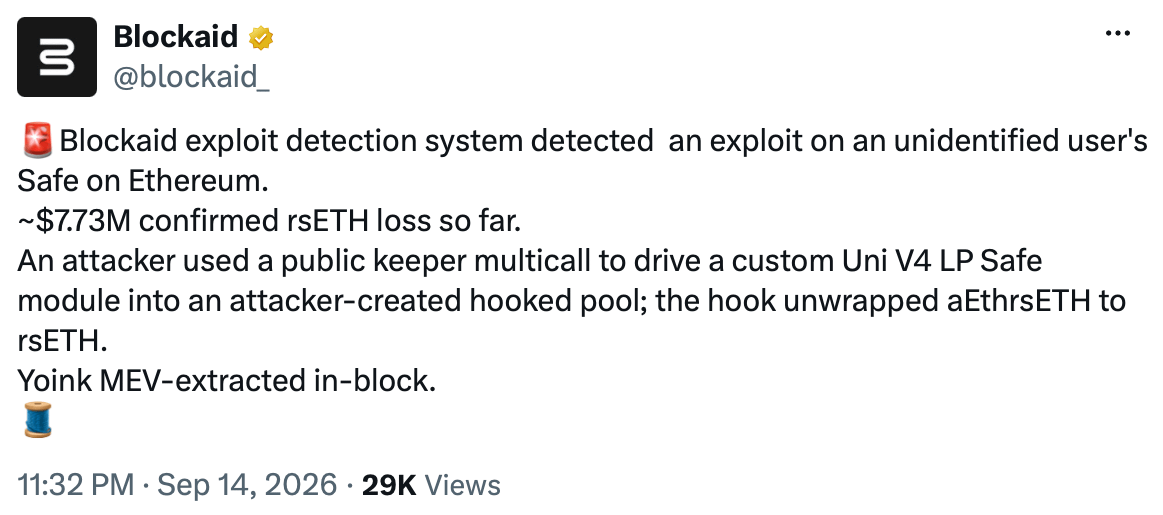
المصدر: Blockaid
ثم تم السبق في تنفيذ الهجوم بواسطة روبوت MEV يُعرف باسم Yoink، وهو برنامج آلي يراقب معاملات البلوكشين بحثًا عن فرص مربحة. وقد التقط الروبوت rsETH قبل أن يتمكن المنفذ الأصلي من السيطرة على الأموال، بينما تُظهر بيانات Etherscan أن Yoink نقل حوالي 18.93 ETH، بقيمة تقارب 46,000 دولار، إلى عنوان مُدرَج على أنه مُنشئ بلوك ضمن المعاملة نفسها.
بعد ذلك، قامت Kelp، وهي البروتوكول وراء rsETH، بوضع العنوان الذي استقبل الأموال تحت إيقاف لمدة 24 ساعة، ما منع مؤقتًا نقل الرموز. وقالت Kelp: "هذا إجراء احترازي على مستوى المحفظة فقط". وأضافت: "عقود Kelp آمنة، وrsETH يظل مدعومًا بالكامل".
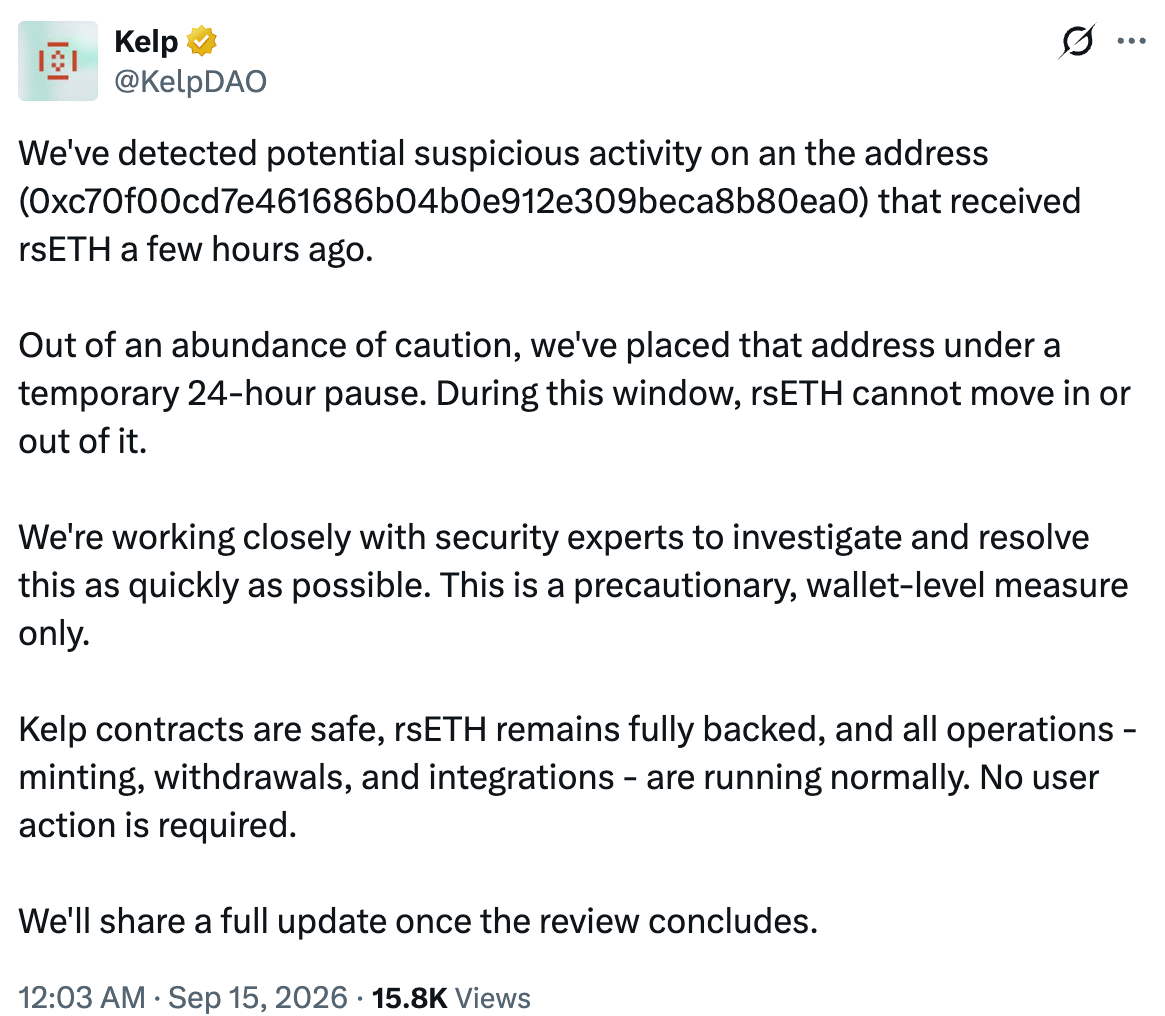
المصدر: KelpDAO
قال البروتوكول إن عمليات سكّ العملات والسحوبات وعمليات التكامل كانت مستمرة بشكل طبيعي أثناء عمله مع خبراء أمنيين للتحقيق في الحادث. وأوضح أن مسار الهجوم الظاهر تضمن الوحدة المخصصة المتصلة بـ"Safe" الخاص بالضحية، بينما قالت Kelp إن عقودها الخاصة لم تتأثر.
تواصلت Cointelegraph مع Blockaid وKelp للحصول على تعليق إضافي، لكنها لم تتلقَّ ردًا بحلول وقت النشر.
المجلة: لماذا تطلب أكبر شركات الذكاء الاصطناعي فجأة إبطاء السرعة؟