

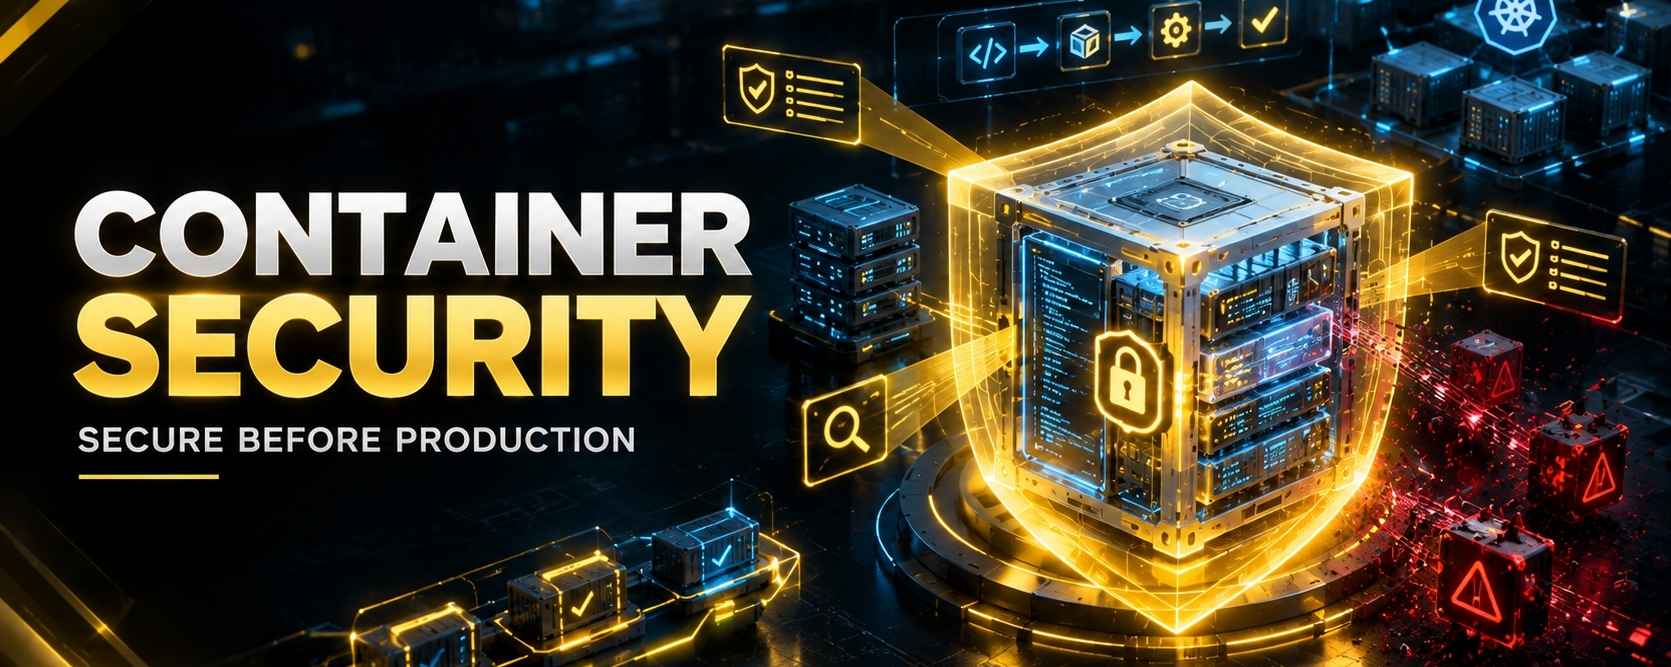
🐳 أمن الحاويات: تأمين التطبيقات من الصورة إلى الإنتاج
لقد غيّرت الحاويات تطوير البرمجيات الحديث.
تسمح للمطورين بتعبئة التطبيقات والتبعيات في بيئات قابلة للنقل يمكن تشغيلها بشكل ثابت عبر الأنظمة.
لكن الحاويات ليست آمنة تلقائيًا.
يمكن لصورة حاوية ضعيفة أن تحمل مشاكل أمنية مباشرة إلى الإنتاج.
لهذا السبب يجب أن يبدأ أمن الحاويات قبل النشر.
🔍 أين يمكن أن يفشل أمن الحاويات؟
فكر في دورة حياة الحاوية:
كود → تبعيات → صورة → سجل → نشر → وقت التشغيل
يجب أن يتبع الأمان المسار بالكامل.
1️⃣ تبعيات ضعيفة
قد يعتمد تطبيق على حزم قديمة تحتوي على ثغرات معروفة.
إن بناء حاوية لا يزيل تلك الثغرات.
إنها تعبئها.
لهذا السبب يجب أن يحدث فحص التبعيات أثناء التطوير وCI/CD.
2️⃣ صور أساسية غير آمنة
غالبًا ما تبدأ الحاويات من صور أساسية.
إذا احتوت الصورة الأساسية على حزم غير ضرورية أو ثغرات معروفة، فإن كل تطبيق يتم بناؤه فوقها يرث المشكلة.
استخدم:
صور أساسية موثوقة
الصور الدنيا
تحديثات منتظمة
فحص الثغرات
3️⃣ الأسرار داخل الصور
أحد أخطر الأخطاء هو وضع بيانات الاعتماد مباشرة داخل صور الحاويات.
أمثلة تشمل:
مفاتيح API
كلمات المرور
رموز (Tokens)
بيانات اعتماد السحابة
مفاتيح خاصة
إذا تم دفع الصورة إلى سجل (Registry)، فقد تنتقل تلك الأسرار معه.
يجب إدارة الأسرار بشكل منفصل عن صور التطبيقات.
4️⃣ التشغيل بامتيازات مفرطة
يجب أن تحصل الحاويات على الصلاحيات التي تحتاجها فقط.
تشغيل كل شيء بامتيازات غير ضرورية يزيد من التأثير المحتمل إذا تم اختراق تطبيق ما.
هذا يرتبط مباشرة بمبدأ:
مبدأ أقل امتياز.
5️⃣ صور حاويات غير موثوقة
لا ينبغي لبيئة الإنتاج أن تثق بشكل أعمى بكل صورة متاحة عبر الإنترنت.
يجب على المؤسسات تحديد مصادر صور موثوقة وضوابط أمان حول سجلاتها.
🛡️ بناء خط أنابيب لأمن الحاويات
قد يبدو سير العمل الناضج لأمن الحاويات مثل:
كود المطور
↓
فحص SAST
↓
فحص التبعيات
↓
بناء الحاوية
↓
فحص الصورة
↓
توليد SBOM
↓
ضوابط السجل (Registry Controls)
↓
أمن النشر
↓
مراقبة وقت التشغيل
يحوّل ذلك الأمان إلى عملية مستمرة بدل أن يكون نقطة تحقق نهائية.
☁️ الحاويات + Kubernetes
غالبًا ما يتم نشر الحاويات عبر منصات تنسيق مثل Kubernetes.
يؤدي ذلك إلى طبقات إضافية من الأمان:
أمن الكتلة (Cluster Security)
الهوية والتحكم في الوصول
سياسات الشبكة
إدارة الأسرار
أمن الحمل (Workload Security)
ضوابط القبول (Admission Controls)
مراقبة وقت التشغيل
لذلك لا ينبغي التعامل مع أمن الحاويات كفحص واحد فقط.
إنها منظومة.
🚀 الخلاصة النهائية
تجعل الحاويات تسليم البرمجيات أسرع.
But speed without security can also make vulnerabilities move faster.
الهدف ليس:
“افحص الحاوية مرة واحدة.”
الهدف هو:
بناء بأمان → فحص باستمرار → نشر بأمان → مراقبة دائمًا.
هذا هو أساس أمن الحاويات الحديث.