🔌 أمان واجهات برمجة التطبيقات: البوابة الخفية نحو التطبيقات الحديثة 🛡️
نادراً ما تعمل التطبيقات الحديثة بمفردها.
خلف مواقع الويب وتطبيقات الهاتف المحمول والمنصات السحابية وتطبيقات الويب3 توجد واجهات برمجة التطبيقات (APIs) التي تربط بين أنظمة مختلفة.
يمكن لـ APIs أن تتعامل مع:
🔐 المصادقة
👤 بيانات المستخدمين
💳 المدفوعات
📦 الطلبات
☁️ خدمات السحابة
🔗 الخدمات المصغّرة (Microservices)
⛓️ تفاعلات البلوك تشين
لكن هذا الترابط يخلق أيضاً سطح هجوم إضافياً.
لا يستهدف المهاجمون فقط ما يمكن للمستخدمين رؤيته. يمكنهم استهداف ما يمكن للتطبيقات الوصول إليه.
⚠️ المخاطر الشائعة لأمان واجهات برمجة التطبيقات
🔴 مصادقة ضعيفة (Broken Authentication)
ضعف المصادقة قد يكشف الحسابات والموارد المحمية.
🔴 صلاحيات غير سليمة (Broken Authorization)
كونك تمتلك مصادقة لا يعني أنك تملك حق الوصول إلى كل شيء.
🔴 الإفصاح المفرط عن البيانات
قد تقوم APIs بإرجاع معلومات حساسة لا يحتاجها التطبيق فعلياً.
🔴 إساءة استخدام المعدلات (Rate Abuse)
الطلبات غير المضبوطة يمكن أن تمكّن من التعداد (enumeration) وهجمات بيانات الاعتماد واستنزاف الموارد.
🔴 ضعف التحقق من المدخلات
لا تثق بالبيانات الواردة بشكل أعمى. اعتبر مدخلات الـ API غير موثوقة.
🔐 استراتيجية قوية لأمان واجهات برمجة التطبيقات
مصادقة → صلاحيات → تحقق → تحديد الحدود → مراقبة → حماية → اختبار
كل طبقة مهمة.
🌐 APIs + الخدمات المصغّرة = حدود أمنية أكثر
قد تبدو التطبيقات الحديثة مثل:
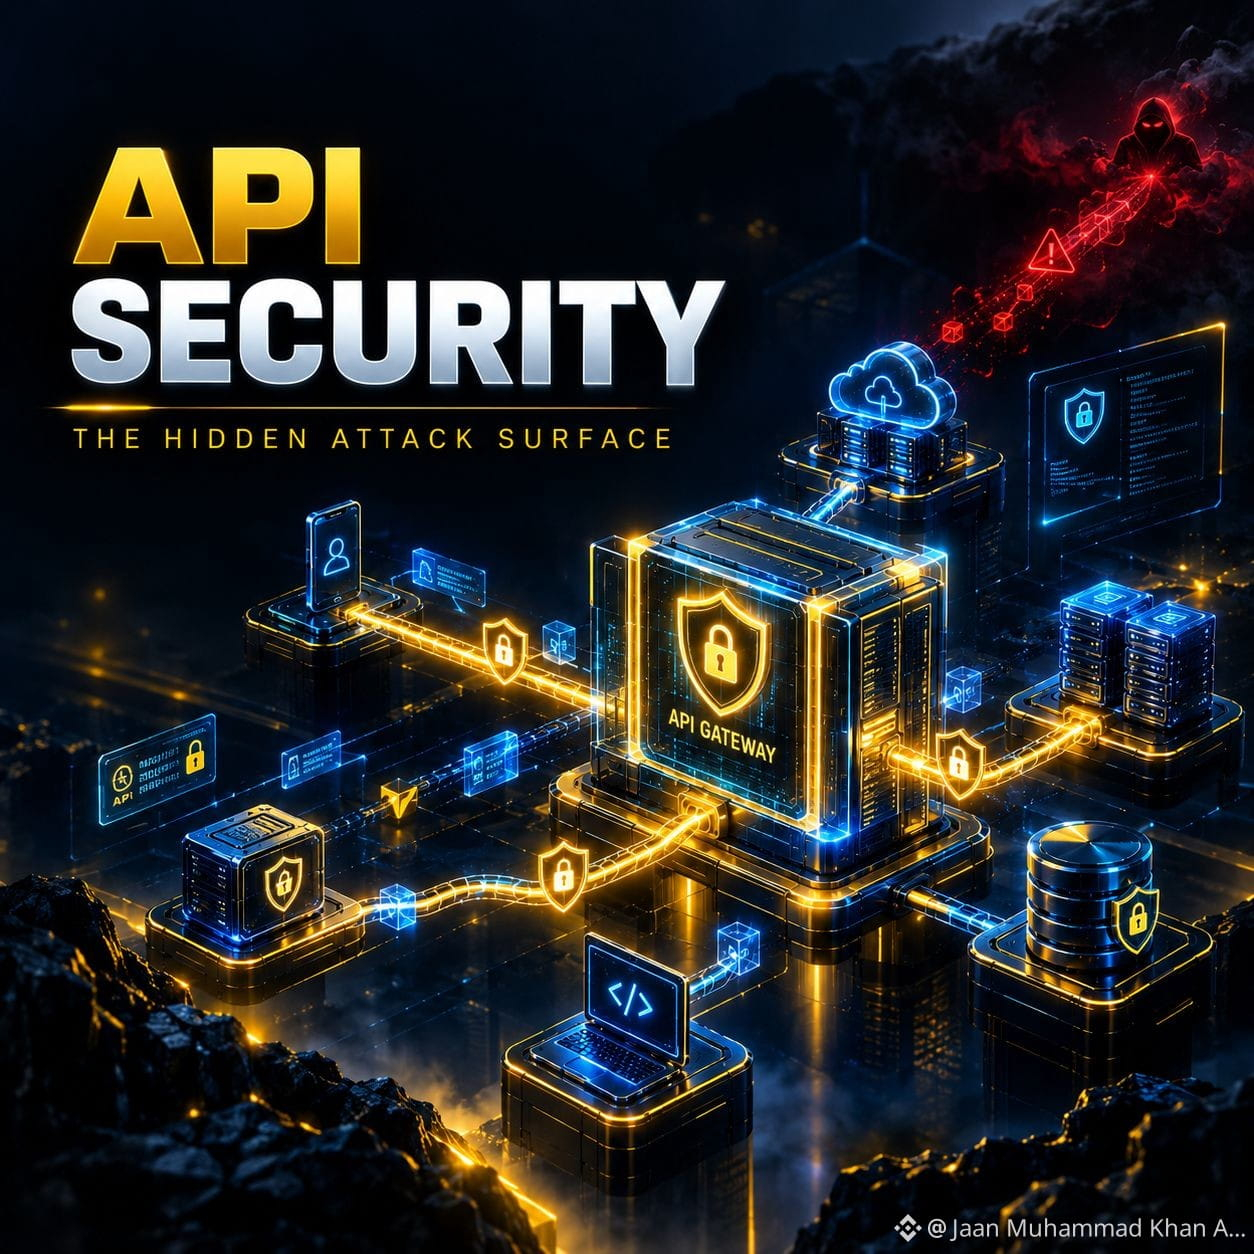
الواجهة الأمامية → بوابة API (API Gateway) → الخدمات → قاعدة البيانات
كل اتصال يخلق حدوداً أمنية إضافية تحتاج إلى حماية.
🤖 تطبيقات الذكاء الاصطناعي تضيف طبقة أخرى
تقوم أنظمة الذكاء الاصطناعي بشكل متزايد بربط النماذج مع قواعد البيانات وخدمات السحابة وأنظمة البحث وواجهات برمجة التطبيقات والأدوات الداخلية.
إذا كانت لتطبيق ذكاء اصطناعي صلاحيات مفرطة، فقد تصبح هذه الاتصالات خطراً أمنياً.
💡 خُلاصتي
لا يعني الشكل الجميل للواجهة الأمامية أنها تطبيق آمن.
أمّن واجهة الـ API.
تحكم في الصلاحيات.
تحقق من المدخلات.
راقب النشاط.
اختبر باستمرار.
لا تؤمّن فقط ما يمكن للمستخدمين رؤيته.
أمّن ما يمكن للتطبيق الوصول إليه. 🔐
أي مجال من مجالات أمان واجهات برمجة التطبيقات يستحق اهتماماً أكبر؟
🔑 المصادقة
👤 الصلاحيات (Authorization)
📊 المراقبة
🧪 الاختبار
#API3
نادراً ما تعمل التطبيقات الحديثة بمفردها.
خلف مواقع الويب وتطبيقات الهاتف المحمول والمنصات السحابية وتطبيقات الويب3 توجد واجهات برمجة التطبيقات (APIs) التي تربط بين أنظمة مختلفة.
يمكن لـ APIs أن تتعامل مع:
🔐 المصادقة
👤 بيانات المستخدمين
💳 المدفوعات
📦 الطلبات
☁️ خدمات السحابة
🔗 الخدمات المصغّرة (Microservices)
⛓️ تفاعلات البلوك تشين
لكن هذا الترابط يخلق أيضاً سطح هجوم إضافياً.
لا يستهدف المهاجمون فقط ما يمكن للمستخدمين رؤيته. يمكنهم استهداف ما يمكن للتطبيقات الوصول إليه.
⚠️ المخاطر الشائعة لأمان واجهات برمجة التطبيقات
🔴 مصادقة ضعيفة (Broken Authentication)
ضعف المصادقة قد يكشف الحسابات والموارد المحمية.
🔴 صلاحيات غير سليمة (Broken Authorization)
كونك تمتلك مصادقة لا يعني أنك تملك حق الوصول إلى كل شيء.
🔴 الإفصاح المفرط عن البيانات
قد تقوم APIs بإرجاع معلومات حساسة لا يحتاجها التطبيق فعلياً.
🔴 إساءة استخدام المعدلات (Rate Abuse)
الطلبات غير المضبوطة يمكن أن تمكّن من التعداد (enumeration) وهجمات بيانات الاعتماد واستنزاف الموارد.
🔴 ضعف التحقق من المدخلات
لا تثق بالبيانات الواردة بشكل أعمى. اعتبر مدخلات الـ API غير موثوقة.
🔐 استراتيجية قوية لأمان واجهات برمجة التطبيقات
مصادقة → صلاحيات → تحقق → تحديد الحدود → مراقبة → حماية → اختبار
كل طبقة مهمة.
🌐 APIs + الخدمات المصغّرة = حدود أمنية أكثر
قد تبدو التطبيقات الحديثة مثل:
الواجهة الأمامية → بوابة API (API Gateway) → الخدمات → قاعدة البيانات
كل اتصال يخلق حدوداً أمنية إضافية تحتاج إلى حماية.
🤖 تطبيقات الذكاء الاصطناعي تضيف طبقة أخرى
تقوم أنظمة الذكاء الاصطناعي بشكل متزايد بربط النماذج مع قواعد البيانات وخدمات السحابة وأنظمة البحث وواجهات برمجة التطبيقات والأدوات الداخلية.
إذا كانت لتطبيق ذكاء اصطناعي صلاحيات مفرطة، فقد تصبح هذه الاتصالات خطراً أمنياً.
💡 خُلاصتي
لا يعني الشكل الجميل للواجهة الأمامية أنها تطبيق آمن.
أمّن واجهة الـ API.
تحكم في الصلاحيات.
تحقق من المدخلات.
راقب النشاط.
اختبر باستمرار.
لا تؤمّن فقط ما يمكن للمستخدمين رؤيته.
أمّن ما يمكن للتطبيق الوصول إليه. 🔐
أي مجال من مجالات أمان واجهات برمجة التطبيقات يستحق اهتماماً أكبر؟
🔑 المصادقة
👤 الصلاحيات (Authorization)
📊 المراقبة
🧪 الاختبار
#API3