قام أحد المحتالين بإرسال طلبات للحصول على معلومات حول عملاء بيتكوين إلى Revolut من النطاق البريدي الشرعي لجهة حكومية.
نظرًا لأن الرسالة جاءت من خادم حكومي أصيل، فقد اجتازت SPF وDKIM وDMARC دون أي مشكلة. وبالنسبة لمرشحات Revolut، بدا الأمر كطلب حقيقي. وتم تسليم المعلومات قبل التحقق من الطلب بشكل مباشر.
جوازات السفر. صور التحقق الذاتية. العناوين. أرقام IBAN. كشوف الحسابات. سجلات معاملات بيتكوين.
لم يتم اختراق أموال العملاء. كانت البيانات.
هناك شيء مهم جدًا هنا: لم تفشل الضوابط التقنية. لقد عملت بشكل صحيح على بريد إلكتروني كان أصيلًا تقنيًا.
ما كان مفقودًا هو ضابط تحكّم في العملية: التحقق بشكل مستقل من أن الشخص الذي يقدم الطلب هو بالفعل من يدّعيه قبل تسليم المعلومات.
زاخ إكس بي تي (خبير معروف في مجال أمن البلوكشين/على السلسلة) أشار إلى أن المتضررين بدا أنهم من عملاء ذوي صافي ثروة أعلى. بمعنى آخر، هذا لا يبدو اختراقًا عشوائيًا غير محدد. يبدو أن هناك بعض الاستهداف الجاد المتضمن. 👀
أما بالنسبة للذكاء الاصطناعي: لم يكن هذا الهجوم بحاجة إليه أصلًا. كان وجود بريد إلكتروني حكومي شرعي كافيًا.
ما يغيّره الذكاء الاصطناعي ليس بالضرورة تعقيد/احترافية مسار الهجوم. بل إنه يغيّر تكلفة تكراره على نطاق واسع.
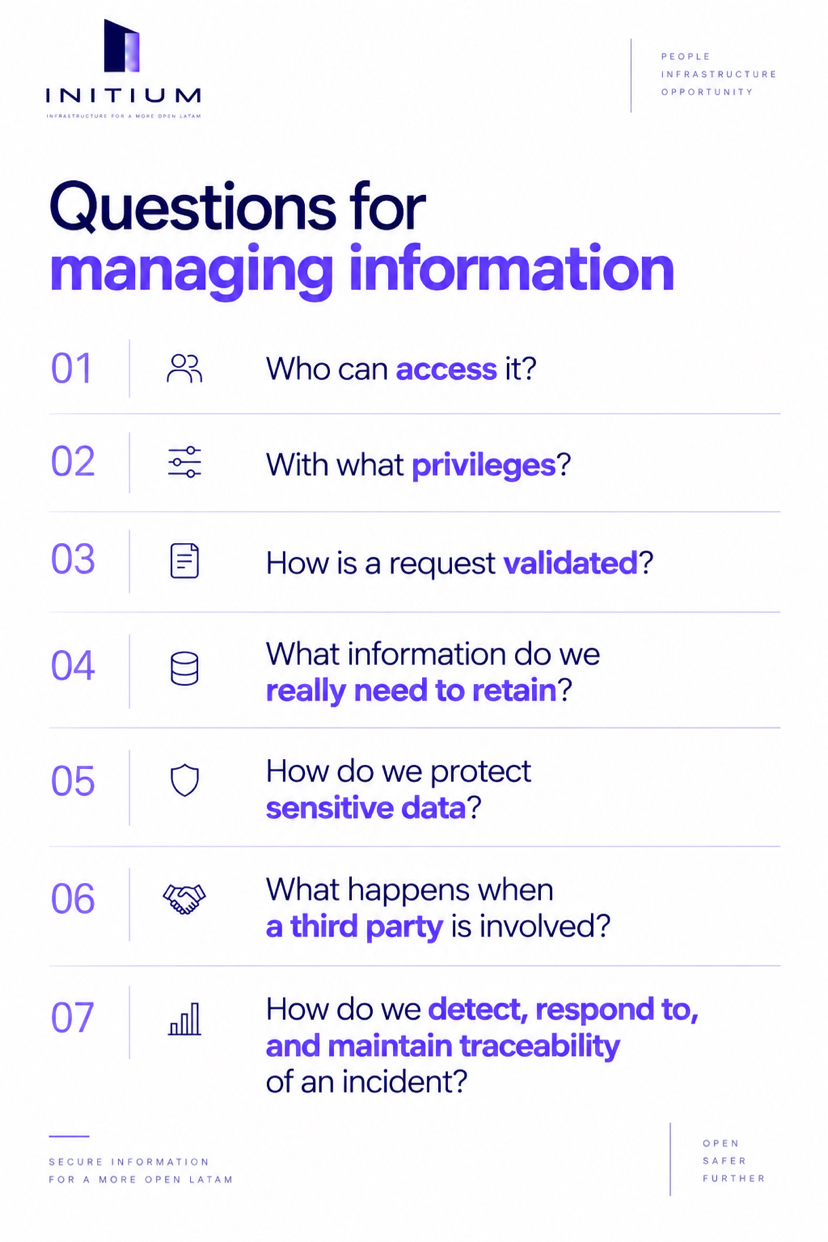
لهذا السبب يستحق الحديث عن أفضل الممارسات والمعايير مثل ISO/IEC 27001 و27002. ليس لأن الحصول على شهادة يجعل أي جهة منيعة ضد كل شيء، بل لأنها تجبر المؤسسات على طرح أسئلة ملموسة بدلًا من تركها لاحقًا أو “عندما يحين الوقت”.
في هذه الحالة تحديدًا، كان بإمكان ضابطين أن يغيرا النتيجة: التحقق المستقل من الطلبات الصادرة عن الجهات الرسمية، وتقليل ما يتم الإفصاح عنه فعلًا مقارنةً بما تم طلبه.
الأمن ليس مجرد تقنية.
إنها الأشخاص والعمليات والسياسات.
تابعونا على لينكدإن