
الذكاء الاصطناعي في DevSecOps: تطوير أسرع، تحديات أمنية جديدة
يغيّر الذكاء الاصطناعي الطريقة التي يكتب بها المطورون البرامج ويقومون بمراجعتها.
يمكن لمساعدي الذكاء الاصطناعي إنشاء كود، وشرح الأخطاء، وإعداد اختبارات، وتلخيص السجلات، ومساعدة المطورين على فهم الأنظمة غير المألوفة.
هذا قوي.
لكن التطوير الأسرع يطرح أيضًا أسئلة أمنية جديدة.
⚡ السرعة ليست هي نفسها الأمن
قد يبدو الكود المُنشأ بواسطة الذكاء الاصطناعي صحيحًا، ومع ذلك يحتوي على ثغرات.
على سبيل المثال، قد يستخدم الكود المُنشأ أنماط مصادقة غير آمنة، أو تحقق إدخال ضعيف، أو تبعيات غير آمنة، أو افتراضات غير صحيحة حول بيئة التطبيق.
لهذا السبب لا يزال الكود المُولّد بالذكاء الاصطناعي يحتاج إلى اختبار ومراجعة.
🔍 أين يمكن للذكاء الاصطناعي أن يساعد
يمكن للذكاء الاصطناعي أن يساعد فرق الأمن والمطورين المحتملين في مهام مثل:
شرح نقاط الضعف
تلخيص نتائج الأمن
اكتشاف الأنماط المشبوهة
توليد حالات الاختبار
مراجعة الكود
تحليل السجلات
أولوية التنبيهات
أتمتة المهام المتكررة
لكن يجب التعامل مع المخرجات باعتبارها مساعدة—وليست حقيقة غير قابلة للنقاش.
🧠 لا يزال الحكم البشري مهمًا
قد تكون سير عمل مفيدة هي:
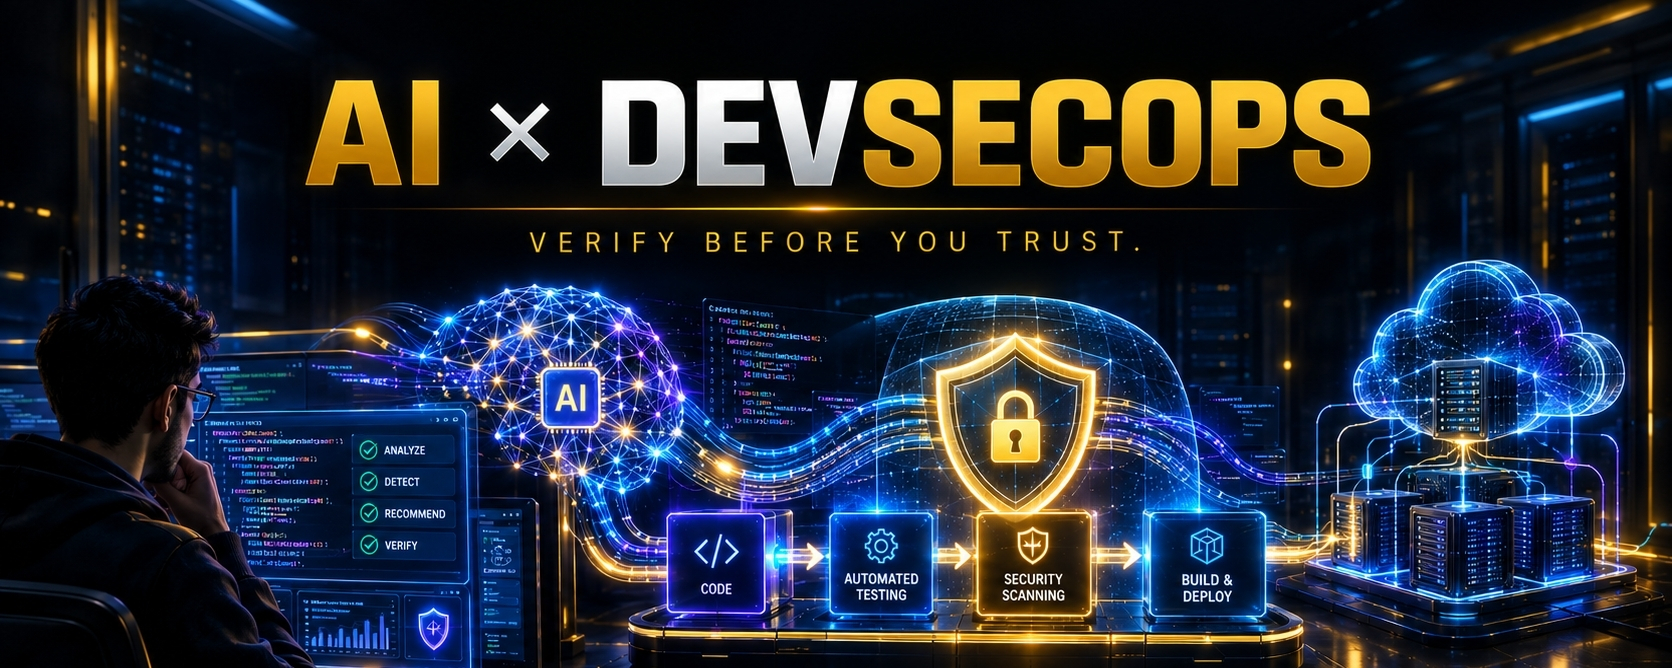
توليد → مراجعة → اختبار → فحص → تحقق → نشر
يمكن للذكاء الاصطناعي المساعدة في تسريع عدة خطوات.
لكن ما زال على البشر فهم سياق العمل ومتطلبات الأمان والهندسة المعمارية وعواقب القرار.
🔐 لا تنسَ أمن الذكاء الاصطناعي
هناك جانب آخر للنقاش.
كما تحتاج المؤسسات إلى مراعاة ما هي المعلومات الحساسة التي يتم تقديمها إلى أنظمة الذكاء الاصطناعي.
يجب ألا يتم الكشف بشكل عابر عن كود المصدر أو بيانات الاعتماد أو معلومات العملاء أو البنية الداخلية أو المعلومات التجارية السرّية للأنظمة الخارجية.
💡 خُلاصة رأيي
يمكن للذكاء الاصطناعي أن يجعل المطورين أسرع.
يمكن لـ DevSecOps أن يجعل هذا السرعة أكثر أمانًا.
لا ينبغي أن يكون الهدف:
بدلًا من الأمن.
يجب أن يكون:
الذكاء الاصطناعي + الأتمتة + الحكم البشري + الأمان.
قد لا يكون مطور المستقبل هو الشخص الذي يكتب كل سطر يدويًا.
قد يكون هو الشخص الذي يعرف ماذا يطلب من الذكاء الاصطناعي، وكيف يتحقق من النتيجة، وكيف يؤمّن ما سيتم نشره.
هل تعتقد أن الذكاء الاصطناعي سيجعل DevSecOps أسهل أم أصعب أم مجرد مختلف؟
موضوع مقترح: الذكاء الاصطناعي