
كيف يمكن لطرفٍ ما أن يثبت أن عملية حسابية صحيحة دون الكشف عن البيانات الأساسية أو إعادة تنفيذ المهمة؟
تمثل براهين عدم المعرفة (ZKPs) بدائية تشفيرية أساسية تُمكّن الحوسبة القابلة للتحقق. وهي تتيح للمُثبت أن يقنع المُتحقق رياضيًا بأن عبارة ما صحيحة دون الكشف عن معلومات حساسة أو إجبار المُتحقق على تكرار التنفيذ الأساسي.
---
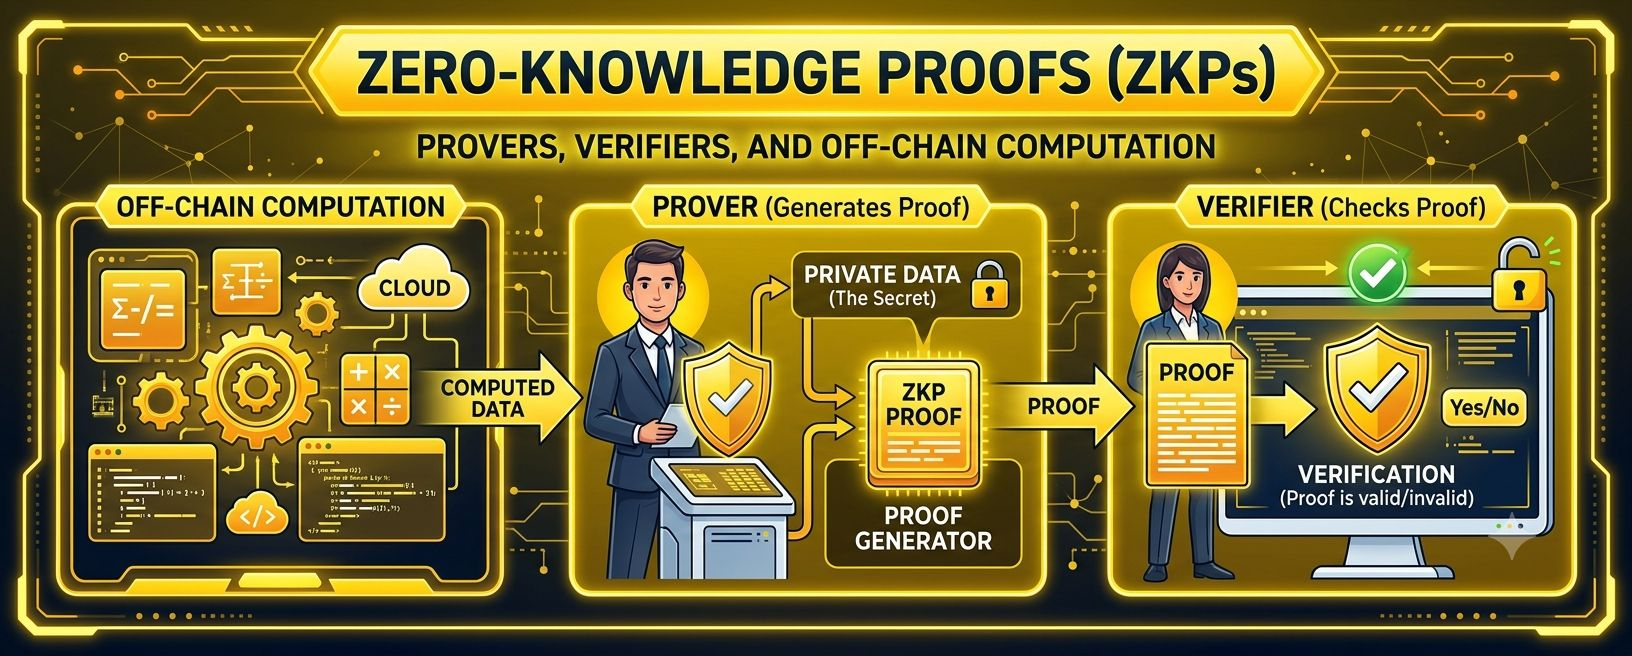
دورة المُثبت / المُتحقق خطوة بخطوة
1. تنفيذ الحسابات (خارج السلسلة)
ينفذ المُثبت أعمالًا حسابية معقدة خارج السلسلة (مثل تجميع 10000 معاملة تجميعية في تغيير واحد للحالة).
2. توليد البرهان
يقوم المُثبِت بمعالجة أثر المعاملة عبر منطق دائرة تشفيرية لتوليد برهان مدمج وآمن تشفيرياً (π).
3. التحقق (على السلسلة)
يتم إرسال البرهان (π) وتحديث الحالة النهائي إلى عقد ذكي على السلسلة (المتحقِّق).
4. تحديث الحالة
يقوم المُتحقِّق بإجراء فحص رياضي بسيط على π. إذا كان صحيحًا، يتم تحديث الحالة فورًا، مع الحاجة إلى كمية ضئيلة من الغاز مقارنةً بإعادة تنفيذ جميع المعاملات الـ 10,000.
---
مقارنة أطر عمل ZKP الرئيسية
الخاصية zk-SNARKs zk-STARKs
الاسم الكامل حجة معرفة مختصرة غير تفاعلية حجة معرفة شفافة قابلة للتوسع
حجم البرهان صغير للغاية (~200–500 بايت) أكبر (~10–100 كيلوبايت)
هل يتطلب إعدادًا موثوقًا؟ نعم (تاريخيًا كان يتطلب طقسًا متعدد الأطراف) لا (شفاف، دون إعداد موثوق)
مقاومة الكم منخفضة (معرضة لخوارزميات الحوسبة الكمومية) عالية (آمنة بعد الكم)
تكلفة التحقق ثابتة وتكلفة الغاز منخفضة للغاية تكلفة غاز أعلى بسبب حجم البرهان الأكبر
---
الخلاصة الأساسية
تنقل إثباتات المعرفة الصفرية العبء الحسابي إلى خارج السلسلة مع الإبقاء على ضمانات الأمان على السلسلة. ومع انخفاض أزمنة الإثبات عبر تسريع العتاد (GPUs وASICs)، تشكل تقنية ZK البنية التحتية الأساسية لتوسيع الخصوصية عديمة الثقة وحلول التجميع من الطبقة الثانية.
لماذا هذا مهم: تمثل إثباتات المعرفة الصفرية (ZKPs) العمود الفقري لحلول التوسع من الجيل التالي—إذ تُمكّن إيثريوم من معالجة آلاف المعاملات في الثانية دون التضحية باللامركزية أو الأمان.