تريزور مرة أخرى في قلب فضيحة. 🤯
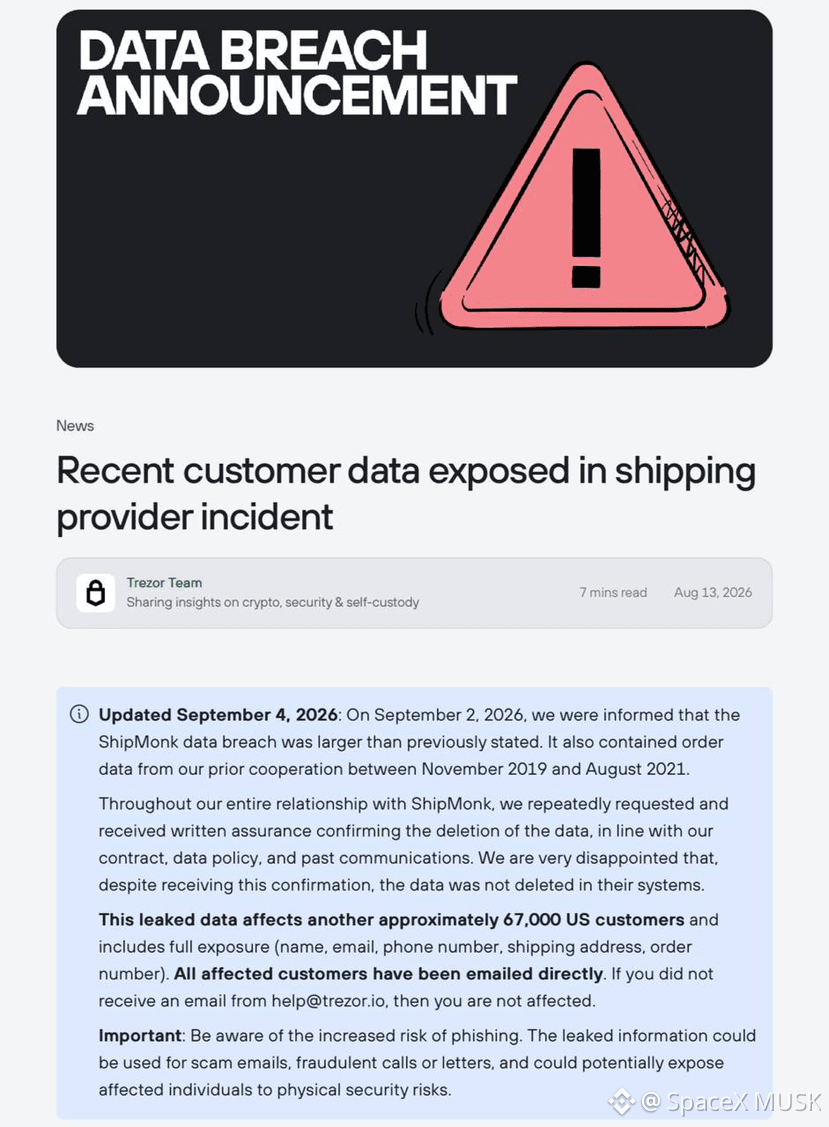
تبيّن أن تسريب البيانات كان أكبر بكثير مما أُعلن عنه سابقًا. 67,000 عميل إضافي من الولايات المتحدة وقعوا أيضًا في دائرة الضرر.
تسربت إلى الشبكة الأسماء والبريد الإلكتروني وأرقام الهواتف وعناوين الشحن وأرقام الطلبات للفترة من 2019 إلى 2021.
حدث الاختراق عبر الشريك اللوجستي — ShipMonk. وتؤكد Trezor أنها تلقت أكثر من مرة تأكيدات خطية بحذف البيانات. لكن البيانات استمرت في البقاء داخل أنظمة الشركة.
ماذا يعني هذا للعملاء؟
مخاطر مرتفعة:
هجمات التصيّد
المكالمات الاحتيالية
وحتى تهديدات السلامة الجسدية
إذا كنت لا تزال تستخدم محافظ أجهزة مرتبطة ببياناتك الحقيقية — ففكّر مليًا. في عالم حتى الشركاء اللوجستيون فيه يسرّبون المعلومات، تبدو المحافظ الساخنة غير الاحتجازية أكثر أمانًا بكثير. لا KYC، لا عناوين شحن، لا تسريبات. أنت ومفاتيحك فقط.
ما رأيك، هل ما زال يستحق الوثوق بمحافظ الأجهزة بعد هذا؟ 👇
NFA. DYOR.
$BTC
تبيّن أن تسريب البيانات كان أكبر بكثير مما أُعلن عنه سابقًا. 67,000 عميل إضافي من الولايات المتحدة وقعوا أيضًا في دائرة الضرر.
تسربت إلى الشبكة الأسماء والبريد الإلكتروني وأرقام الهواتف وعناوين الشحن وأرقام الطلبات للفترة من 2019 إلى 2021.
حدث الاختراق عبر الشريك اللوجستي — ShipMonk. وتؤكد Trezor أنها تلقت أكثر من مرة تأكيدات خطية بحذف البيانات. لكن البيانات استمرت في البقاء داخل أنظمة الشركة.
ماذا يعني هذا للعملاء؟
مخاطر مرتفعة:
هجمات التصيّد
المكالمات الاحتيالية
وحتى تهديدات السلامة الجسدية
إذا كنت لا تزال تستخدم محافظ أجهزة مرتبطة ببياناتك الحقيقية — ففكّر مليًا. في عالم حتى الشركاء اللوجستيون فيه يسرّبون المعلومات، تبدو المحافظ الساخنة غير الاحتجازية أكثر أمانًا بكثير. لا KYC، لا عناوين شحن، لا تسريبات. أنت ومفاتيحك فقط.
ما رأيك، هل ما زال يستحق الوثوق بمحافظ الأجهزة بعد هذا؟ 👇
NFA. DYOR.
$BTC