
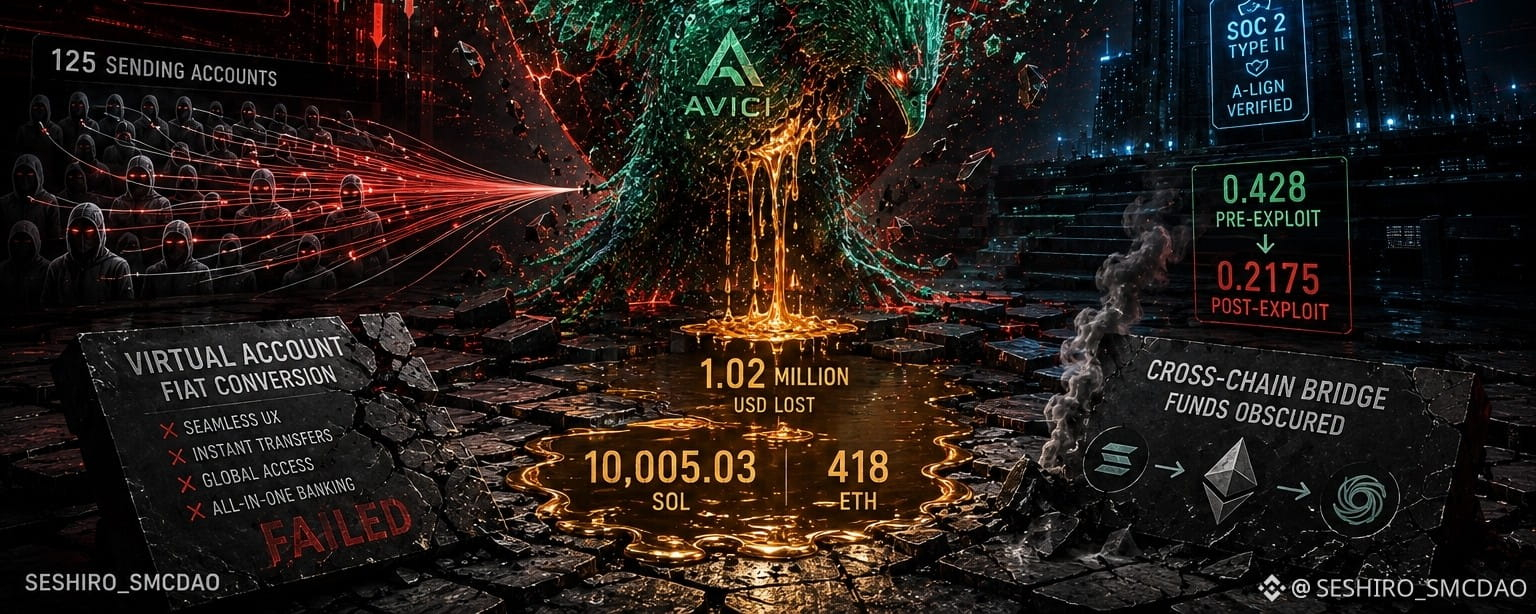

تعرض بروتوكول الخدمات المصرفية الرقمية المستند إلى سولانا Avici لاستغلال مدمر خلال الساعات الأولى، حيث خسر ما يقارب 1.02 مليون دولار من أموال المستخدمين. وقع الهجوم بينما كان معظم المتداولين نائمين، إذ كانت تنبيهات CertiK Skynet تعمل بين 1 صباحًا و3 صباحًا بالتوقيت العالمي — وهي الفترة التي تترقّق فيها السيولة وتتصاعد فيها وتيرة الاستجابة لدى فرق الأمان.
متجه الهجوم
كشفت المراقبة على السلسلة بواسطة Onchain Lens عن منهجية المُستغل: تم سحب 10,005.03 SOL (حوالي 1.07 مليون دولار) عبر برامجي التفويض والضمان لدى Avici . استخرج المهاجم الأموال عبر [125] من حسابات الإرسال، حيث تراوحت المعاملات الفردية من 9 USDC إلى أكثر من 26,000 دولار USDT . وتم تحويل الأصول المسروقة بسرعة إلى ما يقارب 418 ETH عبر جسور عبر السلاسل، ما أدى إلى إخفاء مسارات الاسترداد.
تأخر الاستجابة
مخطط زمني حاسم: مرّت ساعة و53 دقيقة بين أول معاملة خبيثة وإقرار Avici الرسمي. في أمن التمويل اللامركزي (DeFi)، كل دقيقة تُحسب. زاد التأخير من الخسائر لأن المهاجم استمر في استنزاف الأموال دون عوائق.
خراب السوق
انهار رمز AVICI بنسبة 49.4% خلال 24 ساعة، ليتراجع إلى 0.2175 — أدنى مستوى على الإطلاق. تبخرت القيمة السوقية إلى نحو 2.84 مليون. وبالنسبة للحَمَلة الذين دخلوا خلال موجة ضخّ يومية واحدة بلغت 47% في الدورات الترويجية السابقة للبروتوكول، كانت النكسة كاملة.
سياق CertiK
انخفضت درجة أمان سكي نت (Skynet) التابعة لـ Avici من CertiK بشكل حاد إلى 59.53 (بتصنيف CCC)، ما يعكس إعادة تقييم مخاطر ما بعد الاستغلال. أدى هذا الخفض إلى وضع Avici ضمن أدنى فئة استثمارية، إلى جانب بروتوكولات لديها تاريخ من الثغرات المتكررة.
آثار Binance
على الرغم من أن Avici ليس مدرجًا مباشرة على منصة بينانس، فإن عملية الاستغلال تتردد عبر رموز نظام سولانا البيئي المتداولة في البورصة. تمثل معايير تدقيق SOC 2 من الفئة الثانية لدى Binance — التي اكتملت في ديسمبر 2023 مع تحقق A-LIGN من جهة ثالثة — خط الأساس الأمني الذي لم تتمكن بروتوكولات مثل Avici من تلبيته داخليًا. يوضح هذا التباين لماذا تُعد عمليات التدقيق الأمنية على مستوى البورصات مهمة: فهي تمنع بالضبط مثل هذا السيناريو.
الدرس الأوسع
أصبحت ميزة حساب Avici الافتراضي — التي جرى الترويج لها سابقًا للتحويل التلقائي من عملات ورقية إلى عملات مستقرة — سطح الهجوم. غالبًا ما توسّع الميزات التي تُمكّن تجربة مستخدم سلسة تعقيد العقود الذكية، ما يزيد من عدد متجهات الاستغلال.
بالنسبة لمتداولي Binance: درجات الأمان ليست مجرد زينة. عندما يقوم CertiK بخفض التصنيف، تهرب السيولة. نافذة الاستغلال من 1 صباحًا إلى 3 صباحًا ليست صدفة — إنها الوقت الذي تجتمع فيه إرهاق المراقبة مع مهاجمين انتهازيين.