1 سبتمبر 2026، 13:56 بالتوقيت العالمي
📉 📉 📉
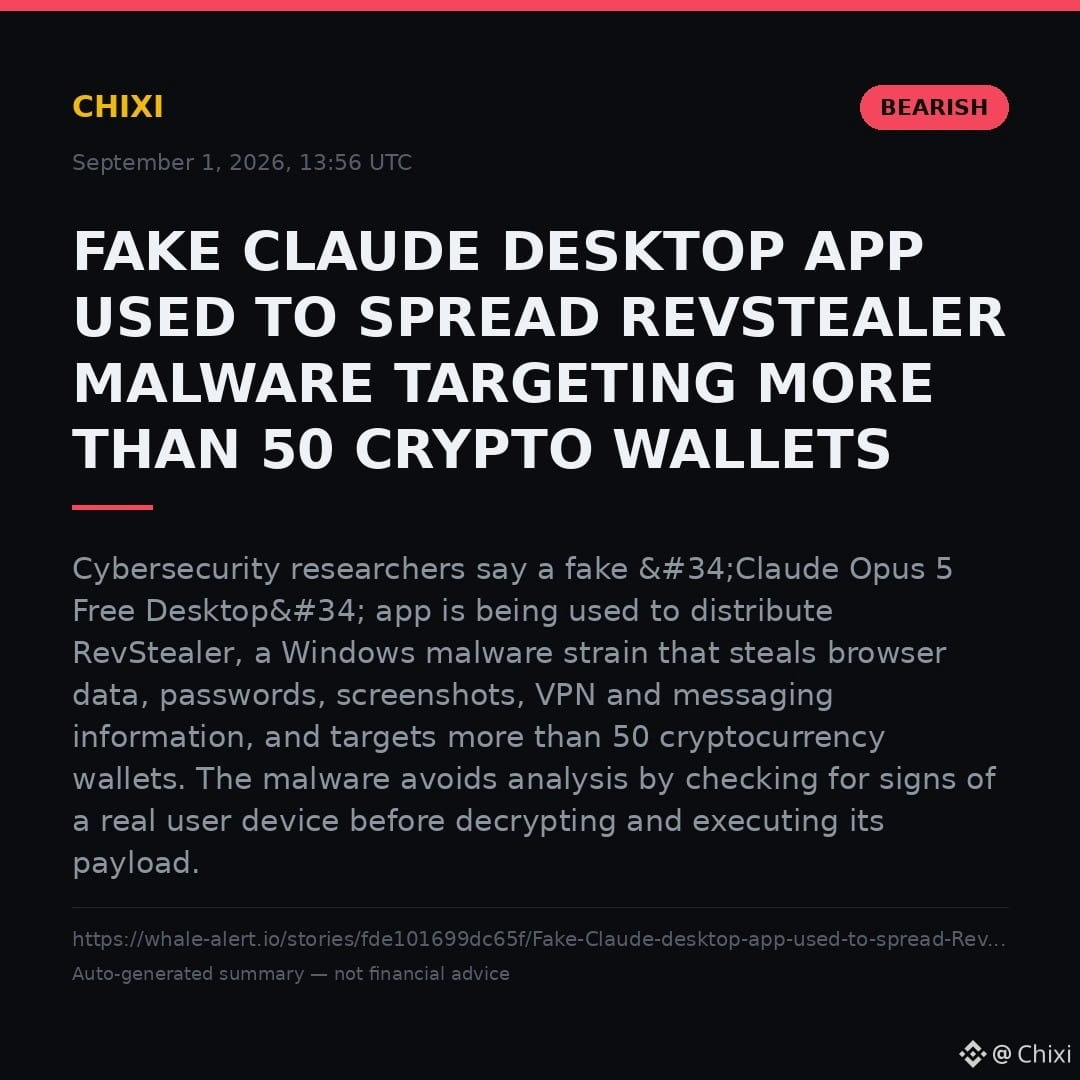
يقول باحثون في مجال الأمن السيبراني إن تطبيقًا مزيفًا «Claude Opus 5 Free Desktop» يُستخدم لتوزيع RevStealer، وهو سلالة من برمجيات خبيثة لنظام Windows تقوم بسرقة بيانات المتصفح وكلمات المرور واللقطات الشاشة ومعلومات VPN ومعلومات المراسلة، وتستهدف أكثر من 50 محفظة عملات رقمية. تتجنب البرامج الخبيثة التحليل عبر التحقق من علامات وجود جهاز مستخدم حقيقي قبل فك تشفير حمولتها وتنفيذها.
المصدر: https://whale-alert.io/stories/fde101699dc65f/Fake-Claude-desktop-app-used-to-spread-RevStealer-malware-targeting-more-than-50-crypto-wallets
⚠️ هذا المحتوى هو اقتباس/ملخص آلي من مصدر خارجي، وليس رأيًا شخصيًا أو نصيحة استثمارية.
📉 📉 📉
يقول باحثون في مجال الأمن السيبراني إن تطبيقًا مزيفًا «Claude Opus 5 Free Desktop» يُستخدم لتوزيع RevStealer، وهو سلالة من برمجيات خبيثة لنظام Windows تقوم بسرقة بيانات المتصفح وكلمات المرور واللقطات الشاشة ومعلومات VPN ومعلومات المراسلة، وتستهدف أكثر من 50 محفظة عملات رقمية. تتجنب البرامج الخبيثة التحليل عبر التحقق من علامات وجود جهاز مستخدم حقيقي قبل فك تشفير حمولتها وتنفيذها.
المصدر: https://whale-alert.io/stories/fde101699dc65f/Fake-Claude-desktop-app-used-to-spread-RevStealer-malware-targeting-more-than-50-crypto-wallets
⚠️ هذا المحتوى هو اقتباس/ملخص آلي من مصدر خارجي، وليس رأيًا شخصيًا أو نصيحة استثمارية.