

TL;DR
→ الخصوصية عند الطلب (Privacy-on-Demand) هي خدمة خصوصية بتشفير شامل تعمل عبر سلاسل الكتل المختلفة.
→ جزآن يقومان بالمهمة. تحمل Inbox طلباتٍ مُغلقة بين السلسلتين. يقوم مُنفّذ MPC على COTI بالحساب باستخدام القيم المُشفّرة دون كشفها إطلاقًا.
→ يرسل التطبيق البيانات عبر معاملة، ويحسبها COTI بشكلٍ خاص، وتعود النتيجة مُشفّرةً أيضًا. لا يمكن للمستخدم إلا فتح البيانات وإظهارها باستخدام مفتاحه الخاص.
→ بالنسبة للسلسلة التي تُدمجه: يفتح PoD الخصوصية لتطبيقاتها الحالية، دون الحاجة إلى ترحيل أو مجموعة تقنيات جديدة.
→ بالنسبة إلى COTI: كل طلب خاص، أيا كانت السلسلة التي يبدأ عليها، تتم معالجته وتُدفع الرسوم إلى COTI.
الخصوصية: خيار لم يكن يجب أن تضطر أبدًا لاتخاذه
تُدخل Privacy-on-Demand خصوصية COTI أصليًا إلى أي بلوكشين تم دمجه عليه. لا تحتاج إلى ترحيل مكدس التقنيات الخاص بك أو البناء على سلسلة جديدة. إنها خدمة خصوصية يمكن للسلسلة أو التطبيق الذي تستخدمه بالفعل استدعاؤها.
إن COTI Privacy-on-Demand هي خدمة خصوصية عبر السلاسل يمكنها تمكين الخصوصية على أي سلسلة أو تطبيق. وبشكل أساسي، تتيح لتطبيق أن يحتفظ بحسابه ورموزه وبياناته على سلسلة EVM التي يعمل عليها بالفعل، مع معالجة معاملات الرموز الخاصة والبيانات الخاصة، وكل ذلك مدعوم بواسطة COTI.
يتم تشفير البيانات الحساسة للمستخدم وإرسالها إلى COTI للحوسبة، ثم يتم حسابها هناك دون فك تشفيرها أبدًا، وإعادتها إلى السلسلة الأصلية كـ ciphertext لا يمكن فتحه إلا من المستخدم.
التشفير (Crypto) يفهم شكل هذا الأمر مسبقًا. لا تبني أي سلسلة خلاصات أسعارها الخاصة. عندما تحتاج تطبيقات إلى بيانات لا تمتلكها، تستدعي وسيطًا (oracle)، ولا يقترح أحد الترحيل إلى شبكة أخرى للحصول عليها. تعمل الخصوصية الآن بالطريقة نفسها: صلاحية يمكن لسلسلتك تشغيلها واستدعاؤها، بدل أن تكون مكدس تقنيات جديد تمامًا عليك دمجه.
يقوم الـ oracle بجلب بيانات خارجية وإعطائها بوضوح. ترسل Privacy-on-Demand قيمًا مشفّرة وتُجري الحساب عليها دون كشفها أبدًا، ثم تعيد نتيجة مشفّرة لا يمكن فتحها إلا من المستخدم المخوّل.
حتى الآن، كانت الخصوصية تتطلب مجهود تطوير معقدًا قد يكون مكلفًا وصعبًا للحل. سلاسل البلوكشين العامة ممتازة في التوافق وقابلية التدقيق والمشاركة المفتوحة، لكنها تضعف فورًا عندما يحتاج تطبيق ما لإخفاء شيء: مبلغ، أو معلومات تعريف شخصية، أو إدخال منطق أعمال.
حتى الآن، كانت هناك خياران فقط. إبقاء البيانات الحساسة خارج السلسلة (off-chain) وبذلك تضعف قابلية التركيب (composability)، لأن بقية Web3 لا يمكنها التفاعل مع ما لا تستطيع رؤيته. أو الانتقال إلى سلسلة خصوصية متخصصة، مع تحمل جهد تطوير جديد بالكامل، بمواصفات وتقنيات وحدود محدودة.
باستخدام Privacy-on-Demand، يمكنك استخدام السلسلة العامة للتنسيق و COTI للسرية.
ساعي (Courier) وحاسبة (Calculator)
تخيّل ثلاث غرف وفتحة بريد: جهازك، الذي يحتفظ بمفاتيحك ويقوم بالتشفير وفك التشفير، سلسلة البلوكشين العامة، حيث تعيش الرموز والعقود، وبيئة الحوسبة الخاصة لدى COTI.
إن Inbox هو الساعي الموثق (certified courier). إنه المسار الوحيد الذي يسلكه الطلب الخاص في أي اتجاه. يحمل المهمة المُغلّفة خارجًا، ثم يعود ليستدعي عقدك عندما تكون الإجابة موجودة. وهو أيضًا مكان وجود حدّ الثقة: تُبنى التطبيقات بحيث تقبل نتيجة خاصة فقط من Inbox، ويرسل الـ SDK نمط onlyInbox للتحقق من ذلك.
منفذ MPC هو آلة حاسبة خاصة لـ COTI. MPC تعني الحوسبة متعددة الأطراف (multi-party computation)، أي حساب نتيجة مشتركة دون أن تكشف أي جهة عن مدخلاتها الخاصة. تصل المدخلات المختومة (Sealed inputs)، وتعمل دوائر Garbled Circuits لدى COTI على العملية مباشرة فوق البيانات المشفّرة دون فك تشفيرها مطلقًا، ثم تظهر النتيجة كـ ciphertext، أي نتيجة مشفّرة.
مكوّنات Privacy-on-Demand، سطر لكل مكوّن
جهازك أو محفظتك هو العميل. يحتفظ بمفاتيح خصوصيتك، ويشفّر كل إدخال حساس قبل مغادرة جهازك، ثم يفك تشفير النتيجة محليًا أو داخل محفظتك أو تطبيقك إذا كنت مخوّلًا برؤيتها.
سلسلة EVM الخاصة بك، سلسلة الاستضافة. تحافظ على حساباتك ورموزك وعقود تطبيقاتك تمامًا حيث هي بالفعل، وتفرض أي قواعد عامة موجودة: الأذونات والدفع والتوقيت.
Inbox. مجموعة من عقود مراسلة على السلسلة تتطابق مع بعضها: واحد على سلسلتك وواحد على COTI، وهو المسار الوحيد الذي يسلكه الطلب الخاص في أي اتجاه.
منفذ MPC. العقد من جهة COTI الذي يشغّل المنطق الخاص، ويحسب على القيم المشفّرة باستخدام الدوائر المُموّهة (Garbled Circuits) ويعيد الشيفرة المشفّرة (ciphertext).
مستخدم PoD. الإعداد الذي يرثه العقد، ويسجل أي Inbox يستخدم، وأي شبكة COTI، وأي منفذ (executor) يستخدمه.
PoD-Lib. مكتبة Solidity لعمليات خاصة جاهزة فوق قيم مشفّرة، بحيث لا يكتب الفريق أي تشفير للبدء.
الرحلة ذهابًا وإيابًا للتشفير (Encryption Round Trip)
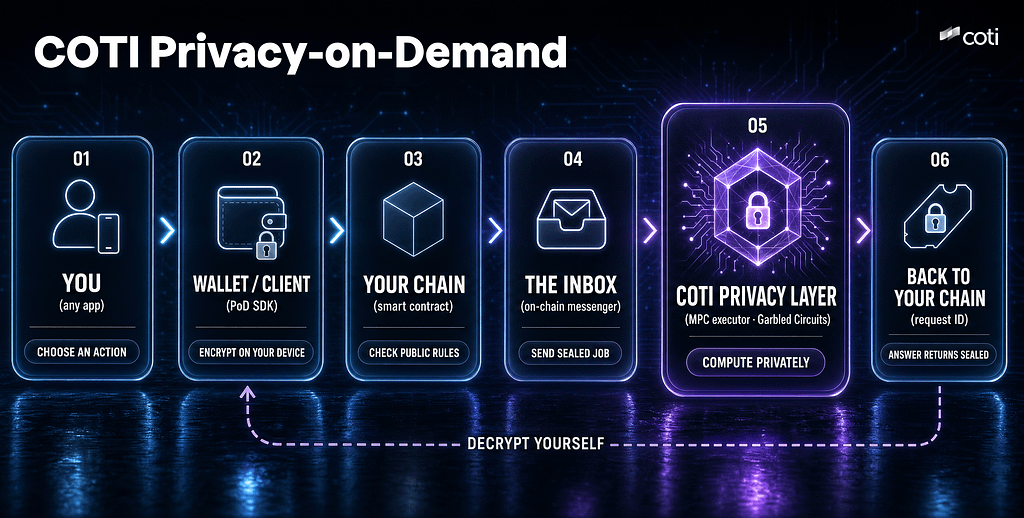
إليك تدفق الطلب الخاص الكامل من البداية إلى النهاية.
1. تختار إجراءً. سواء كانت مقارنة رقمين خاصين. تشغيل تقييم/نتيجة خاصة. فحص الهوية. الموافقة على دفع.
2. تقوم تطبيقك بتشفير المدخلات على جهازك. وهذه هي الجزء الذي يعكسه معظم الناس. يقوم العميل بعملية التشفير قبل أن يغادر أي شيء جهازك، ولا تتلقى COTI قيمة نصية صريحة مطلقًا.
3. تُرسل معاملة عادية على سلسلتك أنت، ويقوم عقدك أولًا بفحص القواعد العامة. الأذونات، الدفع، التوقيت.
4. يمنح عقدك المهمة المُغلّفة (sealed) إلى Inbox كرسالة ثنائية الاتجاه: مسار صادر إلى COTI، ومسار عودة مُحجوز (booked) عندما تكون الإجابة موجودة.
5. يمرر Inbox الخاص بـ COTI المهمة إلى منفذ MPC، والذي يشغّل المنطق الخاص فوق القيم المشفّرة.
6. تسافر الإجابة المُغلّفة إلى المنزل. يقوم عقدك بتخزينها مقابل رقم الطلب (request ID)، والوسم الذي تصل تحته الإجابة (tag)، ثم تفك تشفيرها محليًا بمفتاحك الخاص إذا كنت مخوّلًا بذلك.
والآن الجملة الأهم. النتيجة تعود مشفّرة. لا يتم فك التشفير على السلسلة أبدًا، على أي طرف. وحتى بعد اكتمال التنفيذ، لا تصبح النصوص الصريحة (plaintext) منشورة بشكل سحري. المكان الوحيد الذي تُفك فيه الشيفرة (ciphertext) هو جهاز المستخدم المخوَّل بفتحها.
خمسة أفعال ويتضح النمط. شفّر، أرسل، احسب بشكل خاص، استلم مُغلَّفًا (sealed)، وفك التشفير بنفسك.
لماذا تستغرق الإجابة الخاصة لحظة؟
عادةً، يستنتج استدعاء عقد ذكي عادي ويُرجع داخل معاملة واحدة. مع Privacy-on-Demand، يحدث العمل الخاص خارج إطار التنفيذ التزامني لسلسلتك، على شبكة مختلفة. هذا يعني معملتين على سلسلتين، وليس واحدة.
وهكذا فإن دورة الحياة لها ثلاث مراحل. الطلب: حيث يرسل عقدك المهمة عبر Inbox ويحصل على رقم طلب (request ID). ثم الانتظار: حيث تقوم COTI بالحوسبة الخاصة، وقد تستغرق بضع ثوانٍ أو أكثر حسب ظروف الشبكة. وأخيرًا الاستدعاء الخلفي (callback): وهي المعاملة الثانية، حيث يستدعي Inbox عقدك بإخراج مشفّر.
باختصار: أرسل مهمة، واحصل على رد مختوم (sealed).
لأن كل استدعاء يستهلك موارد حقيقية على شبكتين، فإن الرسوم تموّل كلا الطرفين: الحوسبة الخاصة على COTI، والاستدعاء الخلفي (callback) الذي يكتب النتيجة المُغلَّفة مرة أخرى على سلسلتك. هذا هو كلفة تمرير الخصوصية بين شبكتين، ومعرفة ذلك هي الفارق بين مخطط وتفسير.
ما الذي يتم تشفيره وما الذي لا يتم تشفيره
تُشفّر COTI القيم والعمليات الحسابية عليها، وليس حقيقة حدوث معاملة. المعاملة مرئية. الرقم ليس كذلك.
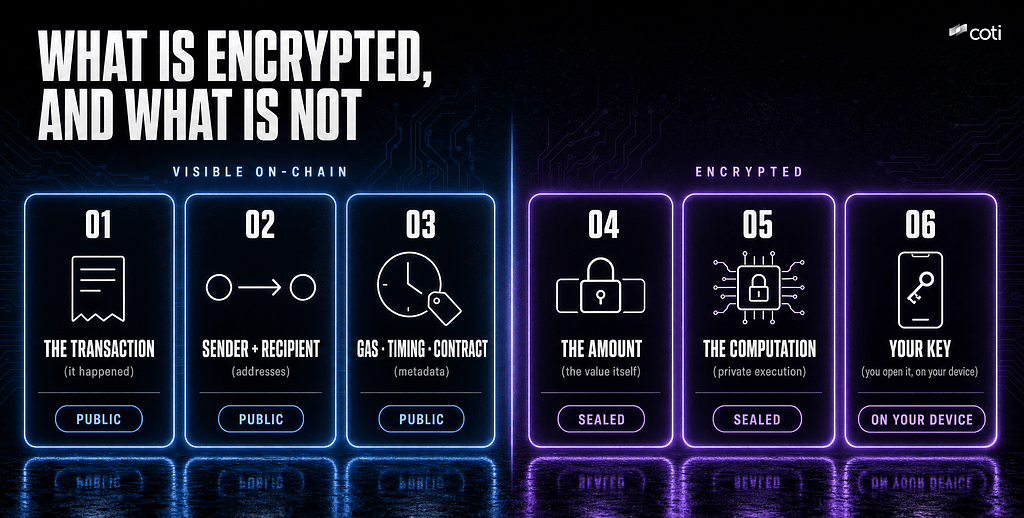
كل شيء يعرضه لك مستكشف السلاسل يبقى قابلًا للقراءة. المبلغ لا.
ما الذي يتم حمايته: لا يتم تخزين القيم الحساسة بنص صريح (plaintext) على سلسلة التنسيق بالطريقة التي يتم بها تخزين الرصيد عادةً، وتعمل الحوسبة فوقها داخل المسار التنفيذي الخاص لدى COTI بدلًا من أن تتم داخل أثر (trace) يمكن لأي أحد إعادة تشغيله، كما يقوم المستخدمون بفك تشفير ما لديهم الحق في رؤيته فقط، باستخدام مفتاح خصوصيتهم.
ما الذي لا يتم حمايته: هذا ليس مجهولية كاملة. لا تخفي Privacy-on-Demand بيانات التعريف مثل تكاليف الغاز أو التوقيت أو أي عقد تم استدعاؤه. هذا ليس حول المجهولية. بل حول الإفصاح الانتقائي.
الحدّ هو ميزة. قابلية التدقيق هي ما يجعل السرية قابلة للاستخدام في عمل تجاري حقيقي: يمكن التحقق من النشاط على السلسلة العامة بينما تبقى القيم بداخلها محمية.
ما الذي يعنيه هذا عمليًا، للطرفين
تجيب Privacy-on-Demand عن سؤالين مختلفين بآلية واحدة، اعتمادًا على أي طرف تقف عنده.
للِسلسلة التي تتكامل معها
تُحصل تطبيقاتك على حوسبة مشفّرة دون ترحيل أو سلسلة جديدة، ودون نقل أصول. تبقى الحسابات والرموز والمستخدمون والسيولة وأدوات العمل في أماكنها، ولا يُطلب من أحد الجسر إلى أي مكان. إنها إضافة وليست بديلًا: تواصل السلسلة العامة فعل ما تجيده، وتكسب القدرة الواحدة التي لا تستطيع تقديمها من تلقاء نفسها بشكل بنيوي. الفرق التي تبني هنا لا تحتاج أيضًا لأن تصبح خبراء تشفير، لأن العمليات المرسلة تغطي حصة كبيرة من التطبيقات مباشرةً.
لـ COTI
كل استدعاء يستهلك موارد على شبكتين، لذلك تغطي الرسوم كلا الطرفين. تدفع بالكامل بعملة سلسلتك الأصلية. ويتم تقسيم هذا الدفع: جزء يمول الـ callback الذي يكتب النتيجة مرة أخرى على سلسلتك، والجزء الآخر يمول التنفيذ الخاص على COTI، وهو جزء مُسعّر ومُنفَق على COTI عبر تحويل الـ oracle.
لذا فإن كل طلب خاص، أيًا كانت السلسلة التي يبدأ عليها، هو عمل يتم تنفيذه ويُدفع ثمنه على COTI.
الخصوصية لكل سلسلة، وقيمة تعود إلى COTI.
ما الذي تتيحه هذه الإمكانية
ابدأ بمشكلة أعمال عامة. تحافظ Privacy-on-Demand على منطق الأعمال الحساس ومبالغ المعاملات مشفّرين، وتسمح لكل طرف بفك تشفير البيانات فقط التي تم برمجته ليكون لديه حق الوصول إليها.
على سلسلة عامة، فإن معاملتك وتكلفتها وحجمها تكون بيانات عامة. يمكن لـ Privacy-on-Demand أن يحجب الأوامر عن روبوتات MEV وأن يحمي المتداولين من أن يُحشَروا بين صفقتين (sandwiched)، مع إبقاء العتبات وأحجام الأوامر ومنطق الاستراتيجية بعيدًا عن الهجوم قبل التنفيذ (front-running). يبقى الرقم مختومًا. ويبقى التسوية على سلسلتك.
على سلسلة شفافة، فإن نشر عقدك ينشر منطق عملك. كل قاعدة قمت بترميزها قابلة للقراءة، وكذلك كل معلمة ضبطتها. وهذا صحيح تمامًا بالنسبة لـ AMM، لأن قيمته الكاملة تكمن في أن أي شخص يمكنه التحقق منه. وهذه مشكلة جدية لأي شيء تكون حافته هي القاعدة نفسها: نموذج ائتمان، آلية مزاد، منحنى تسعير. انشر أحد هذه على السلسلة اليوم، فقد نشرت ميزةك التنافسية، بصيغة مناسبة للنسخ واللصق.
تغيّر Privacy-on-Demand هذه المقايضة. يمكن للفريق نشر برنامجه الخاص على COTI: برنامج يقبل مدخلات مشفّرة فقط ويُرجع مخرجات مشفّرة فقط، لذلك تبقى بياناته وتفاصيله الداخلية مخفية. سلسلة الاستضافة ما تزال تنسّق، وما تزال تحتفظ بالأصول، وما تزال تفرض القواعد العامة. القاعدة التي تجعل العمل يعمل لا تصبح علنية أبدًا.
حتى الآن، كانت لدى الشركة التي منتجها هو نموذجها خياران فقط: إبقاء النموذج خارج السلسلة (off-chain) والتخلي عن قابلية التركيب (composability)، أو وضعه على السلسلة (on-chain) والتخلي عن النموذج. لم يعد هذا هو الاختيار، وهذا يغيّر نوع الشركات التي يمكنها استخدام بلوكشين عام أصلاً.
مكان تشغيلها اليوم، وإلى أين تتجه بعد ذلك
محرك الخصوصية لدى COTI ليس نموذجًا أوليًا. إن gcEVM، وهو تنفيذ COTI لدوائر Garbled Circuits، يعمل في الإنتاج على شبكة COTI الرئيسية اليوم، ويدعم الرموز الخاصة وPrivacy Portal والتطبيقات الحية.
إن Privacy-on-Demand هي الطريقة التي يصل بها هذا المحرك خارج نطاق COTI، وأول دليل علني (public proof) يعمل بالفعل على Ethereum testnet. نشرت COTI مشكلة “Millionaires’ Problem” هناك: طرفان يتعلّمان من منهما يمتلك أكثر، دون أن يكشف أي منهما رقمًا، مع حساب يتم من طرف إلى طرف بدون وسيط موثوق. هذا هو المعيار الذي أسس للحوسبة متعددة الأطراف الآمنة قبل أكثر من أربعين عامًا، واستقر على سلسلة EVM عامة، بينما تتم الرياضيات الخاصة داخل COTI.
هذا هو نمط العمل كاملًا خارج COTI للمرة الأولى، وهو النمط نفسه الذي ستستخدمه أي تطبيقات EVM.
ما يأتي بعد ذلك هو الوصول. ستنتقل Privacy-on-Demand إلى عدة سلاسل خلال 2026، بما في ذلك شراكات رئيسية مع سلاسل رائدة، حيث تعمل COTI كطبقة خصوصية عالمية لـ Web3: قابلة للتشغيل البيني، وقابلة للتركيب، وغير مرتبطة بسلسلة بعينها.
خلفية خاصة (Private Backend) يمكن لأي تطبيق أو بلوكشين استدعاؤها، دون مطالبتها بالانتقال أو الترحيل. لقد حددت COTI أيضًا معيار قياسها الخاص بذلك: تكاملات عبر السلاسل، ومستخدمون يجرون معاملات على الشبكة، وتطبيقات مبنية باستخدام مكدس الخصوصية.
المحرك مُثبت. يعمل الاتصال. المتبقي هو عدد السلاسل التي يصل إليها.
الأسئلة الشائعة لـ Privacy-on-Demand
ما هي COTI Privacy-on-Demand؟
تعد COTI Privacy-on-Demand خدمة خصوصية عبر السلاسل تتيح لتطبيق أن يحتفظ بحسابه و/أو رموزه ومنطقه العام على سلسلة EVM التي يعمل عليها بالفعل، بينما يتم تشفير القيم الحساسة والحوسبة المتعلقة بها على جهاز المستخدم نفسه، ثم تُرسل إلى COTI، وتُحسب هناك دون فك تشفيرها مطلقًا، ثم تُعاد كـ ciphertext لا يمكن فتحه إلا من المستخدم المخوّل. تعمل على gcEVM، وهي تنفيذ COTI لدوائر Garbled Circuits المبني مع Soda Labs، وهو شكل من أشكال الحوسبة متعددة الأطراف (multi-party computation) التي تُجري الحساب مباشرة فوق البيانات المُشفّرة. وبنمط من خمسة أفعال: شفّر، أرسل، احسب بشكل خاص، استلم مختومًا، وفك التشفير بنفسك.
هل يجب أن أنقل رموزي أو أُحوّل تطبيقاتي إلى COTI؟
لا. إن إبقاء حساباتك ورموزك ومستخدميك وسيولتك تمامًا حيث هي بالفعل هو جوهر Privacy-on-Demand. لا تنتقل سوى القيم الحساسة، والحوسبة التي تتم عليها، إلى COTI، ويتم نقلها مشفّرة في الاتجاهين.
هل Privacy-on-Demand يعمل الآن؟
شيئان منفصلان صحيحان هنا. إن تنفيذ دوائر Garbled Circuits لدى COTI، والمعروف بـ gcEVM، يعمل في الإنتاج على شبكة COTI الرئيسية منذ مارس 2025، حيث يشغّل الرموز الخاصة وPrivacy Portal والتطبيقات الحية. أما Privacy-on-Demand فهو طريقة وصول هذه المحرّك إلى سلاسل أخرى، وهو يعمل اليوم على شبكة Ethereum التجريبية (testnet)، وليس بعد على الشبكة الرئيسية (mainnet).
ما هي سلاسل البلوكشين التي تدعمها Privacy-on-Demand؟
Privacy-on-Demand مصممة لتكون غير مرتبطة بسلسلة بعينها (chain-agnostic) وتستهدف سلاسل متوافقة مع EVM، لذا تكون سلسلة الاستضافة هي أي شبكة EVM يعمل عليها تطبيقك بالفعل. وهي تعمل اليوم على Ethereum testnet. أما أهداف COTI العامة لعام 2026 فتلتزم بأن تصبح Privacy-on-Demand متعددة السلاسل عبر شراكات رئيسية مع سلاسل رائدة، ولم يتم الإعلان عن أي سلسلة شريكة حتى الآن.
هل تجعل Privacy-on-Demand المعاملات مجهولة؟
لا. تقدم Privacy-on-Demand سرية، لا مجهولية. فهي تشفّر القيم والحوسبة التي تتم عليها، بينما تظل المعاملة نفسها مرئية على السلسلة العامة، ولا تخفي بيانات التعريف مثل تكاليف الغاز أو التوقيت أو أي عقد تم استدعاؤه.
كيف يختلف هذا عن سلسلة خصوصية، أو عن وسيط (oracle)؟
تطلب منك سلسلة خصوصية الانتقال: إعادة توطين حساباتك ورموزك والسيولة ومستخدميك إلى شبكة مختلفة، وأخذ قصة الحيازة والتنظيم الخاصة بتلك الشبكة. تتبع Privacy-on-Demand شكل الـ oracle بدلًا من ذلك: صلاحية يستدعيها سلسلتك وليس مكانًا تنتقل إليه. الفرق عن oracle هو ما الذي ينتقل: يجلب oracle بيانات خارجية ويعطيها بوضوح، بينما تقوم Privacy-on-Demand بالحساب على قيم مشفّرة وتُرجعها مشفّرة.
ماذا يمكنك أن تبني باستخدام الخصوصية عند الطلب (Privacy-on-Demand)؟
أي شيء يجب ألا تكون قيمه أو منطقُه علنيًا أثناء استقراره على سلسلة عامة. تتضمن الأنماط الشائعة: تخصيصات المستثمرين الخاصة حيث يفك كل مستثمر تشفير مبلغه وحده فقط، وحماية الأوامر والمراكز التي تبقي الحجم ومنطق الاستراتيجية بعيدًا عن روبوتات MEV، والمدفوعات والرواتب السرية، ومزادات تقديم عروض مختومة (sealed-bid)، وفحوصات الائتمان والهوية مقابل بيانات مشفّرة، والتصويت السري. يمكن أيضًا لفريق تكون فيه قاعدة العمل نفسها هي السر، أن ينشر برنامجه الخاص على COTI: برنامج يقبل مدخلات مشفّرة فقط ويُرجع مخرجات مشفّرة فقط.
الخصوصية لم تعد مكانًا تذهب إليه
تتوقف الخصوصية عن كونها وجهة تنتقل إليها، وتصبح قدرة يمكن لسلسلتك استدعاؤها.
الآلية، في سطر واحد يمكنك تكراره: ساعي، وحاسبة، وإجابة تعود مختومة (sealed) بعد أن تصل.
اقرأ التوثيق الكامل لـ Privacy-on-Demand في docs.coti.io، وجرب Privacy Portal الذي يعمل بالفعل في الإنتاج على privacy.coti.io.
ابقَ مع COTI.
موارد Privacy-on-Demand الرسمية
هذه هي المصادر المرجعية لـ Privacy-on-Demand، ويتم صيانتها بواسطة COTI.
توثيق Privacy-on-Demand: https://docs.coti.io/coti-documentation/privacy-on-demand
عرض معماري تفاعلي: https://pod.coti.io/
Privacy Portal، يعمل في الإنتاج على COTI: https://privacy.coti.io/
COTI على GitHub: https://github.com/coti-io
حول COTI:
تعد COTI طبقة الخصوصية القابلة للبرمجة لـ Web3. مصممة للشركات والمؤسسين والوسطاء (agents). مدعومة بدوائر Garbled Circuits عالية الأداء و COTI Nightfall (ZK) على مستوى المؤسسات، وتُمكّن الحوسبة المُشفّرة على أي بلوكشين عام. خصوصية سريعة ومنخفضة التكلفة ومتوافقة عبر DeFi وAI وما وراء ذلك.
لتحديثات COTI والانضمام إلى المحادثة، تأكد من الاطلاع على قنواتنا:
الموقع: https://coti.io/
X: https://twitter.com/COTInetwork
YouTube: https://www.youtube.com/channel/UCl-2YzhaPnouvBtotKuM4DA
Telegram: https://t.me/COTInetwork
ديسكورد: https://discord.gg/coti-foundation
GitHub: https://github.com/coti-io
Telegram الخاصة بـ Vibe Coders: https://t.me/+uuPNfRkKiQ03ZTcx