إشعار مهم من GoPlus Security
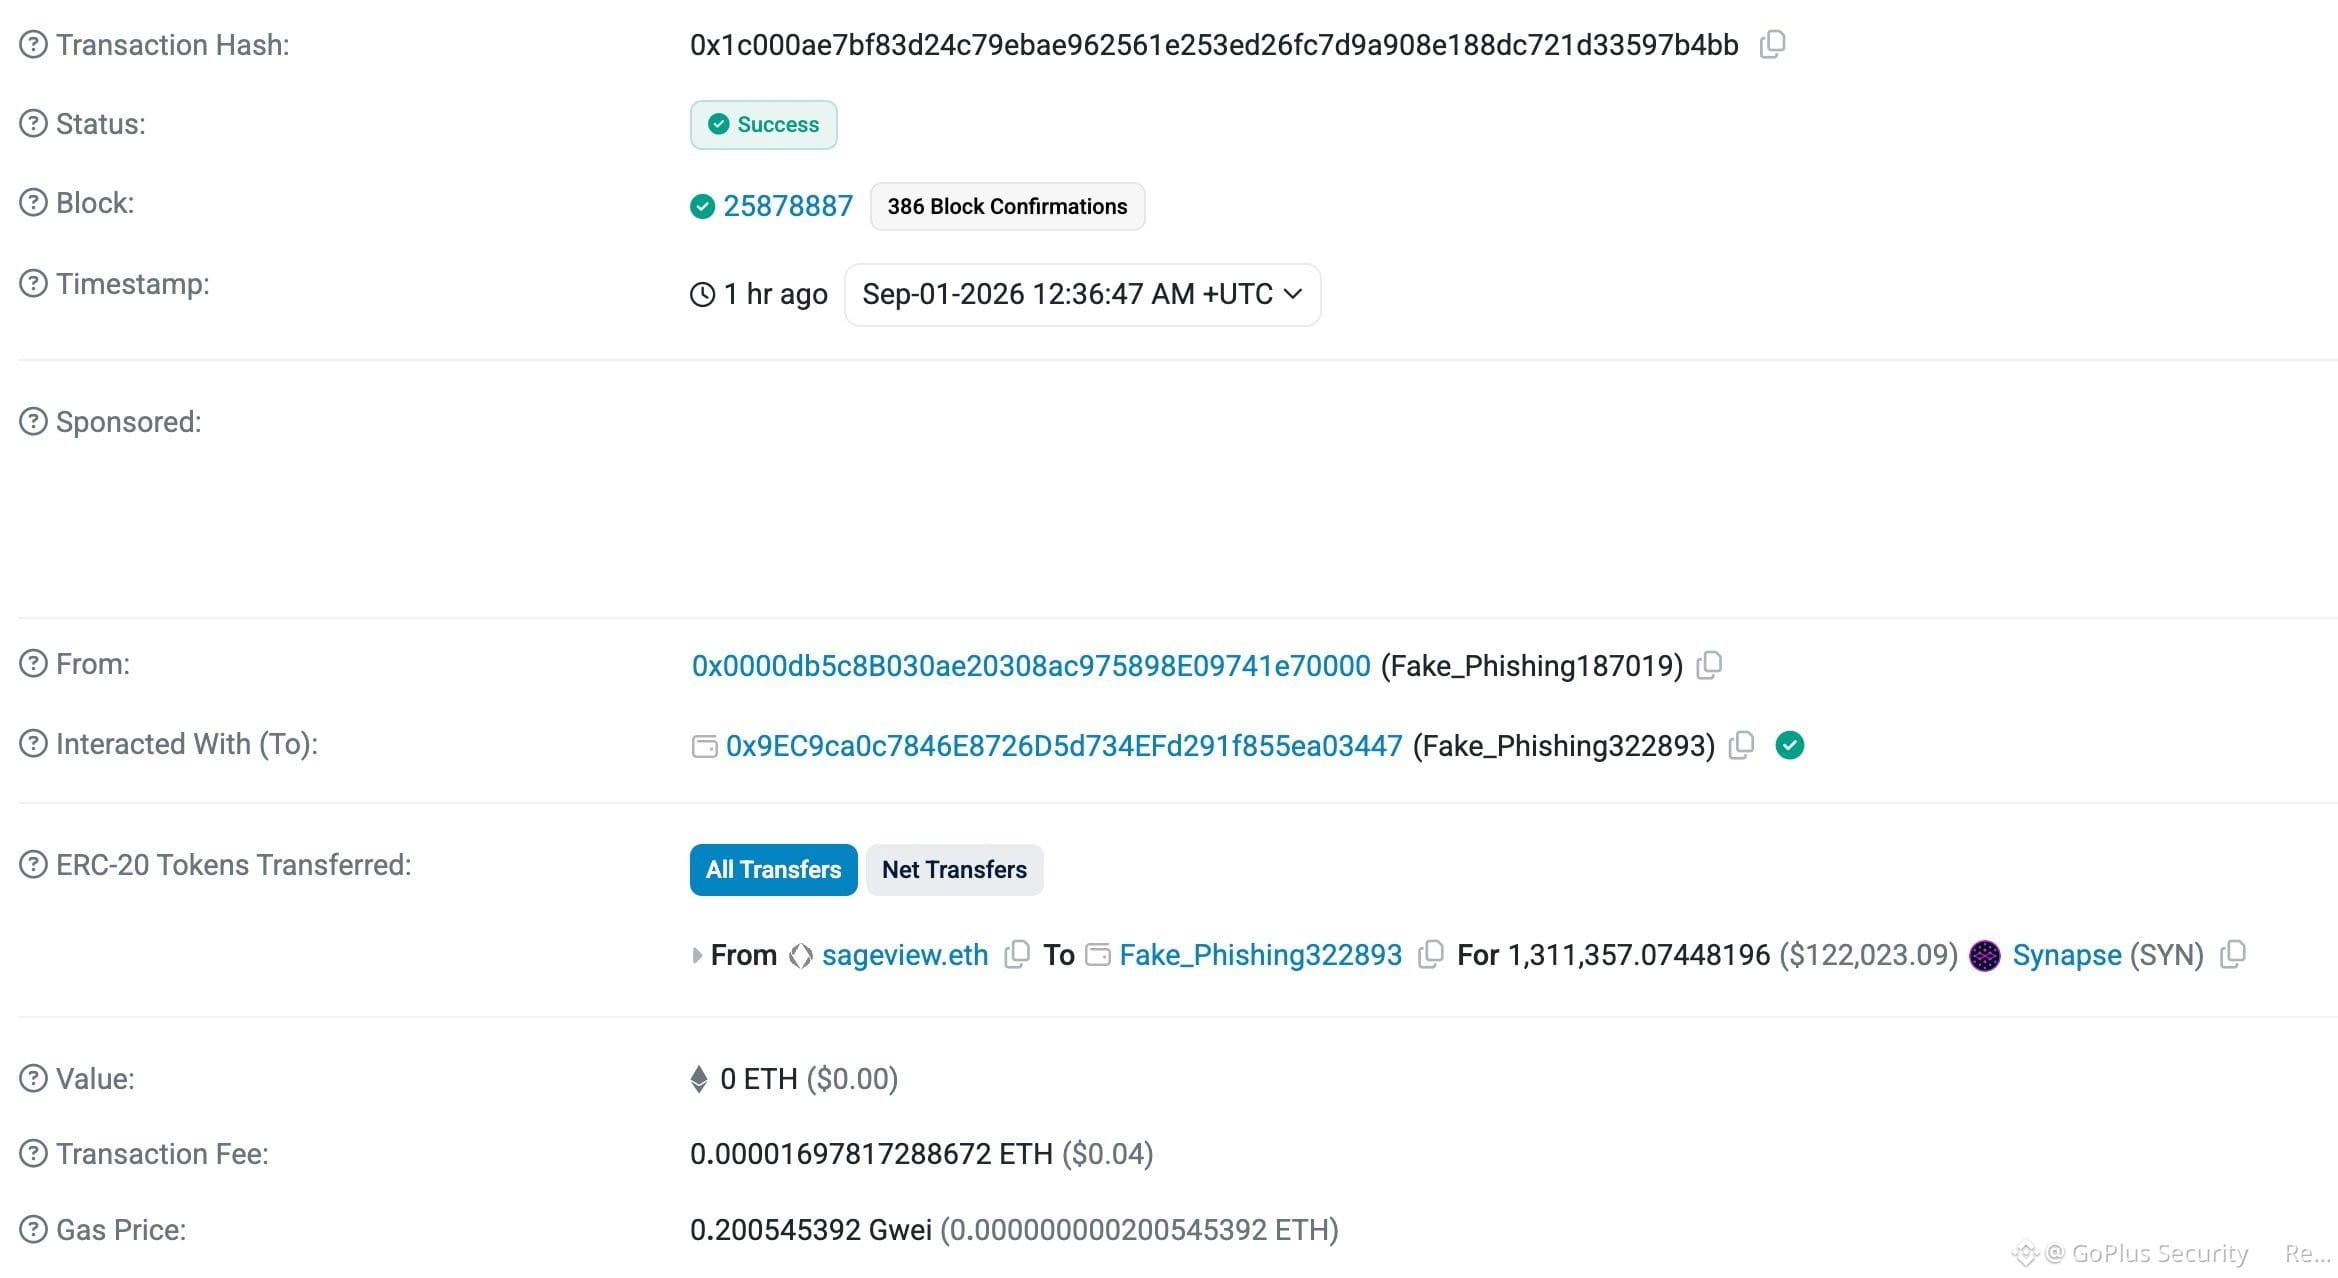
نود مشاركة تذكير حاسم بخصوص أمان الأصول الرقمية عقب حادثة حديثة. فقد أحد أعضاء المجتمع حوالي 97 ألف $SYN بعد السماح بعملية #Permit خبيثة قبل 922 يومًا. وللأسف، وبما أن إذن الوصول الأصلي لم يتم إلغاؤه قط، تمكن المهاجم من العودة وسحب مبلغًا إضافيًا يقارب 122 ألف دولار أمريكي في $SYN من الحساب نفسه تمامًا.
ومن أجل الشفافية، فإن عنوان الضحية المتأثر هو 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. وتم تتبع الأموال المسروقة إلى محفظتين خبيثتين، وهما على وجه التحديد 0x0000db5c8B030ae20308ac975898E09741e70000 و 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
لحماية نفسك من مواقف مشابهة، نوصي بشدة بتطبيق هذه الإجراءات الاحترازية الأساسية.
أولًا، احرص دائمًا على اتباع #GoPlus Anti-Phishing (4 قواعد عدم). يُرجى عدم النقر على الروابط غير المألوفة، والامتناع عن تنزيل البرامج غير الموثوقة، وتجنب توقيع أي معاملات لا تفهمها تمامًا، وعدم تحويل الأموال إلى عناوين لم يتم التحقق منها بشكل كافٍ.
ثانيًا، نقترح تثبيت إضافة متصفح GoPlus Security. تُعد هذه الأداة المساعدة مفيدة حيث تعمل في الوقت الفعلي لاعتراض روابط التصيّد والهجمات (phishing) والواجهات/التواقيع عالية الخطورة والموافقات الخبيثة والمعاملات المشبوهة بشكل نشط. يمكنك تنزيلها بسهولة من https://chromewebstore.google.com/search/GoPlus
أخيرًا، انتبه إلى أذونات التوكنات الخاصة بك. يجب أن توافق فقط على المبلغ المحدد المطلوب لإتمام المعاملة ولا تمنح أبدًا صلاحية غير محدودة. كما يُعد من أفضل ممارسات الأمان مراجعة أي موافقات قديمة وإلغاؤها بشكل دوري وفق جدول منتظم.
نود مشاركة تذكير حاسم بخصوص أمان الأصول الرقمية عقب حادثة حديثة. فقد أحد أعضاء المجتمع حوالي 97 ألف $SYN بعد السماح بعملية #Permit خبيثة قبل 922 يومًا. وللأسف، وبما أن إذن الوصول الأصلي لم يتم إلغاؤه قط، تمكن المهاجم من العودة وسحب مبلغًا إضافيًا يقارب 122 ألف دولار أمريكي في $SYN من الحساب نفسه تمامًا.
ومن أجل الشفافية، فإن عنوان الضحية المتأثر هو 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. وتم تتبع الأموال المسروقة إلى محفظتين خبيثتين، وهما على وجه التحديد 0x0000db5c8B030ae20308ac975898E09741e70000 و 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
لحماية نفسك من مواقف مشابهة، نوصي بشدة بتطبيق هذه الإجراءات الاحترازية الأساسية.
أولًا، احرص دائمًا على اتباع #GoPlus Anti-Phishing (4 قواعد عدم). يُرجى عدم النقر على الروابط غير المألوفة، والامتناع عن تنزيل البرامج غير الموثوقة، وتجنب توقيع أي معاملات لا تفهمها تمامًا، وعدم تحويل الأموال إلى عناوين لم يتم التحقق منها بشكل كافٍ.
ثانيًا، نقترح تثبيت إضافة متصفح GoPlus Security. تُعد هذه الأداة المساعدة مفيدة حيث تعمل في الوقت الفعلي لاعتراض روابط التصيّد والهجمات (phishing) والواجهات/التواقيع عالية الخطورة والموافقات الخبيثة والمعاملات المشبوهة بشكل نشط. يمكنك تنزيلها بسهولة من https://chromewebstore.google.com/search/GoPlus
أخيرًا، انتبه إلى أذونات التوكنات الخاصة بك. يجب أن توافق فقط على المبلغ المحدد المطلوب لإتمام المعاملة ولا تمنح أبدًا صلاحية غير محدودة. كما يُعد من أفضل ممارسات الأمان مراجعة أي موافقات قديمة وإلغاؤها بشكل دوري وفق جدول منتظم.