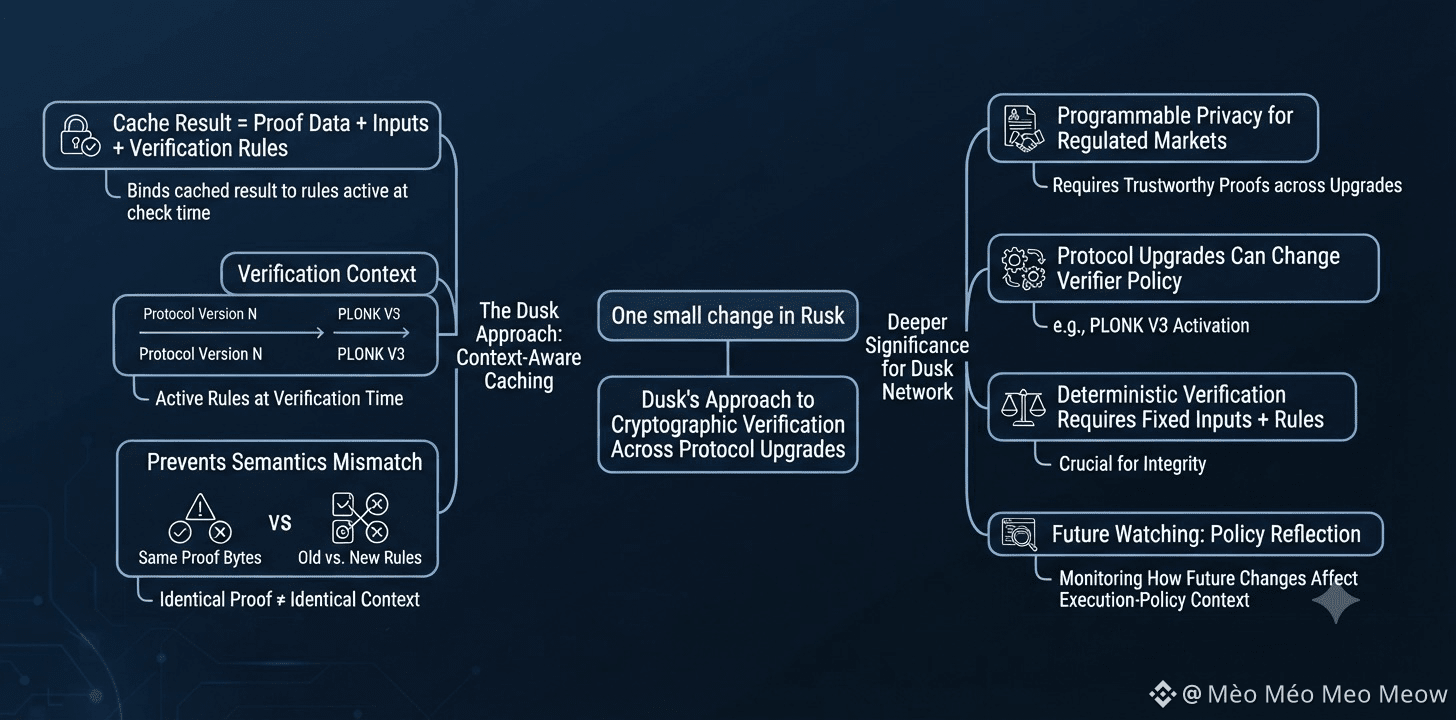
يشير تغيير صغير في Rusk إلى الكثير حول كيفية تعامل Dusk مع التحقق التشفيري عبر ترقيات البروتوكول.
لم يعد يتم ربط نتيجة مخزّنة مؤقتًا فقط بالإثبات ومدخلاته.
كما يقوم Dusk بربط تلك النتيجة بقواعد التحقق التي كانت سارية وقت إجراء الفحص.
وهذا مهم لأن بيانات الإثبات المتطابقة لا تعني دائمًا سياق تحقق متطابقًا. يمكن لترقية البروتوكول أن تغيّر المُحقّق أو سياسة التنفيذ دون تغيير بايتات الإثبات نفسها.
بالنسبة لشبكة Dusk، تصبح هذه النقطة أكثر أهمية لأنها تبني خصوصية قابلة للبرمجة للأسواق المنظمة، حيث يجب أن تظل البراهين التشفيرية موثوقة عبر ترقيات البروتوكول.
ما لا أعرفه بعد هو ما إذا كان Dusk يعزل تلك القواعد الخاصة بالإصدارات بدرجة كافية بحيث لا يمكن لنتيجة مخزّنة مؤقتًا أن تتجاوز أبدًا الدلالات التي جعلتها صالحة.
التفاصيل التي يستحق متابعتها هي سياق سياسة التنفيذ المضمّن في مفاتيح الكاش، وتغييرات المُحقّق مثل تفعيل PLONK V3، وما يحدث عندما تغيّر الترقّيات المستقبلية سلوك التحقق مرة أخرى.
إن مطابقة بايتات الإثبات مفيدة كدليل على أن فحصين ينظران إلى الشيء نفسه. لكنها دليل أضعف على أن النتيجة المخزنة مؤقتًا نفسها آمنة لإعادة الاستخدام.
ما يهمني أكثر هو ما إذا كان سياق المُحقّق النشط ما زال مطابقًا، أكثر من مقدار عمل التحقق الذي يستطيع Dusk تخزينه مؤقتًا.
النقطة الأعمق هي أن التحقق الحتمي يعتمد على أكثر من مجرد تثبيت المدخلات. يجب أيضًا تثبيت القواعد المستخدمة لتفسير ذلك الإدخال.
السؤال هو ما إذا كان بإمكان Dusk الاستمرار في تحسين التحقق دون السماح للدلالات القديمة الخاصة بالبروتوكول أن تعبر حد ترقية عبر الكاش.
أراقب كيف تنعكس تغييرات المُحقّق المستقبلية في سياق سياسة التنفيذ.
#dusk $DUSK @Dusk
لم يعد يتم ربط نتيجة مخزّنة مؤقتًا فقط بالإثبات ومدخلاته.
كما يقوم Dusk بربط تلك النتيجة بقواعد التحقق التي كانت سارية وقت إجراء الفحص.
وهذا مهم لأن بيانات الإثبات المتطابقة لا تعني دائمًا سياق تحقق متطابقًا. يمكن لترقية البروتوكول أن تغيّر المُحقّق أو سياسة التنفيذ دون تغيير بايتات الإثبات نفسها.
بالنسبة لشبكة Dusk، تصبح هذه النقطة أكثر أهمية لأنها تبني خصوصية قابلة للبرمجة للأسواق المنظمة، حيث يجب أن تظل البراهين التشفيرية موثوقة عبر ترقيات البروتوكول.
ما لا أعرفه بعد هو ما إذا كان Dusk يعزل تلك القواعد الخاصة بالإصدارات بدرجة كافية بحيث لا يمكن لنتيجة مخزّنة مؤقتًا أن تتجاوز أبدًا الدلالات التي جعلتها صالحة.
التفاصيل التي يستحق متابعتها هي سياق سياسة التنفيذ المضمّن في مفاتيح الكاش، وتغييرات المُحقّق مثل تفعيل PLONK V3، وما يحدث عندما تغيّر الترقّيات المستقبلية سلوك التحقق مرة أخرى.
إن مطابقة بايتات الإثبات مفيدة كدليل على أن فحصين ينظران إلى الشيء نفسه. لكنها دليل أضعف على أن النتيجة المخزنة مؤقتًا نفسها آمنة لإعادة الاستخدام.
ما يهمني أكثر هو ما إذا كان سياق المُحقّق النشط ما زال مطابقًا، أكثر من مقدار عمل التحقق الذي يستطيع Dusk تخزينه مؤقتًا.
النقطة الأعمق هي أن التحقق الحتمي يعتمد على أكثر من مجرد تثبيت المدخلات. يجب أيضًا تثبيت القواعد المستخدمة لتفسير ذلك الإدخال.
السؤال هو ما إذا كان بإمكان Dusk الاستمرار في تحسين التحقق دون السماح للدلالات القديمة الخاصة بالبروتوكول أن تعبر حد ترقية عبر الكاش.
أراقب كيف تنعكس تغييرات المُحقّق المستقبلية في سياق سياسة التنفيذ.
#dusk $DUSK @Dusk