@Dusk لقد كنت أتأمل حال Dusk من طبقة تقع بعد تنفيذ المعاملة نفسها: كيف تعرف الأنظمة الخارجية ما الذي حدث فعليًا على السلسلة.
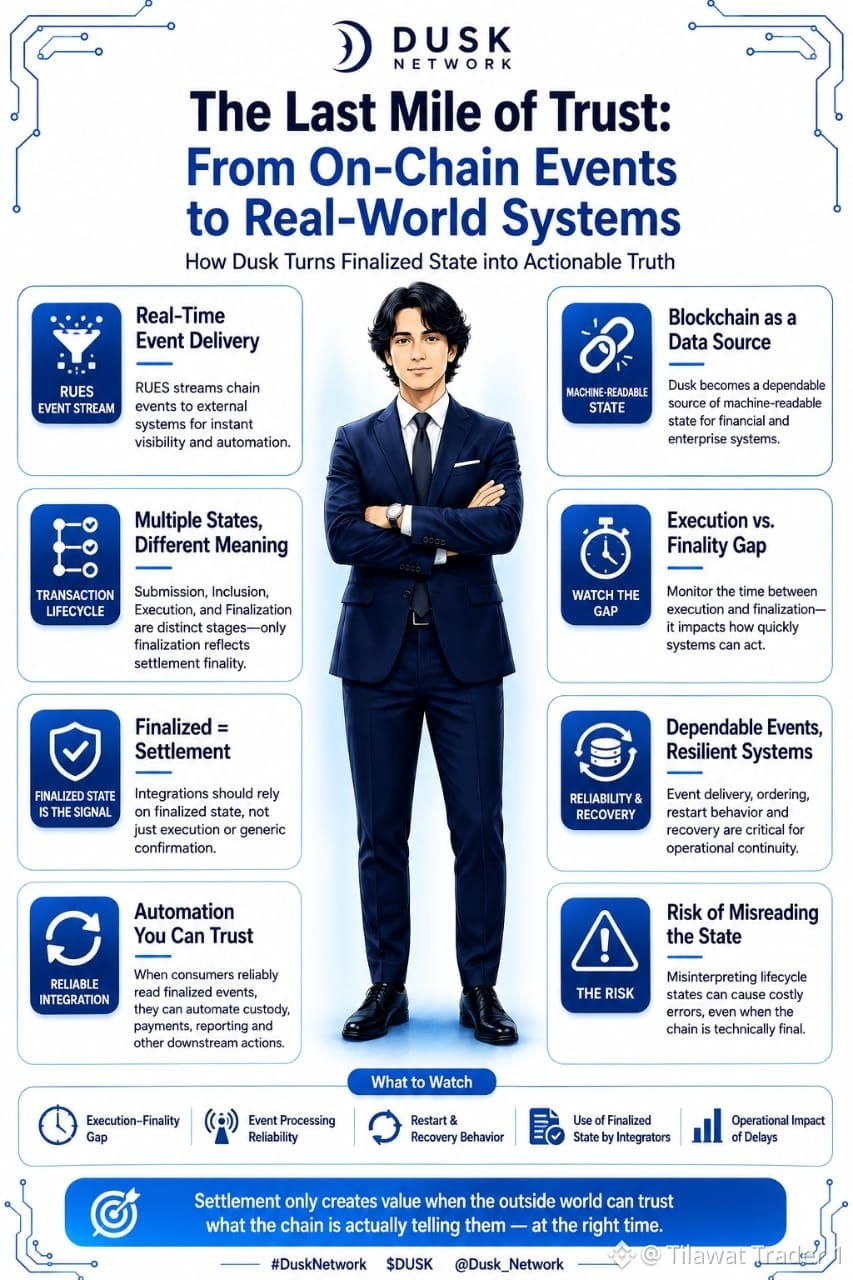
تتضمن بنية Dusk RUES، وهو نظام أحداث مصمم لعمل بث لأحداث السلسلة إلى المستهلكين الخارجيين. لكن الجزء المثير للاهتمام هو أن Dusk تميّز بين عدة مراحل للمعاملة: الإرسال، والإدراج، والتنفيذ، ثم الإنهاء النهائي.
هذه الحالات ليست قابلة للتبادل.
قد يتم قبول معاملة للتوجيه دون أن تكون موجودة في كتلة. ويمكن أن تُنفَّذ داخل كتلة مقبولة دون أن تكون تلك الكتلة قد اكتملت نهائيًا. لذلك فإن إرشادات التكامل الخاصة بـ Dusk تعتبر الحالة المُنهية نهائيًا إشارة التسوية ذات المعنى، بدلًا من الاعتماد على حالة عامة مثل «مؤكدة».
هذا يطرح سؤالًا تشغيليًا أعتقد أنه يستحق المتابعة.
هل يمكن لجهات مثل البورصات، وأمناء الحفظ (custodians)، والمحافظ، وتطبيقات التمويل استهلاك الحالة المُنهية نهائيًا في Dusk بشكل موثوق بما يكفي لأتمتة الإجراءات التي تقع في مسارها اللاحق؟
إذا كان ذلك ممكنًا، تصبح السلسلة أكثر من مجرد مكان تُسَوَّى فيه المعاملات. تصبح مصدرًا موثوقًا لحالة قابلة للقراءة بواسطة الآلات للأنظمة المبنية حولها.
سأراقب الفجوة بين التنفيذ والنهائية، وموثوقية معالجة الأحداث، وسلوك إعادة التشغيل/الاسترداد، وما إذا كان المدمجون (integrators) يستخدمون باستمرار الحالة المُنهية نهائيًا بدلًا من إشارات المعاملات الأضعف.
هناك مخاطرة هنا.
إن وجود بنية تحتية إضافية للأحداث لا يعني تلقائيًا تكاملًا أفضل. فإذا فسرت التطبيقات حالات دورة الحياة بشكل غير صحيح، فقد لا تزال سلسلة بلوكشين نهائية تقنيًا تنتج أخطاء تشغيلية خارج السلسلة.
«التسوية لا تكون مفيدة إلا عندما تعرف الأنظمة المحيطة بها متى تكون نهائية.»
بالنسبة إلى Dusk، أعتقد أن الاعتمادية على مستوى «المرحلة الأخيرة» قد تصبح مقياسًا مهمًا بشكل مفاجئ لتحديد ما إذا كانت طبقة التسوية الخاصة بها قادرة على دعم بنية تحتية مالية حقيقية.
#dusk $DUSK $BTR $TAC
تتضمن بنية Dusk RUES، وهو نظام أحداث مصمم لعمل بث لأحداث السلسلة إلى المستهلكين الخارجيين. لكن الجزء المثير للاهتمام هو أن Dusk تميّز بين عدة مراحل للمعاملة: الإرسال، والإدراج، والتنفيذ، ثم الإنهاء النهائي.
هذه الحالات ليست قابلة للتبادل.
قد يتم قبول معاملة للتوجيه دون أن تكون موجودة في كتلة. ويمكن أن تُنفَّذ داخل كتلة مقبولة دون أن تكون تلك الكتلة قد اكتملت نهائيًا. لذلك فإن إرشادات التكامل الخاصة بـ Dusk تعتبر الحالة المُنهية نهائيًا إشارة التسوية ذات المعنى، بدلًا من الاعتماد على حالة عامة مثل «مؤكدة».
هذا يطرح سؤالًا تشغيليًا أعتقد أنه يستحق المتابعة.
هل يمكن لجهات مثل البورصات، وأمناء الحفظ (custodians)، والمحافظ، وتطبيقات التمويل استهلاك الحالة المُنهية نهائيًا في Dusk بشكل موثوق بما يكفي لأتمتة الإجراءات التي تقع في مسارها اللاحق؟
إذا كان ذلك ممكنًا، تصبح السلسلة أكثر من مجرد مكان تُسَوَّى فيه المعاملات. تصبح مصدرًا موثوقًا لحالة قابلة للقراءة بواسطة الآلات للأنظمة المبنية حولها.
سأراقب الفجوة بين التنفيذ والنهائية، وموثوقية معالجة الأحداث، وسلوك إعادة التشغيل/الاسترداد، وما إذا كان المدمجون (integrators) يستخدمون باستمرار الحالة المُنهية نهائيًا بدلًا من إشارات المعاملات الأضعف.
هناك مخاطرة هنا.
إن وجود بنية تحتية إضافية للأحداث لا يعني تلقائيًا تكاملًا أفضل. فإذا فسرت التطبيقات حالات دورة الحياة بشكل غير صحيح، فقد لا تزال سلسلة بلوكشين نهائية تقنيًا تنتج أخطاء تشغيلية خارج السلسلة.
«التسوية لا تكون مفيدة إلا عندما تعرف الأنظمة المحيطة بها متى تكون نهائية.»
بالنسبة إلى Dusk، أعتقد أن الاعتمادية على مستوى «المرحلة الأخيرة» قد تصبح مقياسًا مهمًا بشكل مفاجئ لتحديد ما إذا كانت طبقة التسوية الخاصة بها قادرة على دعم بنية تحتية مالية حقيقية.
#dusk $DUSK $BTR $TAC