#dusk $DUSK @Dusk ابن خالتي مؤخرًا يعمل في التجارة الإلكترونية العابرة للحدود، وأثناء حديثنا ذكر عرضًا أن أكثر ما يزعجهم الآن في إدارة الأعمال هو KYC؛ فكلما انتقلوا إلى منصة جديدة اضطروا لإعادة تقديم بطاقة الهوية وكشوف الحسابات البنكية من جديد، وتتناثر المستندات في كل مكان. وفجأة خطر ببالي بروتوكول Citadel الخاص بـ Dusk، وعندما عدت لأراجع ملاحظاتي، ازداد اقتناعي بأن ما كان يشتكي منه هو في الحقيقة نفس الفخ.
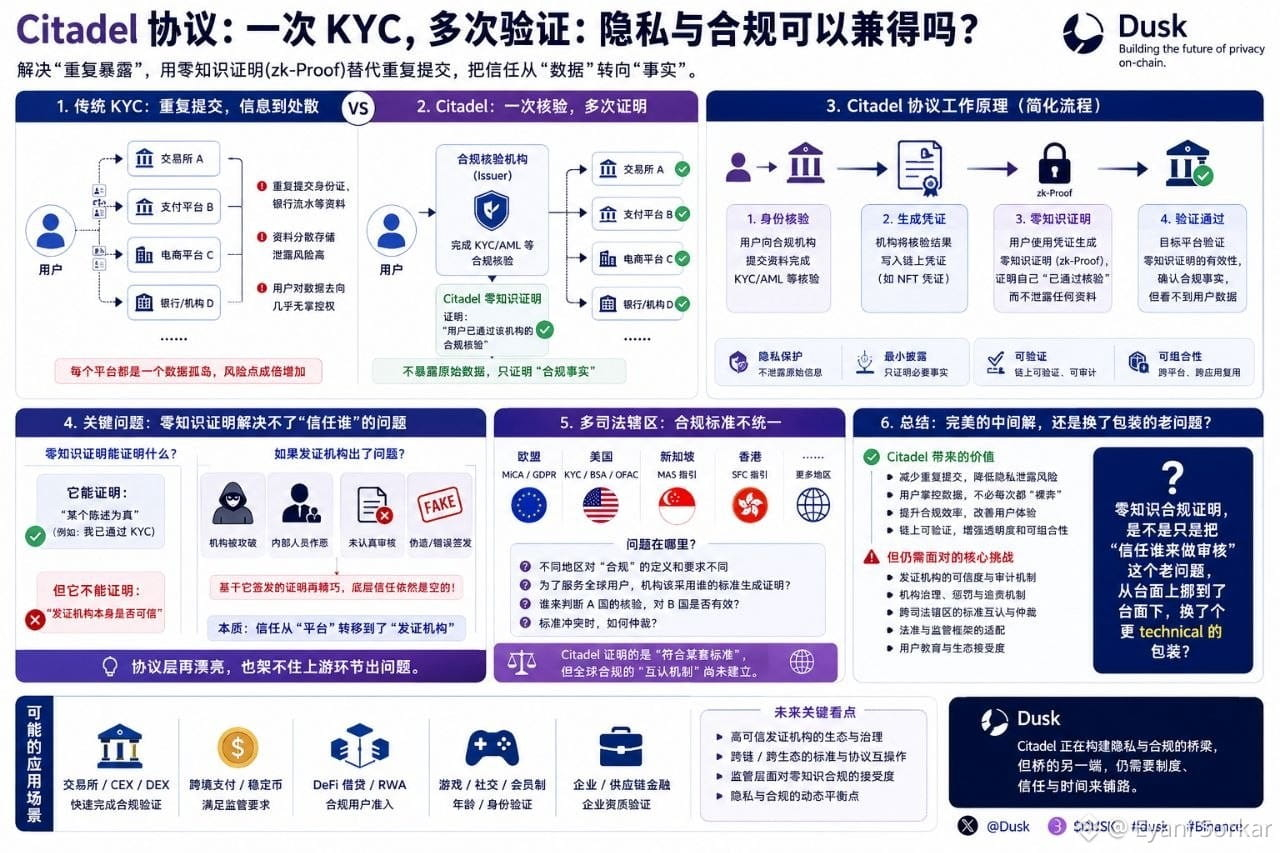
المشكلة الجوهرية التي يحلها Citadel هي "الإفصاح المتكرر". في نظام KYC التقليدي، تقوم كل منصة بجمع بيانات هويتك وتخزينها بشكل مستقل، وكلما زاد تشتت البيانات زادت نقاط خطر التسريب أو إساءة الاستخدام. أما Citadel فيعتمد على فكرة البرهان عديم المعرفة — كل ما عليك هو إثبات حقيقة أنني "اجتزت تحقق الامتثال لدى جهة معينة"، دون الحاجة إلى تسليم بطاقة الهوية أو العنوان أو تفاصيل الأصول الخام لكل منصة جديدة مرة أخرى. تحصل الجهة التنظيمية على "الإشارة الخضراء" التي تريدها، لكن معلوماتك الدقيقة لا تُعرض أمام الجميع.
أول ما خطر ببالي ابن خالتي بعد الشرح كان: "طيب كيف تعرف المنصة أنك لم تغش؟" وهذه في الحقيقة هي النقطة الأساسية. البرهان عديم المعرفة يستطيع إثبات أن "ادعاءً ما صحيح"، لكنه لا يستطيع أن يحكم بدلًا منك على "مدى موثوقية الجهة المُصدِرة". فإذا كانت الجهة التي أجرت التحقق الأولي فيها مشكلة — مثلًا تم اختراقها، أو أنها أصلًا لم تتحقق بجدية — فحتى لو كان البرهان الصادر عنها بالغ التعقيد، فإن الثقة في الأساس تظل فارغة. وهذا يذكرني بما كنت أحتار فيه سابقًا بشأن تحويل الحسابات بين Phoenix/Moonlight، أو انفصال شهادات الرهن السائل في Sozu؛ فهذه في الحقيقة من نفس النوع من المشكلات — حتى لو كانت رياضيات البروتوكول جميلة جدًا، فإن ذلك لا يكفي إذا كانت إحدى الحلقات السابقة في السلسلة بها خلل أصيل.
والأمر يزداد تعقيدًا في الواقع: فتعريف "الامتثال" يختلف أصلًا من ولاية قضائية إلى أخرى؛ فمعيار MiCA في الاتحاد الأوروبي، ومعايير KYC في الولايات المتحدة، ومقاربات الجهات التنظيمية في مختلف أنحاء آسيا كلها ليست واحدة. Citadel يثبت أنك "مطابق لمجموعة معينة من المعايير"، لكن إذا أرادت مؤسسة ما خدمة عملاء من عدة ولايات قضائية في الوقت نفسه، فالمعيار الذي ينبغي استخدامه لإصدار هذا البرهان، ومن الذي يفصل في أي ولاية يكون تحققٌ ما صالحًا بالنسبة إلى ولاية أخرى، كل ذلك لا يبدو أن له جوابًا واضحًا حتى الآن.
ولا يزال السؤال يراودني — هل يبدو برهان الامتثال عديم المعرفة كحل وسيط مثالي، أم أنه فقط نقل سؤال "من نثق به ليقوم بالمراجعة؟" إلى ما وراء الكواليس، ولفّه بغلاف تقني جديد؟
@Dusk $DUSK #dusk #Binance
المشكلة الجوهرية التي يحلها Citadel هي "الإفصاح المتكرر". في نظام KYC التقليدي، تقوم كل منصة بجمع بيانات هويتك وتخزينها بشكل مستقل، وكلما زاد تشتت البيانات زادت نقاط خطر التسريب أو إساءة الاستخدام. أما Citadel فيعتمد على فكرة البرهان عديم المعرفة — كل ما عليك هو إثبات حقيقة أنني "اجتزت تحقق الامتثال لدى جهة معينة"، دون الحاجة إلى تسليم بطاقة الهوية أو العنوان أو تفاصيل الأصول الخام لكل منصة جديدة مرة أخرى. تحصل الجهة التنظيمية على "الإشارة الخضراء" التي تريدها، لكن معلوماتك الدقيقة لا تُعرض أمام الجميع.
أول ما خطر ببالي ابن خالتي بعد الشرح كان: "طيب كيف تعرف المنصة أنك لم تغش؟" وهذه في الحقيقة هي النقطة الأساسية. البرهان عديم المعرفة يستطيع إثبات أن "ادعاءً ما صحيح"، لكنه لا يستطيع أن يحكم بدلًا منك على "مدى موثوقية الجهة المُصدِرة". فإذا كانت الجهة التي أجرت التحقق الأولي فيها مشكلة — مثلًا تم اختراقها، أو أنها أصلًا لم تتحقق بجدية — فحتى لو كان البرهان الصادر عنها بالغ التعقيد، فإن الثقة في الأساس تظل فارغة. وهذا يذكرني بما كنت أحتار فيه سابقًا بشأن تحويل الحسابات بين Phoenix/Moonlight، أو انفصال شهادات الرهن السائل في Sozu؛ فهذه في الحقيقة من نفس النوع من المشكلات — حتى لو كانت رياضيات البروتوكول جميلة جدًا، فإن ذلك لا يكفي إذا كانت إحدى الحلقات السابقة في السلسلة بها خلل أصيل.
والأمر يزداد تعقيدًا في الواقع: فتعريف "الامتثال" يختلف أصلًا من ولاية قضائية إلى أخرى؛ فمعيار MiCA في الاتحاد الأوروبي، ومعايير KYC في الولايات المتحدة، ومقاربات الجهات التنظيمية في مختلف أنحاء آسيا كلها ليست واحدة. Citadel يثبت أنك "مطابق لمجموعة معينة من المعايير"، لكن إذا أرادت مؤسسة ما خدمة عملاء من عدة ولايات قضائية في الوقت نفسه، فالمعيار الذي ينبغي استخدامه لإصدار هذا البرهان، ومن الذي يفصل في أي ولاية يكون تحققٌ ما صالحًا بالنسبة إلى ولاية أخرى، كل ذلك لا يبدو أن له جوابًا واضحًا حتى الآن.
ولا يزال السؤال يراودني — هل يبدو برهان الامتثال عديم المعرفة كحل وسيط مثالي، أم أنه فقط نقل سؤال "من نثق به ليقوم بالمراجعة؟" إلى ما وراء الكواليس، ولفّه بغلاف تقني جديد؟
@Dusk $DUSK #dusk #Binance