

نحن نعيش في مفارقة.
من ناحية، لدينا سلاسل بلوكشين لا مركزية مثل Ethereum وSolana تعالج مليارات الدولارات من القيمة دون سلطة مركزية.
ومن ناحية أخرى، فإن التطبيقات التي نستخدمها للتفاعل مع هذه السلاسل — مثل Uniswap وOpenSea وLens Protocol — مستضافة على AWS، ومُقدَّمة عبر Cloudflare، ومُنزَّلة عبر Vercel.
هذه هي المفارقة الأمامية لـ Web3. وتجعل كامل الصناعة رهينة للبنية التحتية المؤسسية.
الخلل القاتل في التطبيقات "اللامركزية"
تخيّل أنك تبني تطبيقًا لا مركزيًا لمشاركة اجتماعية مقاومًا للرقابة. عقودك الذكية غير قابلة للتغيير. وبياناتك موجودة على IPFS.
لكن الواجهة الأمامية لديك؟ إنها تطبيق React يجلس على حاوية Amazon S3.
يكفي أن:
- يتم إرسال أمر قضائي واحد إلى AWS
- يتم اكتشاف انتهاك شروط الخدمة بواسطة Cloudflare
- جدار ناري حكومي يحجب النطاق
وبمجرد ذلك، تختفي تطبيقاتك “المركزية” من الإنترنت بالنسبة لـ 99% من المستخدمين. البنية الخلفية مجانية، لكن شركة تقفل الباب في وجهك.
رأينا حدوث ذلك مع العديد من واجهات Web3.
إذا لم تمتلك طبقة النقل، فلن تمتلك تطبيقك.
لماذا لم تحل IPFS وTor المشكلة؟
قد تسأل: “لماذا لا نستضيف على IPFS فقط أو نستخدم Tor؟”
إنها أدوات رائعة، لكن لم تُبنَ على أساس حزمة تطبيقات الويب الحديثة.
يُعد IPFS ممتازًا للمحتوى الثابت، لكنه يعاني من حالة ديناميكية وتحديثات آنية وعنونة قابلة للقراءة من البشر على نطاق واسع.
يوفر Tor إخفاء الهوية، لكنه يتنازل عن الأداء، ما يجعله غير قابل للاستخدام في dApps المعقدة أو التواصل اللحظي.
لا يملك أيّ منهما نموذجًا اقتصاديًا أصليًا لتحفيز استضافة عالية التوفر. إنهما يعتمدن على الإيثار، وهو لا يتوسع بما يكفي أمام الاعتمادية المؤسسية.
ادخل إلى Web 4.0: الإنترنت المادي اللامركزي
Web 4.0 ليست مجرد شعار. إنها التطور المعماري التالي، حيث تصبح الشبكة نفسها البنية التحتية.
بدلًا من استئجار الخوادم من Amazon، نستخدم شبكة Peer-to-Peer سيادية مدعومة بعتاد يملكه المستخدمون.
هذا ما نبنيه مع Netfory و SmartHoldem.
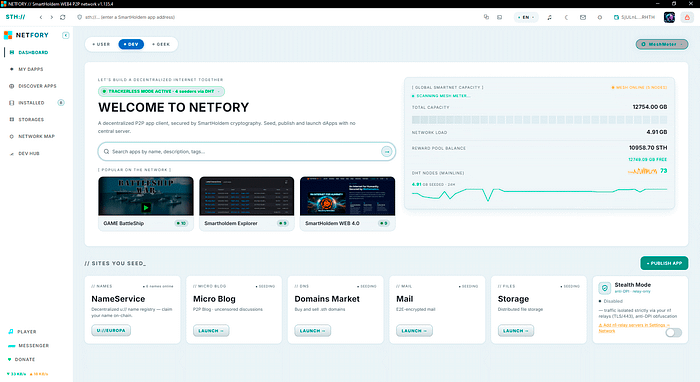
1. بنية بدون بنية تحتية
في Netfory، لا يوجد “Backend” تقليدي. لا حساب AWS يمكن اختراقه ولا مشروع Vercel يمكن حذفه. يتم نشر التطبيقات مباشرة على شبكة الـ P2P.
2. العنونة عبر المحتوى في كل مكان
لا نستخدم نطاقات يمكن الاستيلاء عليها. نستخدم مُعرّفات محتوى BLAKE3. يثبت المحتوى نفسه.
3. نقل Iroh (QUIC)
استبدلنا بروتوكول TCP البطيء المبني على P2P بـ Iroh، المبني على QUIC. يتيح ذلك اتصالات مباشرة بين الأجهزة، بزمن استجابة منخفض، ومقاومة أفضل للحظر.
الحلقة الاقتصادية: Proof-of-Utility
لا يُبقي الإيثار الخوادم قيد التشغيل. الاقتصاد يفعل ذلك.
في منظومة Netfory، يُعوَّض المشاركون الذين يوفّرون التخزين وعرض النطاق (Seeders) بآلية Proof-of-Utility عبر STH. ترتبط المكافآت بمنفعة حقيقية: زمن التوفر، حجم البيانات، والتطبيقات النشطة.
وهذا يخلق سوقًا مستدامة ذاتيًا للبنية التحتية.
السمعة بدلًا من الرقابة
يسأل النقاد غالبًا: “إذا كان كل شيء مفتوحًا بالكامل، فكيف تمنعون الاحتيال والبرمجيات الخبيثة؟”
الإجابة هي السمعة، لا الرقابة.
يستخدم Netfory نظام كتالوج من مستويين:
- الرسمي — التطبيقات مُتحقق منها عبر توقيعات تشفيرية
- الكل — شبكة P2P الكاملة غير المفلترة
نعلّم. ولا نُمارس الرقابة.
نهاية تأجير الوصول
لمدة آخر 20 عامًا، كنا نستأجر الوصول إلى الإنترنت.
يغيّر Web 4.0 ذلك. يحوّل كل مستخدم يملك قرصًا صلبًا إضافيًا إلى عقدة في سحابة عالمية لا تخضع للرقابة.
يحصل المطورون على استقلال حقيقي.
يحصل المستخدمون على الخصوصية والملكية.
يحصل الـ Seeders على دخل سلبي.
انتهت حقبة الرهائن الذين تحتجزهم الشركات.
بدأت حقبة الويب السيادي.
استكشف ورقة Web 4.0 البيضاء: https://smartholdem.io/white-paper
حمّل عميل Netfory Web 4.0: https://github.com/NETFORY/netfory-releases
SmartHoldem Devs ❤️ https://smartholdem.io