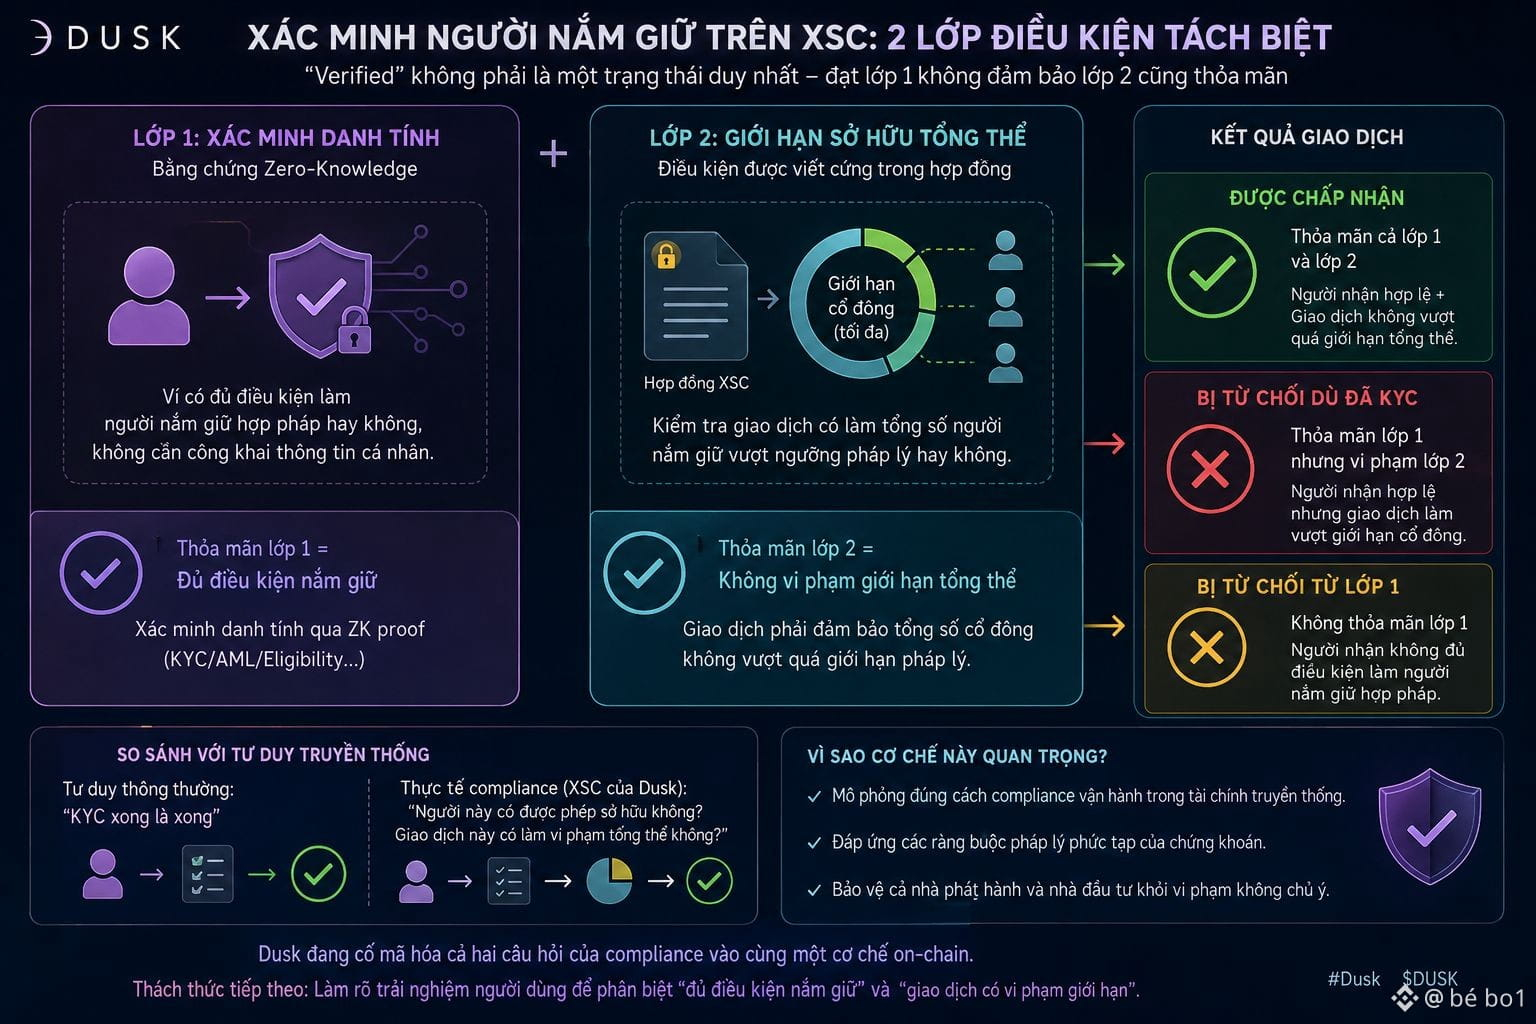
ألاحظ تفصيلاً قد يسبب لَبساً عند فهم كيفية تعامل XSC الخاصة بـ @Dusk مع التحقق من هوية حاملها: “verified” ليست حالة واحدة فحسب، بل طبقتان من الشروط المنفصلة — اجتياز الطبقة الأولى لا يضمن كذلك استيفاء الطبقة الثانية.
الطبقة الأولى هي التحقق من الهوية عبر إثباتات zero-knowledge — أي إن المحفظة إما تستوفي الشروط لتكون بيد حاملها بشكل قانوني أم لا، دون الحاجة إلى الإعلان عن معلومات شخصية. لكن الطبقة الثانية مختلفة تماماً: قيود الملكية الإجمالية مكتوبة بشكل ثابت داخل العقد — مثل الحد الأقصى لعدد المساهمين وفقاً للضوابط القانونية.
قد تدفع معاملة محددة إجمالي عدد الحائزين إلى تجاوز ذلك السقف، بغض النظر عما إذا كان المستلم مستوفياً لشروط الهوية أم لا. وهذه هي النقطة التي تجعل “verified” أعقد بكثير من الفهم الشائع. قد تتجاوز محفظة ما KYC بالكامل ومع ذلك يُرفض تنفيذ معاملة بعينها.
بجوهر الأمر، هذه هي طريقة عمل الامتثال كما في التمويل التقليدي — لا تكتفي بسؤال “هل يُسمح لهذا الشخص بالملكية؟”، بل أيضاً “هل تجعل هذه المعاملة الإجمالي ينتهك اللوائح؟” — إذ تحاول Dusk ترميز السؤالين معاً ضمن آلية واحدة على السلسلة (on-chain).
تأمل نقدي: قد تكون هذه التجربة مُربِكة لمن اعتاد التفكير بأن “تم إجراء KYC وانتهى الأمر” — لكن هذه هي التكلفة اللازمة للالتزام بشكل صحيح بالقيود القانونية المعقدة المرتبطة بالأوراق المالية.
أنا أترقب أن يُظهر $DUSK توضيحاً أفضل عبر واجهة الفرق بين “استيفاء شروط الحيازة” و“هل تُخالف هذه المعاملة حدود الملكية الإجمالية”، لتجنب إحساس عكسي قد يواجهه كثيرون من الوافدين الجدد.
#dusk $BTC $ETH
الطبقة الأولى هي التحقق من الهوية عبر إثباتات zero-knowledge — أي إن المحفظة إما تستوفي الشروط لتكون بيد حاملها بشكل قانوني أم لا، دون الحاجة إلى الإعلان عن معلومات شخصية. لكن الطبقة الثانية مختلفة تماماً: قيود الملكية الإجمالية مكتوبة بشكل ثابت داخل العقد — مثل الحد الأقصى لعدد المساهمين وفقاً للضوابط القانونية.
قد تدفع معاملة محددة إجمالي عدد الحائزين إلى تجاوز ذلك السقف، بغض النظر عما إذا كان المستلم مستوفياً لشروط الهوية أم لا. وهذه هي النقطة التي تجعل “verified” أعقد بكثير من الفهم الشائع. قد تتجاوز محفظة ما KYC بالكامل ومع ذلك يُرفض تنفيذ معاملة بعينها.
بجوهر الأمر، هذه هي طريقة عمل الامتثال كما في التمويل التقليدي — لا تكتفي بسؤال “هل يُسمح لهذا الشخص بالملكية؟”، بل أيضاً “هل تجعل هذه المعاملة الإجمالي ينتهك اللوائح؟” — إذ تحاول Dusk ترميز السؤالين معاً ضمن آلية واحدة على السلسلة (on-chain).
تأمل نقدي: قد تكون هذه التجربة مُربِكة لمن اعتاد التفكير بأن “تم إجراء KYC وانتهى الأمر” — لكن هذه هي التكلفة اللازمة للالتزام بشكل صحيح بالقيود القانونية المعقدة المرتبطة بالأوراق المالية.
أنا أترقب أن يُظهر $DUSK توضيحاً أفضل عبر واجهة الفرق بين “استيفاء شروط الحيازة” و“هل تُخالف هذه المعاملة حدود الملكية الإجمالية”، لتجنب إحساس عكسي قد يواجهه كثيرون من الوافدين الجدد.
#dusk $BTC $ETH