#dusk $DUSK @Dusk
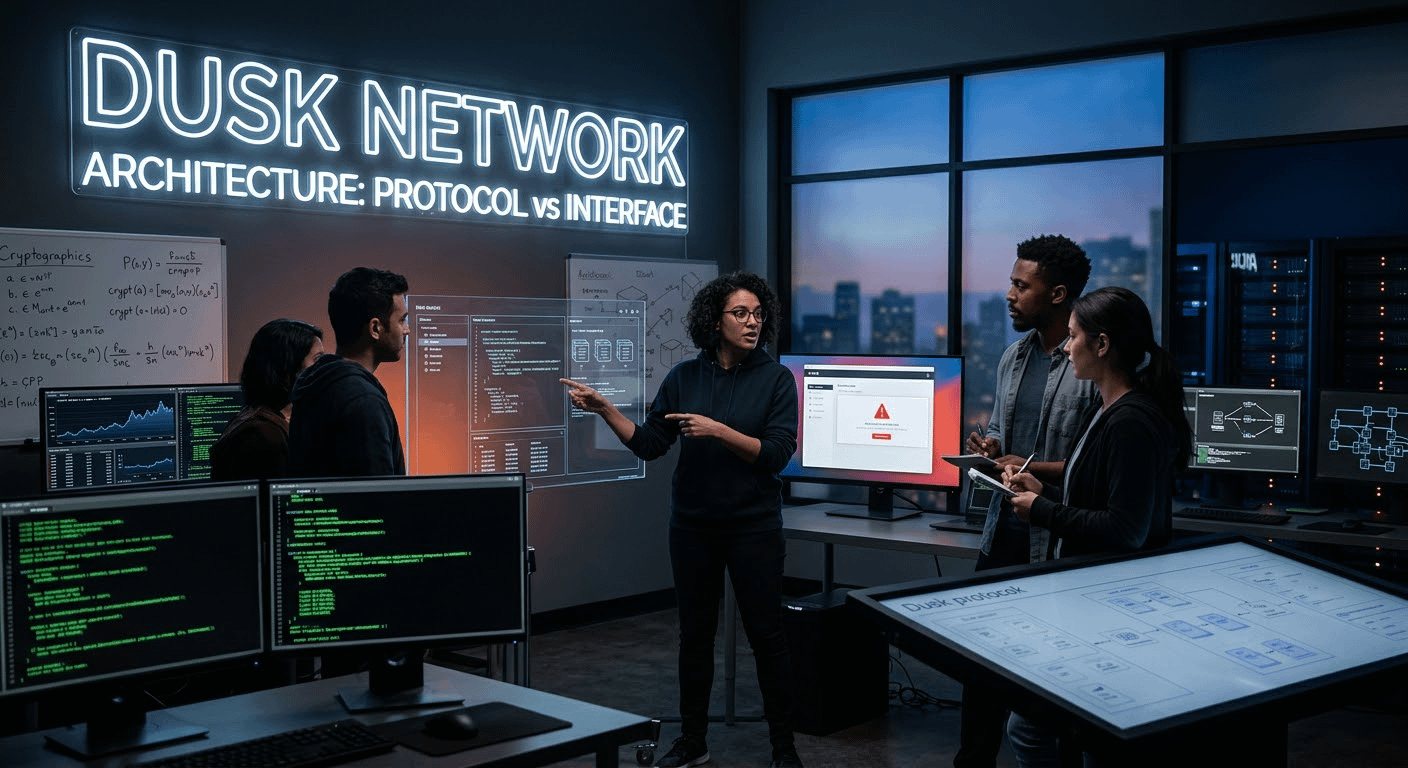
قررت أن أتحقق مما كان يحدث فعلاً على شبكة Dusk خلال الفترة الأخيرة، واكتشفت فجوة مثيرة للاهتمام بين مستوى البروتوكول والأمان الخاص بالمستخدمين. في 16 أغسطس، أوقفت خدمات الجسر بعد رصد نشاط مشبوه في المحفظة التشغيلية. وعند وقت التحقق، كانت هذه الخدمات لا تزال في مرحلة hardening. وفي الوقت نفسه، لم تظهر على مستوى DuskDS أي مشكلات مرتبطة بإنتاج الكتل، إذ واصلت الشبكة العمل.
شدني بشكل خاص أمر آخر: لم يكن التخفيف الرئيسي ناتجاً عن آلية إثباتات، بل عن blocklist المستلمين في Web Wallet. قبل الإرسال إلى العنوان المُعلَّم، يتلقى المستخدم تحذيراً. وهنا يظهر مفارقة. لم تكن أكثر التشفيرات تعقيداً في Dusk هي مصدر المشكلة، بل أن الحماية نجحت تحديداً على مستوى الواجهة. من ناحية، هذا أمر عملي لأن الواجهة الأمامية تتيح حماية معظم المستخدمين بسرعة. لكن من ناحية أخرى، لا يحصل المستخدم تلقائياً على هذا النوع من الحماية عند استخدام أدواته الخاصة أو عبر CLI.
بالنسبة لي، أصبح هذا سؤالاً معماريّاً مهماً: إذا كان Dusk مُصمَّماً للتمويلات الخاضعة للتنظيم، فهل يجب أن تكون الأمانات الحرجة على مستوى البروتوكول، وليس الواجهة فقط؟