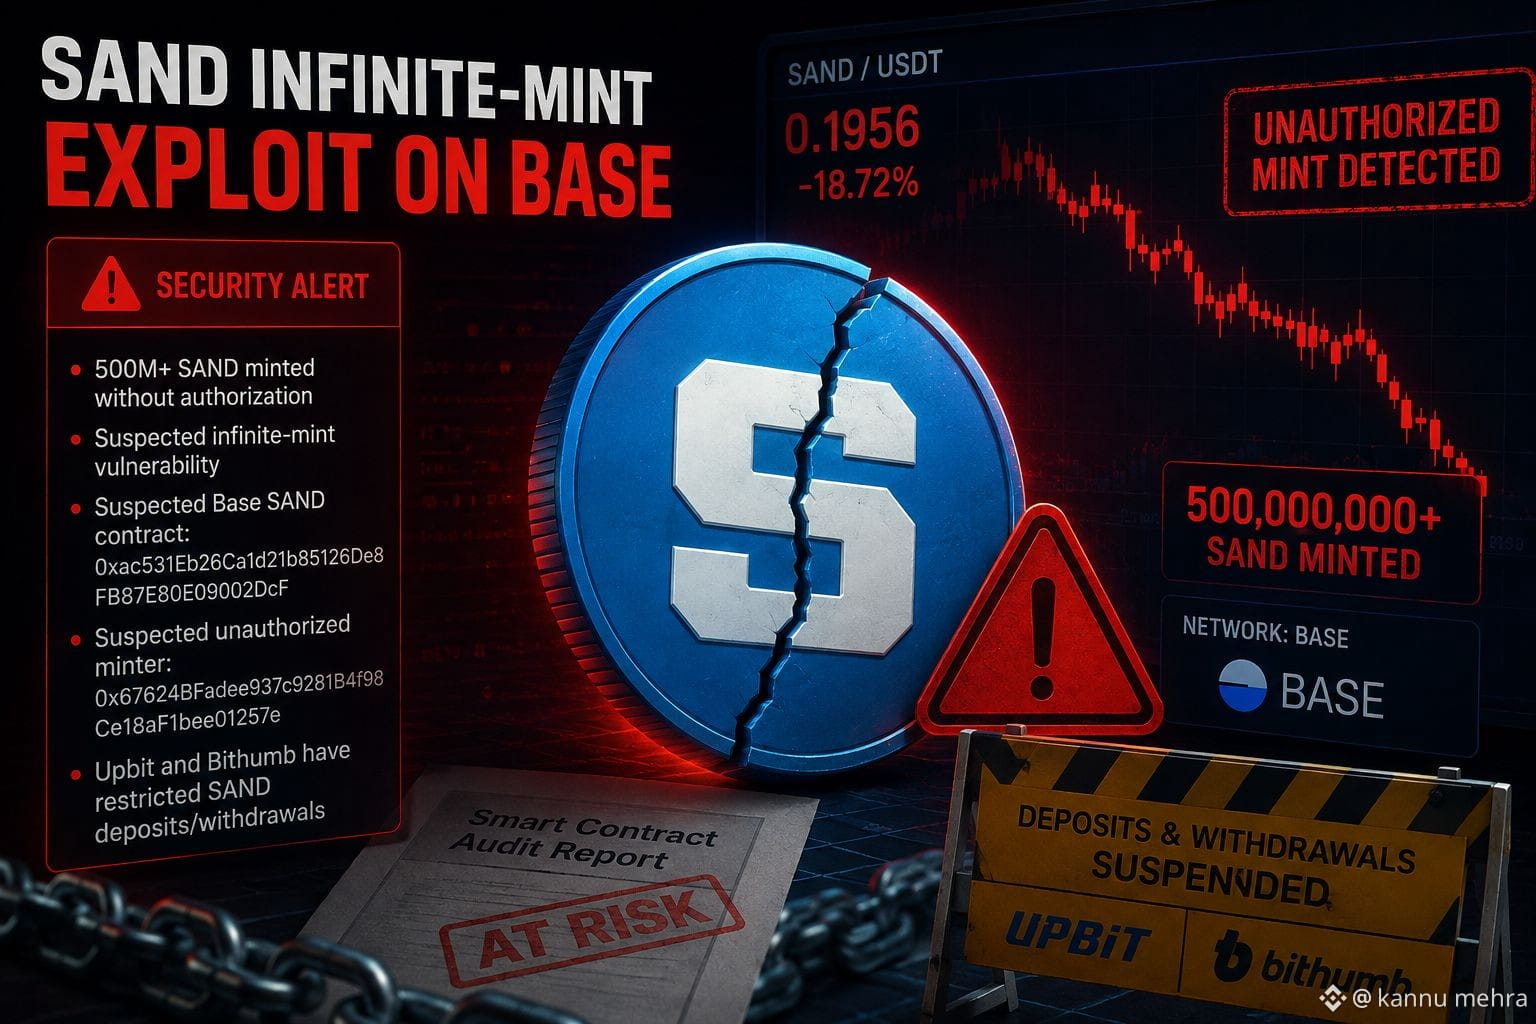
#SandboxSANDSuspectedInfiniteMintFlawOnBase إذا كنت تشير إلى استغلال «SAND» غير المتناهي المشتبه به على شبكة Base، فهذا يبدو أنه حادث أمني حيّ اليوم، 22 أغسطس 2026.
يُزعم أنه تم سكّ أكثر من 500 مليون SAND على Base دون ترخيص. (KuCoin)
يشتبه الباحثون في وجود ثغرة تسمح بالسك غير المتناهي / أو صلاحيات سكّ مخترقة. (Cryptopolitan)
العقد الخاص بـ SAND على Base المشتبه به هو 0xac531Eb26Ca1d21b85126De8FB87E80E09002DcF؛ والجهة المشتبه بأنها قامت بالسك دون إذن هي 0x67624BFadee937c9281B4f98Ce18aF1bee01257e. (Cryptopolitan)
قامت Upbit وBithumb بتقييد إيداعات/سحوبات SAND، بينما حذّرت Upbit المستخدمين من مخاطر أمنية وزيادة في التقلبات. (블록미디어)
لم يكن لدى «The Sandbox» تأكيد رسمي بعد على الاستغلال في التقارير التي وجدتها، لذلك تظل تفاصيل الثغرة المحددة والمبلغ النهائي المُسَكّ ومكان وصول الرموز غير مؤكدة. (Cryptopolitan)
إذا كنت تمتلك SAND، فلا تتفاعل مع عنوان المهاجم المشتبه به ولا توافق على عقود غير مألوفة، وكن حذرًا بشكل خاص عند التوقيع على معاملات تدّعي «استعادة» أو «تحويل» SAND.
إذا رغبت، يمكنني أيضًا تتبّع معاملات Base وشرح كيفية عمل ثغرة السك غير المتناهي المشتبه بها بدقة.
#SANDUSTD