قضيت بعد الظهر في توثيق القلعة (Citadel) الخاصة بـ Dusk ($DUSK )، أقرأ عن الكشف الانتقائي — فكرة أنك تحدد ما الذي يترك بيانات التعريف الخاصة بك محفظتك وما يبقى مخفيًا. عرض رائع. ثم تحققت من المستكشف ورأيت شيئًا لا يطابق تمامًا هذا العرض.
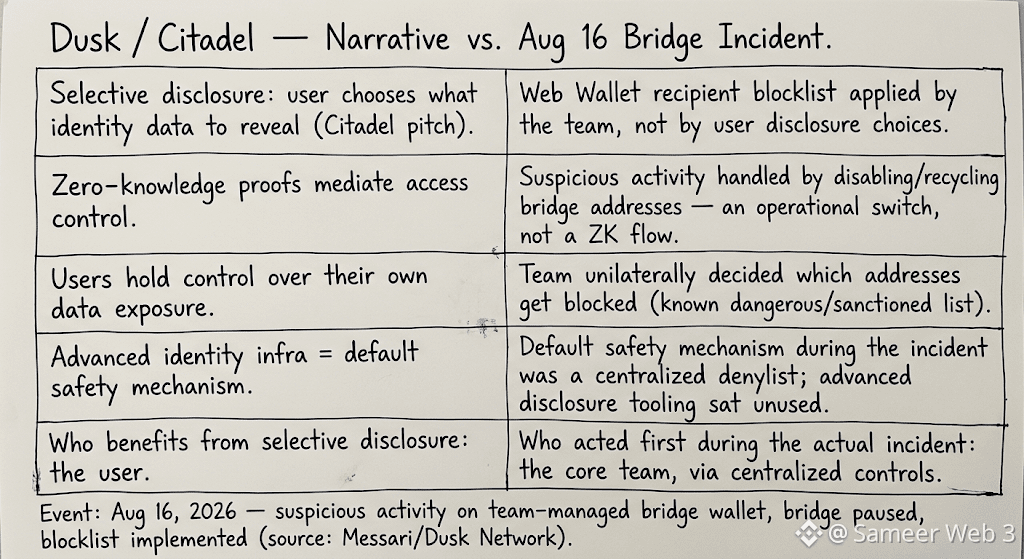
في 16 أغسطس، أشارت المجموعة إلى نشاط مشبوه على محفظة مرتبطة بجسر. لم تكن هناك رقصة أنيقة لإثباتات on-chain يتم اختيارها — بل كان الأمر حظرًا لقائمة مستلمي “Web Wallet” يتم دفعه مركزيًا، بالإضافة إلى تعطيل/إعادة تدوير عناوين الجسر. #dusk @Dusk تعاملوا معه بسرعة، للإنصاف. لكن المشكلة ليست في أن الفريق يقرر من يتم حظره، بينما يقوم المستخدمون بالإفصاح الانتقائي لأي شيء.
هذه هي النقطة التي بقيت عالقة في ذهني. تسوّق Citadel: "أنت تتحكم بما تكشفه". في الواقع، الشبكة الاحتياطية التي استُخدمت فعلًا أثناء حادث حقيقي كانت قائمة حظر يحتفظ بها شخص ما على الهامش. أدوات الكشف المتقدمة موجودة هناك، لكنها غير مستخدمة، بينما يعمل المفتاح المركزي الممل فعليًا عندما يكون الأمر مهمًا.
جعلني هذا أعيد التفكير في مقدار "الكشف الانتقائي" الذي يعد بنية تحتية مباشرة مقابل كونه ميزة تنتظر أول مستخدم حقيقي. ربما لا بأس بذلك الآن — ربما تحتاج الخصوصية بمستوى الامتثال إلى جهة بشرية كشبكة أمان في البداية. ومع ذلك... إذا كانت قائمة الحظر هي ما ينقذك أثناء حادث، فماذا تعمل طبقة ZK فعلًا على حمايتك منه يومًا بعد يوم؟
@Dusk
#dusk
$DUSK
في 16 أغسطس، أشارت المجموعة إلى نشاط مشبوه على محفظة مرتبطة بجسر. لم تكن هناك رقصة أنيقة لإثباتات on-chain يتم اختيارها — بل كان الأمر حظرًا لقائمة مستلمي “Web Wallet” يتم دفعه مركزيًا، بالإضافة إلى تعطيل/إعادة تدوير عناوين الجسر. #dusk @Dusk تعاملوا معه بسرعة، للإنصاف. لكن المشكلة ليست في أن الفريق يقرر من يتم حظره، بينما يقوم المستخدمون بالإفصاح الانتقائي لأي شيء.
هذه هي النقطة التي بقيت عالقة في ذهني. تسوّق Citadel: "أنت تتحكم بما تكشفه". في الواقع، الشبكة الاحتياطية التي استُخدمت فعلًا أثناء حادث حقيقي كانت قائمة حظر يحتفظ بها شخص ما على الهامش. أدوات الكشف المتقدمة موجودة هناك، لكنها غير مستخدمة، بينما يعمل المفتاح المركزي الممل فعليًا عندما يكون الأمر مهمًا.
جعلني هذا أعيد التفكير في مقدار "الكشف الانتقائي" الذي يعد بنية تحتية مباشرة مقابل كونه ميزة تنتظر أول مستخدم حقيقي. ربما لا بأس بذلك الآن — ربما تحتاج الخصوصية بمستوى الامتثال إلى جهة بشرية كشبكة أمان في البداية. ومع ذلك... إذا كانت قائمة الحظر هي ما ينقذك أثناء حادث، فماذا تعمل طبقة ZK فعلًا على حمايتك منه يومًا بعد يوم؟
@Dusk
#dusk
$DUSK