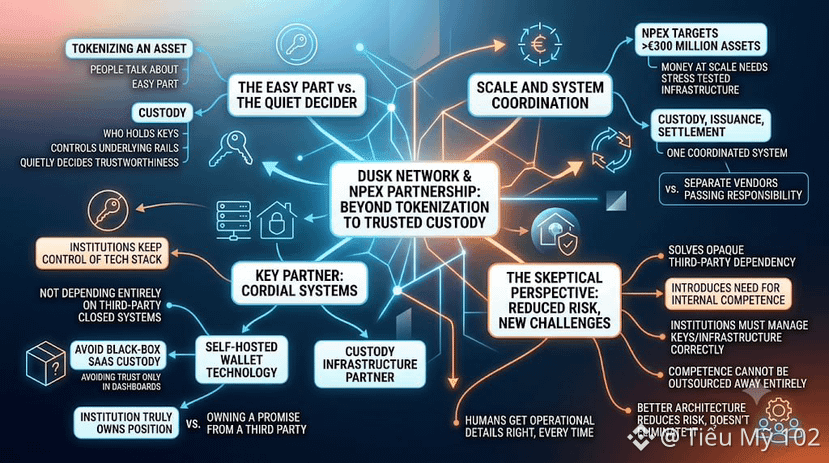
تقطيع الأصل إلى رموز هو الجزء السهل؛ ما يتحدث عنه الناس. أما الحيازة، أي من يمتلك المفاتيح فعليًا ويسيطر على المسارات الأساسية، فهي الجزء الذي يقرر بهدوء ما إذا كانت التجربة بأكملها جديرة بالثقة.
لا تقتصر شراكة Dusk Network مع NPEX على عملية التكييز (tokenization) فقط. بل تشمل Cordial Systems، وهي شريك في بنية الحيازة التحتية (custody) يوفر تقنية محافظ مُدارة ذاتيًا (self-hosted)، بحيث تستطيع المؤسسات المالية المشاركة في إدخال الأصول إلى السلسلة عبر NPEX الحفاظ على سيطرتها على مكدسها التقني الخاص بدلًا من الاعتماد بالكامل على نظام مغلق لدى طرف ثالث لا يمكنها فحصه أو التحقق منه. هذه التفاصيل أهم مما قد يبدو عليه عند القراءة الأولى.
تتمحور رسالة Cordial الخاصة تحديدًا حول تجنب حيازة SaaS “صندوق أسود” (black-box)، من النوع الذي تقوم فيه المؤسسة بتسليم مفاتيحها الخاصة إلى البنية التحتية الخاصة بمورّد ثم يتعين عليها فقط الثقة بلوحة التحكم. تحافظ تقنية المحافظ المُدارة ذاتيًا على هذه السيطرة داخل المؤسسة. إنها إعداد أكثر تطلبًا من الناحية التشغيلية، لكنها أيضًا الفرق بين أن تمتلك المؤسسة مركزها فعليًا، وبين أن تمتلك مجرد وعدًا من طرف ثالث.
كما أن حجم العملية يجعل سؤال الحيازة أكثر حدّة. يستهدف NPEX أصولًا تتجاوز 300 مليون يورو في نهاية المطاف سيتم نقلها إلى Dusk، والأموال بهذا الحجم لا تمر عبر بنية تحتية لم يجرِ أحد اختبارًا ضاغطًا (stress test) عليها. من المفترض أن تعمل الحيازة والإصدار والتسوية كنظام واحد منسق بدلًا من ثلاث جهات توريد مستقلة تتناقل المسؤولية ذهابًا وإيابًا كلما حدث خطأ.
سأعترف بأن الجزء المتشكك في رأسي لا يسترخي تمامًا هنا أيضًا. فالحيازة المُدارة ذاتيًا تحل مشكلة ثقة واحدة، وهي الاعتماد على طرف ثالث غير شفّاف، لكنها في الوقت نفسه تقدم مشكلة أخرى: على المؤسسات الآن امتلاك كفاءة داخلية حقيقية لإدارة المفاتيح والبنية التحتية بشكل صحيح، ولا يمكن تفويض هذه الكفاءة بعيدًا تمامًا. تقلل بنية أفضل من المخاطر، لكنها لا تلغي الحاجة إلى أن يحصل البشر الذين يشغّلون النظام على التفاصيل التشغيلية الصحيحة، في كل مرة.
@Dusk $DUSK #dusk
لا تقتصر شراكة Dusk Network مع NPEX على عملية التكييز (tokenization) فقط. بل تشمل Cordial Systems، وهي شريك في بنية الحيازة التحتية (custody) يوفر تقنية محافظ مُدارة ذاتيًا (self-hosted)، بحيث تستطيع المؤسسات المالية المشاركة في إدخال الأصول إلى السلسلة عبر NPEX الحفاظ على سيطرتها على مكدسها التقني الخاص بدلًا من الاعتماد بالكامل على نظام مغلق لدى طرف ثالث لا يمكنها فحصه أو التحقق منه. هذه التفاصيل أهم مما قد يبدو عليه عند القراءة الأولى.
تتمحور رسالة Cordial الخاصة تحديدًا حول تجنب حيازة SaaS “صندوق أسود” (black-box)، من النوع الذي تقوم فيه المؤسسة بتسليم مفاتيحها الخاصة إلى البنية التحتية الخاصة بمورّد ثم يتعين عليها فقط الثقة بلوحة التحكم. تحافظ تقنية المحافظ المُدارة ذاتيًا على هذه السيطرة داخل المؤسسة. إنها إعداد أكثر تطلبًا من الناحية التشغيلية، لكنها أيضًا الفرق بين أن تمتلك المؤسسة مركزها فعليًا، وبين أن تمتلك مجرد وعدًا من طرف ثالث.
كما أن حجم العملية يجعل سؤال الحيازة أكثر حدّة. يستهدف NPEX أصولًا تتجاوز 300 مليون يورو في نهاية المطاف سيتم نقلها إلى Dusk، والأموال بهذا الحجم لا تمر عبر بنية تحتية لم يجرِ أحد اختبارًا ضاغطًا (stress test) عليها. من المفترض أن تعمل الحيازة والإصدار والتسوية كنظام واحد منسق بدلًا من ثلاث جهات توريد مستقلة تتناقل المسؤولية ذهابًا وإيابًا كلما حدث خطأ.
سأعترف بأن الجزء المتشكك في رأسي لا يسترخي تمامًا هنا أيضًا. فالحيازة المُدارة ذاتيًا تحل مشكلة ثقة واحدة، وهي الاعتماد على طرف ثالث غير شفّاف، لكنها في الوقت نفسه تقدم مشكلة أخرى: على المؤسسات الآن امتلاك كفاءة داخلية حقيقية لإدارة المفاتيح والبنية التحتية بشكل صحيح، ولا يمكن تفويض هذه الكفاءة بعيدًا تمامًا. تقلل بنية أفضل من المخاطر، لكنها لا تلغي الحاجة إلى أن يحصل البشر الذين يشغّلون النظام على التفاصيل التشغيلية الصحيحة، في كل مرة.
@Dusk $DUSK #dusk