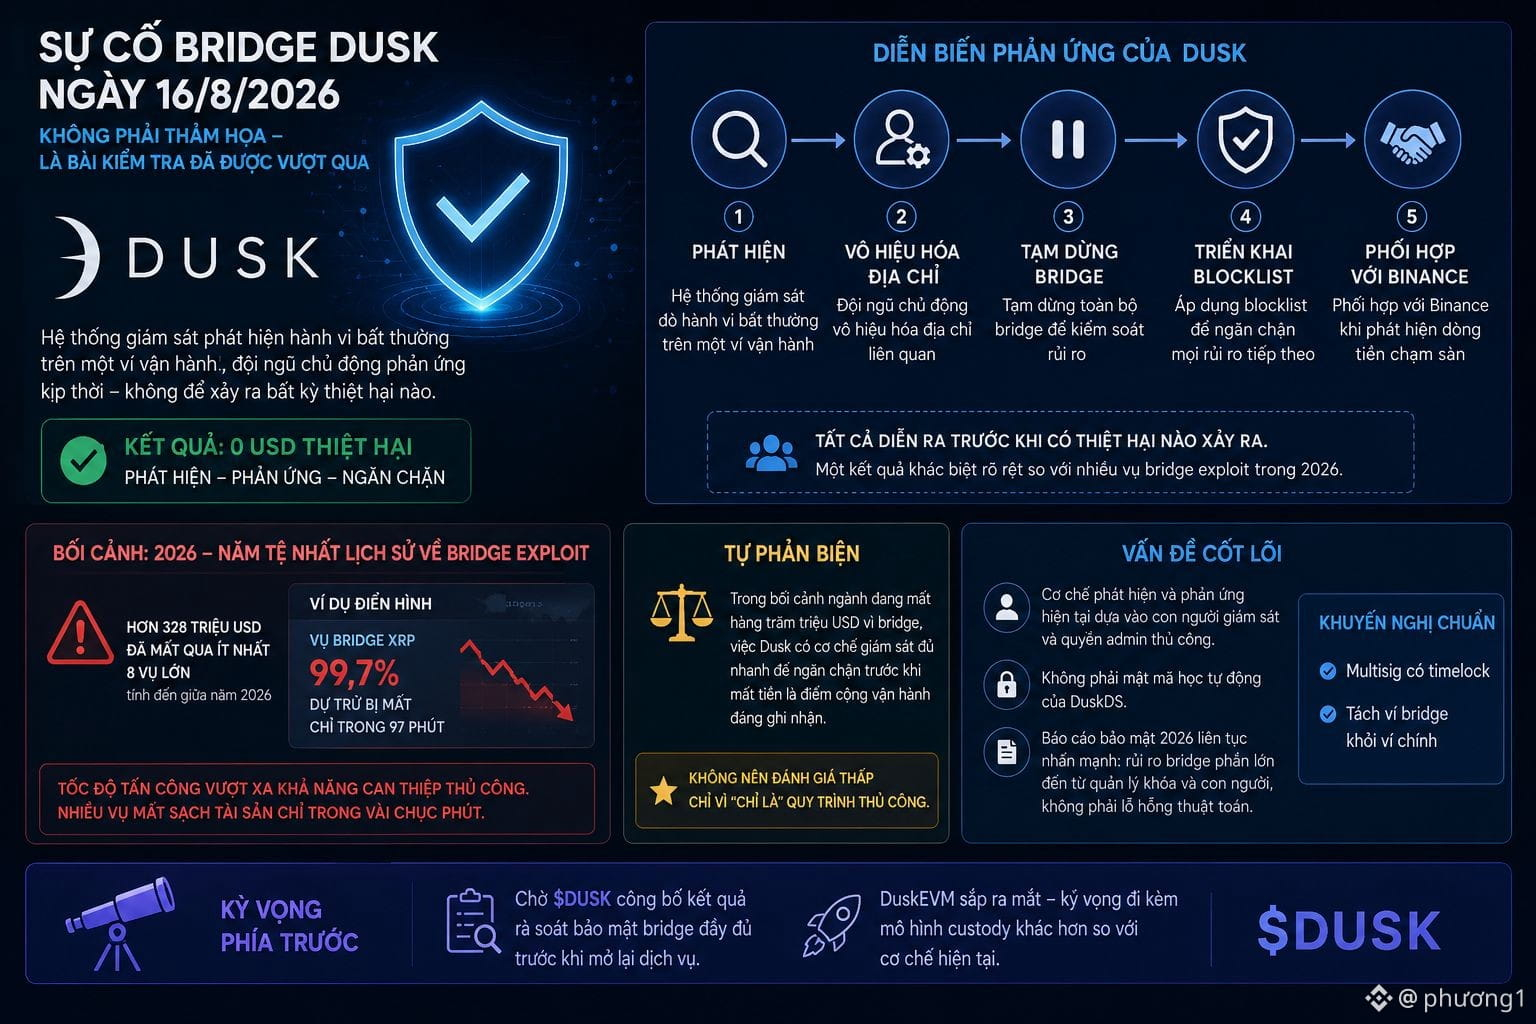
أرى شيئًا يستحق وضعه جنبًا إلى جنب مع حادثة bridge في 16/8 رقم @Dusk . ليس هذا حادثًا معزولًا، بل حدث في الوقت الذي كان فيه 2026 أسوأ عام في التاريخ فيما يتعلق باستغلالات bridge — فقد تم فقد ما يزيد عن 328 مليون دولار عبر ما لا يقل عن ثماني وقائع كبيرة حتى منتصف العام، بما في ذلك حادثة bridge XRP التي فقدت 99,7% من احتياطاتها خلال 97 دقيقة فقط.
عند النظر إلى هذا السياق، يبرز تعامل Dusk مع الحادث بصورة إيجابية: نظام المراقبة اكتشف سلوكًا غير معتادًا على عنوان محفظة مُشغِّلة، ثم قام الفريق بشكل استباقي بتعطيل العنوان، وإيقاف bridge، وتنفيذ blocklist، والتنسيق مع Binance عند رصد أن التدفقات المالية تلامس مستوى الأصول/الحدّ، وكل ذلك حدث قبل وقوع أي ضرر فعلي. وبالمقارنة مع حوادث فقدان كامل للأصول خلال بضع عشرات من الدقائق فقط بسبب سرعة تتجاوز قدرة التدخل اليدوي.
لكن ما يجعلني أتوقف هو السؤال القديم نفسه: آلية الكشف والاستجابة تعتمد بالكامل على الإنسان المراقب وصلاحيات admin يدوية — وليست تشفيرًا/كريبتوغرافيا آلية من DuskDS. وهذا يطابق تمامًا النمط الذي تؤكد عليه تقارير الأمن لعام 2026 بشكل متكرر: فإن مخاطر bridge تأتي في الغالب من إدارة المفاتيح والبشر، وليس من ثغرات في الخوارزميات، والتوصية القياسية لا تزال هي تدابير تشغيلية مثل multisig مع فصل timelock.
تفنيد ذاتي: في ظل كون الصناعة تخسر مئات الملايين من الدولارات بسبب bridge، فإن وجود Dusk لآلية مراقبة سريعة بما يكفي لمنع فقدان الأموال قبل وقوعه يُعد نقطة تشغيل إيجابية جديرة بالتوثيق، ولا ينبغي التقليل من شأنها فقط لأنه «مجرد» إجراء يدوي.
أنا أنتظر أن ترى ما إذا كان $DUSK سيعلن عن نتائج تدقيق أمني كامل لحوادث bridge قبل إعادة فتح الخدمة، وأن يكون لدى DuskEVM عند الإطلاق نموذج custody مختلف عن الآلية الحالية.
#dusk $BTC $ETH
عند النظر إلى هذا السياق، يبرز تعامل Dusk مع الحادث بصورة إيجابية: نظام المراقبة اكتشف سلوكًا غير معتادًا على عنوان محفظة مُشغِّلة، ثم قام الفريق بشكل استباقي بتعطيل العنوان، وإيقاف bridge، وتنفيذ blocklist، والتنسيق مع Binance عند رصد أن التدفقات المالية تلامس مستوى الأصول/الحدّ، وكل ذلك حدث قبل وقوع أي ضرر فعلي. وبالمقارنة مع حوادث فقدان كامل للأصول خلال بضع عشرات من الدقائق فقط بسبب سرعة تتجاوز قدرة التدخل اليدوي.
لكن ما يجعلني أتوقف هو السؤال القديم نفسه: آلية الكشف والاستجابة تعتمد بالكامل على الإنسان المراقب وصلاحيات admin يدوية — وليست تشفيرًا/كريبتوغرافيا آلية من DuskDS. وهذا يطابق تمامًا النمط الذي تؤكد عليه تقارير الأمن لعام 2026 بشكل متكرر: فإن مخاطر bridge تأتي في الغالب من إدارة المفاتيح والبشر، وليس من ثغرات في الخوارزميات، والتوصية القياسية لا تزال هي تدابير تشغيلية مثل multisig مع فصل timelock.
تفنيد ذاتي: في ظل كون الصناعة تخسر مئات الملايين من الدولارات بسبب bridge، فإن وجود Dusk لآلية مراقبة سريعة بما يكفي لمنع فقدان الأموال قبل وقوعه يُعد نقطة تشغيل إيجابية جديرة بالتوثيق، ولا ينبغي التقليل من شأنها فقط لأنه «مجرد» إجراء يدوي.
أنا أنتظر أن ترى ما إذا كان $DUSK سيعلن عن نتائج تدقيق أمني كامل لحوادث bridge قبل إعادة فتح الخدمة، وأن يكون لدى DuskEVM عند الإطلاق نموذج custody مختلف عن الآلية الحالية.
#dusk $BTC $ETH