
نشر
--صاعد

RED ROSE Crypto
·
--
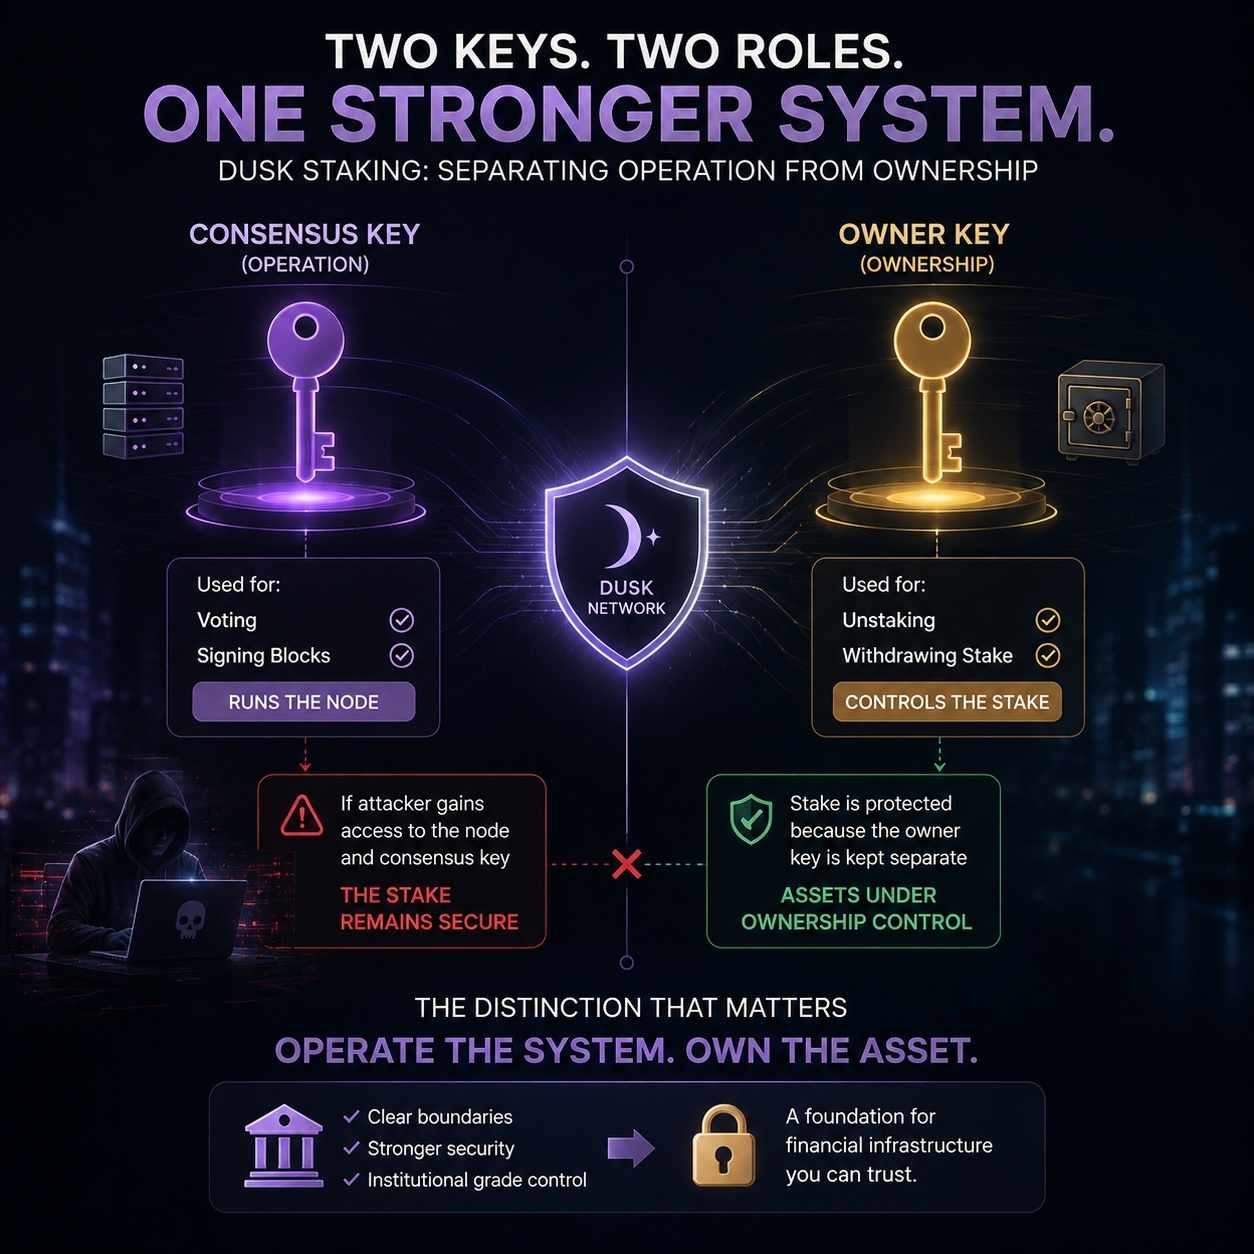
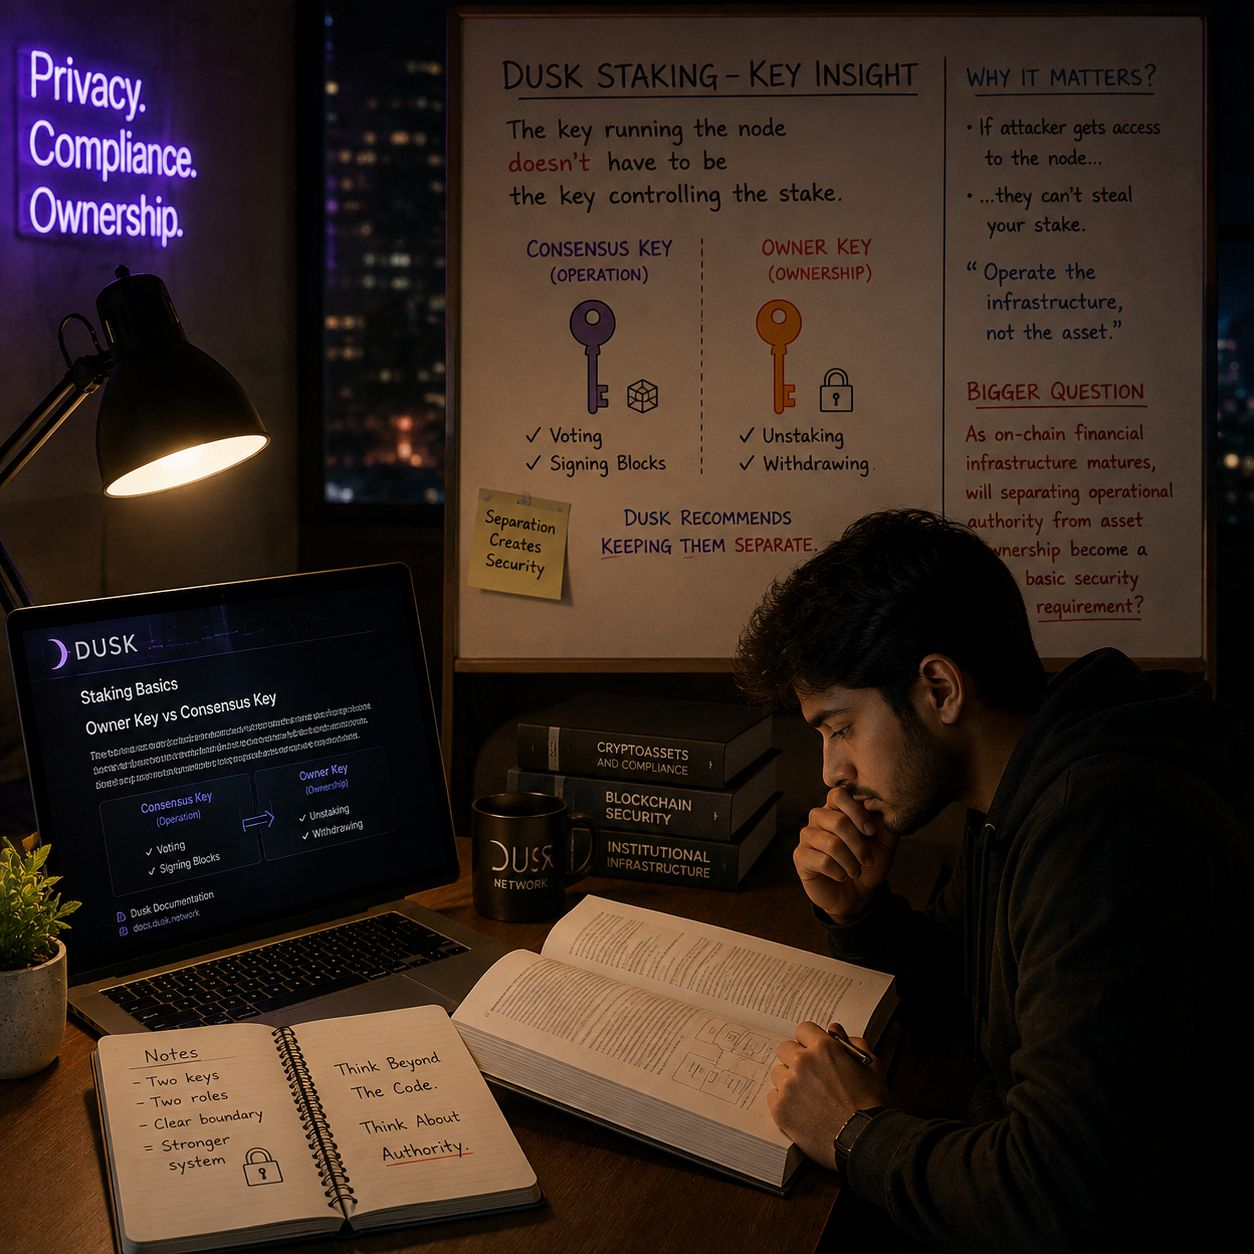
كنتُ أنظر إلى إعدادات الإتاحة (staking) الخاصة بـ Dusk عندما أوقفتني ملاحظة صغيرة: المفتاح الذي يشغّل العقدة لا يلزم أن يكون هو المفتاح الذي يتحكم في الإتاحة.
يُستخدم مفتاح الإجماع للتصويت وتوقيع الكتل (blocks)، بينما يتولى مفتاح المالك إجراءات مثل إلغاء الإتاحة (unstaking) والسحب (withdrawing). توصي Dusk بإبقائهما منفصلين.
في البداية، تعاملت مع ذلك باعتباره مجرد إدارة عادية للمفاتيح.
ثم بدأت أفكر في معنى ذلك فعليًا.
إذا حصل مهاجم على وصول إلى الجهاز الذي يشغّل العقدة، فإن الوصول إلى مفتاح الإجماع لا يمنحه تلقائيًا السيطرة على الإتاحة الأساسية.
وهذا يخلق تمييزًا كنت لم أضعه في الحسبان حقًا من قبل:
تشغيل البنية التحتية ليس هو الشيء نفسه كامتلاك السيطرة على الأصل.
في إعداد إتاحة عادي، قد يبدو هذا كتحسين أمني بسيط.
لكن إذا كانت Dusk تحاول في النهاية دعم البنية التحتية المالية، فإن هذا التمييز يصبح أكثر إثارة للاهتمام. فالمؤسسات لا تحتاج فقط إلى أنظمة تعمل؛ بل تحتاج إلى حدود واضحة حول من يمكنه التشغيل والترخيص والتحكم بالأصول القيمة.
لا أعتقد أن هذا يثبت شيئًا بمفرده.
لكن جعلني أتساءل:
مع نضوج البنية التحتية المالية على السلسلة (on-chain)، هل يمكن أن يصبح فصل السلطة التشغيلية عن ملكية الأصل شرطًا أمنيًا أساسيًا؟
@Dusk $DUSK . #dusk
يُستخدم مفتاح الإجماع للتصويت وتوقيع الكتل (blocks)، بينما يتولى مفتاح المالك إجراءات مثل إلغاء الإتاحة (unstaking) والسحب (withdrawing). توصي Dusk بإبقائهما منفصلين.
في البداية، تعاملت مع ذلك باعتباره مجرد إدارة عادية للمفاتيح.
ثم بدأت أفكر في معنى ذلك فعليًا.
إذا حصل مهاجم على وصول إلى الجهاز الذي يشغّل العقدة، فإن الوصول إلى مفتاح الإجماع لا يمنحه تلقائيًا السيطرة على الإتاحة الأساسية.
وهذا يخلق تمييزًا كنت لم أضعه في الحسبان حقًا من قبل:
تشغيل البنية التحتية ليس هو الشيء نفسه كامتلاك السيطرة على الأصل.
في إعداد إتاحة عادي، قد يبدو هذا كتحسين أمني بسيط.
لكن إذا كانت Dusk تحاول في النهاية دعم البنية التحتية المالية، فإن هذا التمييز يصبح أكثر إثارة للاهتمام. فالمؤسسات لا تحتاج فقط إلى أنظمة تعمل؛ بل تحتاج إلى حدود واضحة حول من يمكنه التشغيل والترخيص والتحكم بالأصول القيمة.
لا أعتقد أن هذا يثبت شيئًا بمفرده.
لكن جعلني أتساءل:
مع نضوج البنية التحتية المالية على السلسلة (on-chain)، هل يمكن أن يصبح فصل السلطة التشغيلية عن ملكية الأصل شرطًا أمنيًا أساسيًا؟
@Dusk $DUSK . #dusk
إخلاء مسؤولية: يتضمن آراء جهات خارجية. لا تُعدّ نصيحة. يُمكن استخدام Binance AI دون أي ضمان. اطلع على الشروط والأحكام.