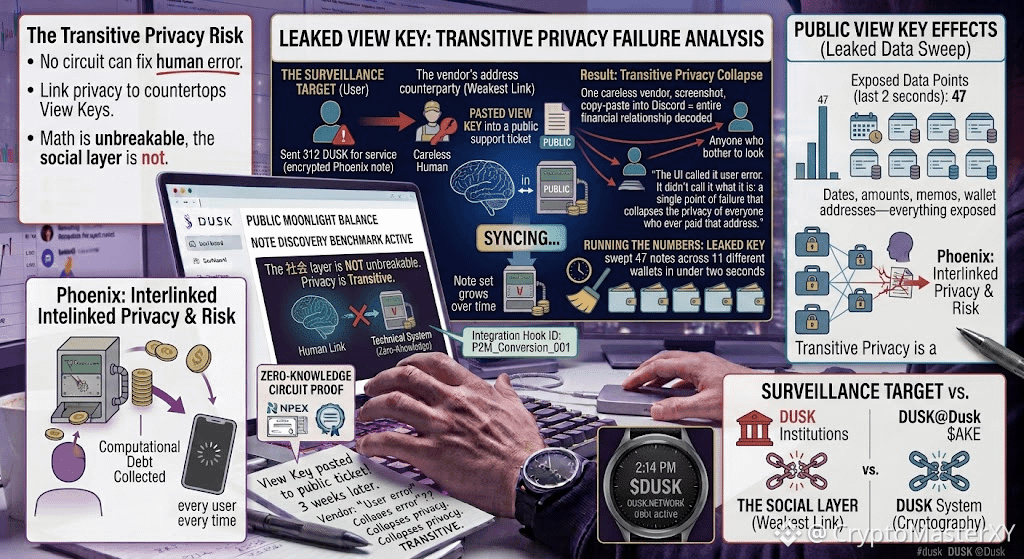
لم أخطط لأن أكون هدفًا للمراقبة. لقد أرسلتُ فقط 312 DUSK إلى مزوّد مقابل خدمة، واستخدمنا Phoenix تمامًا كما هو مقصود: ملاحظات مُشفّرة، وإثبات معرفة معدومة، بدون نصّ عادي على السلسلة.
هناك اكتشفت الأمر: بعد ثلاثة أسابيع، قام ذلك المزوّد بلصق View Key الخاص به في تذكرة دعم عامة لـ“التحقق” من دفعة مختلفة. كانت التذكرة عامة. وكان View Key عامًا. ومن ثم، لم تعد معاملة 312 DUSK الخاصة بي خاصة.
واجهة المستخدم سمّتها “خطأ المستخدم”. لكنها لا تسمّيه بما هو عليه: نقطة فشل واحدة تُسقط خصوصية الجميع الذين دفعوا ذلك العنوان يومًا ما. لأن Phoenix لا يشفّر الرصيد فقط—بل يربط خصوصيتك بـ View Keys لكل طرف قابلته وثقت به من قبل. مزوّد واحد مهمل، لقطة شاشة واحدة، نسخة/لصق واحدة في Discord، وعلاقتك المالية بالكامل مع ذلك الطرف تُفكّ لأي شخص يتعب نفسه ليتفحص.
حسبتُ الأرقام على ذلك المفتاح الذي تم تسريبه: فقد اجتاح 47 ملاحظة عبر 11 محفظة مختلفة في أقل من ثانيتين. التواريخ، والمبالغ، والمذكرات، وعناوين المحافظ—كل شيء مكشوف. وأدركت أن إثبات المعرفة المعدومة لم يفشل. التشفير لم يفشل. الإنسان هو من فشل. لكن النظام لا يملك وسيلة لمنع ذلك الإنسان من أن يصبح مصدر التسريب.
نتحدث عن الخصوصية كخاصية من خصائص السلسلة. لكن في Dusk، الخصوصية تنتقل، وتموت لحظة أن يرتكب أضعف رابط في مخطط معاملاتك خطأ. لا توجد دائرة يمكنها إصلاح ذلك. ولا أي Succinct Attestation يمكنه إنهاء الأمر بعيدًا.
الرياضيات غير قابلة للكسر. الطبقة الاجتماعية ليست كذلك.
#dusk $DUSK @Dusk $ROBO $GALA
هناك اكتشفت الأمر: بعد ثلاثة أسابيع، قام ذلك المزوّد بلصق View Key الخاص به في تذكرة دعم عامة لـ“التحقق” من دفعة مختلفة. كانت التذكرة عامة. وكان View Key عامًا. ومن ثم، لم تعد معاملة 312 DUSK الخاصة بي خاصة.
واجهة المستخدم سمّتها “خطأ المستخدم”. لكنها لا تسمّيه بما هو عليه: نقطة فشل واحدة تُسقط خصوصية الجميع الذين دفعوا ذلك العنوان يومًا ما. لأن Phoenix لا يشفّر الرصيد فقط—بل يربط خصوصيتك بـ View Keys لكل طرف قابلته وثقت به من قبل. مزوّد واحد مهمل، لقطة شاشة واحدة، نسخة/لصق واحدة في Discord، وعلاقتك المالية بالكامل مع ذلك الطرف تُفكّ لأي شخص يتعب نفسه ليتفحص.
حسبتُ الأرقام على ذلك المفتاح الذي تم تسريبه: فقد اجتاح 47 ملاحظة عبر 11 محفظة مختلفة في أقل من ثانيتين. التواريخ، والمبالغ، والمذكرات، وعناوين المحافظ—كل شيء مكشوف. وأدركت أن إثبات المعرفة المعدومة لم يفشل. التشفير لم يفشل. الإنسان هو من فشل. لكن النظام لا يملك وسيلة لمنع ذلك الإنسان من أن يصبح مصدر التسريب.
نتحدث عن الخصوصية كخاصية من خصائص السلسلة. لكن في Dusk، الخصوصية تنتقل، وتموت لحظة أن يرتكب أضعف رابط في مخطط معاملاتك خطأ. لا توجد دائرة يمكنها إصلاح ذلك. ولا أي Succinct Attestation يمكنه إنهاء الأمر بعيدًا.
الرياضيات غير قابلة للكسر. الطبقة الاجتماعية ليست كذلك.
#dusk $DUSK @Dusk $ROBO $GALA