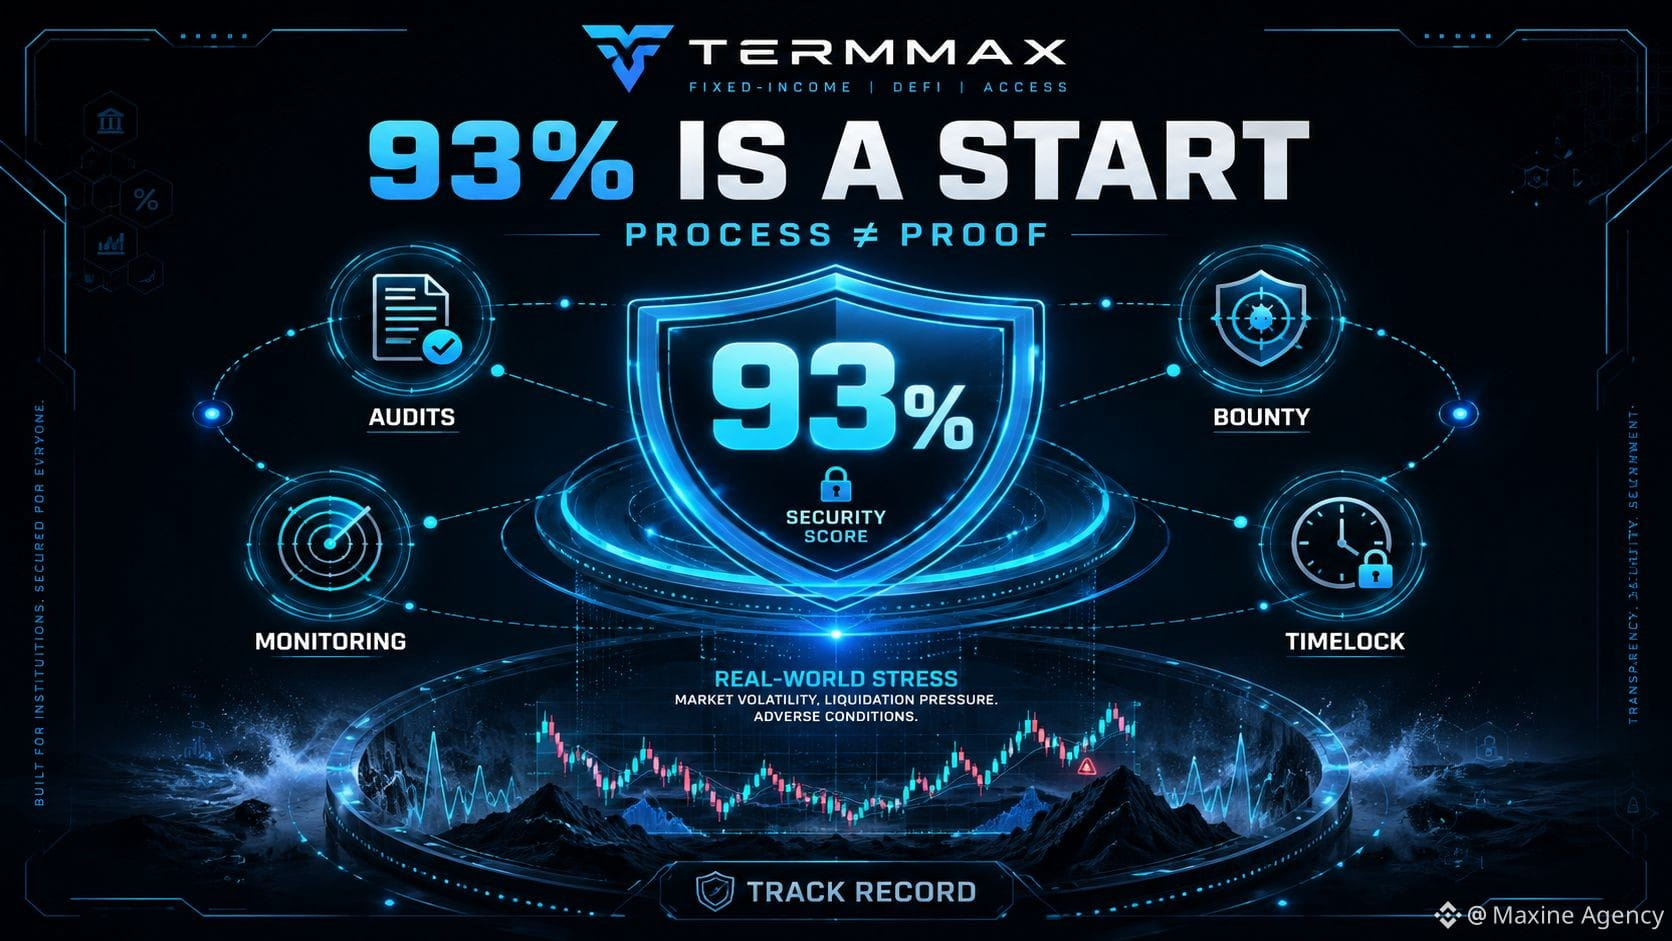
93% أمن TermMax ملفت للنظر، لكنني لا أعتبره دليلاً نهائياً
غالباً ما أتصفح بسرعة صفحات الأمن لأن معظم البروتوكولات تتضمن نفس مجموعة الكلمات المفتاحية: التدقيق (audit)، برنامج مكافآت الأخطاء (bug bounty)، المراقبة (monitoring)، وtimelock. لكن TermMax جعلني أتوقف عندما رأيت أن DeFiSafety منحته 93%—وهو نفس المستوى الذي تستخدمه المشاريع للمقارنة مع Aave V3.
هذا الرقم جيد، لكن برأيي الأهم هو طريقة فهمه أكثر من كونه مجرد درجة.
لا تقوم DeFiSafety بمراجعة كود الذكي مباشرةً. بل تقيم العملية، والوثائق، ومدى الشفافية، وكيف يطبق البروتوكول ممارسات الأمان. لذلك فإن 93% تعني أن لدى TermMax عملية أمنية مبنية بشكل جيد—وليست دليلاً على أن عقده الذكي ثبت أنه «آمن بنسبة 93%».
بالنظر إلى التكديس الحالي (stack)، لدى TermMax عدة طبقات مختلفة: audit لاكتشاف الأخطاء قبل النشر، وbug bounty لفتح مساحة إضافية للتحقق، وHypernative لمتابعة الحالات غير الطبيعية بعد تشغيل النظام، وtimelock لإبطاء التغييرات الحساسة. كل طبقة تتعامل مع نوع مختلف من المخاطر.
لكن هناك شيئاً لا يمكن شراؤه بالـaudit.
وهو سجلّ النجاة عبر السوق الحقيقي.
لدى Aave V3 ميزة لأنها تعمل منذ سنوات عديدة ومرت بمواقف ضغط كثيرة. لا يملك TermMax حتى الآن نفس مقدار البيانات القتالية (على أرض الواقع).
لذلك لن أسأل: هل TermMax آمن؟
أريد أن أعرف كيف يتفاعل stack الأمن هذا عندما تتذبذب السيولة بقوة، أو يتعرض الـoracle لضغط، أو يظهر edge case حقيقي على الشبكة الرئيسية (mainnet).
الدرجات تخبرنا إلى أي مدى يستعد البروتوكول بشكل جدي.
وسجلّ الأداء (track record) الجديد يخبرنا إلى أي حدّ تتحمل تلك الاستعدادات الواقع.
@TermMax #TermMax
$BEAT $BTC $ARX
غالباً ما أتصفح بسرعة صفحات الأمن لأن معظم البروتوكولات تتضمن نفس مجموعة الكلمات المفتاحية: التدقيق (audit)، برنامج مكافآت الأخطاء (bug bounty)، المراقبة (monitoring)، وtimelock. لكن TermMax جعلني أتوقف عندما رأيت أن DeFiSafety منحته 93%—وهو نفس المستوى الذي تستخدمه المشاريع للمقارنة مع Aave V3.
هذا الرقم جيد، لكن برأيي الأهم هو طريقة فهمه أكثر من كونه مجرد درجة.
لا تقوم DeFiSafety بمراجعة كود الذكي مباشرةً. بل تقيم العملية، والوثائق، ومدى الشفافية، وكيف يطبق البروتوكول ممارسات الأمان. لذلك فإن 93% تعني أن لدى TermMax عملية أمنية مبنية بشكل جيد—وليست دليلاً على أن عقده الذكي ثبت أنه «آمن بنسبة 93%».
بالنظر إلى التكديس الحالي (stack)، لدى TermMax عدة طبقات مختلفة: audit لاكتشاف الأخطاء قبل النشر، وbug bounty لفتح مساحة إضافية للتحقق، وHypernative لمتابعة الحالات غير الطبيعية بعد تشغيل النظام، وtimelock لإبطاء التغييرات الحساسة. كل طبقة تتعامل مع نوع مختلف من المخاطر.
لكن هناك شيئاً لا يمكن شراؤه بالـaudit.
وهو سجلّ النجاة عبر السوق الحقيقي.
لدى Aave V3 ميزة لأنها تعمل منذ سنوات عديدة ومرت بمواقف ضغط كثيرة. لا يملك TermMax حتى الآن نفس مقدار البيانات القتالية (على أرض الواقع).
لذلك لن أسأل: هل TermMax آمن؟
أريد أن أعرف كيف يتفاعل stack الأمن هذا عندما تتذبذب السيولة بقوة، أو يتعرض الـoracle لضغط، أو يظهر edge case حقيقي على الشبكة الرئيسية (mainnet).
الدرجات تخبرنا إلى أي مدى يستعد البروتوكول بشكل جدي.
وسجلّ الأداء (track record) الجديد يخبرنا إلى أي حدّ تتحمل تلك الاستعدادات الواقع.
@TermMax #TermMax
$BEAT $BTC $ARX