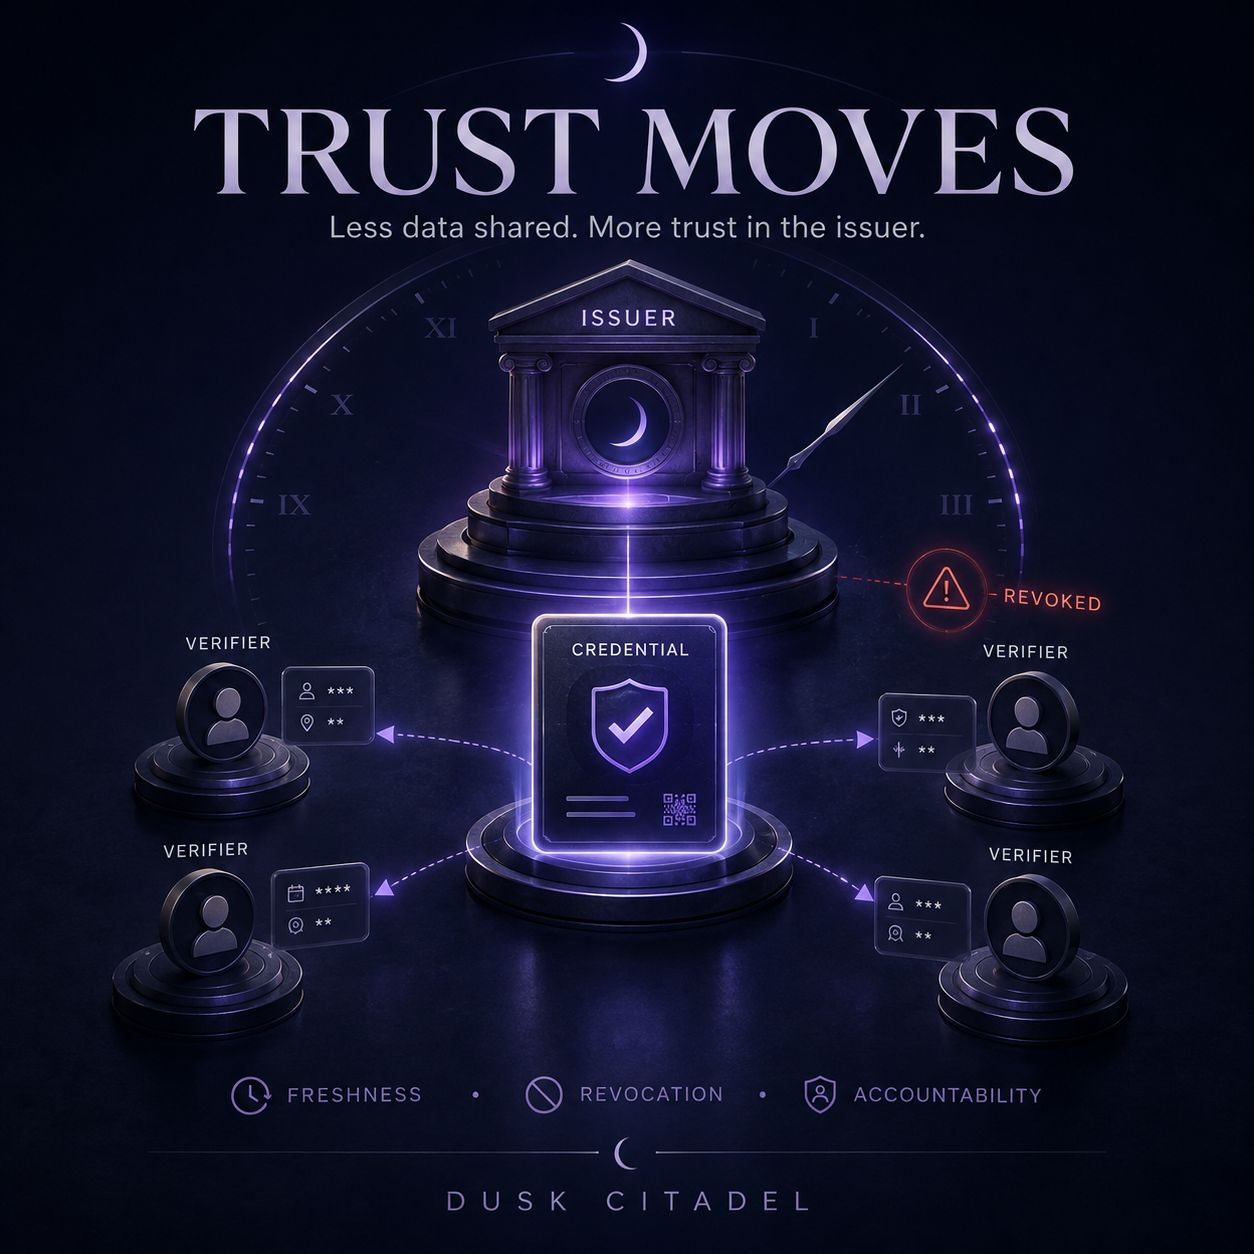
يقلّل Citadel مشاركة البيانات المطلوبة، لكنه يجعلني منتبهًا أكثر إلى جهة إصدار بيانات الاعتماد
النقطة التي أعجبتني في Citadel هي أن المستخدم لا يحتاج إلى تقديم ملف KYC كامل لكل طرف يريد التحقق منه.
بعد إتمام الفحص، يمكن استخدام بيانات اعتماد لإثبات أشياء محددة مثل الاختصاص القضائي أو حالة المستثمر أو استيفاء شرط امتثال معيّن. تحصل جهة التحقق على المعلومات الضرورية فقط بدلًا من مجموعة بيانات الهوية بأكملها.
في البداية ظننت أن الأمر ببساطة تقليل الثقة.
لكن عند التدقيق، تبيّن أن الثقة لا تختفي بل تُنقل إلى موضع آخر.
إذا وافقت عدة مؤسسات على بيانات اعتماد واحدة، يصبح قرار المُصدر الأولي أكثر وزنًا. يمكن إعادة استخدام تقييم واحد عدة مرات، لذلك قد تنتشر أي أخطاء في مرحلة إصدار بيانات الاعتماد بدلًا من أن تؤثر فقط في معاملة واحدة.
والوقت يجعل المسألة أكثر تعقيدًا. قد تكون بيانات الاعتماد صحيحة اليوم لكنها لا تكون صحيحة بعد بضعة أشهر. يمكن أن تتغير حالة العقوبات (sanctions) أو الاختصاص القضائي (jurisdiction) أو الأهلية (eligibility).
لذلك، بالنسبة لي، الجزء الأهم في Citadel لا يقتصر على الإخفاء الانتقائي. بل يتعلق أيضًا بالحداثة (freshness) والإلغاء (revocation) ومسؤولية المُصدر عندما تتغير البيانات الأساسية.
سأهتم كذلك بعدد بيانات الاعتماد التي يتم فعلًا إعادة استخدامها، أكثر من عدد عمليات التكامل التي يتم الإعلان عنها.
فالحفاظ على الخصوصية يعالج سؤال “كم يجب أن يرى طرف التحقق”.
أما عندما تكون بيانات الاعتماد خاطئة أو قديمة، فإن السؤال الأصعب يبقى كما هو: من يتحمل المسؤولية عن قرار وثقته منظومة بأكملها؟
@Dusk $DUSK #dusk
$APR $BNB
النقطة التي أعجبتني في Citadel هي أن المستخدم لا يحتاج إلى تقديم ملف KYC كامل لكل طرف يريد التحقق منه.
بعد إتمام الفحص، يمكن استخدام بيانات اعتماد لإثبات أشياء محددة مثل الاختصاص القضائي أو حالة المستثمر أو استيفاء شرط امتثال معيّن. تحصل جهة التحقق على المعلومات الضرورية فقط بدلًا من مجموعة بيانات الهوية بأكملها.
في البداية ظننت أن الأمر ببساطة تقليل الثقة.
لكن عند التدقيق، تبيّن أن الثقة لا تختفي بل تُنقل إلى موضع آخر.
إذا وافقت عدة مؤسسات على بيانات اعتماد واحدة، يصبح قرار المُصدر الأولي أكثر وزنًا. يمكن إعادة استخدام تقييم واحد عدة مرات، لذلك قد تنتشر أي أخطاء في مرحلة إصدار بيانات الاعتماد بدلًا من أن تؤثر فقط في معاملة واحدة.
والوقت يجعل المسألة أكثر تعقيدًا. قد تكون بيانات الاعتماد صحيحة اليوم لكنها لا تكون صحيحة بعد بضعة أشهر. يمكن أن تتغير حالة العقوبات (sanctions) أو الاختصاص القضائي (jurisdiction) أو الأهلية (eligibility).
لذلك، بالنسبة لي، الجزء الأهم في Citadel لا يقتصر على الإخفاء الانتقائي. بل يتعلق أيضًا بالحداثة (freshness) والإلغاء (revocation) ومسؤولية المُصدر عندما تتغير البيانات الأساسية.
سأهتم كذلك بعدد بيانات الاعتماد التي يتم فعلًا إعادة استخدامها، أكثر من عدد عمليات التكامل التي يتم الإعلان عنها.
فالحفاظ على الخصوصية يعالج سؤال “كم يجب أن يرى طرف التحقق”.
أما عندما تكون بيانات الاعتماد خاطئة أو قديمة، فإن السؤال الأصعب يبقى كما هو: من يتحمل المسؤولية عن قرار وثقته منظومة بأكملها؟
@Dusk $DUSK #dusk
$APR $BNB