أستمر في التفكير أن الجزء الغريب من كونك “صحيحًا” على Dusk ليس حتى أن Citadel يمكنه إثبات شيء عني دون أن يقوم بتفريغ الهوية كاملةً إلى حالة عامة.
بل إن الأمر أن Dusk يمكنه في الأساس التعرف على المحفظة، والتعرف على بيانات الاعتماد، وبناء جلسة Citadel... ومع ذلك يمكن لـ XSC أن تبقى هناك وكأنها تقول: حسنًا، كل هذا لا يعني تلقائيًا أنك تملك هذا الأمان.
وهذا الأمر يبدو وقحًا نوعًا ما، إلى أن أتوقف عن تسطيح جميع هذه الصلاحيات في شيء واحد.
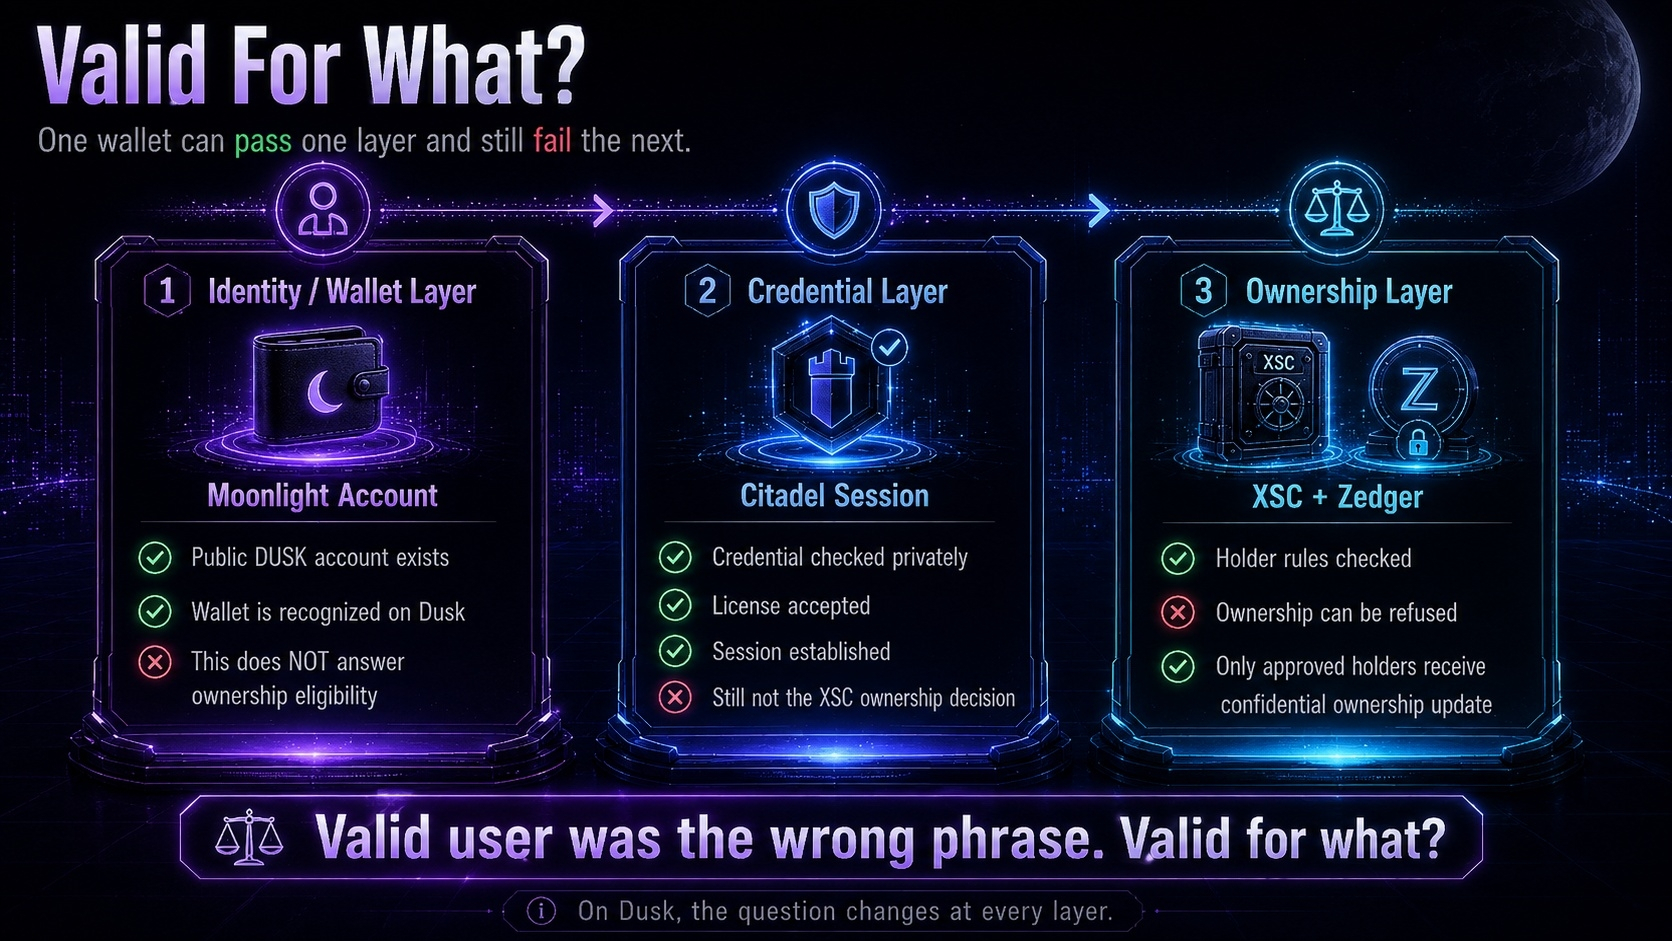
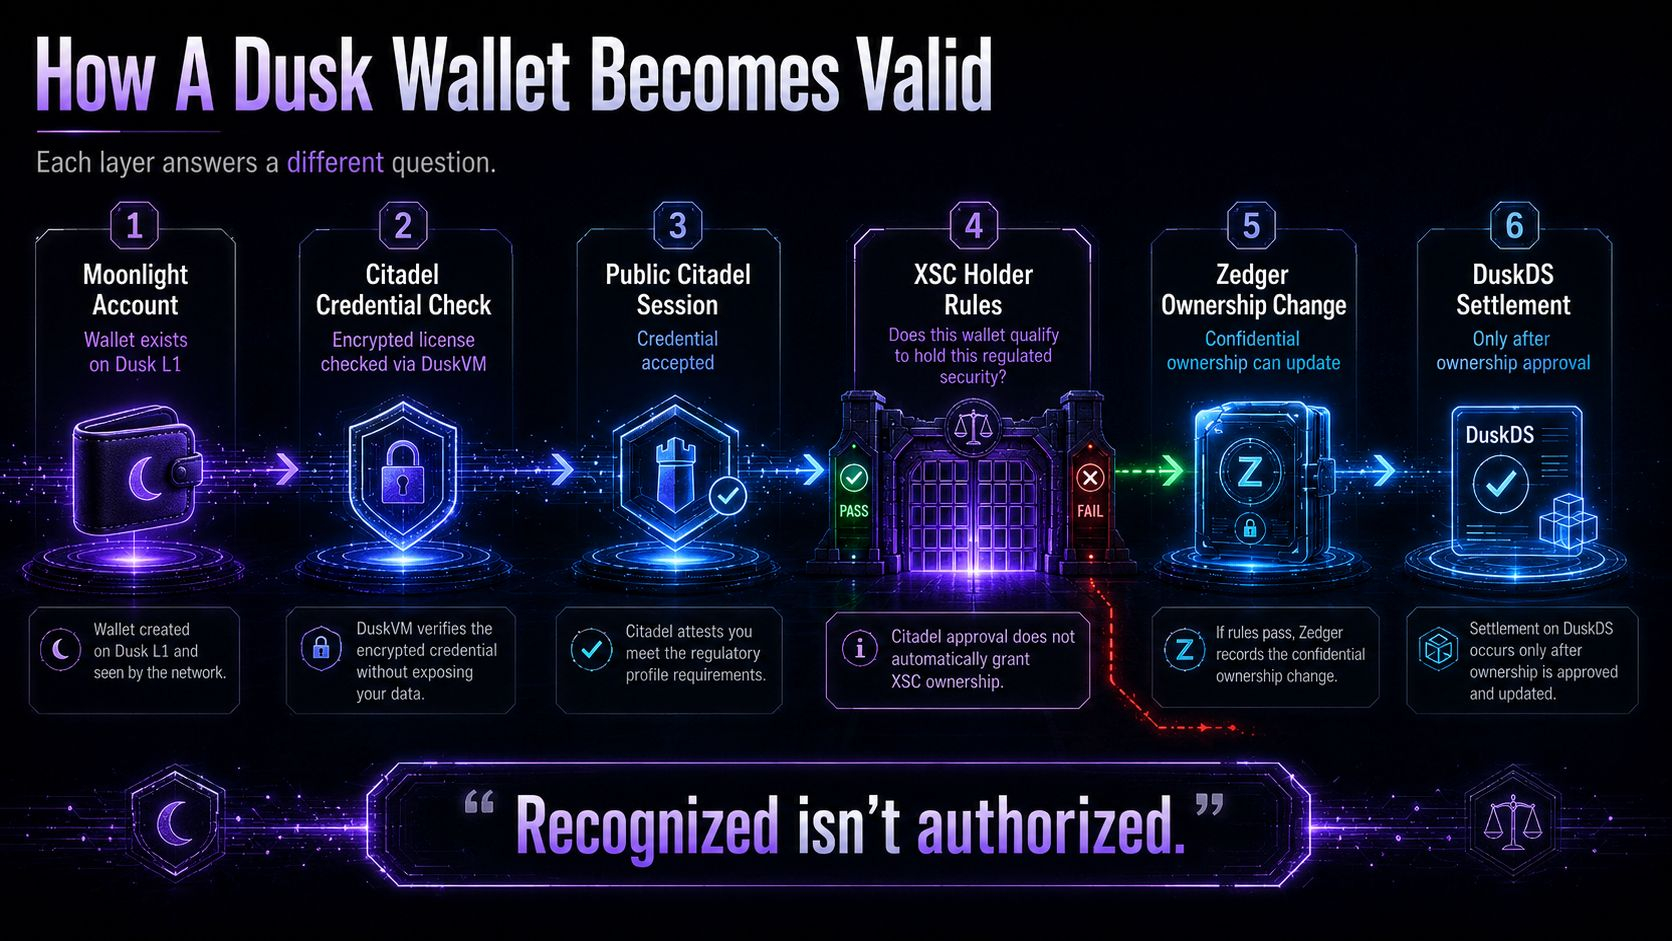
يمكن لحساب Moonlight الخاص بي بالفعل أن يكون موجودًا بشكل علني على Dusk L1 بحالة DUSK وكل شيء. ثم تتحقق Citadel من الترخيص المشفر من خلال License Provider عبر DuskVM، وينتهي بي الأمر بحصولي أيضًا على الجلسة العامة، وهذا يبدو كـ “نعم” جاد آخر.
ومع ذلك، يبدو أن هذا ليس “النعم” التي يهتم بها XSC.
إذًا حسنًا... كم مرة يجب أن تصبح هذه المحفظة “صحيحة”؟
لأن Dusk Confidential Security Contract على ما يبدو لا يهتم بوجود حساب Moonlight الخاص بي، ولا يهتم بأن Citadel قبل بيانات الاعتماد بالطريقة التي توقعتها أفكاري. لديها سؤالها الخاص... هل تلبي محفظة Dusk المحددة هذه قواعد مالك XSC لهذا الأمان الخاضع للتنظيم؟
وإذا قالت XSC لا هناك، فلن يلتزم Dusk Zedger فجأة بإجراء تغيير ملكية سريّ لمجرد أن Citadel قال نعم بالفعل في مكان ما سابقًا.
“المعترف به ليس مُصرّحًا.”
وهذا الجزء مزعج... يمكن للمحفظة أن توجد بالفعل على Dusk، ويمكن لـ Citadel أن تكون قد قبلت بيانات الاعتماد وأنشأت الجلسة، ومع ذلك ما زلت لست عند سؤال الملكية بعد.
يسأل Dusk XSC هذا السؤال لنفسه، ويمكنه أيضًا رفض تغيير الملكية قبل أن تحصل DuskDS على أي شيء لتسويته.
لعل “مستخدم صالح” كانت عبارة خاطئة في رأسي.
صالح لما؟
لذا يبدو أن هذا السؤال في Dusk لا يزول فعليًا أبدًا.
@Dusk $AVAAI $ENA $DUSK #dusk #Dusk
بل إن الأمر أن Dusk يمكنه في الأساس التعرف على المحفظة، والتعرف على بيانات الاعتماد، وبناء جلسة Citadel... ومع ذلك يمكن لـ XSC أن تبقى هناك وكأنها تقول: حسنًا، كل هذا لا يعني تلقائيًا أنك تملك هذا الأمان.
وهذا الأمر يبدو وقحًا نوعًا ما، إلى أن أتوقف عن تسطيح جميع هذه الصلاحيات في شيء واحد.
يمكن لحساب Moonlight الخاص بي بالفعل أن يكون موجودًا بشكل علني على Dusk L1 بحالة DUSK وكل شيء. ثم تتحقق Citadel من الترخيص المشفر من خلال License Provider عبر DuskVM، وينتهي بي الأمر بحصولي أيضًا على الجلسة العامة، وهذا يبدو كـ “نعم” جاد آخر.
ومع ذلك، يبدو أن هذا ليس “النعم” التي يهتم بها XSC.
إذًا حسنًا... كم مرة يجب أن تصبح هذه المحفظة “صحيحة”؟
لأن Dusk Confidential Security Contract على ما يبدو لا يهتم بوجود حساب Moonlight الخاص بي، ولا يهتم بأن Citadel قبل بيانات الاعتماد بالطريقة التي توقعتها أفكاري. لديها سؤالها الخاص... هل تلبي محفظة Dusk المحددة هذه قواعد مالك XSC لهذا الأمان الخاضع للتنظيم؟
وإذا قالت XSC لا هناك، فلن يلتزم Dusk Zedger فجأة بإجراء تغيير ملكية سريّ لمجرد أن Citadel قال نعم بالفعل في مكان ما سابقًا.
“المعترف به ليس مُصرّحًا.”
وهذا الجزء مزعج... يمكن للمحفظة أن توجد بالفعل على Dusk، ويمكن لـ Citadel أن تكون قد قبلت بيانات الاعتماد وأنشأت الجلسة، ومع ذلك ما زلت لست عند سؤال الملكية بعد.
يسأل Dusk XSC هذا السؤال لنفسه، ويمكنه أيضًا رفض تغيير الملكية قبل أن تحصل DuskDS على أي شيء لتسويته.
لعل “مستخدم صالح” كانت عبارة خاطئة في رأسي.
صالح لما؟
لذا يبدو أن هذا السؤال في Dusk لا يزول فعليًا أبدًا.
@Dusk $AVAAI $ENA $DUSK #dusk #Dusk