عندما يُسمّى عقد ذكي غير قابل للتغيير، فمن السهل استنتاج ذلك: بعد إطلاقه لا يستطيع أحد التدخل في عمله.
في TermMax الأمر أكثر تعقيدًا قليلًا.
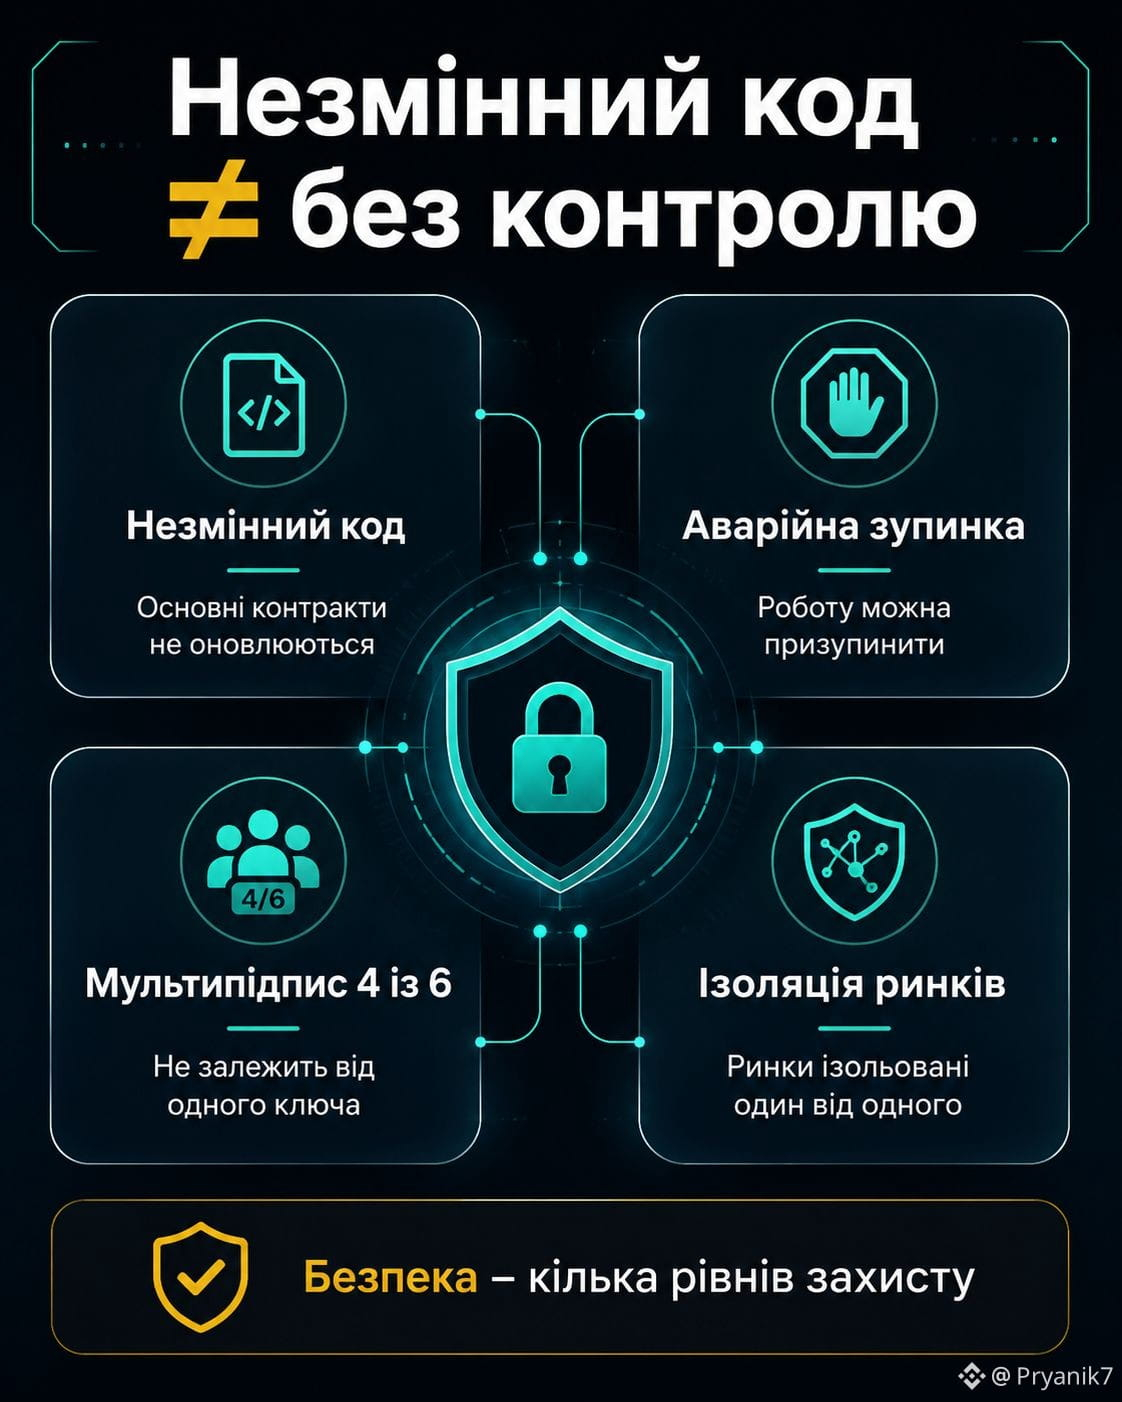
تم تصميم العقود الذكية الأساسية لبروتوكولنا بحيث لا يمكن تحديثها. الاستثناء هو الموجّهون.
لكن عدم قابلية الشيفرة للتغيير لا يلغي المراقبة في حالات الطوارئ.
إذا حدثت هجمة أو وقع حادث أمني، يمكن للمسؤول إيقاف عمل العقود مؤقتًا للحد من الخسائر الإضافية.
وهناك مستوى آخر.
يتم حماية الإجراءات الإدارية الحرجة بواسطة محفظة متعددة التوقيع 4 من أصل 6. أي أن قرار مفتاح واحد لا يكفي.
بل وحتى الأسواق نفسها مقسّمة: مشكلة في عقد سوق واحد لا ينبغي أن تنتقل تلقائيًا إلى الأسواق الأخرى.
بالنسبة لي، المهم هنا ليس آلية حماية منفصلة، بل كامل البناء:
شفرة غير قابلة للتغيير
+
إمكانية الإيقاف في حالات الطوارئ
+
تحكم إداري موزّع
+
عزل الأسواق.
لذلك لم أعد أُدرك كلمة «غير قابل للتغيير» على أنها مرادف لغياب كامل للرقابة.
والأصح هو أن نسأل: ما الذي لا يمكن تغييره تحديدًا، ومن ما زال لديه الصلاحيات، وماذا سيحدث أثناء كارثة حقيقية؟
@TermMax #TermMax
في TermMax الأمر أكثر تعقيدًا قليلًا.
تم تصميم العقود الذكية الأساسية لبروتوكولنا بحيث لا يمكن تحديثها. الاستثناء هو الموجّهون.
لكن عدم قابلية الشيفرة للتغيير لا يلغي المراقبة في حالات الطوارئ.
إذا حدثت هجمة أو وقع حادث أمني، يمكن للمسؤول إيقاف عمل العقود مؤقتًا للحد من الخسائر الإضافية.
وهناك مستوى آخر.
يتم حماية الإجراءات الإدارية الحرجة بواسطة محفظة متعددة التوقيع 4 من أصل 6. أي أن قرار مفتاح واحد لا يكفي.
بل وحتى الأسواق نفسها مقسّمة: مشكلة في عقد سوق واحد لا ينبغي أن تنتقل تلقائيًا إلى الأسواق الأخرى.
بالنسبة لي، المهم هنا ليس آلية حماية منفصلة، بل كامل البناء:
شفرة غير قابلة للتغيير
+
إمكانية الإيقاف في حالات الطوارئ
+
تحكم إداري موزّع
+
عزل الأسواق.
لذلك لم أعد أُدرك كلمة «غير قابل للتغيير» على أنها مرادف لغياب كامل للرقابة.
والأصح هو أن نسأل: ما الذي لا يمكن تغييره تحديدًا، ومن ما زال لديه الصلاحيات، وماذا سيحدث أثناء كارثة حقيقية؟
@TermMax #TermMax