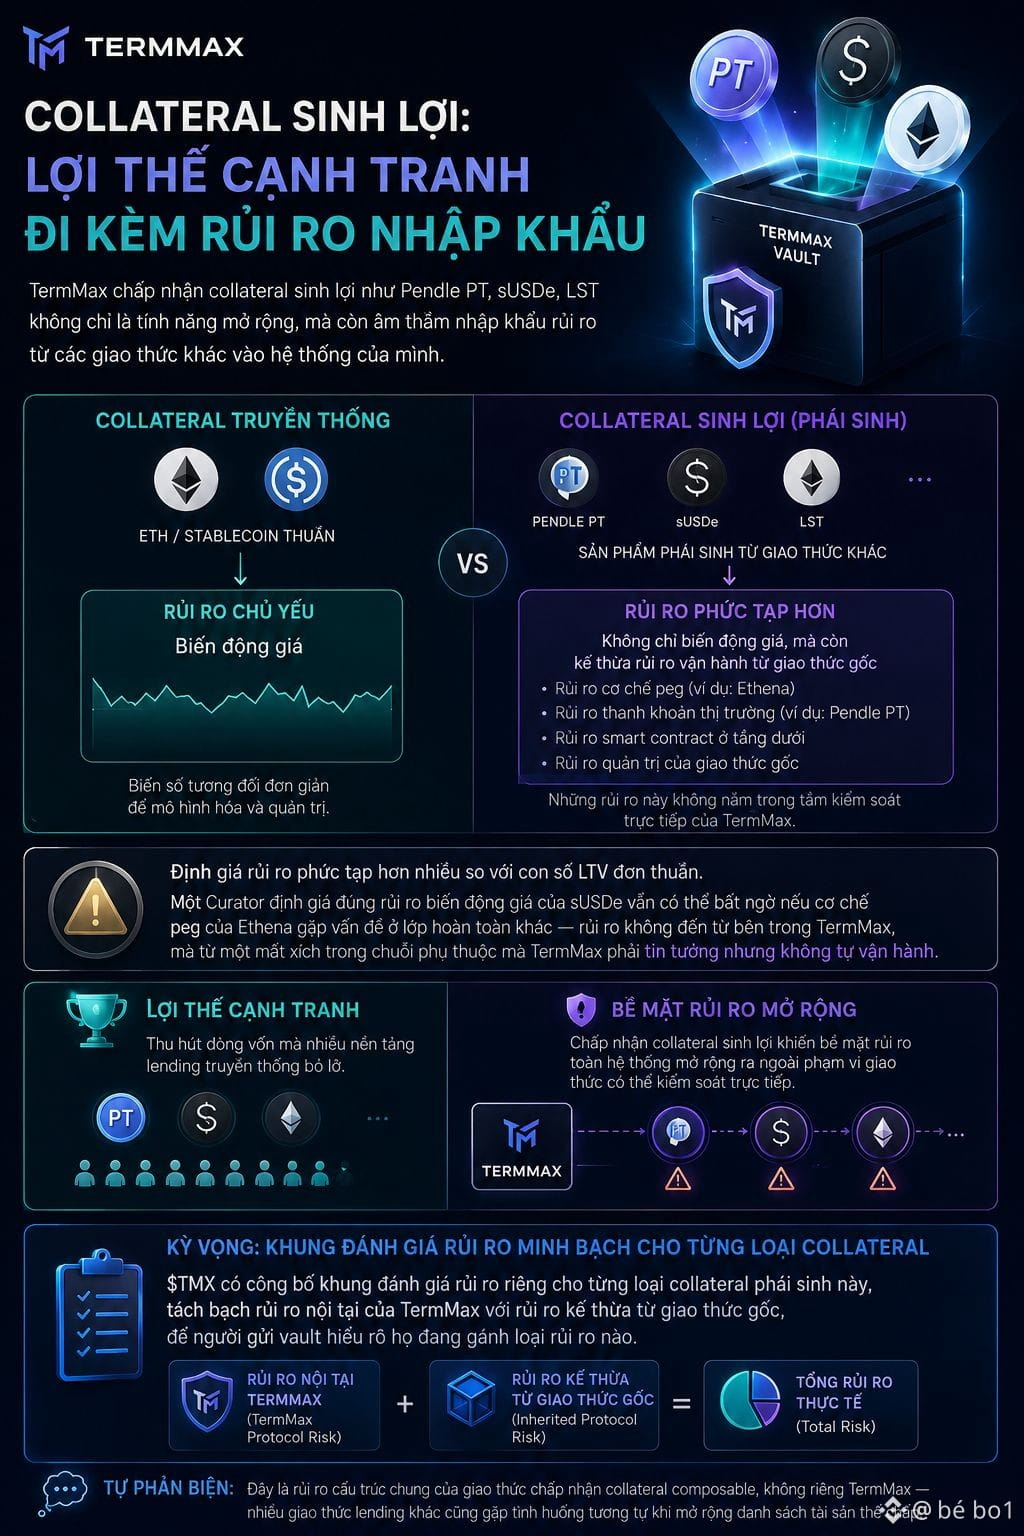
لديّ شيء أدركته عندما حاولت تخيل ما الذي يجعل TermMax يقبل كضمان أصولاً مُولِّدة للعائد مثل Pendle PT و sUSDe و LST: الأمر ليس مجرد ميزة توسعية، بل هو أيضاً إدخالٌ صامت للمخاطر من بروتوكولات أخرى إلى نظامه.
مع الضمانات التقليدية مثل ETH أو عملات مستقرة خالصة، تكون المخاطر في الأساس مرتبطة بتقلبات السعر — وهو متغير نسبيّاً يسهل نمذجته. لكن Pendle PT أو sUSDe هما منتجات مشتقة من بروتوكولات أخرى، تحمل معها كامل مخاطر التشغيل للبروتوكول الأصلي — مثل آلية الربط (peg) في Ethena، أو سيولة سوق PT في Pendle، أو مخاطر العقود الذكية في الطبقة السفلية التي لا يتحكم بها TermMax مباشرة.
وهذا هو ما يجعل تسعير المخاطر أكثر تعقيداً بكثير من مجرد أرقام LTV وحدها. فقد يقوم Curator بتسعير مخاطر تقلبات sUSDe بدقة، ومع ذلك قد تتفاجأ النتائج إذا واجهت آلية الربط في Ethena مشكلة في طبقة مختلفة تماماً — مخاطر لا تنشأ من داخل TermMax، بل من حلقة ضمن سلسلة الاعتماد التي يجب على @TermMax أن تثق بها لكنها لا تديرها بنفسها.
من هذه الزاوية، فإن قبول الضمانات المُولِّدة للعائد يُعد ميزة تنافسية حقيقية — إذ يجذب تدفقات رأس المال التي قد يفوّت عليها كثير من منصات الإقراض التقليدية — لكنه في الوقت نفسه يُوسّع سطح مخاطر النظام بأكمله خارج نطاق البروتوكول الذي يمكن التحكم به مباشرة.
مراجعة ذاتية: هذه هي المخاطر البنيوية الشائعة لبروتوكولات تقبل ضمانات مُركّبة (composable)، وليست خاصة بـ TermMax — إذ تواجه بروتوكولات إقراض أخرى ظروفاً مشابهة أيضاً عند توسيع قائمة الأصول كضمان.
أنا أتطلع لمعرفة ما إذا كان TMX سيُعلن عن إطار تقييم للمخاطر خاص بكل نوع من الضمانات المشتقة، بحيث يتم فصل المخاطر الجوهرية لدى TermMax عن المخاطر الموروثة من البروتوكول الأصلي.
#termmax $BTC $ETH
مع الضمانات التقليدية مثل ETH أو عملات مستقرة خالصة، تكون المخاطر في الأساس مرتبطة بتقلبات السعر — وهو متغير نسبيّاً يسهل نمذجته. لكن Pendle PT أو sUSDe هما منتجات مشتقة من بروتوكولات أخرى، تحمل معها كامل مخاطر التشغيل للبروتوكول الأصلي — مثل آلية الربط (peg) في Ethena، أو سيولة سوق PT في Pendle، أو مخاطر العقود الذكية في الطبقة السفلية التي لا يتحكم بها TermMax مباشرة.
وهذا هو ما يجعل تسعير المخاطر أكثر تعقيداً بكثير من مجرد أرقام LTV وحدها. فقد يقوم Curator بتسعير مخاطر تقلبات sUSDe بدقة، ومع ذلك قد تتفاجأ النتائج إذا واجهت آلية الربط في Ethena مشكلة في طبقة مختلفة تماماً — مخاطر لا تنشأ من داخل TermMax، بل من حلقة ضمن سلسلة الاعتماد التي يجب على @TermMax أن تثق بها لكنها لا تديرها بنفسها.
من هذه الزاوية، فإن قبول الضمانات المُولِّدة للعائد يُعد ميزة تنافسية حقيقية — إذ يجذب تدفقات رأس المال التي قد يفوّت عليها كثير من منصات الإقراض التقليدية — لكنه في الوقت نفسه يُوسّع سطح مخاطر النظام بأكمله خارج نطاق البروتوكول الذي يمكن التحكم به مباشرة.
مراجعة ذاتية: هذه هي المخاطر البنيوية الشائعة لبروتوكولات تقبل ضمانات مُركّبة (composable)، وليست خاصة بـ TermMax — إذ تواجه بروتوكولات إقراض أخرى ظروفاً مشابهة أيضاً عند توسيع قائمة الأصول كضمان.
أنا أتطلع لمعرفة ما إذا كان TMX سيُعلن عن إطار تقييم للمخاطر خاص بكل نوع من الضمانات المشتقة، بحيث يتم فصل المخاطر الجوهرية لدى TermMax عن المخاطر الموروثة من البروتوكول الأصلي.
#termmax $BTC $ETH