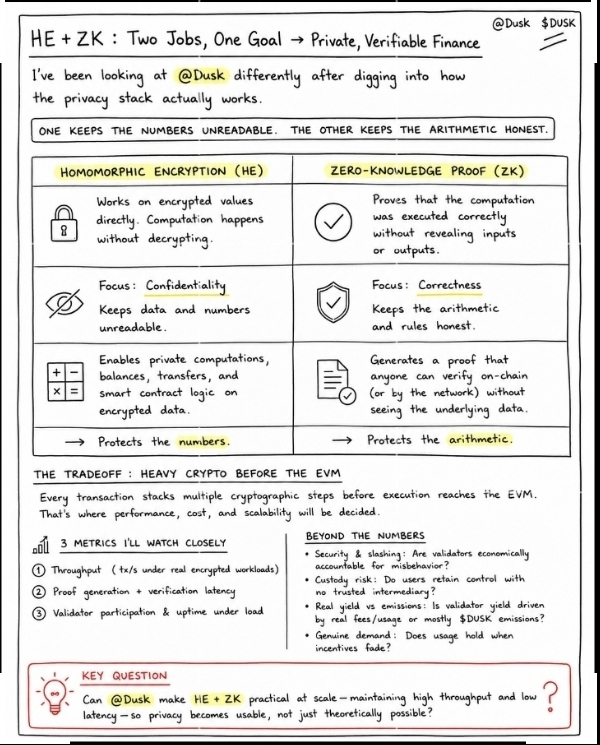
بينما كنت أحدّق في قهوتي هذا الصباح، أدركت أنني كنت أفكر في تقنيات الخصوصية بطريقة مقلوبة.
كنت أتعامل مع التشفير المتماثل (Homomorphic Encryption) والبراهين عديمة المعرفة (Zero-knowledge proofs) كأنهما توأمان متطابقان. ليسا كذلك. إنهما أقرب إلى محاسبٍ دقيق وساحر يعملان على القضية نفسها.
يتيح التشفير المتماثل إجراء الحساب على بياناتٍ مُشفّرة دون كشف القيم الأساسية. ويمكن للبراهين عديمة المعرفة إثبات أن عملية حسابية اتبعت القواعد المطلوبة دون كشف المُدخلات الخاصة.
تُصبح هذه الفروق مثيرة للاهتمام مع DuskEVM. تفصيل أراه مهمًا بشكل خاص: DuskEVM هو بيئة تنفيذ EVM مبنية على OP Stack، بينما يوفّر DuskDS طبقة التسوية وإتاحة البيانات تحته. لذا فإن الخصوصية ليست مجرد ميزة تُضاف على EVM تقليدي؛ بل إنها تقع ضمن فصلٍ أوسع بين التنفيذ والتسوية.
أبدأ بالنظر إلى الأسئلة الأصعب.
ماذا يحدث لزمن تقديم البراهين مع ازدياد التعقيد؟
مع تزايد التعقيد الحسابي وحجم الدارات (circuits)، عادةً ما يزيد زمن توليد البراهين، بينما تظل أزمنة التحقق سريعة وثابتة غالبًا.
هل يمكن للشبكة توليد طلب رسوم واقعي كافٍ لدعم البنية التحتية؟
$DUSK يبني بنية تحتية يمكن أن تتعايش فيها الامتثال مع خصوصية البلوكشين.
يعتمد الأمر على تبنٍّ مؤسسي طويل الأمد لتسليمة أصوله الواقعية المركّزة على الخصوصية (RWA) وعلى توسيع أسواق مالية متوافقة بما يكفي لتعويض جدول إصدار الرموز الممتد لعدة عقود.
@Dusk يستخدم Phoenix لتحويلات محمية (shielded transfers)، في حين أن مكدس التشفير الخاص به يتضمن أدوات براهين عديمة المعرفة مبنية على PLONK. وهذا يجعل طرح الخصوصية أكثر ملموسية—لكن أيضًا يجعل تفاصيل الأداء والتنفيذ جديرة بالمراقبة عن كثب.
بالنسبة لي، السؤال هو ما إذا كان بإمكان Dusk جعلها خصوصيةً بدرجة كافية للمؤسسات، وبراهين كافية للامتثال، وكفاءةً كافية للاستخدام على نطاق واسع.
#dusk