لقد أمضيت وقتًا كافيًا في النظر إلى كيفية تعامل Dusk مع الهوية مع Citadel، وكلما فكرت فيها أكثر شعرت أنها محاولة عملية لمنح المستخدمين تحكمًا فعليًا بدلًا من كونها مجرد عملية تفريغ بيانات أخرى.
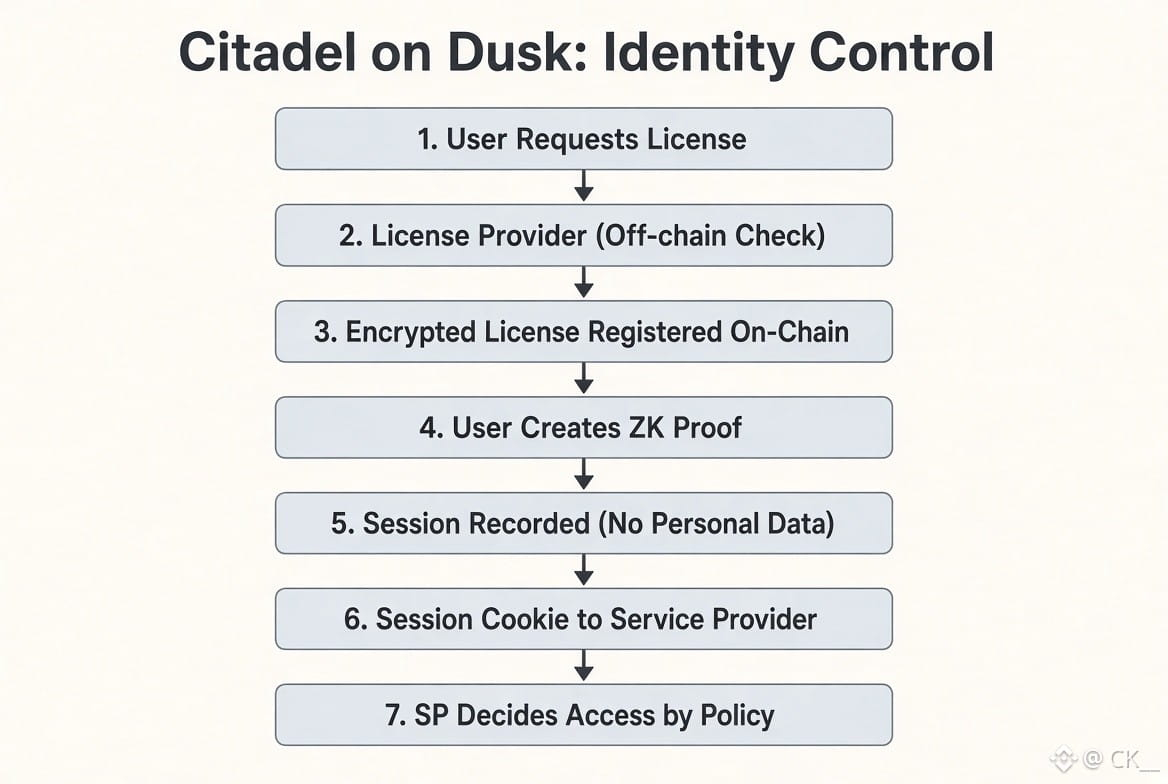
أنت تطلب ترخيصًا من جهة تقدّرها. يتحققون منك خارج السلسلة، ويوقّعون السمات، ثم يسجلون نسخة مُشفّرة منها على السلسلة. وعندما تحتاج إلى الوصول لاحقًا، تُنشئ إثباتًا بأن لديك ترخيصًا مسجّلًا صالحًا. السلسلة لا تسجل إلا أن جلسة قد حدثت. ولا شيء عن محفظتك أو الترخيص المحدد أو التفاصيل الشخصية نفسها. ثم ترسل ملف تعريف ارتباط (cookie) للجلسة إلى الخدمة، وهي التي تقرر ما إذا كان سيتم السماح لك بالدخول وفقًا لقواعدها الخاصة.
هذه القسمة مهمة. لا تدّعي Citadel أنها تضبط السياسة. ما زالت الخدمة هي من تختار أي جهات إصدار تقبلها، وأي السمات تُحتسب، وما إذا كان شيء قد تم إلغاؤه. لا يقوم المستخدمون بتسليم ملفهم الكامل في كل مرة. كما تتجنب المؤسسات تخزين البيانات بأنفسها، ما يقلّل التكلفة ويحدّ من مخاطر التسرب.
الحد الواضح هو أنك ما زلت مضطرًا إلى الوثوق بجهات إصدار التراخيص. إذا ظلّت تلك الجهات قليلة أو مركّزة، فإن جزء "السيادة الذاتية" أرق مما يبدو عليه. إن إدماج خدمات حقيقية معها هو الجزء الأصعب، وليس التشفير. كما أن ملفات تعريف الارتباط تعمل بنمط حامل (bearer)، لذلك يجب التعامل مع إعادة الاستخدام وربطها بعناية من جهة الخدمة.
قد يغيّر ذلك طريقة عمل الأسواق المُقيّدة بالصلاحيات إذا استخدمه عدد كافٍ من الأطراف فعليًا. أو قد يبقى أداة مفيدة لا تغادر تخصص التمويل.
برأيك، من الذي يجب أن يتحرك أولًا كي يهم الأمر على نطاق واسع — المستخدمون أم جهات الإصدار أم الخدمات نفسها؟
#dusk $DUSK @Dusk $BTW $BR
#USStorageStocksExtendLosses #EthereumOpensGlamsterdamEarlyTestnet