#dusk $DUSK @Dusk
هناك شيء أراه أكثر إثارة للاهتمام في Dusk ليس ميزة خصوصية أخرى.
بل ما حدث عندما تم اختبار البنية التحتية المحيطة بالبروتوكول عبر حادث أمني حقيقي.
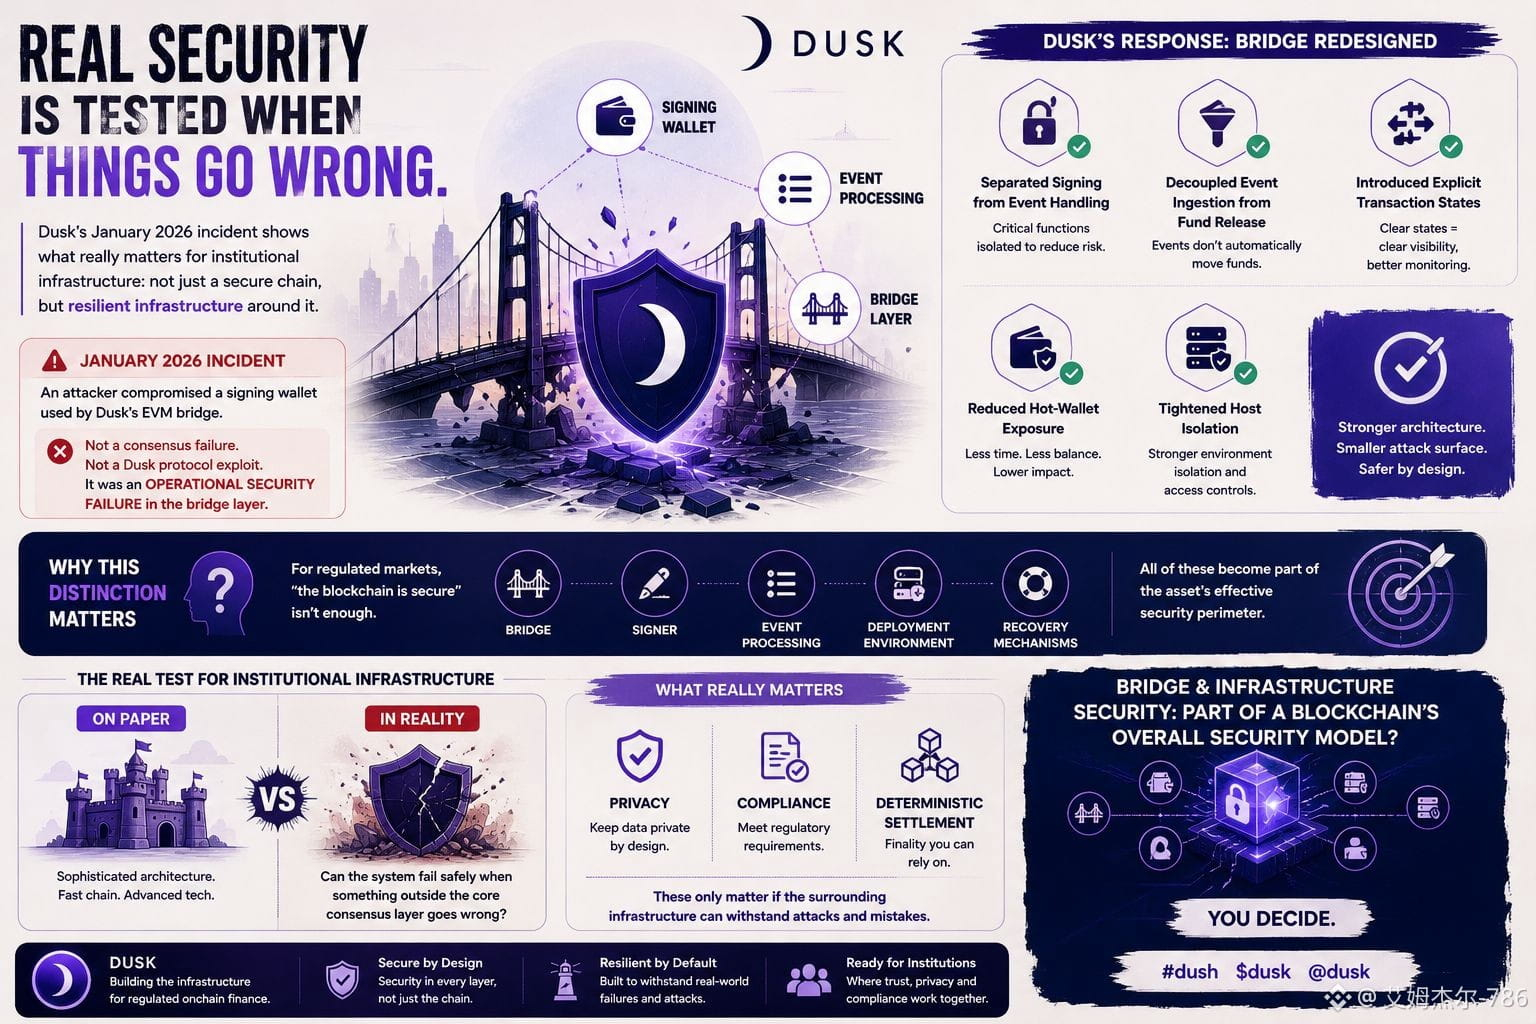
في يناير 2026 اخترق مهاجم محفظة توقيع تُستخدم بواسطة جسر Dusk الخاص بـ EVM. يوضح تقرير Dusk اللاحق (post-mortem) تمييزًا مهمًا: لم يكن هذا فشلًا في الإجماع أو استغلالًا لبروتوكول Dusk. كان إخفاقًا في الأمن التشغيلي على طبقة الجسر.
هذا التمييز يهم.
لأنك إذا كنت تبني بنية تحتية لأسواق مالية مُنظَّمة، فإن قول “البلوكشين نفسه آمن” لا يكفي.
يمكن أن تصبح معالجة الأحداث الخاصة بالموقّع (bridge signer)، وبيئة النشر، وآليات الاسترداد كلها جزءًا من “محيط الأمان الفعّال” للأصل.
ردّ Dusk هو في الحقيقة الجزء الذي يستحق المتابعة.
فقد فصل الجسر المُعاد تصميمه عملية التوقيع عن معالجة الأحداث، وفك اقتران إدخال الأحداث عن إطلاق الأموال، وأدخل حالات معاملات صريحة، وقلّل تعرّض المحفظة الساخنة، وشدّد العزل على مستوى المضيف (host isolation).
هذا يغيّر الطريقة التي أنظر بها إلى Dusk.
الاختبار الحقيقي للبنية التحتية المؤسسية ليس ما إذا كانت الهندسة تبدو متقدمة على الورق.
بل ما إذا كان النظام يستطيع أن يفشل بأمان عندما يحدث خطأ ما خارج طبقة الإجماع الأساسية.
يعمل Dusk على التقدّم نحو تمويل على السلسلة مُنظَّم حيث تكون مطابقة الخصوصية والتسوية الحتمية في صميم الأمر. لكن لا تكتسب هذه الخصائص أهميتها إلا إذا كانت البنية التحتية المحيطة قادرة على تحمل الأخطاء التشغيلية والهجمات أيضًا.
إنها معيارٌ أصعب بكثير من مجرد وجود سلسلة سريعة.
وبصراحة، هذا هو المعيار الذي ينبغي أن تُحاكم عليه مشاريع البلوكشين المؤسسية.
هل تعتقد أن أمن الجسر والبنية التحتية ينبغي اعتباره جزءًا من نموذج الأمان الشامل للبلوكشين؟
$BTW
$HEMI