

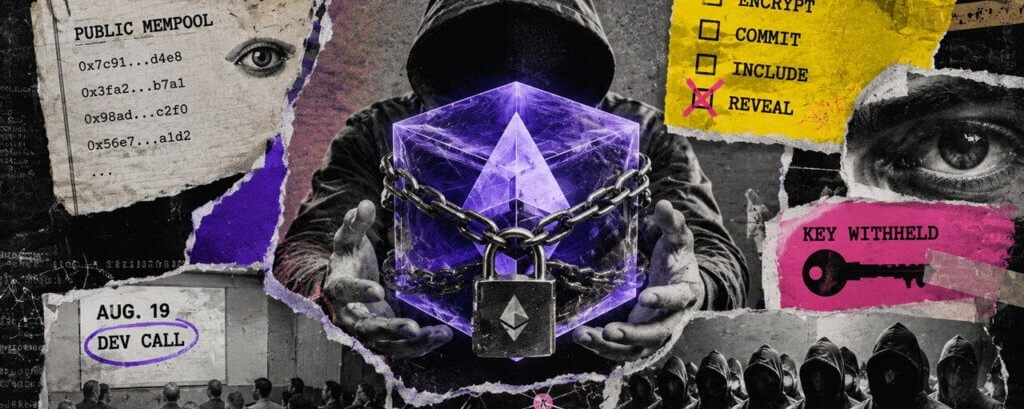
سيتم في 19 أغسطس/آب عقد اجتماع لمراجعة مقترحات تهدف إلى إخفاء الصفقات المعلّقة حتى يتم تثبيت مكانها داخل كتلة.
يقوم مطورو إيثريوم بموازنة دفاع جديد ضد روبوتات التداول المفترسة التي تستغل المعاملات المعلّقة قبل أن تصل إلى البلوكشين.
تكمن المشكلة في mempool العامة لدى إيثريوم، وهي غرفة انتظار شفافة يمكن فيها فحص المعاملات قبل تنفيذها. تتيح هذه الرؤية للمتداولين الآليين رصد الأوامر المربحة ووضع معاملاتهم الخاصة حولها، واستخراج قيمة من المستخدمين قبل أن تستقر الصفقة.
ارتبطت هذه الممارسة بشكل وثيق بهجمات "السندويتش". يراقب بوتٌ عملية تبادل معلّقة، فيشتري نفس الأصل أولاً لتحريك السعر ضد المستخدم، ثم يبيعه فوراً بعد أن تُنفّذ صفقة الضحية بسعر أسوأ.
تشير التقديرات إلى أن الخسائر الناجمة عن مثل هذه الهجمات قد انخفضت مقارنةً بالقمم السابقة، لكن المشكلة لم تختفِ. ففي أبريل، استُهدف مؤسس إيثريوم المشارك فيتالik بوتيرين نفسه عندما قام بوت Jaredfromsubway.eth سيّئ السمعة بتقديم معاملاته (front-ran) ثم تنفيذها لاحقاً (back-ran) في صفقة صغيرة من أحد عناوينه.
من المقرر أن يناقش باحثو البروتوكول القضية خلال مكالمة 19 أغسطس بعنوان "Encrypt the Mempool"، حيث سيبحثون في مقترحات تهدف إلى إخفاء محتويات المعاملة حتى يكون موضعها في كتلة قد تم الالتزام به بالفعل.
تستهدف هذه الجهود مقايضة طويلة الأمد بالنسبة لمستخدمي إيثريوم. يمكن للمتداولين بالفعل تجاوز الذاكرة العمومية العامة (public mempool) عبر توجيه المعاملات عبر مرسلات خاصة، مما يقلّل تعرضهم للهجمات الاستباقية. لكن يأتي هذا الحماية على حساب الاعتماد على وسطاء يتحكمون في تضمين المعاملات وتوافرها.
ستحاول الذاكرة العمومية المشفرة الحفاظ على إمكانية الوصول غير المقيّد إلى مساحة الكتل، مع منع المُنشئين والروبوتات من رؤية الصفقة الأساسية قبل تثبيت ترتيبها.
سيطلب جدول أعمال الأربعاء من المطورين تحديد ما إذا كان من المقبول وجود حل تشفير مؤقت وغير قائم على ما بعد الحوسبة الكمية.
كما يستهدف مشكلة الإنفاذ الأعمق: كيف يمكن إثبات الحجب أو البيع المبكر للمفتاح من قبل أعضاء قائمة مُتحققين بالقدرة على تضمينهم، وما إذا كانت هذه الأدلة يمكن أتمتتها.
يمكن لقائمة السماح أن تحدد من هو مخوّل بنشر المفاتيح. لكنها لا تستطيع بمفردها التمييز بين سوء السلوك المتعمد وبين فشل البرامج أو تأخر الشبكة أو موعد نهائي تم تفويته.
يستخدم اقتراح بديل، EIP-8105، مخطط ثقة موجه حيث يحدد مقدمو الخدمات المُسجلون مقدمي الخدمات الآخرين الذين يثقون بهم. ويمكن للمقدمين إنشاء شروط الحجب الخاصة بهم، بحيث تُترك الحوافز وأنظمة الموثوقية وآليات العقاب المحتملة خارج قواعد إجماع إيثريوم.
تُدخل نهجٌ آخر تكاليفها الخاصة. يُوزّع فك التشفير عبر العتبة التحكم بين عدة مشاركين، لكنه يضيف ضغطاً زمنياً. يمكن للأجهزة الموثوقة تقصير مسار الوصول إلى مفتاح، لكنها تُدخل أجهزة جديدة واعتمادات على المشغّلين.
أي نشر في بيئة إنتاج سيحتاج أيضاً إلى التنسيق مع خارطة طريق إيثريوم الأوسع. تم تصميم LUCID لإطالة مسار قائمة الإدراج المرتبط بـ FOCIL، أو EIP-7805، والذي يمنح عدة مُتحقّقين دوراً في تحديد المعاملات التي يجب على المُنشئ تضمينها.
تستهدف خارطة طريق أمن إيثريوم حالياً FOCIL كأولوية لطبقة الإجماع لترقية هِغوتا في عام 2027، بينما تقبع معالم أوسع للبنية التحتية لما بعد الحوسبة الكمية في وقت أبعد.
