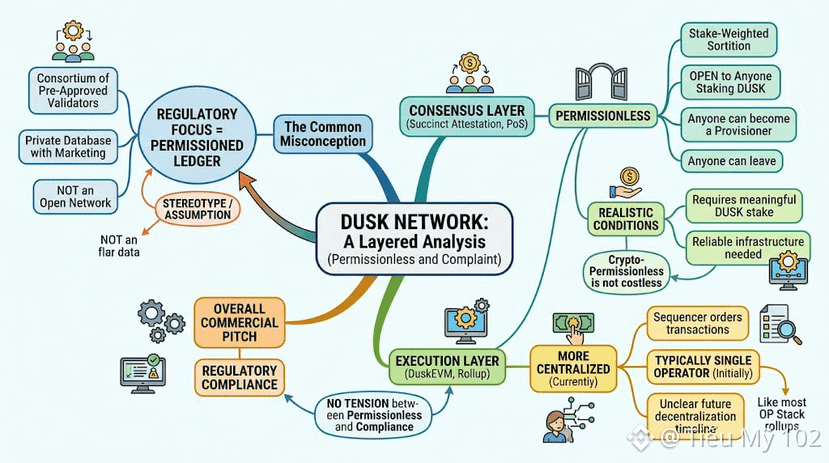
قل لشخص ما إن شبكة Dusk بُنيت لتلبية احتياجات الجهات التنظيمية، وإن نوعًا من العملات الرقمية “الأصيل” سيفهم تلقائيًا أنك تقصد دفتر أستاذ مُرخّصًا، واتحادًا من المدققين المعتمدين مسبقًا، وهو شيء أقرب إلى قاعدة بيانات خاصة مع ميزانية تسويق تعتمد على “البلوك تشين” أكثر منه شبكة عامة حقيقية يمكن لأي شخص الانضمام إليها. ليست هذه افتراضًا مجنونًا، وأفكر فيها كل مرة أرى فيها شبكة Dusk تُصنَّف ضمن هذا النوع قبل أن يتأكد أي شخص فعليًا من آلية التوافق (consensus) التي تعمل في داخلها خلف هذا التسويق.
لا تنطبق هذه الوصفة على شبكة Dusk، على الأقل ليس على مستوى آلية التوافق. يختار “الاثبات الموجز” (Succinct Attestation)، آلية إثبات الحصة التي تؤمّن الشبكة، لجانها التحقّقية عبر “فرز” (sortition) مرجّح بالحصة ومتاح لأي شخص مستعد لإيداع DUSK، وليس قائمة ثابتة من مؤسسات معتمدة مسبقًا تم انتقاؤها يدويًا من البداية. يمكن لأي شخص أن يصبح مُقدِّمًا للخدمة (provisioner). ويمكن لأي شخص أن يغادر متى ما شاء. ومع ذلك، فإن الوصول إلى مجموعة المُقدِّمين (provisioner set) يتطلب إيداع مبلغ ذي معنى من DUSK وتشغيل بنية تحتية موثوقة، لذا فإن “اللامركزية بمعنى التشفير” ليست هي نفسها، عمليًا، عدم التكلفة أو الانضمام السهل جدًا. هذا خيار تصميم لا-ترخيصي (permissionless) يقع مباشرةً تحت مشروعٍ كامل عرضه التجاري هو الامتثال التنظيمي، والشيئان ببساطة ليسا في تعارض كما تفترضه الصورة النمطية.
أين أرى أن الصورة النمطية تحصل على بعض الدعم هو في طبقة واحدة أعلى، عند DuskEVM. مثل معظم الـ rollups المبنية على OP Stack، فإن مُرتّب المعاملات (sequencer) الذي يُنسّق المعاملات يبدأ عادةً بواسطة مشغّل واحد بدل مجموعة لا مركزية من المشاركين، ولا تركز المواد العامة لشبكة Dusk كثيرًا على متى أو ما إذا كان ذلك سيتغير مع مرور الوقت. لذا فالجواب الصادق هو أنه طبقي وليس بسيطًا: لا-ترخيصي في طبقة التوافق الأساسية، وأكثر مركزية في الممارسة الحالية على مستوى التنفيذ، على الأقل حتى يحدث تغيير.
@Dusk $DUSK #dusk
$TUT $BTW
لا تنطبق هذه الوصفة على شبكة Dusk، على الأقل ليس على مستوى آلية التوافق. يختار “الاثبات الموجز” (Succinct Attestation)، آلية إثبات الحصة التي تؤمّن الشبكة، لجانها التحقّقية عبر “فرز” (sortition) مرجّح بالحصة ومتاح لأي شخص مستعد لإيداع DUSK، وليس قائمة ثابتة من مؤسسات معتمدة مسبقًا تم انتقاؤها يدويًا من البداية. يمكن لأي شخص أن يصبح مُقدِّمًا للخدمة (provisioner). ويمكن لأي شخص أن يغادر متى ما شاء. ومع ذلك، فإن الوصول إلى مجموعة المُقدِّمين (provisioner set) يتطلب إيداع مبلغ ذي معنى من DUSK وتشغيل بنية تحتية موثوقة، لذا فإن “اللامركزية بمعنى التشفير” ليست هي نفسها، عمليًا، عدم التكلفة أو الانضمام السهل جدًا. هذا خيار تصميم لا-ترخيصي (permissionless) يقع مباشرةً تحت مشروعٍ كامل عرضه التجاري هو الامتثال التنظيمي، والشيئان ببساطة ليسا في تعارض كما تفترضه الصورة النمطية.
أين أرى أن الصورة النمطية تحصل على بعض الدعم هو في طبقة واحدة أعلى، عند DuskEVM. مثل معظم الـ rollups المبنية على OP Stack، فإن مُرتّب المعاملات (sequencer) الذي يُنسّق المعاملات يبدأ عادةً بواسطة مشغّل واحد بدل مجموعة لا مركزية من المشاركين، ولا تركز المواد العامة لشبكة Dusk كثيرًا على متى أو ما إذا كان ذلك سيتغير مع مرور الوقت. لذا فالجواب الصادق هو أنه طبقي وليس بسيطًا: لا-ترخيصي في طبقة التوافق الأساسية، وأكثر مركزية في الممارسة الحالية على مستوى التنفيذ، على الأقل حتى يحدث تغيير.
@Dusk $DUSK #dusk
$TUT $BTW